

في المنشورين السابقين حول جاهزية تهديدات الذكاء الاصطناعي، تناولنا كيفية تقليل حالات التعرض الحرجة من خلال التحقق من صحة ما يمكن للمهاجمين استغلاله في بيئتك وكيفية تسريع التصحيح والاستجابة عن طريق إغلاق الحلقة من الاكتشاف إلى العلاج.
يبدأ كلا الركيزتين بالكود المكتوب بالفعل. يعمل الذكاء الاصطناعي على تغيير ذلك، حيث يعمل على تسريع مدى سرعة إنتاج التعليمات البرمجية ومدى قابليتها للاستغلال. الخطوة التالية هي إغلاق الحلقة عند المصدر.
اليوم، سنتعمق في الركيزة 3: إجراء تحليل كود الذكاء الاصطناعي. سنستكشف لماذا يجب أن يتطور الفحص التقليدي، وكيفية تحديد أولويات المستودعات الأكثر أهمية لديك، وكيف تستفيد Wiz من عمليات فحص كود الذكاء الاصطناعي الأصلية، والنماذج الحدودية، وسير العمل الوكيل لضمان أن إصلاح الثغرات الأمنية يتم في النهاية بنفس سرعة كسر التطبيقات التي تم العثور عليها فيها.
لماذا يعد فحص كود الذكاء الاصطناعي أمرًا مهمًا من أجل الاستعداد لتهديدات الذكاء الاصطناعي
لم يتم تصميم أمان التعليمات البرمجية التقليدي للتطوير القائم على الذكاء الاصطناعي.
كما تم توضيحه في تقريرنا الأخير عن حالة أمان SDLC 2026، فإن التأثير الأساسي للذكاء الاصطناعي لا يؤدي بالضرورة إلى ظهور مخاطر جديدة تمامًا. إنه تضخيم الهجمات الموجودة من خلال إنشاء أكواد برمجية أسرع، مما يساهم في توسيع مساحة سطح الهجوم مع توفير وقت أقل للمراجعة البشرية.
وفي الوقت نفسه، أدت النماذج الحدودية إلى انهيار النافذة بين اكتشاف الثغرات واستغلالها. نظرًا لأنهم يستطيعون التفكير في منطق التطبيق، فهم ماهرون للغاية في الكشف عن العيوب المعقدة التي تفتقدها حلول أمان التطبيقات التقليدية.
بالنسبة لفرق الأمان، يبرز هذا التحول ثلاثة تحديات مستمرة لم يتم تصميم الأدوات الحالية لحلها:
-
تغطية غير متناسقة: يعتمد اختبار SAST التقليدي على أنماط محددة مسبقًا ويواجه صعوبة في التفكير بشأن نية التطبيق وتدفقات البيانات وحدود الثقة، مما يسمح للعيوب في منطق الأعمال ومشكلات الترخيص بالمرور.
-
تنبيه التعب: غالبًا ما تفتقر النتائج الأمنية للتعليمات البرمجية إلى سياق وقت التشغيل اللازم لتحديد قابلية الاستغلال، مما يترك المطورين غارقين في التنبيهات التي قد لا تكون مهمة في الإنتاج.
-
سير عمل المعالجة اليدوية: حتى عندما يتم تحديد الثغرات الأمنية، يظل تعيين الملكية وتحديد أولويات الإصلاحات ومعالجة القيادة يدويًا إلى حد كبير ويصعب توسيع نطاقه.
كيف يدعم Wiz الركيزة 3: إجراء تحليل كود الذكاء الاصطناعي
معرفة أين ومتى يتم المسح باستخدام الذكاء الاصطناعي
تتمثل الخطوة الأولى في فهم مكان نشر تحليل الذكاء الاصطناعي عبر بيئتك. نظرًا لأن نماذج الذكاء الاصطناعي يمكن أن تفكر بعمق في منطق التطبيق، فهي كثيفة الاستخدام للموارد. بالنسبة إلى مؤسسة تدير مئات أو آلاف المستودعات، فإن إجراء عمليات فحص أكواد الذكاء الاصطناعي لكل ملف على حدة يعد أمرًا بطيئًا ومكلفًا ومعقدًا من حيث التوسع.
نحن بحاجة إلى استراتيجية منهجية لتحديد متى و أين لنشر تحليل الذكاء الاصطناعي. يجب أن يركز التحليل الأعمق المبني على النماذج على المكان الذي يكون فيه التأثير المحتمل على الأعمال في أعلى مستوياته. ولكن كيف يمكنك تحديد المستودعات الأكثر أهمية لديك؟
ابدأ من السحابة الخاصة بك، قبل التعليمات البرمجية الخاصة بك. بدلاً من النظر إلى مستودعات التعليمات البرمجية في فراغ، يجب على المؤسسات فهم بنية وقت التشغيل في العالم الحقيقي. باستخدام كتالوج خدمة Wiz وتعيين Code-to-Cloud، يمكن للفرق توصيل الموارد المنشورة مباشرةً بكود المصدر الخاص بهم.
هذا السياق يجعل أولويات المسح واضحة. يمكن إعطاء الأولوية للمستودعات التي تدعم التطبيقات التي تواجه العملاء، وواجهات برمجة التطبيقات المعرضة للإنترنت، وخدمات المصادقة الحساسة لتحليل الذكاء الاصطناعي المتقدم، بينما تستمر المشاريع منخفضة المخاطر في الاستفادة من المسح الأساسي الفعال من حيث التكلفة.
من خلال الجمع بين سياق وقت التشغيل وتحليل التعليمات البرمجية، يمكن للمؤسسات تركيز موارد الذكاء الاصطناعي حيث تحقق أكبر تأثير أمني.

نهج متعدد الطبقات باستخدام عمليات المسح التقليدية والذكاء الاصطناعي
من المفاهيم الخاطئة الشائعة أن النماذج الحدودية ستحل محل الماسحات الضوئية التقليدية. من الناحية العملية، يعد إجراء تحليل مكثف للذكاء الاصطناعي على كل تعليمات برمجية يتم الالتزام بها عبر المؤسسة أمرًا غير مستدام ماليًا وتشغيليًا.
وبدلاً من ذلك، يعتمد مستقبل أمان التعليمات البرمجية على نماذج عالية الكفاءة وخفيفة الوزن توفر قيمة كبيرة من خلال العمل بشكل مستمر في الخلفية. لقد تم بالفعل التحقق من صحة فعالية هذا النهج في جميع أنحاء صناعتنا.
لتحقيق التوازن بين السرعة والتكلفة والعمق، تحتاج المؤسسات إلى نهج الطبقات لأمن التطبيق. واحد يوازن
-
مستمرة، على أساس القواعد SAST (مطابقة الأنماط): يتمتع SAST التقليدي بمهارة عالية في اكتشاف العيوب المعروفة والمبنية على بناء الجملة مثل حقن SQL والبرمجة النصية عبر المواقع (XSS). ويظل هذا نهجًا حاسمًا وسريعًا وفعالاً من حيث التكلفة لجميع قواعد التعليمات البرمجية ويجب استخدامه كشكل من أشكال النظافة الأمنية المستمرة. يتيح محرك السياسة الموحد لـ Wiz للفرق تحديد سياسات الأمان عبر IDEs وطلبات السحب وخطوط أنابيب CI/CD والبيئات السحابية كخط أساس مستمر ومنخفض التكلفة يكتشف الأخطاء الشائعة قبل أن تصل إلى الإنتاج.
-
المسح المستمر لرموز الذكاء الاصطناعي (الاستدلال الدلالي): تستخدم عمليات مسح كود الذكاء الاصطناعي نماذج الذكاء الاصطناعي المتاحة تجاريًا للتفكير في كود التطبيق بالطريقة التي قد يفعلها الباحث الأمني. قم بتشغيلها في كل تحديث رئيسي لتحديد الثغرات الأمنية المعتمدة على النية مثل IDOR، وأخطاء منطق الأعمال والتفويض المعطل على مستوى الوظيفة. في Wiz، تم تطوير عمليات فحص الذكاء الاصطناعي الأصلية الخاصة بنا حول مجموعة نماذج مصممة خصيصًا لهذا الغرض والتي نعمل على تحسينها باستمرار بناءً على الأبحاث والمخاطر السحابية المتطورة والتعلم من عمليات الفحص عبر بيئتنا.
-
التحليل الدوري العميق للأشعة السينية (النماذج الحدودية): بالنسبة للتطبيقات ذات المهام الحرجة، تعمل عمليات المسح المعماري المكثفة للغاية باستخدام النماذج الحدودية المتقدمة كطبقة التحقق النهائية للكشف عن أيام الصفر المعقدة والمتعددة الخطوات. يجب أن يتم إجراء عمليات الفحص هذه وفقًا لإيقاع قائم على المخاطر، مسترشدًا بأهمية التطبيق وتحمل المؤسسة للتكلفة ووقت المراجعة.
يقدم هذا النهج معًا أفضل ما في العالم: السرعة والفعالية من حيث التكلفة لـ SAST التقليدي، والعمق الدلالي لاستدلال الذكاء الاصطناعي، ودقة التحليل على أعلى المستويات. ونظرًا لأن هذا النموذج متعدد الطبقات تم إنشاؤه محليًا وإدارته لك مباشرة داخل منصة Wiz، فإنه يلغي أعباء البنية التحتية المعقدة المطلوبة عادةً لتشغيل الأدوات غير المتصلة وصيانتها.
عبر جميع الطبقات الثلاث، يعمل Wiz كمنصة مفتوحة. نحن نقدم إمكانات المسح الثابتة والمسح الضوئي بالذكاء الاصطناعي، ولكننا نستوعب أيضًا النتائج من النماذج الحدودية أو الماسحات الضوئية الخارجية التي يستخدمها فريقك بالفعل. يتم إثراء كل نتيجة، بغض النظر عن المصدر، في Wiz Security Graph حتى تتمكن الفرق من تفعيل الاستعداد لتهديدات الذكاء الاصطناعي ضمن سير عمل متسق.
السياق هو الملكة في أمان التطبيق
بمجرد حصولنا على قائمة بالنتائج، فإن الخطوة التالية هي إثراء البحث وربطه وتحديد الأولويات. معظم نقاط الضعف القابلة للاستغلال لا توجد بمعزل عن غيرها. وهي تظهر عندما تجتمع نقاط الضعف المتعددة عبر التعليمات البرمجية والهويات والموارد السحابية والتعرض الخارجي.
هذا هو المكان الذي تصل فيه الماسحات الضوئية المستقلة إلى حدودها. يستطيع ماسح الكود تحديد الثغرة الأمنية، لكنه لا يستطيع تحديد كيفية تفاعل هذا الاكتشاف مع بقية البيئة أو ما إذا كان يساهم في مسار هجوم قابل للتطبيق.
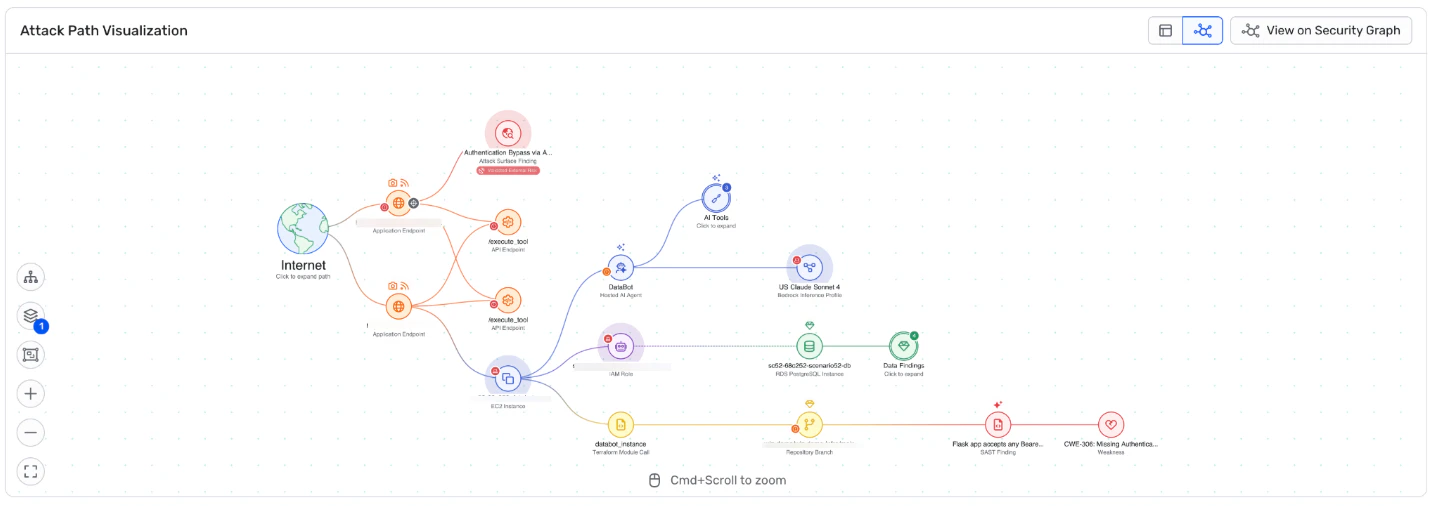
يربط Wiz Security Graph العلاقات عبر التعليمات البرمجية والموارد السحابية والهويات ونشاط وقت التشغيل والتعرض الخارجي لتوفير هذا السياق المفقود. ولكن الآن، مع الذكاء الاصطناعي، يمكننا أن نخطو خطوة أخرى إلى الأمام ونستخدم التحقق من صحة الخصومة لتأكيد ما إذا كانت النتيجة قابلة للاستغلال حقًا أم لا.
يستخدم Wiz Red Agent سياق AI Code Scans ويختبرها بشكل مستقل من البداية إلى النهاية في مقابل بيئتك المباشرة، بحيث لا تتمكن الفرق من تحديد نقاط الضعف في التعليمات البرمجية فحسب، بل يمكنها أيضًا التأكد من إمكانية استغلالها.
معالجة سرعة الآلة على نطاق واسع
إن العثور على يوم صفر والتحقق من صحته بسرعة الآلة يوفر قيمة محدودة إذا كان الأمر لا يزال يستغرق أسابيع من المهندسين البشريين لتصحيحه. في عالم ما بعد الذكاء الاصطناعي، يجب أن يكون الإصلاح بنفس سرعة الاكتشاف.
عندما يتحقق العميل الأحمر من صحة مسار الهجوم الحرج، يتولى Wiz Green Agent المسؤولية على الفور لأتمتة دورة حياة الإصلاح. باستخدام السياق الكامل للتعليمات البرمجية وخطوط الأنابيب والسحابة وبيئة التشغيل الخاصة بك، يقوم Green Agent بإنشاء خطة معالجة مخصصة لمعالجة السبب الجذري الذي يتجاوز إرشادات LLM العامة. فهو يحدد على الفور الملكية الدقيقة، وصولاً إلى البنية التحتية المحددة أو التطبيق أو المطور الفردي، ويصوغ استراتيجية معالجة مثالية خطوة بخطوة. كما أنه يوفر عناصر تحكم مخففة أثناء تطوير إصلاح التعليمات البرمجية وأفضل الممارسات التي تعمل على تحسين الوضع العام لتطبيقك.
ويمكنه أيضًا العمل جنبًا إلى جنب مع وكلاء ترميز الذكاء الاصطناعي مثل Claude Code وCodeMender للمساعدة في أتمتة المسار من الاكتشاف المعتمد إلى الإصلاح المطبق في سير عمل وكيل حقيقي.

هذه النتيجة هي حلقة مستمرة. مكان يعمل فيه الاكتشاف والتحقق والمعالجة معًا لمساعدة الفرق على التحرك بشكل أسرع دون التضحية بالأمان.
إدارة دورة الحياة الكاملة
ليس كل اكتشاف قد يشير إلى مسار الهجوم. لكن النتائج الأقل خطورة لا تزال تمثل خطرًا حقيقيًا إذا تركت دون معالجة. تحتاج المؤسسات إلى طريقة لتتبع مشكلات الموقف هذه وإدارتها باعتبارها ديونًا أمنية مستمرة، مع توقعات ثابتة للملكية والمعالجة بمرور الوقت.
يساعد Wiz في تقييم التغطية وتحديد اتفاقيات مستوى الخدمة للمعالجة وقياس سرعة العمل والتقدم. يقوم Wiz بتنسيق البرنامج بأكمله عبر البيئات حتى تتمكن المؤسسات من إثبات الحد من المخاطر بمرور الوقت، والحفاظ على المساءلة عبر الفرق، والإبلاغ عن التقدم المحرز بسهولة إلى مجلس إدارتها.
والنتيجة هي منصة واحدة تدير دورة الحياة الكاملة للثغرة الأمنية، بدءًا من الاكتشاف وحتى الإدارة.

خطوات عملية للتنفيذ اليوم
يمكن لعملاء Wiz الذين يتطلعون إلى تفعيل الركيزة 3 لإطار عمل الاستعداد لتهديدات الذكاء الاصطناعي البدء في بناء دفاع متعدد الطبقات اليوم:
-
إنشاء الرادار الأساسي: انشر المسح الحتمي المستمر عبر جميع المستودعات عبر Wiz Code ومحرك السياسة الموحد لاكتشاف الثغرات الأمنية القائمة على الأنماط على نطاق واسع.
-
ابدأ من السحابة الخاصة بك، وليس من التعليمات البرمجية الخاصة بك: استخدم كتالوج خدمة Wiz وتعيين Code-to-Cloud لتحديد المستودعات التي تعمل على تشغيل الخدمات المباشرة الأكثر تعرضًا أو حساسية أو امتيازًا. دع سياق وقت التشغيل يقود أولويات المسح لديك.
-
تنشيط عمليات فحص كود الذكاء الاصطناعي على المستودعات ذات القيمة العالية: استهدف التطبيقات التي تواجه العملاء، وواجهات برمجة التطبيقات المكشوفة على الإنترنت، وتدفقات البيانات الحساسة لإجراء تحليل دلالي عميق لتسليط الضوء على العيوب المعتمدة على النية التي يفتقدها SAST التقليدي.
-
إعطاء الأولوية لقضايا المخاطر: تركيز جهود المعالجة على النتائج التي تساهم في مسارات الهجوم التي تم التحقق من صحتها من قبل العميل الأحمر.
-
المعالجة بسرعة الآلة: قم بتمكين الوكيل الأخضر من إنشاء طلبات السحب وتوجيه الإصلاحات مباشرة إلى مالكي التعليمات البرمجية ووكلاء الترميز الخاصين بهم، مما يؤدي إلى إغلاق الحلقة دون حدوث اختناقات يدوية.
تأمين التطبيقات بسرعة الآلة
ومع تسريع الذكاء الاصطناعي لتطوير البرمجيات واكتشاف الثغرات الأمنية، فإن الفجوة بين التعرض والاستغلال سوف تستمر في التقلص. تحتاج فرق الأمان إلى حلقة مستمرة للتخلص من المخاطر ونموذج تشغيل حيث يتم تشغيل الدفاع المدعوم بالذكاء الاصطناعي محليًا عبر التعليمات البرمجية والسحابة ووقت التشغيل.
الجواب هو نهج الطبقات. مطابقة الأنماط للنظافة الأساسية، ومسح كود الذكاء الاصطناعي للعيوب المعتمدة على النية، وتحليل الأشعة السينية من الدرجة الحدودية للتطبيقات الأكثر أهمية. ومن خلال الجمع بين السياق ووكلائنا، يمكن لفرق الأمان تفعيل الاستعداد لتهديدات الذكاء الاصطناعي على مستوى المؤسسة.
الجزء الأساسي من هذا هو عمليات مسح كود الذكاء الاصطناعي الأصلية لدينا. الآن في المعاينة الخاصة، يستخدم برنامج AI Code Scans التحليل الوكيل للتفكير في التعليمات البرمجية مثل باحث الأمن البشري، ويكشف عن نقاط الضعف المعقدة التي تفوتها محركات مطابقة الأنماط التقليدية. لقد صممناه كمحرك خفيف الوزن وعالي القيمة يسهل تشغيله، ويمكن دمجه في سير عمل AppSec الكلاسيكي الذي يعتمد عليه فريقك بالفعل. سيتم تضمين عمليات فحص رموز الذكاء الاصطناعي مع Wiz Code Advanced، مما يزيد من قيمة الاشتراك الحالي من خلال تحليل التعليمات البرمجية السياقية للمدافعين.
تحدث إلى أحد خبراء Wiz للتعرف على كيفية تشغيل AI Threat Readiness Framework في بيئتك. وإذا كنت أحد عملاء Wiz Code Advanced بالفعل، فتواصل مع فريق حسابك لبدء استخدام AI Code Scans.
