

التحول من “دوري” إلى “مستمر”
في الجزء الأول من سلسلة FedRAMP، اكتشفنا رحلة Wiz المتسارعة إلى FedRAMP High. ومع ذلك، يعرف مقدمو خدمات السحابة (CSPs) المتمرسون أن الحصول على ترخيص FedRAMP ليس سوى البداية. ويكمن التحدي الحقيقي في الحفاظ على هذا الوضع الأمني من خلال المراقبة المستمرة لـ FedRAMP (ConMon).
تقليديا، كانت مراقبة الامتثال مرادفة للمسح “في الوقت المناسب”. ستقوم المؤسسات بإجراء فحص وإنشاء تقرير وقضاء أسابيع يدويًا في التوفيق بين الوضع الأمني والمتطلبات. في بيئة FedRAMP، لا يعد هذا النهج اليدوي التفاعلي مستدامًا وسط مشهد التهديدات المتطور.
فيدرامب تتطلب عمليات Rev 5 برنامج ConMon قويًا مبنيًا على التقارير الشهرية، وتدفع إصلاحات FedRAMP المستمرة ConMon نحو التحقق الآلي من المخاطر القائم على البيانات، وهي خطوة تدعم بشكل مباشر أهداف الأمر التنفيذي 14028 بشأن تحسين الأمن السيبراني في البلاد. ولتلبية هذه المتطلبات الصارمة وتفويضات الأمر التنفيذي لزيادة الرؤية لبيانات الأمن السيبراني دون شل تطوير البرمجيات، يجب على المؤسسات الابتعاد عن الأدوات وجداول البيانات المتباينة. تتطلب ConMon الفعالة اليوم استراتيجية استباقية لإدارة المخاطر مبنية على الرؤية الآلية والسياق المعماري العميق، مما يسمح للفرق بتحديد نقاط الضعف ومعالجتها قبل أن يتم استغلالها.
الرؤية: لا يمكنك حماية ما لا يمكنك رؤيته
أساس الاستباقية إدارة المخاطر عبارة عن جرد آلي كامل مع سياق حول كيفية ربط الموارد المختلفة. يؤكد FedRAMP على أهمية إجراء تقييمات دقيقة للمخزون من خلال Rev 5’s CM-8 (جرد مكونات نظام المعلومات) التحكم، مما يتطلب من المؤسسات الحفاظ على حساب دقيق لجميع مكونات النظام. وينطبق الشيء نفسه إذا كانت مؤسستك تسعى إلى تقييم FedRAMP 20x الأحدث، مع مؤشر الأمان الرئيسي (KSI) PI-00 الذي يتطلب مخزونًا محدثًا للأصول أو رمزًا يحدد جميع الأصول المنشورة.

في بيئة سحابية ديناميكية، تصبح جداول البيانات اليدوية قديمة منذ لحظة إنشائها تقريبًا. الحذق لحكومة الولايات المتحدة (الحذق للحكومة) يوفر عرضًا دقيقًا بدون وكيل للبيئات السحابية في غضون دقائق. هذه ليست مجرد قائمة بالأجهزة الافتراضية؛ إنها خريطة عميقة لـ:
-
الهويات (من لديه حق الوصول؟)
-
أعباء العمل (ما الذي يجري؟)
-
بيانات (أين المعلومات الحساسة؟)
-
شبكة (كيف يتم كشفها؟)
الأولوية: ما بعد مكافحة التطرف العنيف
“الضجيج” التقليدي إدارة الضعف هو خصم خفة الحركة. معيار فحص الضعف قد يُرجع 10000 من نقاط الضعف والتعرضات الشائعة “العالية” أو “الحرجة” (CVEs) بناءً على نظام تسجيل نقاط الضعف الشائعة (CVSS). بالنسبة لبيئة FedRAMP، فإن خطة العمل والمعالم الرئيسية (POA&M) تتطلب العملية منك تتبع هذه المشكلات ومعالجتها ضمن جداول زمنية صارمة (30 يومًا لـ CVEs ذات درجة CVSS عالية). وبدون تعديل المخاطر مقدما، يمكن أن يصبح هذا المطلب مرهقا بسرعة.
ومن المفيد أن NIST SP 800-53r5، وهو الأساس الأساسي لضوابط خط الأساس لـ FedRAMP في تقييمات Rev 5، لا ينظر إلى خطورة الضعف على أنها مرادف للمخاطر. وبدلا من ذلك، يتم تعريف المخاطر على أنها “[a] مقياس لمدى تعرض الكيان للتهديد من خلال ظرف أو حدث محتمل، وعادةً ما يكون دالة على: (1) التأثير السلبي، أو حجم الضرر، الذي قد ينشأ في حالة حدوث الظرف أو الحدث؛ و(2) احتمالية الحدوث.”
يؤكد هذا التعريف أنه، بدون سياق التأثير واحتمال الحدوث، ليس من الممكن فهم التأثير على الحد من المخاطر من خلال التركيز فقط على درجة CVSS الخاصة بـ مكافحة التطرف العنيف. إذا تعاملت مع كل التهديدات والتطرف العنيف على قدم المساواة، فسيقضي فريقك الهندسي معظم وقته في الصيانة على حساب الابتكار.
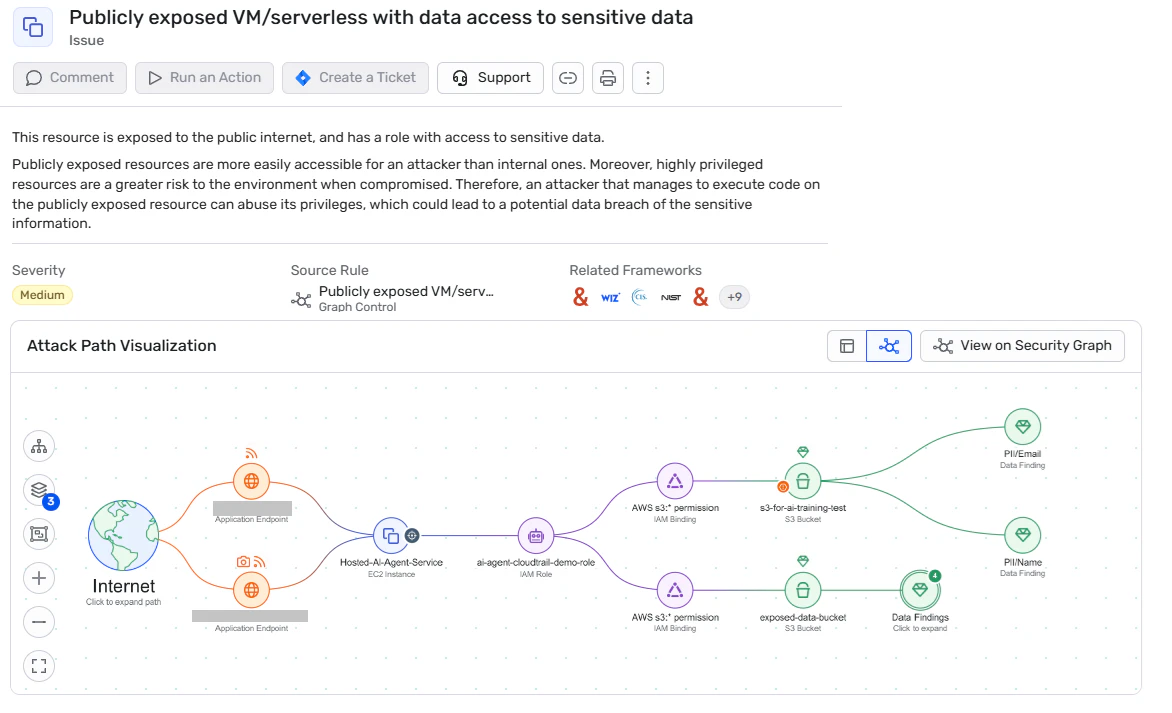
تعمل المبادرات الجديدة حول FedRAMP، بما في ذلك برنامج 20x، على مضاعفة هذه الرؤية الأوسع للمخاطر من خلال تعديل مخاطر POA&M، والابتعاد بشكل واضح عن الإبلاغ عن نقاط الضعف البسيطة إلى نهج أكثر أولوية لمعالجة المخاطر والتخفيف من حدتها. يوفر Wiz for Gov وصولاً سريعًا إلى التفاصيل اللازمة لتعديلات المخاطر هذه من خلال Wiz Security Graph، مما يؤدي بشكل فعال إلى أتمتة عبء الأدلة لموظفي أمن نظام المعلومات الذين يجب عليهم تبرير الجداول الزمنية لمعالجة POA&M للمسؤولين المعتمدين لديهم. بدلاً من القائمة المسطحة، يحدد Wiz “التركيبات السامة”. على سبيل المثال:
-
مخاطر منخفضة: مكافحة التطرف العنيف عالي الخطورة على خادم داخلي معزول. (احتمال منخفض، تأثير منخفض)
-
المخاطر الحرجة: نفس CVE عالي الخطورة على الخادم مكشوف علنا ولديه هوية عالية الامتياز تعلق عليه. (احتمال كبير، تأثير كبير)
من خلال إعطاء الأولوية للمعالجة بناءً على تعريف NIST 800-53r5 للمخاطر، يمكن للمؤسسات تنفيذ RA-5 (مراقبة الثغرات الأمنية) وضوابط RA-07 (الاستجابة للمخاطر) الخاصة بـ FedRAMP Rev5، وإدارة نقاط الضعف وفقًا لتحمل المخاطر والتركيز على أهم المشكلات التي تمثل في الواقع مسارًا للمهاجم.

يتوسع إطار عمل FedRAMP 20x الأحدث على هذه المنهجية لتحديد أولويات معالجة المخاطر بناءً على التأثير من خلال مؤشرات الأداء الرئيسية مثل SC-06 و MLA-05 والتي تتطلب اتباع أساليب واعية بالمخاطر وذات أولوية لتصحيح الأمان ومعالجة الثغرات الأمنية.
أتمتة دورة ConMon
لا يقتصر الرصد المستمر على العثور على المخاطر فحسب؛ يتعلق الأمر بـ “مؤسسة Agile” التي تمت مناقشتها مسبقًا في الدرس الثالث من الجزء الأول. يساعد Wiz for Gov على أتمتة عملية جمع الأدلة اللازمة لتقارير ConMon الشهرية. يسلط هذا الجدول الضوء على العديد من عناصر تحكم FedRAMP هذه.
| متطلبات FedRAMP Rev 5 | الحذق لقدرة الحكومة |
|---|---|
| إعدادات التكوين (CM-6) | التقييم المستمر وفقًا لمعايير CIS وخطوط الأساس الخاصة بالتكوين الخاص بـ FedRAMP |
| جرد مكونات نظام المعلومات (CM-8) | الاكتشاف الآلي في الوقت الفعلي لجميع الموارد والتقنيات السحابية |
| فحص الثغرات الأمنية (RA-5) | المسح بدون وكيل لأنظمة التشغيل والتطبيقات والمكتبات دون التأثير على الأداء |
| الاستجابة للمخاطر (RA-7) | الرد على نتائج تقييمات الأمان والخصوصية والمراقبة والتدقيق وفقًا لتحمل المخاطر التنظيمية |
| حماية المعلومات غير النشطة (SC-28) | اكتشاف وحماية البيانات الحساسة للحماية من الكشف غير المصرح به |
تحويل “وقت التدقيق” إلى “وقت التشغيل”
من خلال استخدام Wiz for Gov للتعامل مع العبء الثقيل لإدارة المخاطر الاستباقية، تمكنت Wiz من تقليل العبء الإداري بشكل كبير على FedRAMP High ConMon الخاص بنا. تسمح هذه الأتمتة لفريق الأمان لدينا بالعمل كشركاء للمطورين لدينا، وتزويدهم بتعليمات واضحة ومحددة الأولوية بدلاً من “الجدران الحمراء” في جدول بيانات.
في الجزء التالي من هذه السلسلة، سوف ننظر إدارة المخاطر الوقائية، وكيف “ننتقل إلى اليسار” للبناء بشكل آمن حسب التصميم ضمن دورة حياة تطوير البرمجيات لمنع هذه المخاطر من الوصول إلى الإنتاج في المقام الأول.
