

لقد أصبح Kubernetes الأساس لكيفية بناء الفرق للتطبيقات الحديثة وتشغيلها. فهو يبسط نشر وإدارة الحاويات عبر البيئات، ولكن هذه المرونة تضيف أيضًا تعقيدًا. غالبًا ما تقوم المجموعات بتشغيل إصدارات وطبقات مختلفة على الوظائف الإضافية مثل شبكات الخدمة ووحدات التحكم في الدخول وأدوات المراقبة. بمرور الوقت، تقع الموارد غير المُدارة مثل مخططات Helm المثبتة يدويًا أو تعريفات الموارد المخصصة (CRDs) خارج المسارات القياسية. والنتيجة هي أن فرق النظام الأساسي والأمان تفقد رؤية ما يتم تشغيله فعليًا وكيفية تواصل الخدمات عبر المجموعات، مما يؤدي إلى إنشاء نقاط عمياء عند ظهور المشكلات.
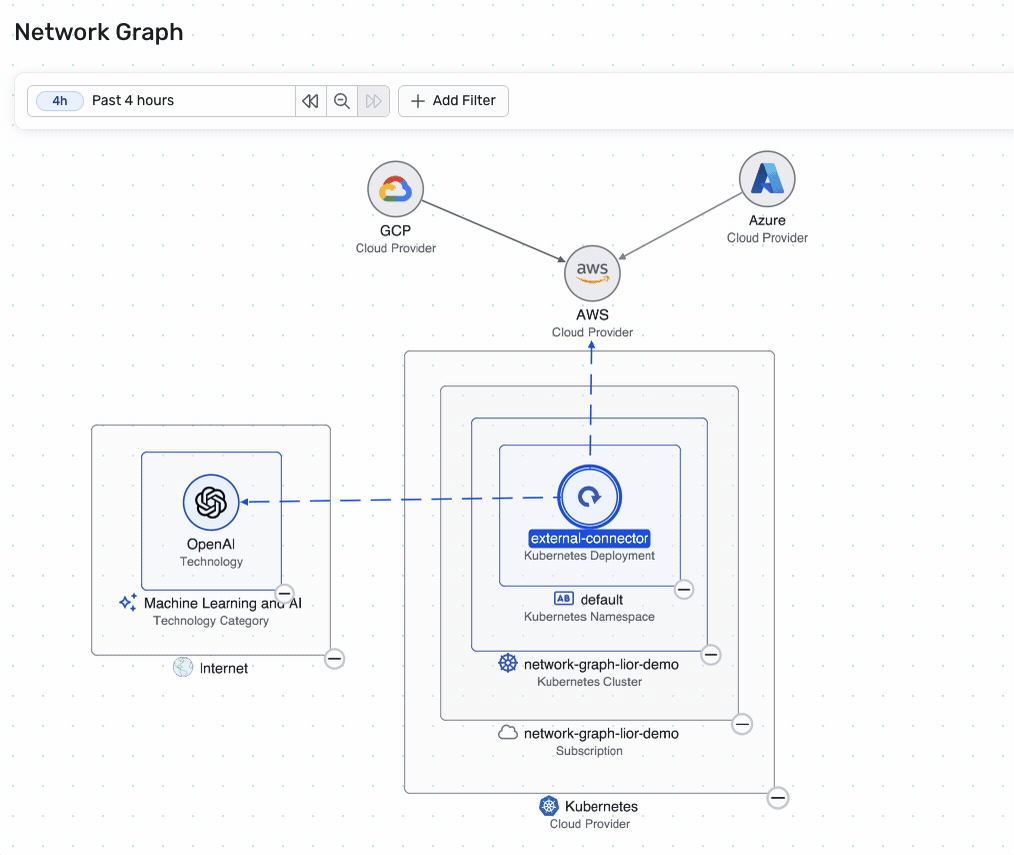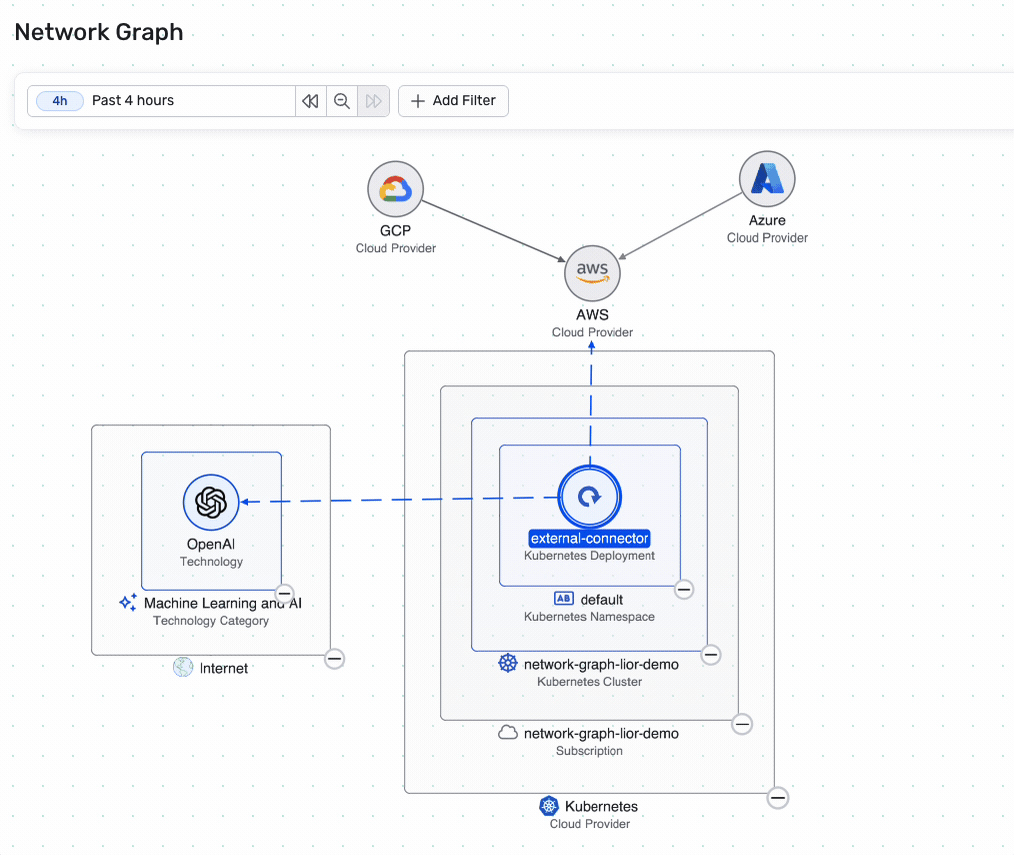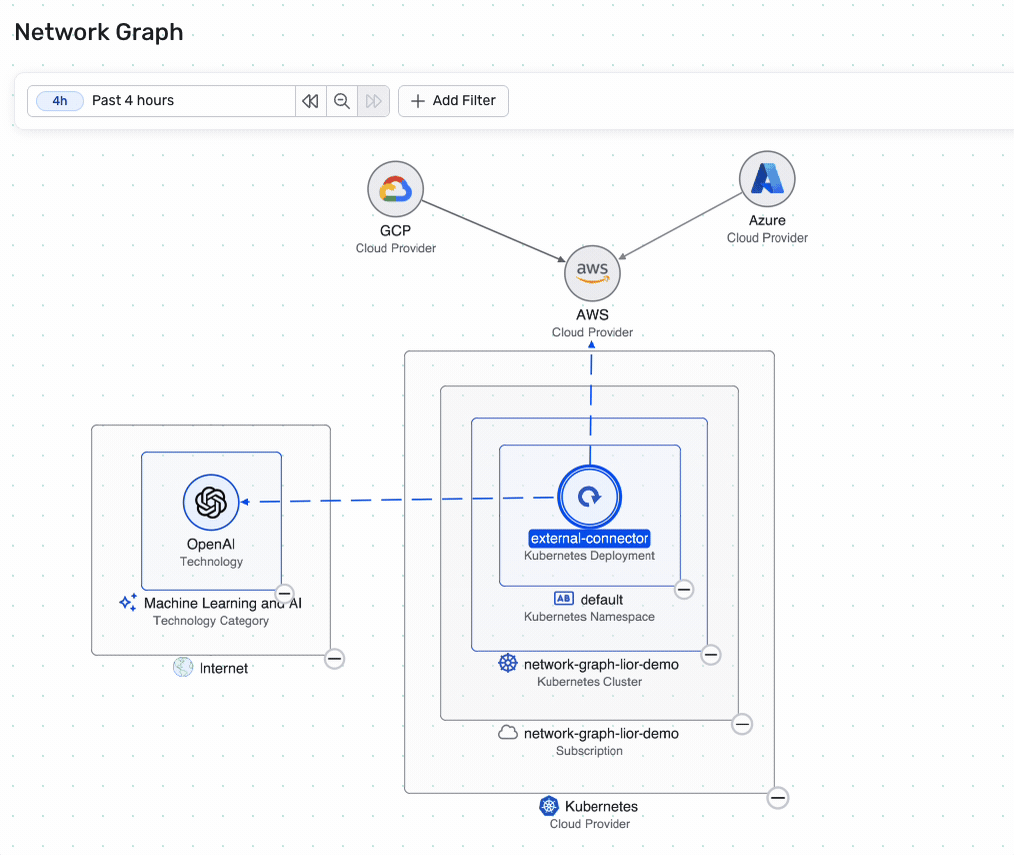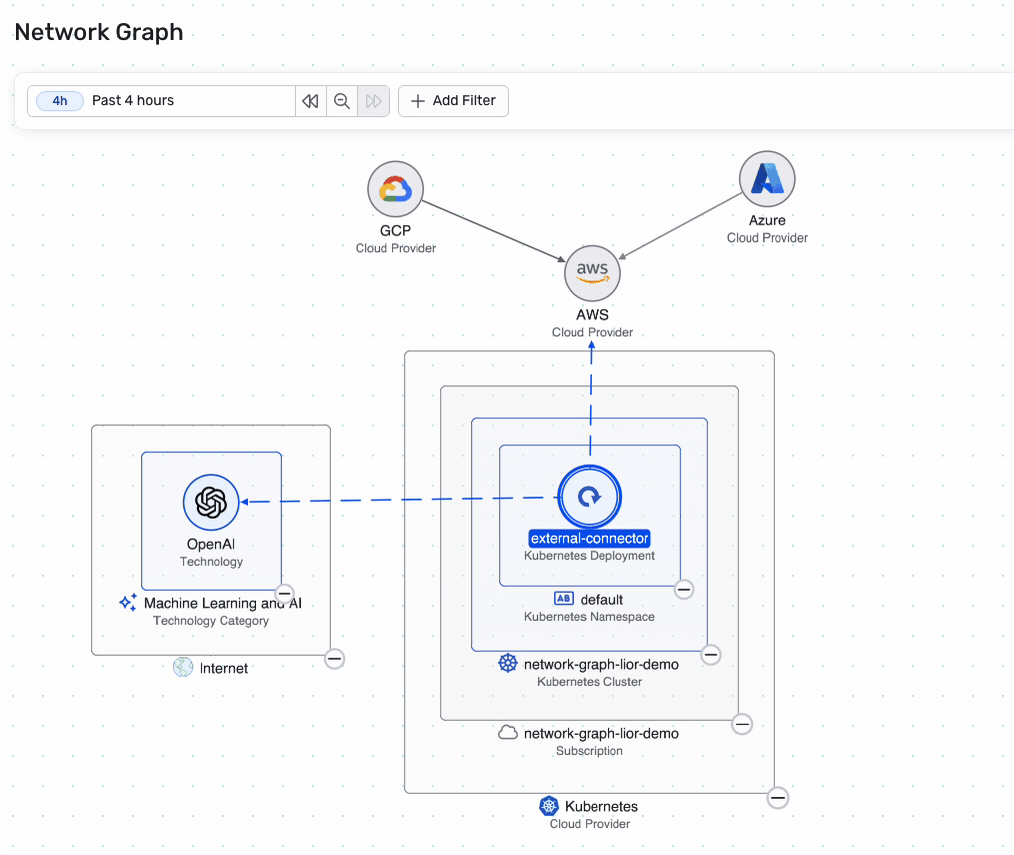
تواصل Wiz تعميق الرؤية في Kubernetes من خلال إمكانيتين محسنتين: قائمة مواد Kubernetes (KBOM) ورسم الشبكة المدعوم بواسطة مستشعر Wiz Runtime. توفر KBOM للفرق جردًا كاملاً للتقنيات التي تعمل عبر المجموعات، بما في ذلك الموارد غير المُدارة أو موارد الظل التي قد تمر دون أن يلاحظها أحد. يعتمد الرسم البياني للشبكة على رؤية السحابة والحاويات الحالية لإظهار كيفية اتصال موارد Kubernetes بخدمات مثل منصات الذكاء الاصطناعي وقوائم انتظار الرسائل وتطبيقات SaaS. يساعد ذلك الفرق على تحديد مسارات الاتصال والمخاطر المحتملة، مثل النشر الذي يتواصل مع نموذج ذكاء اصطناعي خارجي على الإنترنت. معًا، تمنح هذه الإمكانات فرق النظام الأساسي والأمان رؤية مشتركة وفي الوقت الفعلي لتأمين بيئات Kubernetes بثقة.
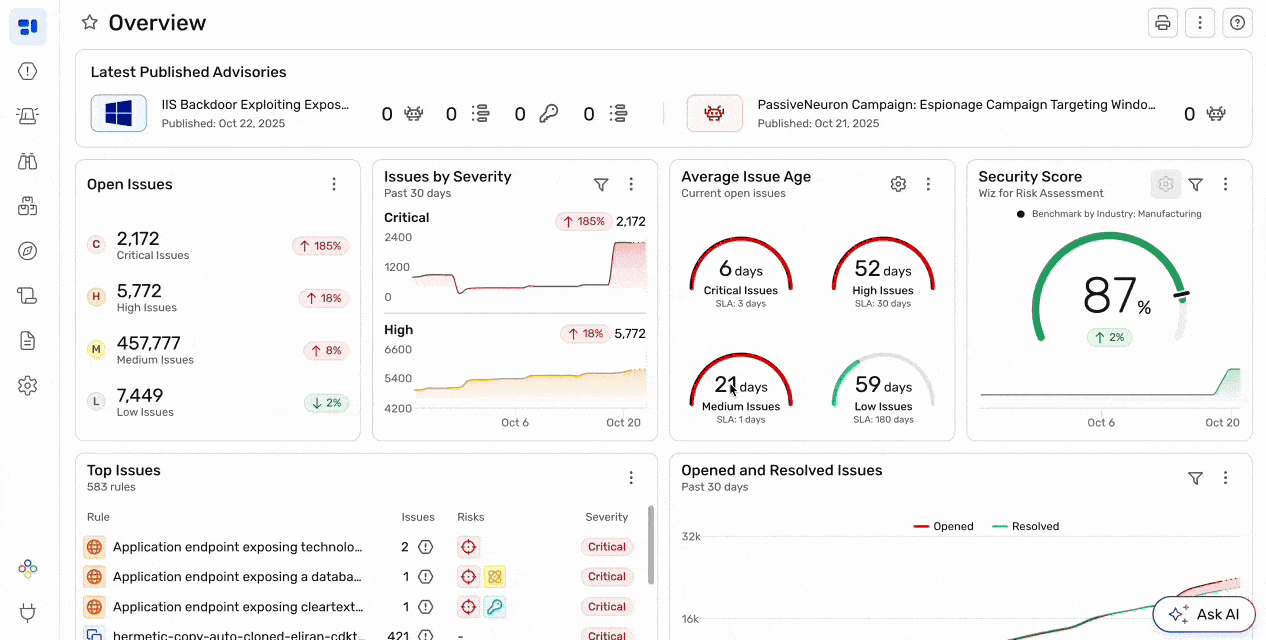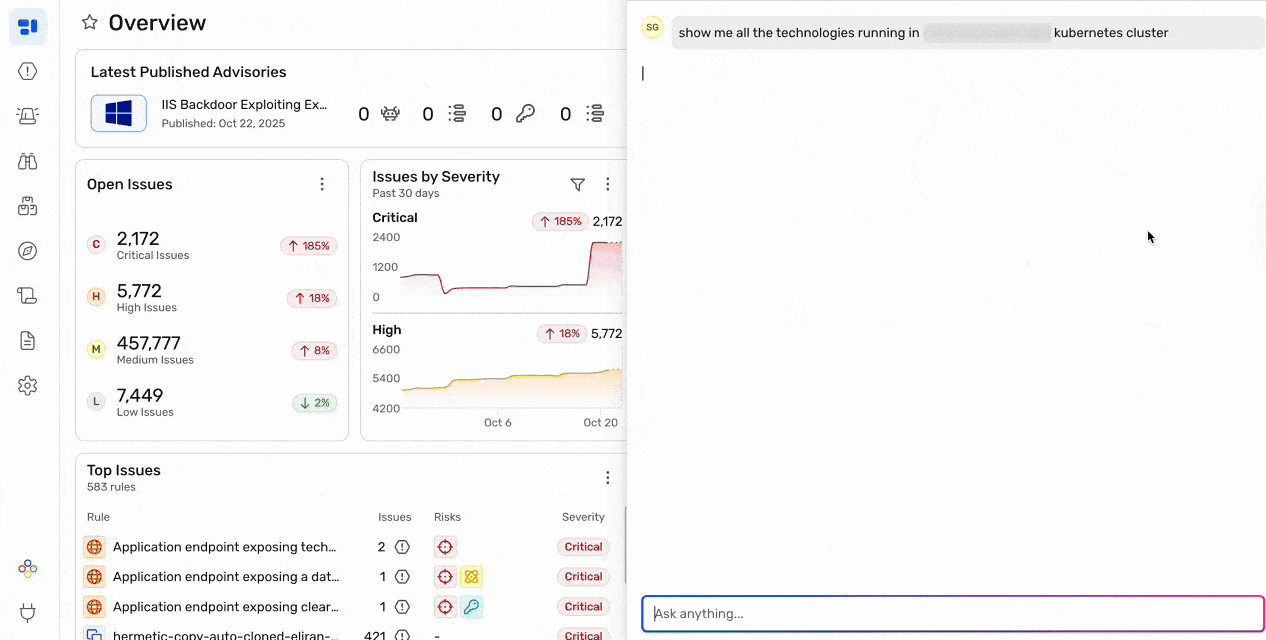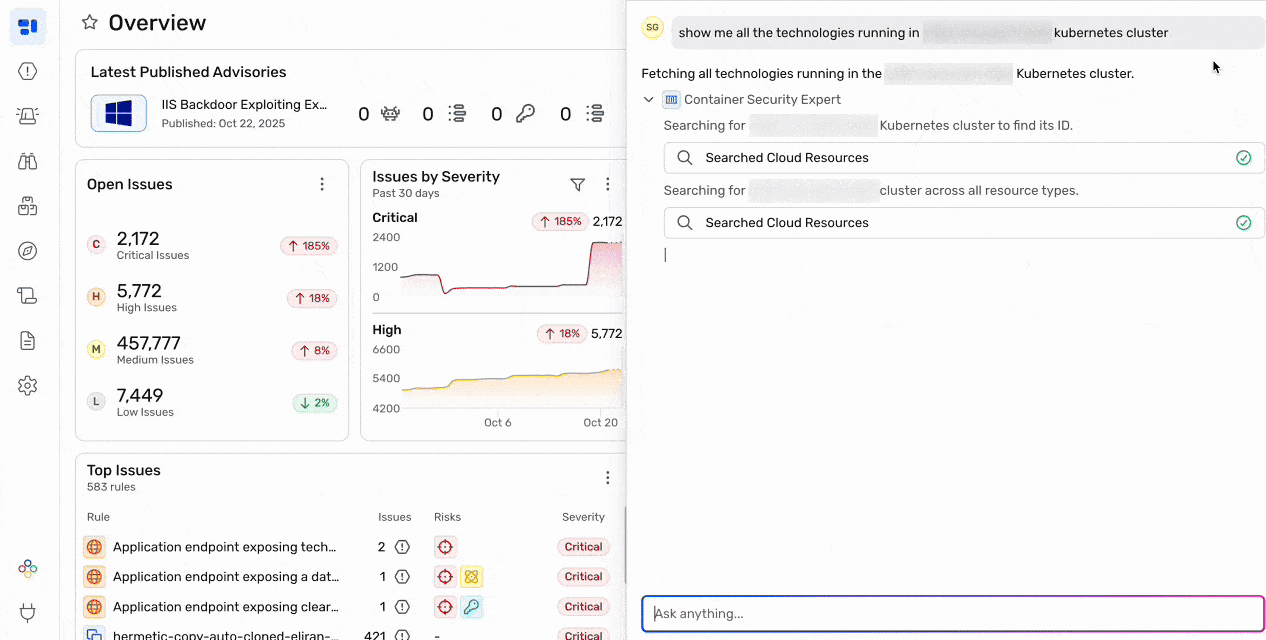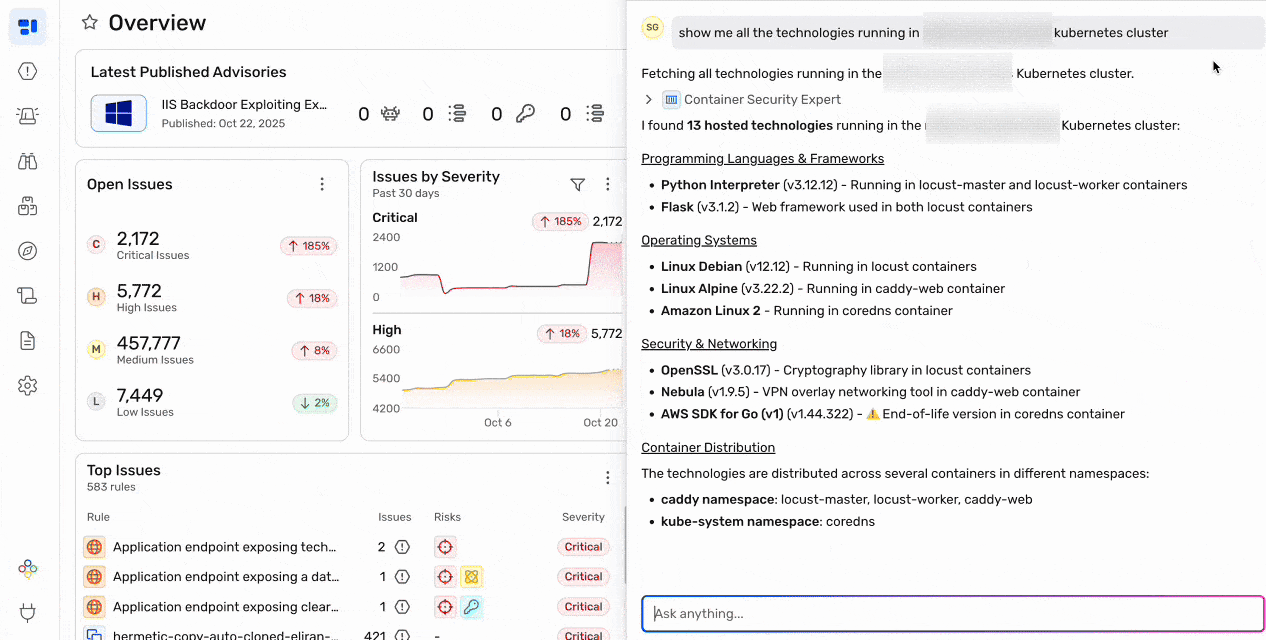
أ قائمة مواد Kubernetes (KBOM) يشبه SBOM، ولكن للمجموعات الخاصة بك. فهو يمنح الفرق رؤية فورية لكل عبء عمل وكائن وتقنية تعمل بالداخل، بما في ذلك الموارد غير المُدارة أو الظل التي قد تمر دون أن يلاحظها أحد.
إليك كيف يمكن للفرق استخدام KBOM عمليًا:
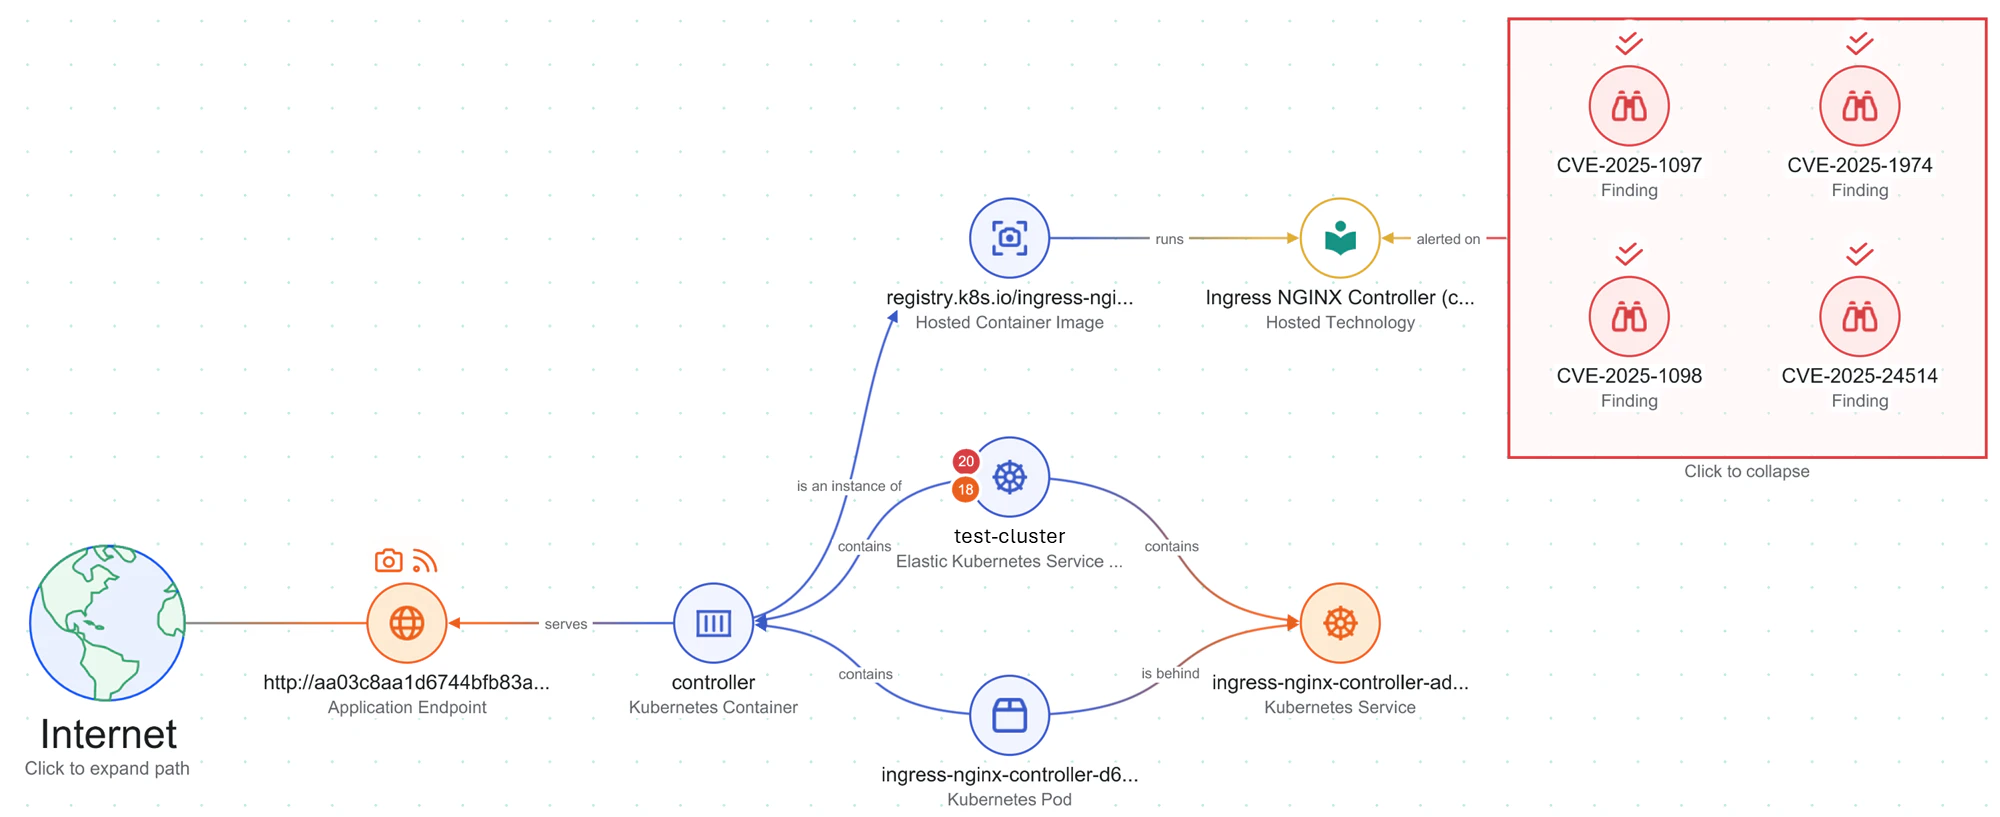
مثال: ال دخولكابوس تركت الثغرات الأمنية في Ingress-NGINX أكثر من 40 بالمائة من البيئات عرضة للاستيلاء. كانت إحدى المهام الأكثر تحديًا بالنسبة لفرق الأمان هي ببساطة تحديد المجموعات التي كانت تقوم بتشغيل Ingress-NGINX وبأي إصدار.
الرؤية الفورية: KBOM يجعل هذه العملية فورية. فهو يجمع تقنيات مثل Istio وEnvoy وPostgreSQL وIngress-NGINX حسب المجموعة، مما يوضح بالضبط مكان نشر المكونات الضعيفة. ترتبط أي مخاطر يتم اكتشافها في هذه التقنيات تلقائيًا بالنتائج الأخرى مثل الهويات المكشوفة أو نقاط النهاية المواجهة للإنترنت لظهور مجموعات سامة ضمن مشكلات Wiz. وهذا يمنح الفرق السياق الذي يحتاجون إليه لتحديد الأولويات ومعالجة مخاطر Kubernetes بشكل فعال.
انحراف الإصدار: إذا قامت إحدى المجموعات بتشغيل إصدار أقدم من نظيراتها، فإن KBOM يسلط الضوء على هذا الانحراف، مما يسمح لفرق النظام الأساسي والأمن بالتعرف بسرعة على المجموعات التي تم كشفها، وتحديد أولويات الترقيات، والتأكد من تطبيق التصحيحات.
غالبًا ما تكون الشبكات في Kubernetes عبارة عن صندوق أسود. يمكن للفرق رؤية ما يتم نشره، ولكن ليس كيفية تواصل التقنيات عبر المجموعات. يقدم التحديث الأخير لـ Wiz Network Graph القدرة على تصور الاتصال بين عمليات النشر والخدمات التي تتصل بها، مثل منصات الذكاء الاصطناعي وقوائم انتظار الرسائل وتطبيقات SaaS. تمتد الرؤية إلى مستوى النشر، مما يساعد الفرق على تحديد الأنماط والمخاطر المحتملة، مثل نشر Kubernetes الذي يتصل بنموذج ذكاء اصطناعي خارجي. يساعد هذا السياق فرق النظام الأساسي والأمان على فهم تدفقات حركة المرور وتأمينها بثقة.
إليك ما تتيحه هذه الرؤية:
-
انظر مسارات الاتصال: حدد عمليات نشر kubernetes التي تتواصل مع بعضها البعض، ومكان وجود المنافذ المفتوحة، وكيفية تدفق حركة المرور عبر المجموعات والمناطق.
-
كشف النشاط غير المتوقع: قم بتسليط الضوء على الاتصالات الخارجية أو حركة المرور عبر المناطق التي تنحرف عن الأنماط المتوقعة، مما يساعد الفرق على تقليل نقل البيانات غير الضرورية والتكاليف المرتبطة بها.
-
تسريع التحقيقات: تتدفق شبكة التعادل مرة أخرى إلى أعباء العمل لتتبع مصدر النشاط المشبوه أو مشكلات الأداء بسرعة.
-
التحقق من صحة التكوينات: ساعد فرق النظام الأساسي والأمان على تحديد تكوينات الدخول الخاطئة، وإغلاق المسارات غير المقصودة، والتأكد من أن عناصر التحكم في التقسيم والوصول تعمل على النحو المنشود.
يساعد الرسم البياني للشبكة الفرق على الانتقال من الافتراضات إلى الأدلة. إنه يحول رؤية الشبكة إلى فهم، ويوضح بالضبط كيفية تواصل الخدمات ومكان تركيز الاهتمام.
تكون الرؤية قوية فقط عندما تساعد الفرق على التصرف. من خلال رؤية مشتركة لبيئة Kubernetes الخاصة بهم، يمكن لفرق النظام الأساسي والأمن الانتقال من مكافحة الحرائق إلى العلاج الواثق والمنسق:
-
تعرف على ما يتم تشغيله مع KBOM: اعرض على الفور كل تقنية قيد التشغيل في كل مجموعة لفهم ما هو قيد الاستخدام وأين يتم نشره وما يحتاج إلى الاهتمام. يتشارك مهندسو النظام الأساسي وفرق الأمان في نفس وجهة النظر، مما يسهل تحديد أولويات ما يهم.
-
حافظ على توافق المجموعات مع KBOM: حدد انحراف الإصدار وفجوات التكوين عبر المجموعات، مثل الاختلافات في RBAC أو سياسات الشبكة أو إعدادات وقت التشغيل. حدد حالات عدم التطابق بين البيئات مثل التدريج والإنتاج لضمان الاتساق ومواءمة السياسات.
-
تحديد التعرضات باستخدام الرسم البياني للشبكة: اكشف عن مسارات الاتصال بين عمليات النشر والخدمات الخارجية لتحديد مكان تعرض المكونات الضعيفة أو التي تم تكوينها بشكل خاطئ. افهم كيفية تدفق حركة المرور عبر المجموعات ومساحات الأسماء والموارد السحابية لتركيز المعالجة على الأماكن الأكثر أهمية.
-
استكشاف الأخطاء وإصلاحها واحتواء المشكلات المتعلقة بالرسم البياني للشبكة. تصور نشاط الشبكة، بما في ذلك التدفقات من الشرق إلى الغرب، ومن المجموعة إلى السحابة. اكتشاف التكوينات الخاطئة، وتصحيح أخطاء الاتصال أو مشكلات الأداء، وتقليل حركة المرور غير الضرورية، مما يساعد فرق النظام الأساسي والأمان على تأمين Kubernetes بالسياق الكامل.
لا تقتصر الرؤية على فهم Kubernetes فحسب، بل تتعلق بتحقيق نتائج أفضل عبر الأعمال. من خلال سياق وقت التشغيل، يمكن لمهندسي النظام الأساسي وفرق الأمان تحويل الرؤى إلى تأثير حقيقي:
-
تكاليف أقل: ومن خلال ربط أنماط التصميم وحركة المرور بالتكلفة، يمكن للفرق أن تكتشف بسرعة التدفقات المهدرة عبر المناطق والخدمات الخاملة والمجموعات التي يتم توفيرها بشكل زائد. إن تحسين تكلفة السحابة ليس مجرد مهمة مالية. تحتاج كل من الهندسة والأمن إلى رؤية مشتركة لاتخاذ قرارات ذكية تعتمد على البيانات.
-
مخاطر أقل: يؤدي التخلص من موارد الظل ومعالجة نقاط الضعف الحرجة ومواءمة تكوينات المجموعة إلى تقليل سطح الهجوم. يقوم Wiz بإثراء هذا السياق من خلال ربط بيانات وقت التشغيل مع التعرض للشبكة والهوية وحساسية البيانات، وتحويل النتائج المعزولة إلى رؤى قابلة للتنفيذ.
-
تطبيقات أكثر موثوقية: تساعد الرؤية الشاملة عبر المجموعات والخدمات الفرق على اكتشاف الأخطاء في التوجيهات والارتفاعات في زمن الاستجابة وأنماط حركة المرور غير المتوقعة قبل أن تؤثر على المستخدمين. من خلال السياق المعزز الذي يربط البنية التحتية وأحمال العمل والشبكات، يصبح تحليل السبب الجذري أسرع والحل أكثر دقة.
تعمل رؤية Kubernetes على سد الفجوة بين نية (التكوينات التي تكتبها) و الواقع (ما يعمل في الواقع). في البيئات الهجينة ومتعددة السحابة، تجبر الأدوات التقليدية الفرق على تجميع ماسحات ضوئية منفصلة معًا وتجميع القصة معًا. يعمل نهج Wiz على توحيد المخزون وسياق وقت التشغيل والرسم البياني للأمان حتى يتمكن مهندسو النظام الأساسي وفرق الأمان من رؤية كل شيء في مكان واحد واتخاذ إجراءات حاسمة.
إذا كنت أحد عملاء Wiz، فاطلع على (تسجيل الدخول مطلوب) KBOM و الرسم البياني للشبكة القدرات واكتساب إمكانية الرؤية في مجموعات Kubernetes الخاصة بك اليوم.
