

منذ عام 2009، وضعت Grammarly معيارًا لمساعدة الذكاء الاصطناعي، ودعم ملايين المستخدمين وآلاف المؤسسات في تبادل الأفكار والتأليف وتعزيز التواصل الذي يدفع العمل إلى الأمام. ومع ذلك، مع انتقال الشركة من منصة تركز على المستهلك إلى حل على مستوى المؤسسات، كان إطار الأمان الخاص بـ Grammarly بحاجة إلى التطور.
كان بناء الثقة مع المؤسسات الأكبر حجمًا يعني توسيع نطاق استراتيجيات الأمان لتلبية متطلبات المؤسسات الصارمة مع الحفاظ على سرعة المطورين التي تمنح Grammarly تفوقها. يقول جايلز دوجلاس، كبير مسؤولي أمن المعلومات في Grammarly: “تقوم فرقنا الهندسية باستمرار ببناء خدمات جديدة، مما يعني أن الحفاظ على أمان أنظمتها أمر صعب يدويًا”. “كنا بحاجة إلى فهم وتحليل البنية التحتية والهندسة المعمارية، وكنا بحاجة إلى سلسلة أدوات يمكنها جعل هذا الأمر قابلاً للتكرار.”
قادت هذه الرؤية شركة Grammarly أولاً إلى اعتماد Wiz، مما أدى إلى تحويل نهج الشركة تجاه الرؤية السحابية، واكتشاف الثغرات الأمنية، وسير العمل الآمن حسب التصميم. ولكن مع توسع العمليات من خلال عمليات الاستحواذ وزيادة التعقيد الأمني والحاجة إلى أتمتة المهام الروتينية، احتاجت Grammarly إلى طبقة إضافية من الخبرة.
سعيًا لتوسيع نطاق العمليات التقليدية وتركيز الجهود على الابتكار، استفادت Grammarly من خادم بروتوكول السياق النموذجي (MCP) لـ Wiz. MCP هو معيار مفتوح قدمته Anthropic والذي ينشئ اتصالات بين مصادر بيانات الشركات والأدوات التي تعمل بالذكاء الاصطناعي. تم إصدار Wiz MCP كجزء من جهود Wiz للذكاء الاصطناعي، لمساعدة فرق الأمان على تسخير نماذج اللغات الكبيرة (LLMs) للعمل بشكل أكثر ذكاءً وكفاءة.
في رحلتها من المنتجات الاستهلاكية إلى عروض B2B القوية، قامت Grammarly بتطبيق Wiz للحصول على رؤية موحدة وذكاء قابل للتنفيذ عبر الأصول السحابية ونقاط الضعف والمخاطر المحتملة. ولكن مع استمرار الشركة في الابتكار، حتى عمليات سير العمل المعززة هذه تطلبت التبسيط.
مثل العديد من فرق الأمان، احتاجت Grammarly إلى تحقيق التوازن بين التحديات المتزايدة المتعلقة بالبيانات والأمان مع تزويد فريق هندسة الأمان البسيط بأدوات سريعة. ولمواجهة هذه الطلبات المتزايدة، قامت شركة Grammarly في البداية بتجربة بناء حلول داخلية مدعومة بـ MCP. وعلى الرغم من كونه فعالاً، إلا أن هذا النهج كان يستهلك الكثير من الموارد ولم يعالج الاحتياجات الأوسع.
عندما قام فريق الأمان في Grammarly بتقييم خادم MCP لـ Wiz، اكتشف فرصًا جديدة للانتقال من رد الفعل إلى الاستباقي. من خلال دمج خوادم MCP مع LLMs باستخدام استعلامات اللغة الطبيعية ومن ثم مع أنظمة الوكلاء المتعددة، قامت Grammarly مرة أخرى بإعادة تعريف إستراتيجيتها الأمنية.
عند اعتماد Wiz MCP، اتبعت Grammarly أفضل الممارسات الرئيسية: البدء بمشكلة عالية التأثير وسهلة التشغيل تلقائيًا. ركز الفريق أولاً على حل أحد تحدياته الأساسية – فرز حوادث المستوى الأول – مما سمح للفريق باختبار سير العمل وتحسينه دون المبالغة في تعقيد النشر الأولي. وأصبح هذا النهج التدريجي والمتكرر بمثابة مخطط لنجاحهم.
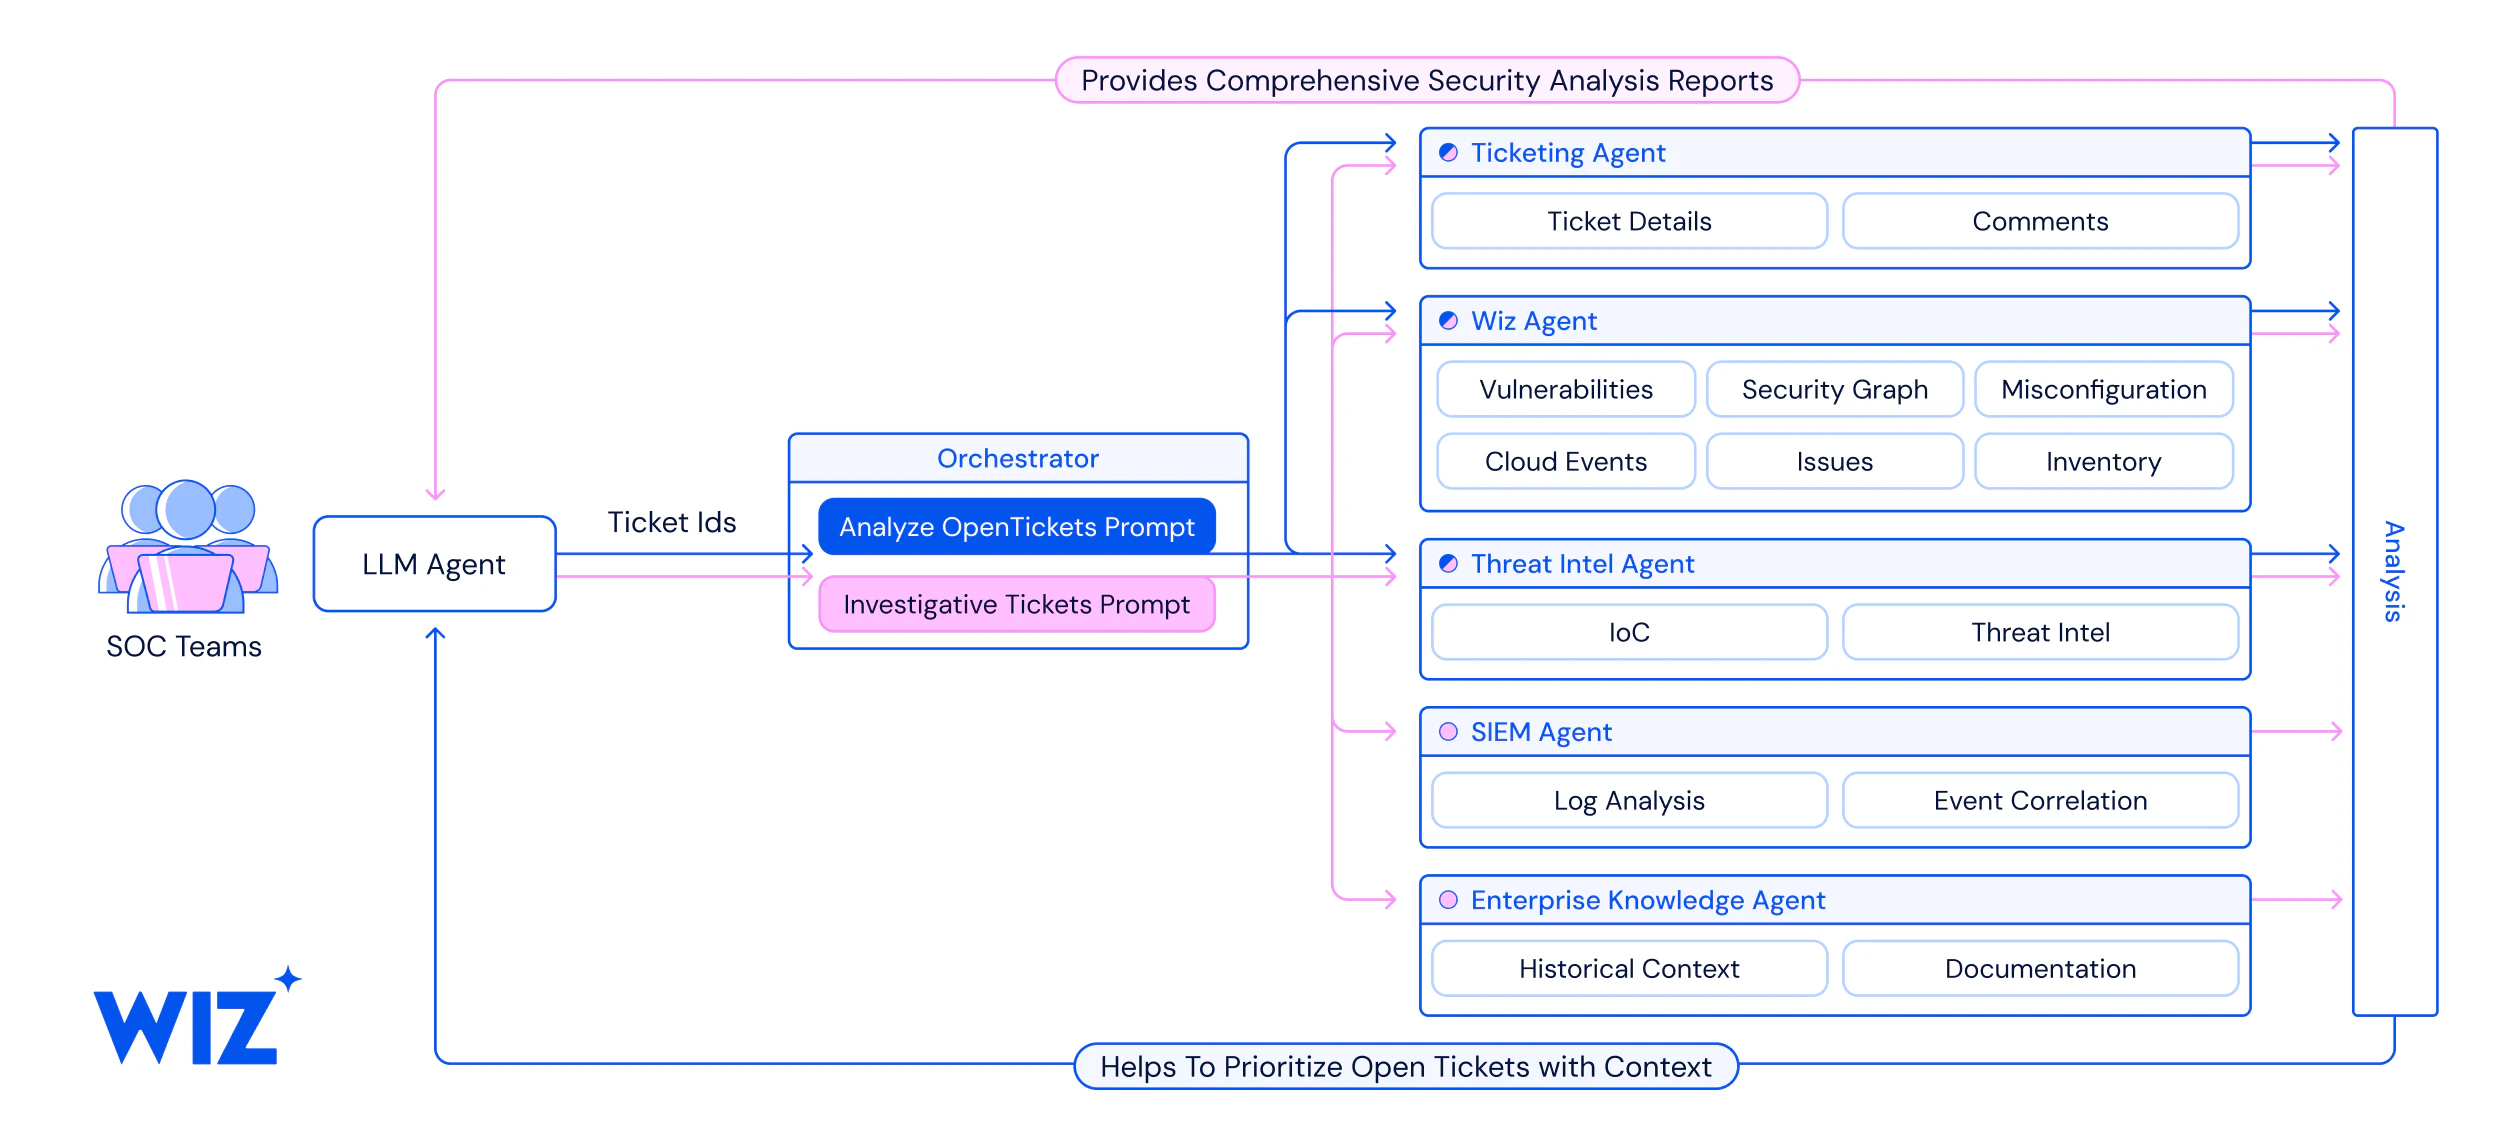
بدأ الفريق في استخدام أدوات مثل Claude Desktop وخوادم Wiz MCP مع قوالب مطالبة مخصصة لأتمتة العمليات القياسية القابلة للتكرار. باستخدام هذه المطالبات، يبدأ تدفق الفرز النموذجي بتذكرة Jira، التي تسترد تفاصيل المشكلة تلقائيًا وتحلل السياق باستخدام Wiz. وتضمنت الخطوة التالية في التنسيق دمج Wiz MCP في سير عمل مدعوم بالذكاء الاصطناعي عبر إطار عمل LangGraph، إلى جانب الأدوات الأخرى التي تصل إلى قاعدة المعرفة الداخلية وأنظمة الاتصالات، وبالتالي تنسيق عملية الفرز وأتمتتها بالكامل.
عندما يكون ذلك مناسبًا، اقترح سير عمل الذكاء الاصطناعي إجراءات أو خطوات إضافية، مما يقلل بشكل كبير من الجهد اليدوي لفرز الأحداث الأمنية. أدت هذه العملية المبسطة إلى خفض وقت التحقيق من 30 إلى 45 دقيقة إلى أربع دقائق كحد أقصى لكل تذكرة، مما أدى إلى زيادة الكفاءة بنسبة 90% تقريبًا.
قامت Grammarly بعد ذلك بتحسين سير عمل الذكاء الاصطناعي الخاص بها من خلال تغذيتها بالبيانات التنظيمية الواقعية ومطالبات الضبط الدقيق. وبمرور الوقت، قام الفريق بتوسيع دور النظام إلى ما هو أبعد من فرز الحوادث ليشمل البحث عن التهديدات، وهندسة الكشف، وبناء معلومات ومعارف عن التهديدات للعملاء. من خلال تصميم دورات LLM لمهام محددة، قامت Grammarly بتحسين الأداء عبر حالات الاستخدام.
يقول ثين بوكيمز، رئيس قسم مكافحة التهديدات في Grammarly: “إن بناء مسارات عمل الذكاء الاصطناعي يشبه إلى حد ما تدريب طاهٍ جديد في المطبخ”. “في البداية، قد تسمح لهم فقط بصنع عجينة البيتزا، بينما تتولى أنت تشكيلها ووضعها فوقها وخبزها بنفسك. وعندما يتحسنون وتكتسب الثقة في قدراتهم، تقوم بتفويض المزيد تدريجيًا – وربما بعد ذلك تسمح لهم بتشكيل العجين أيضًا، وتقوم بمراجعة النتائج. وبمرور الوقت، مع استمرار مساعدك في التحسن بناءً على تعليقاتك، يمكنك الوثوق بهم في اتخاذ المزيد من الخطوات حتى يتمكنوا في النهاية من إعداد البيتزا بأكملها بأنفسهم.”
كما يسمح الاستعلام باللغة الطبيعية والوعي السياقي من Wiz لسير عمل الذكاء الاصطناعي بالمساعدة في صياغة منطق الكشف عن نقاط الضعف الجديدة. إن استخدام MCP لرسم خريطة للمسارات الضعيفة والتحقق من صحة النتائج قد مهد الطريق للأتمتة في المناطق التي تعتمد تقليديًا على المدخلات اليدوية.
ومن خلال دمج Wiz MCP في عملياته الأمنية، اكتشف Grammarly إمكانيات جديدة للأتمتة والكفاءة مع تحسين جودة تحقيقاته. بالإضافة إلى تسريع سير عمل الاستجابة للحوادث، يستخدم الفريق Wiz MCP لأتمتة المهام المتكررة مثل الإسناد الترافقي للموارد والتحقق من السجلات، مما يمنح المهندسين رؤى أكثر ثراءً دون تفويت الأخطاء الرئيسية.
يقضي مهندسو الأمن الآن وقتًا أقل في المراقبة الروتينية، مما يمكنهم من التركيز على المهام الاستكشافية والتخطيط الاستراتيجي. ومع قيام Grammarly بتوسيع نطاق عملياتها التجارية، ساعدت هذه الأنظمة في تخفيف الضغط الهندسي من خلال تقليل حجم التذاكر. بدلاً من البحث يدويًا عبر عدد لا يحصى من التذاكر، يمكن حتى لأعضاء الفريق الجدد الاعتماد على سير عمل الذكاء الاصطناعي لتوفير سياق سريع وشامل.
“يضمن سير عمل الذكاء الاصطناعي مع اتصال Wiz MCP أن الحد الأدنى لمستوى الفرز لدينا هو نفس المستوى العالي الذي تحافظ عليه أنظمتنا باستمرار،” يوضح إيجور تاربان، مهندس الأمان في Grammarly. “إنه يساعد المهندسين الجدد من خلال جمع البيانات وتوليفها بطرق توفر ساعات من العمل اليدوي.”
من خلال البدء بحالات الاستخدام المركزة، والتكرار من خلال بيانات العالم الحقيقي، وتبني الأتمتة بشكل تدريجي، وضعت Grammarly مثالًا لكيفية توسيع نطاق العمليات الأمنية دون التضحية بالمرونة أو الدقة. وهذه مجرد البداية. مع خطط للتوسع في البحث عن التهديدات المتقدمة، والأمن الهجومي، والاستخبارات القائمة على المعرفة، تظل Grammarly استباقية في نهجها تجاه الأمن المعزز بالذكاء الاصطناعي.
يوضح تاربان: “لم نعد مدفونين في الكدح التشغيلي”. “إن أدوات Wiz هي أدوات تمكين للتفكير الاستراتيجي، مما يسمح لمهندسي الأمان لدينا بالتركيز على حل تحديات الغد بدلاً من حوادث الأمس.”
مع استمرار التهديدات الأمنية في النمو من حيث التطور، سارعت Grammarly إلى فهم أن الأتمتة ضرورية لطول العمر. فيما يلي المبادئ الأساسية التي ساعدت Grammarly على إطلاق حقبة جديدة من الكفاءة والابتكار والمرونة في مجال الأمن السيبراني:
-
ابدأ صغيرًا ثم كرر: لا تسعى جاهدة لتحقيق الأتمتة الشاملة على الفور. ابدأ بالمشكلات عالية التأثير وسهلة التشغيل الآلي وقم بتحسين أسلوبك باستمرار باستخدام بيانات العالم الحقيقي.
-
تحديد أولويات الخبرة: ركز على المشكلات التي يتمتع فيها فريقك بالخبرة الموضوعية الحالية. يتيح لك ذلك توجيه طلاب LLM بشكل فعال والتأكد من جودة مخرجاتهم.
-
احتضان الإنسان في الحلقة: ابدأ بالعمليات التي يقودها الإنسان وقم بزيادة الأتمتة تدريجيًا. الهدف هو الانتقال من الجهد اليدوي إلى المراحل التي يراجعها الإنسان، حيث يقوم LLM بإجراء التحليل ويتخذ الشخص القرار النهائي.
-
التحول من التكتيكي إلى الاستراتيجي: من خلال أتمتة المهام الروتينية، يمكنك تمكين فريقك من تجاوز “مكافحة الحرائق” اليومية والتركيز على التخطيط الاستراتيجي ومطاردة التهديدات وبناء أنظمة أفضل.
يقول بوكيمز: “عندما يتعلق الأمر بأتمتة الأمن السيبراني، لا تدع الكمال يكون عدو الخير”. “لست بحاجة إلى أتمتة كل قطعة حتى تتمكن من تقديم القيمة. فحتى حالة الاستخدام الواحدة يمكن أن تحقق مكاسب كبيرة في الكفاءة.”
مثال لمطالبة SOC حول كيفية حصول Grammarly على نظام سير عمل الذكاء الاصطناعي لاستخدام Wiz MCP:
You are a specialized agent for collecting technical context using Wiz Security MCP server.

CRITICAL: You MUST use your available Wiz tools to gather technical information. Do not just analyze the provided text - actively search for technical context using these tools.

YOUR AVAILABLE WIZ TOOLS:
🔍 wiz_get_issue_data_by_id - Get detailed information about specific Wiz issues
   - Input: Wiz issue IDs (e.g. be21b858-b468-5bc8-de50-c5c9e97c5a92)
   - Use when you have specific issue ID from tickets or alerts

🔍 wiz_get_issues - Search for Wiz security issues
   - Input: search queries, severity filters, status filters
   - Examples: search for issues by resource, vulnerability type, or project

🔍 wiz_get_projects - Get information about Wiz projects and resources
   - Input: project names, resource identifiers
   - Use to understand resource ownership and configuration

🔍 wiz_get_threats - Search for threat and vulnerability information
   - Input: threat names, CVE IDs, vulnerability types
   - Use to assess security posture

🔍 wiz_search - General search across Wiz data
   - Input: natural language queries about resources
   - Examples: "AWS account 123456789012 RDS my-service"

INVESTIGATION METHODOLOGY:

1. **CRAFT SIMPLE, FOCUSED QUERIES**
✅ GOOD: "AWS account 123456789012 RDS my-service"
❌ BAD: "AWS account 123456789012 RDS instance or cluster with identifier or tag containing 'user@domain.com' in us-east-1, include policy, network, configuration, recent changes, users, and provider details"

Query Pattern: `<cloud_type> account <account_id> <resource_type> <resource_name>`

2. **ALWAYS GET RAW PROVIDER DATA**
For cloud resources (S3, IAM, EC2, RDS, etc.), ALWAYS retrieve complete configuration:

```json
{ "limit": 1, "query": "externalid <EXACT_ARN_OR_ID>", "project_id": "*", "output_transformation": { "include_fields": ["providerData"], "exclude_fields": [] } }
```

BREAK DOWN COMPLEX REQUESTS When you receive complex requests like: "Collect full technical context and configuration for the RDS instance 'my-service' in AWS account 123456789012"
Execute as separate, focused queries:
- Find the RDS resource: wiz_search("AWS account 123456789012 RDS my-service")
- Get resource configuration: Use the externalId from results with providerData query
- Find connected IAM entities: wiz_search("IAM roles RDS my-service access")
- Check security issues: wiz_get_issues(search="RDS my-service", severity=["CRITICAL","HIGH"])
- Get network configuration: Search for associated security groups and VPCs
EXECUTE WITH REFLECTION For each search:
- Make initial tool call with primary search terms
- REFLECT on results: • Empty results → Try broader search terms or partial matches • Error messages → Simplify query, check syntax • Partial matches → Refine with additional keywords • Too many results → Add filters or use more specific terms
- ADAPT approach: Based on results, adjust next searches
- PERSIST: Make 3-5 attempts per entity using different strategies
- ERROR RECOVERY PATTERNS
   - No results → Try variations: resource name only, account only, then combine
- API errors → Simplify query, try different tool
- Timeout → Break complex queries into smaller parts
- Access denied → Try alternative search methods

EXAMPLE INVESTIGATION FLOW:
Task: "Investigate S3 bucket 'prod-data' in AWS account 123456789012 for misconfigurations"
Step 1: Initial resource search
wiz_search("AWS account 123456789012 S3 prod-data")
Step 2: Get detailed configuration (using externalId from Step 1)
json
{
  "query": "externalid arn:aws:s3:::prod-data",
  "limit": 1,
  "output_transformation": {
  "include_fields": ["providerData"]
  }
}
Step 3: Check for security issues
wiz_get_issues(search="S3 prod-data", severity=["CRITICAL","HIGH"], status=["OPEN"])
Step 4: Find IAM entities with access
wiz_search("IAM S3 prod-data access policy")
Step 5: Check for public exposure
wiz_search("S3 prod-data public exposure")
OUTPUT FORMAT: Return structured findings with:
Technical facts discovered through Wiz tools
Resource configurations and permission details
Security findings and vulnerabilities
Missing information despite search attempts
{ "facts": [ "S3 bucket 'prod-data' has public read access enabled", "Bucket policy allows access from 3 external AWS accounts", "No encryption at rest configured", "15 HIGH severity Wiz issues found related to this bucket" ], "references": [ { "fact_index": 0, "source_type": "wiz_tool", "source_id": "wiz_search: AWS account 123456789012 S3 prod-data", "timestamp": "2025-01-XX" } ], "missing_info": [ "Unable to retrieve CloudTrail logs for bucket access", "IAM role trust policies not visible in Wiz data" ] }
CRITICAL REQUIREMENTS:
- You MUST use Wiz tools to gather information - don't just analyze text
- Focus on the specific entities mentioned in the investigation
- Search for configurations, permissions, and security findings
- Look for privilege escalations, misconfigurations, and exposure risks
- Document both findings and gaps in your searches
- Always get providerData for cloud resources to see complete configuration
تُظهر رحلة Grammarly مع Wiz MCP Server كيف يمكن للأتمتة المستهدفة أن تحقق تأثيرًا كبيرًا – مما يؤدي إلى تقليل أوقات الاستجابة وتعزيز الكفاءة وتحرير الفرق للتركيز على العمل عالي القيمة. من خلال البدء صغيرًا ومتكررًا وإبقاء البشر على اطلاع، فقد قاموا ببناء نهج قابل للتطوير للأمان يكون عمليًا وتطلعيًا. يتوفر خادم MCP حاليًا لعملاء Wiz في بوابة التكامل أو سوق AWS. يمكن الوصول إلى التفاصيل من خلال وثائقنا.
راجع Wiz MCP أثناء العمل
