

تبنت المؤسسات السحابة العامة بسبب سرعتها وقابليتها للتوسع والابتكار المستمر. لكن تأمين البيئات السحابية يتطلب نهجًا جديدًا – وهو النهج الذي كانت شركة Wiz رائدة فيه من خلال الفحص بدون وكيل لتوفير رؤية كاملة وسياق المخاطر، دون إبطاء عمل الفرق.
لكن بالنسبة لمعظم المؤسسات، لا تنتهي القصة في السحابة. إنهم هجينون.
لا تزال أحمال العمل الهامة تعمل محليًا – لأسباب تتعلق بالأداء أو الامتثال أو سيادة البيانات. تضيف أعباء عمل الذكاء الاصطناعي ضغوطًا جديدة، بينما تقدم بيئات الحافة المزيد من التعقيد.
النتيجة؟ الهجين هو القاعدة.
تعمل المؤسسات الآن عبر خليط من البيئات السحابية، والسحابية الخاصة، والمحلية، والحافة.
ومع ذلك، تظل الأدوات الأمنية مجزأة.
مشكلة الأمن المختلط: أدوات مجزأة ومخاطر مجزأة
غالبًا ما يعني تأمين البيئات المختلطة تجميع مجموعة من الأدوات المنفصلة:
أداة فحص الثغرات الأمنية لأحمال العمل المحلية، ووكيل EDR لنقاط النهاية، ووكيل جرد الأصول، وأداة الامتثال، ومنصة الأمان السحابية الأصلية.
تعمل كل واحدة من هذه الأدوات بشكل منفصل، ولا تقدم سوى نظرة ضيقة للمخاطر. لكن في عالم هجين، لا يوجد شيء معزول. تتدفق أعباء العمل والبيانات ومسارات الهجوم بحرية بين البيئات.
على سبيل المثال:
-
يقوم الجهاز الظاهري المحلي الضعيف بتخزين مفاتيح API السحابية محليًا. يستغل أحد العناصر السيئة جهاز VM، ويتمكن من الوصول إلى بيانات الاعتماد، ويستخدمها لاختراق بيئة السحابة الخاصة بك، مما يؤدي إلى الكشف عن البيانات الحساسة عبر كلا النطاقين.
-
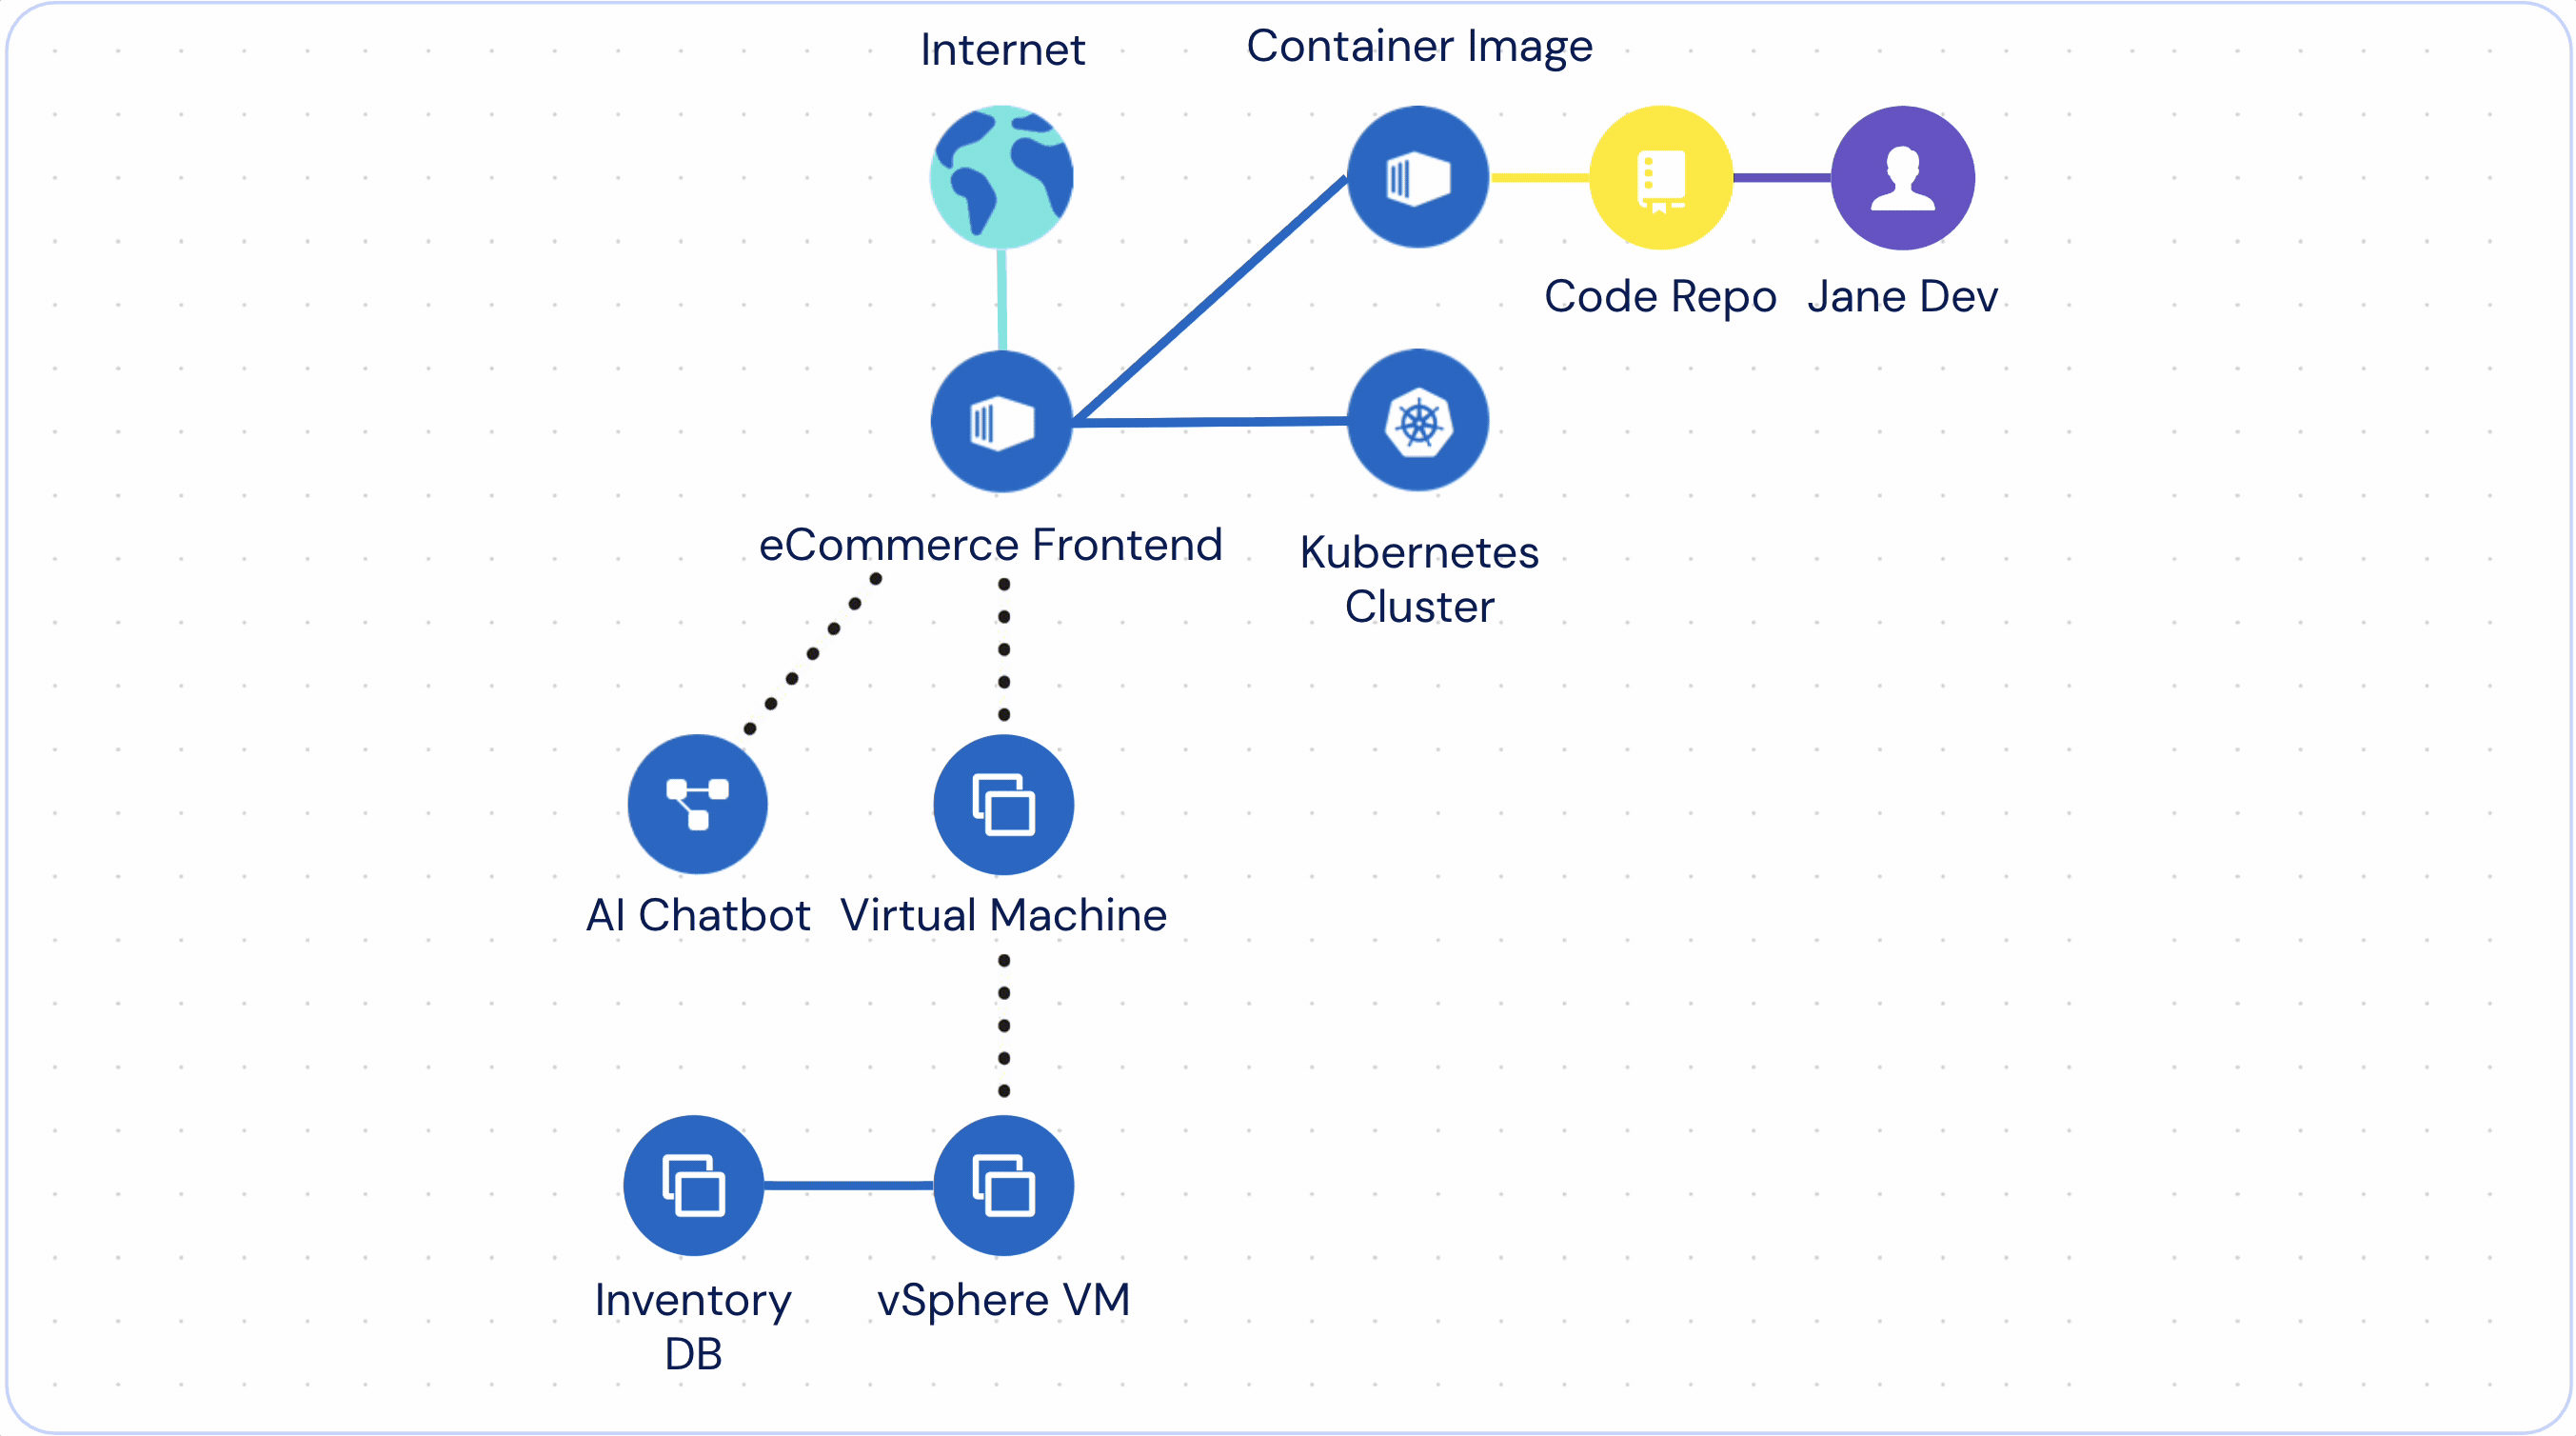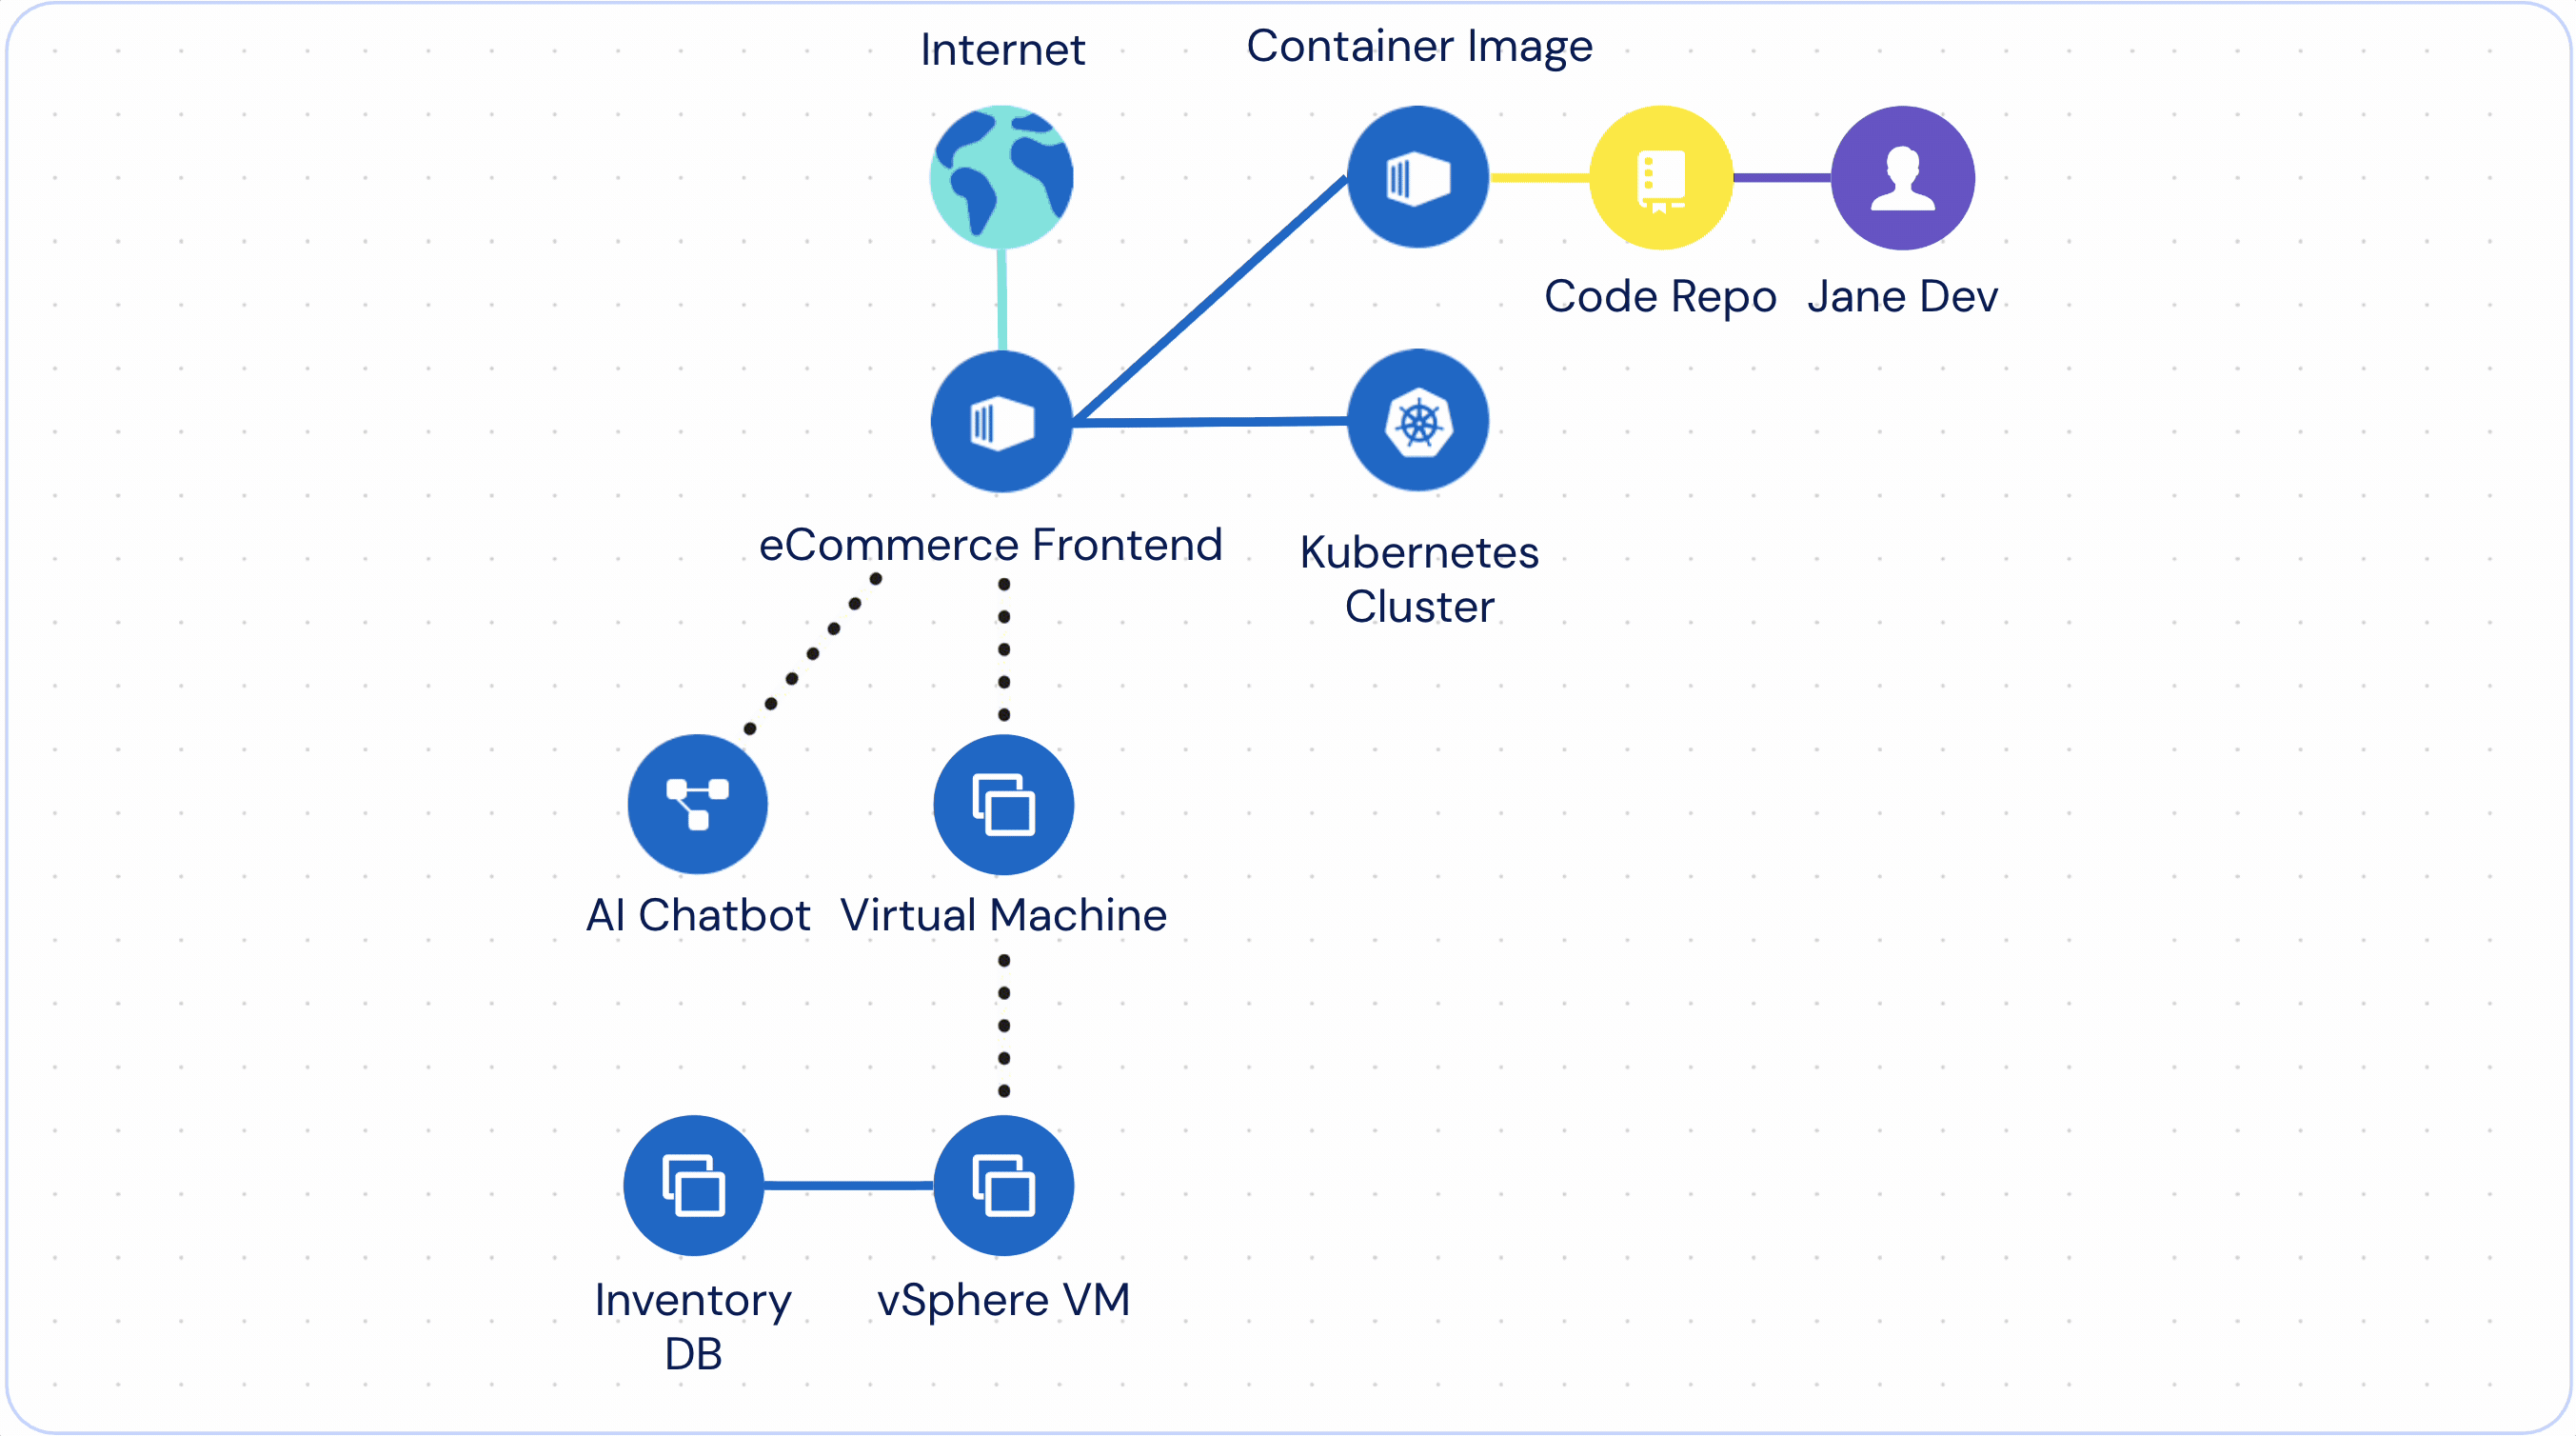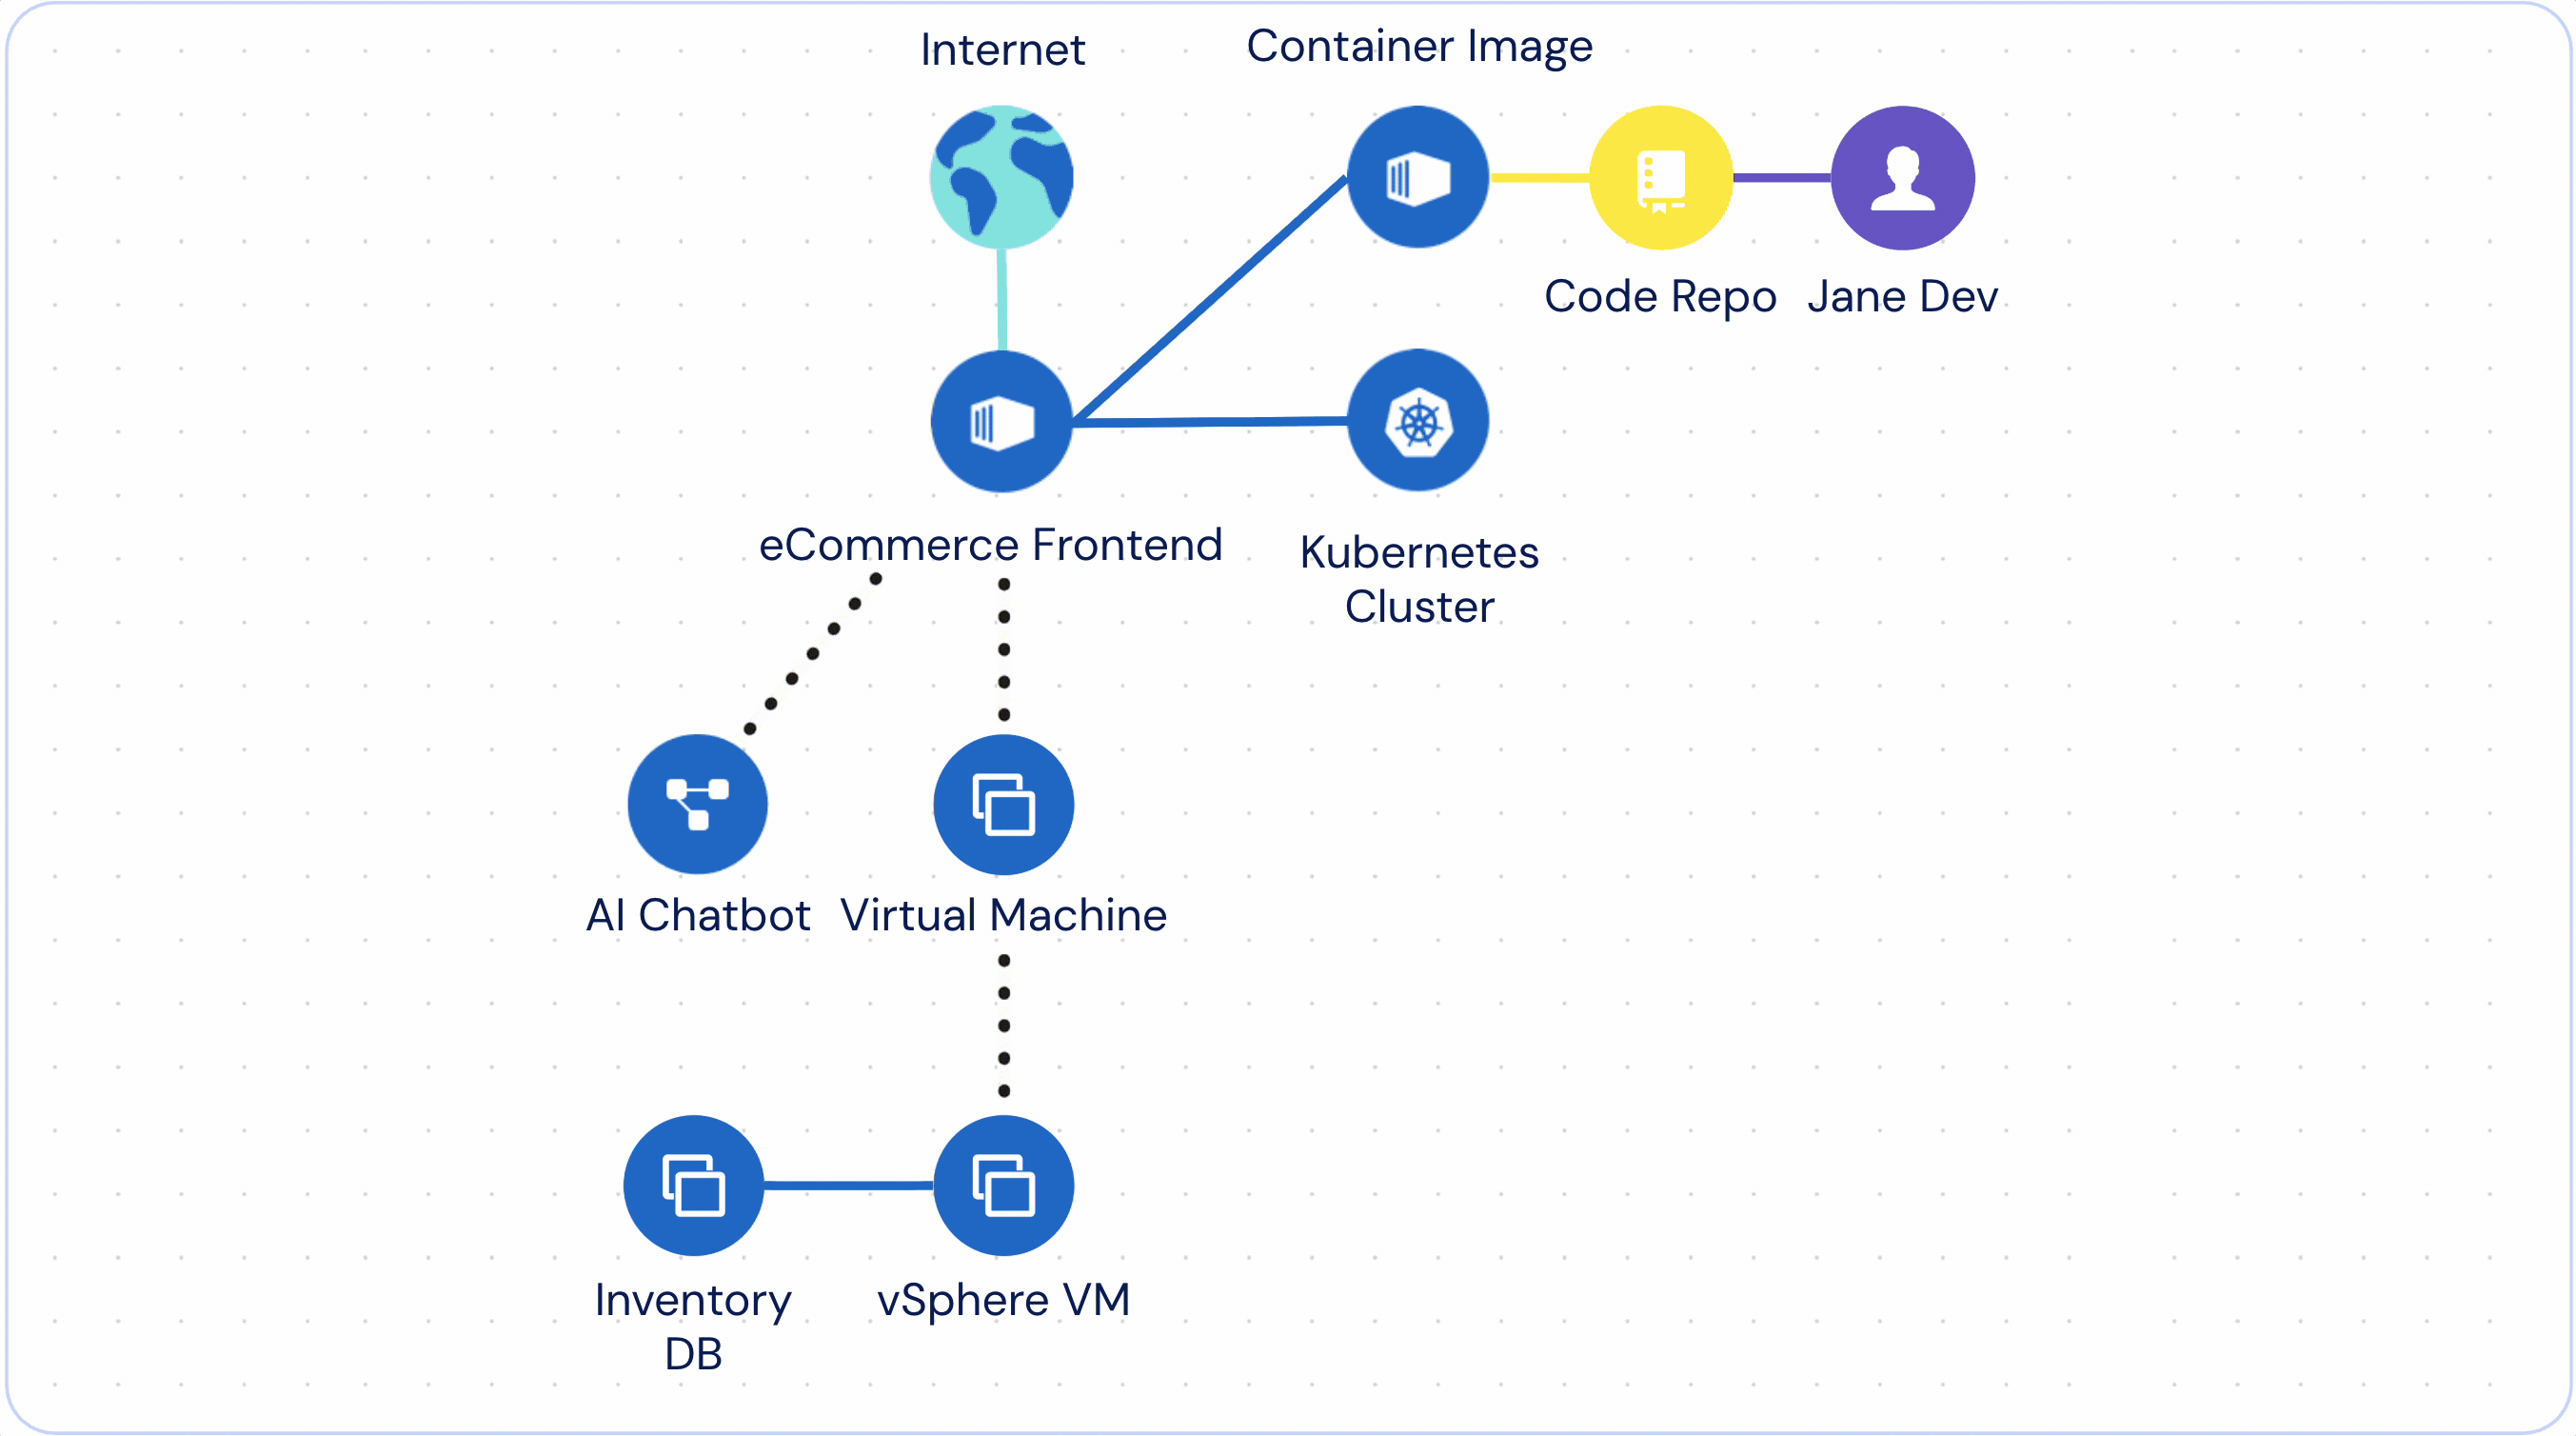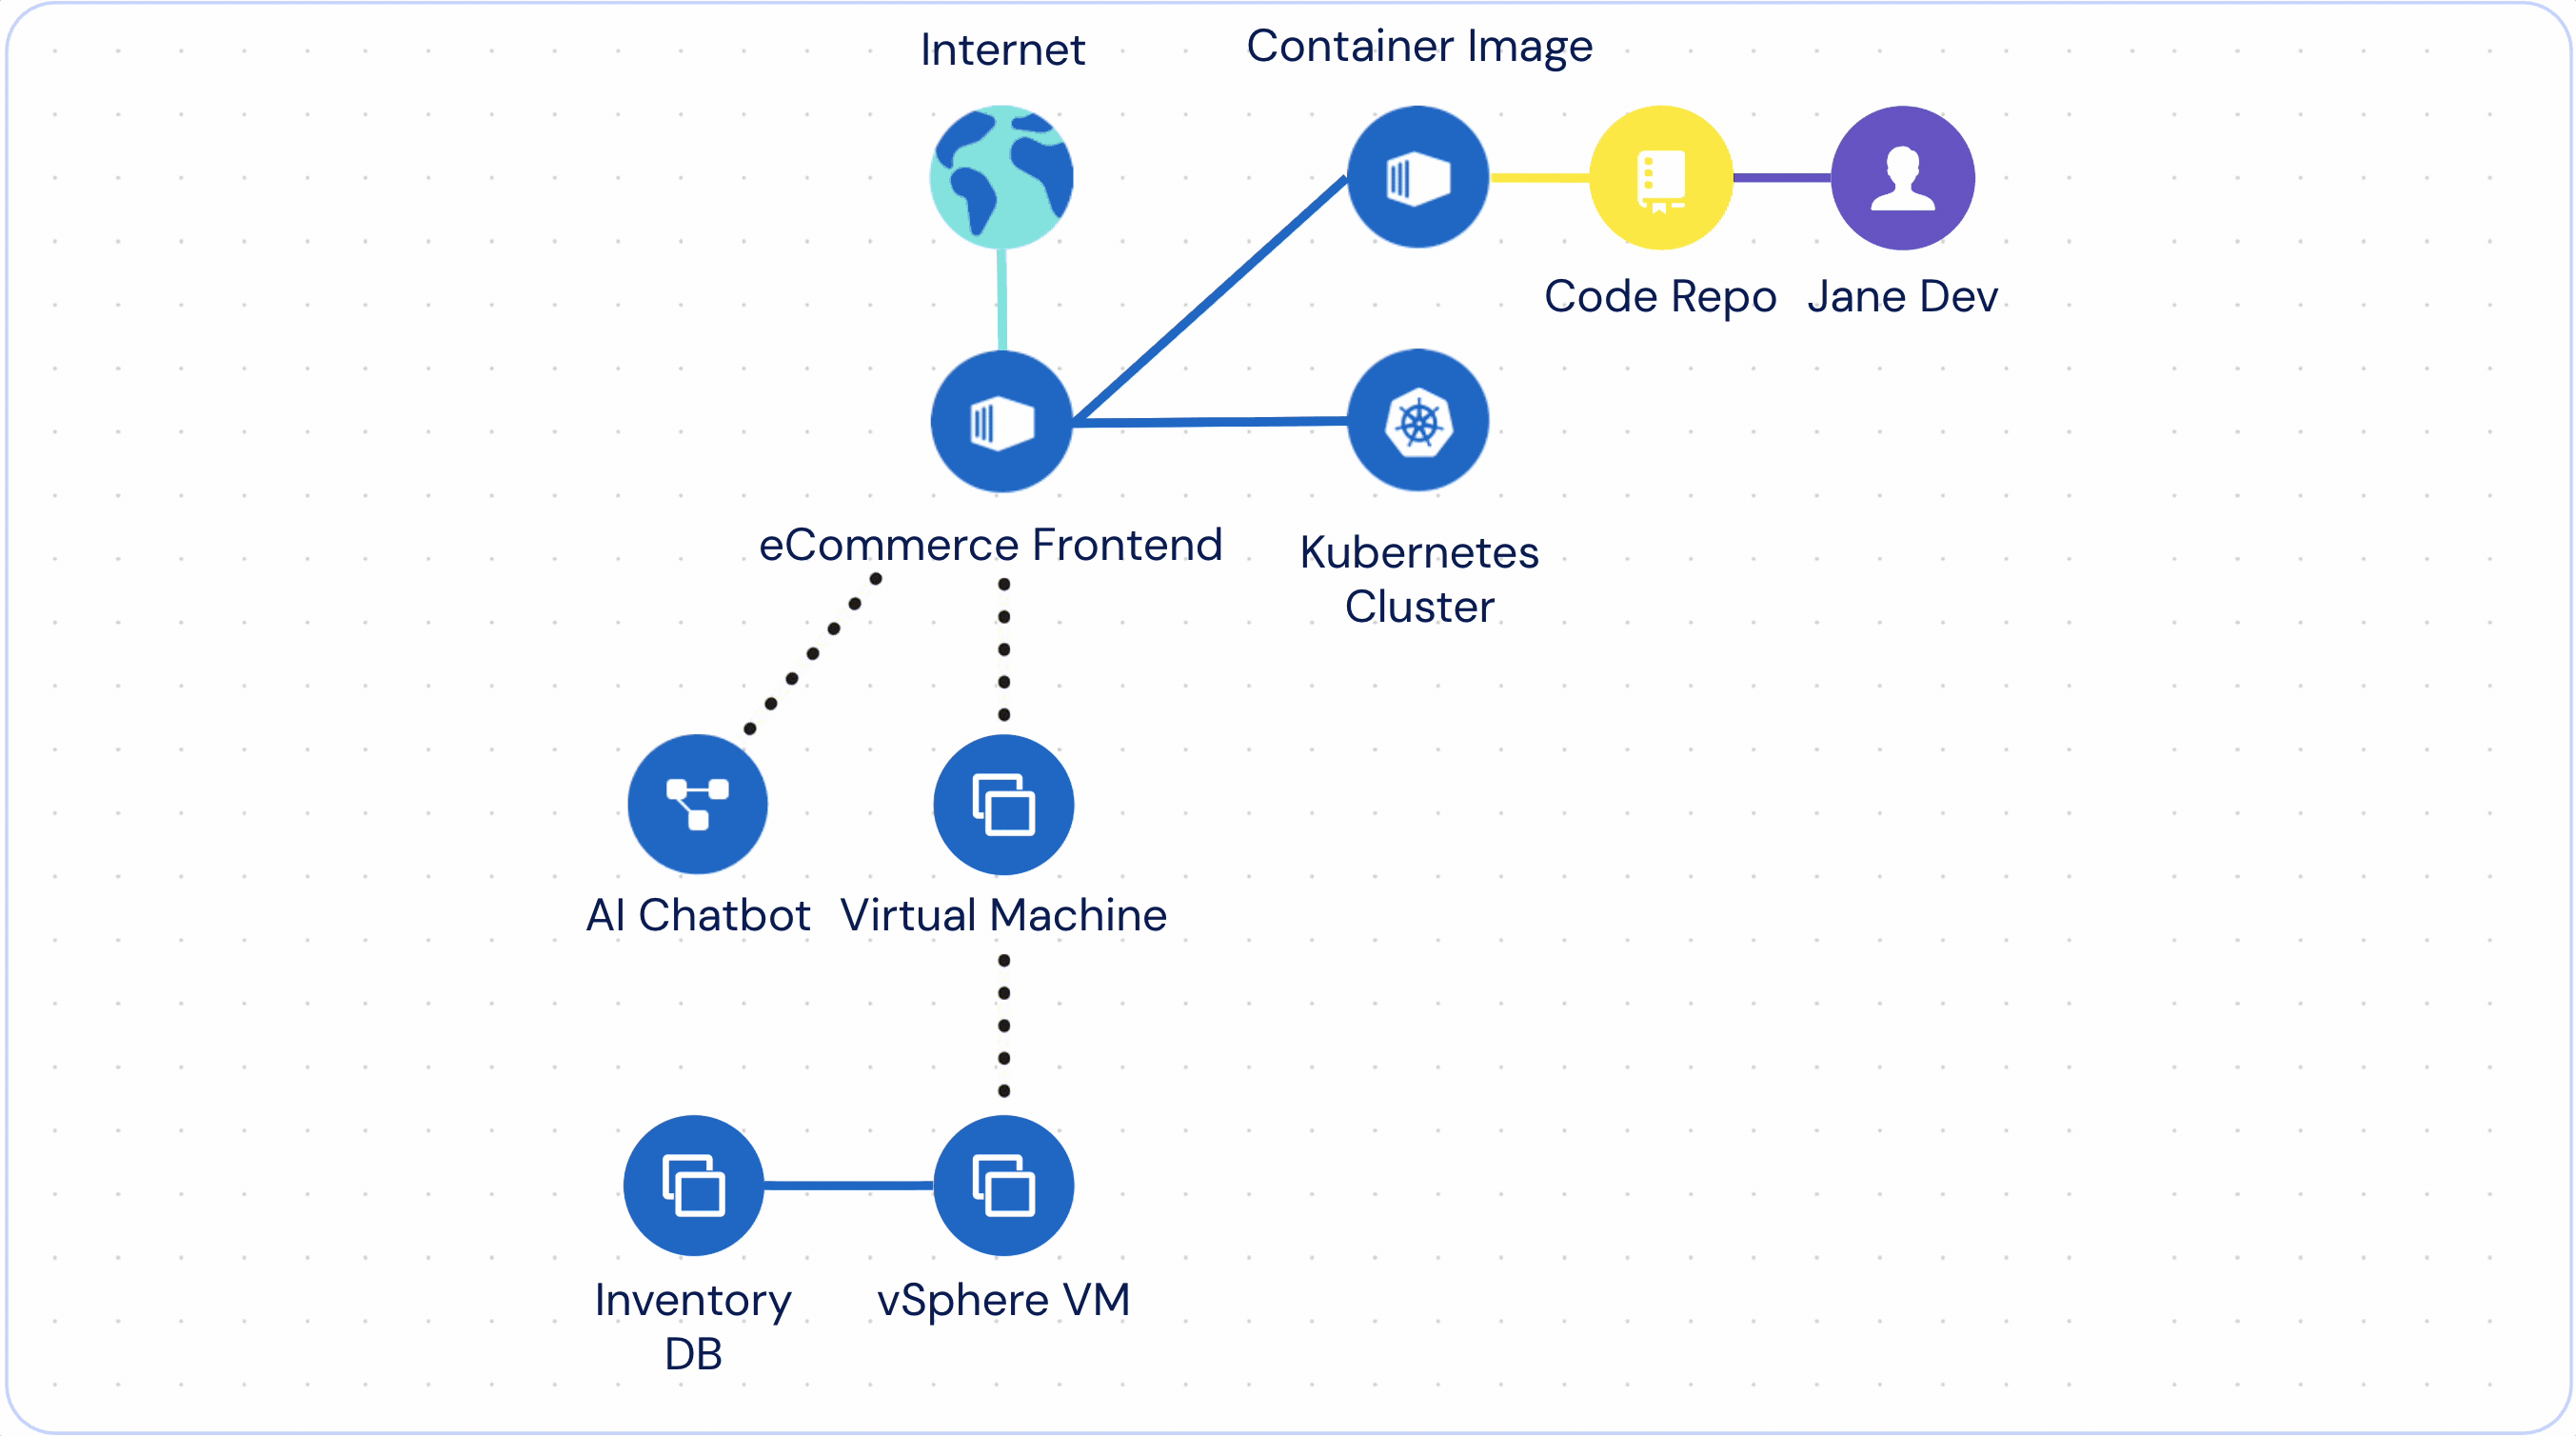
تكشف الحاوية الموجودة في مجموعة Kubernetes الخاصة عن واجهة برمجة التطبيقات الضعيفة. تتصل واجهة برمجة التطبيقات هذه بواجهة أمامية مستضافة على السحابة، وبقاعدة بيانات محلية تحتوي على بيانات مالية حساسة. يستغل المهاجم واجهة برمجة التطبيقات (API) ويتنقل بين البيئات، وينتقل من السحابة إلى المحلية دون أن يتم اكتشافه.
-
وفي حالة أخرى، يسمح الوكيل الذي تم تكوينه بشكل خاطئ لإدارة البنية التحتية المختلطة للمهاجم بتشغيل التعليمات البرمجية محليًا. فهي تعمل على تصعيد الامتيازات وترسيخ الاستمرارية في البيئة السحابية المتصلة، مما يؤدي إلى سد جانبي المكدس المختلط.
لكن الأدوات المصممة لحماية هذه البيئات لا تتواصل مع بعضها البعض. يجبر هذا الانفصال الفرق على تجميع النتائج معًا يدويًا، والتنقل بين التنبيهات المكررة، وفي كثير من الأحيان، تفويت الصورة الأكبر. فهو يبطئ عملية التصحيح، ويزيد من النفقات التشغيلية، ويزيد في النهاية من المخاطر.
والأسوأ من ذلك أن العديد من أدوات المسح الضوئي تتعامل مع كل مكافحة التطرف العنيف على أنها ذات أهمية متساوية. وبدون التحقق من صحة وقت التشغيل، تغرق الفرق في الضجيج، حيث تطارد ثغرات أمنية غير ذات صلة بدلاً من التركيز على المخاطر الحقيقية القابلة للاستغلال.
نقدم لكم ماسح أحمال العمل المستشعر للسحابة الخاصة والمختلطة والمتعددة
بالأمس أعلنا الماسح الضوئي لأحمال العمل بمستشعر Wiz كجزء من الحذق لإدارة التعرض. الآن، دعونا نستكشف ما يمكن فعله في البيئات المختلطة:
-
تمكين المسح عبر Linux وWindows* (قريبًا) الأجهزة الافتراضية في البيئات السحابية الخاصة مثل VMware وOpenStack والمزيد
-
يمتد التغطية لتشمل مجموعات Kubernetes ذاتية الاستضافة (مثل OpenShift)
-
يصل أعباء العمل المعدنية والحافة، أينما تعيش البنية التحتية الخاصة بك
ولكن ما يجعل هذا قويًا حقًا هو سياق وقت التشغيل. على عكس الأدوات التقليدية، يقوم Wiz بالتحقق من صحة الثغرات الأمنية مقابل ما يتم تشغيله بشكل نشط، وليس فقط ما تم تثبيته. يتم تشغيل كل هذا بواسطة محرك سياسة Wiz الموحد والرسم البياني للأمان.
كيف يقوم Wiz بحل فجوة الرؤية الهجينة
يتطلب تأمين البنية التحتية الهجينة أكثر من مجرد توسيع الأدوات الحالية. فهو يتطلب نهجًا جديدًا يربط رؤى عبء العمل مع سياق البنية التحتية الأوسع، كل ذلك في الوقت الفعلي.
تذكر هذا المثال السابق: توفر الحاوية الضعيفة المكشوفة بشكل عام والتي تعمل في السحابة نقطة دخول للمهاجمين. خلف تلك الحاوية يوجد اتصال بالأنظمة المحلية التي تحتوي على بيانات مالية حساسة. باستخدام الأدوات المجزأة، يمر هذا المسار المختلط دون أن يلاحظه أحد – حتى فوات الأوان.
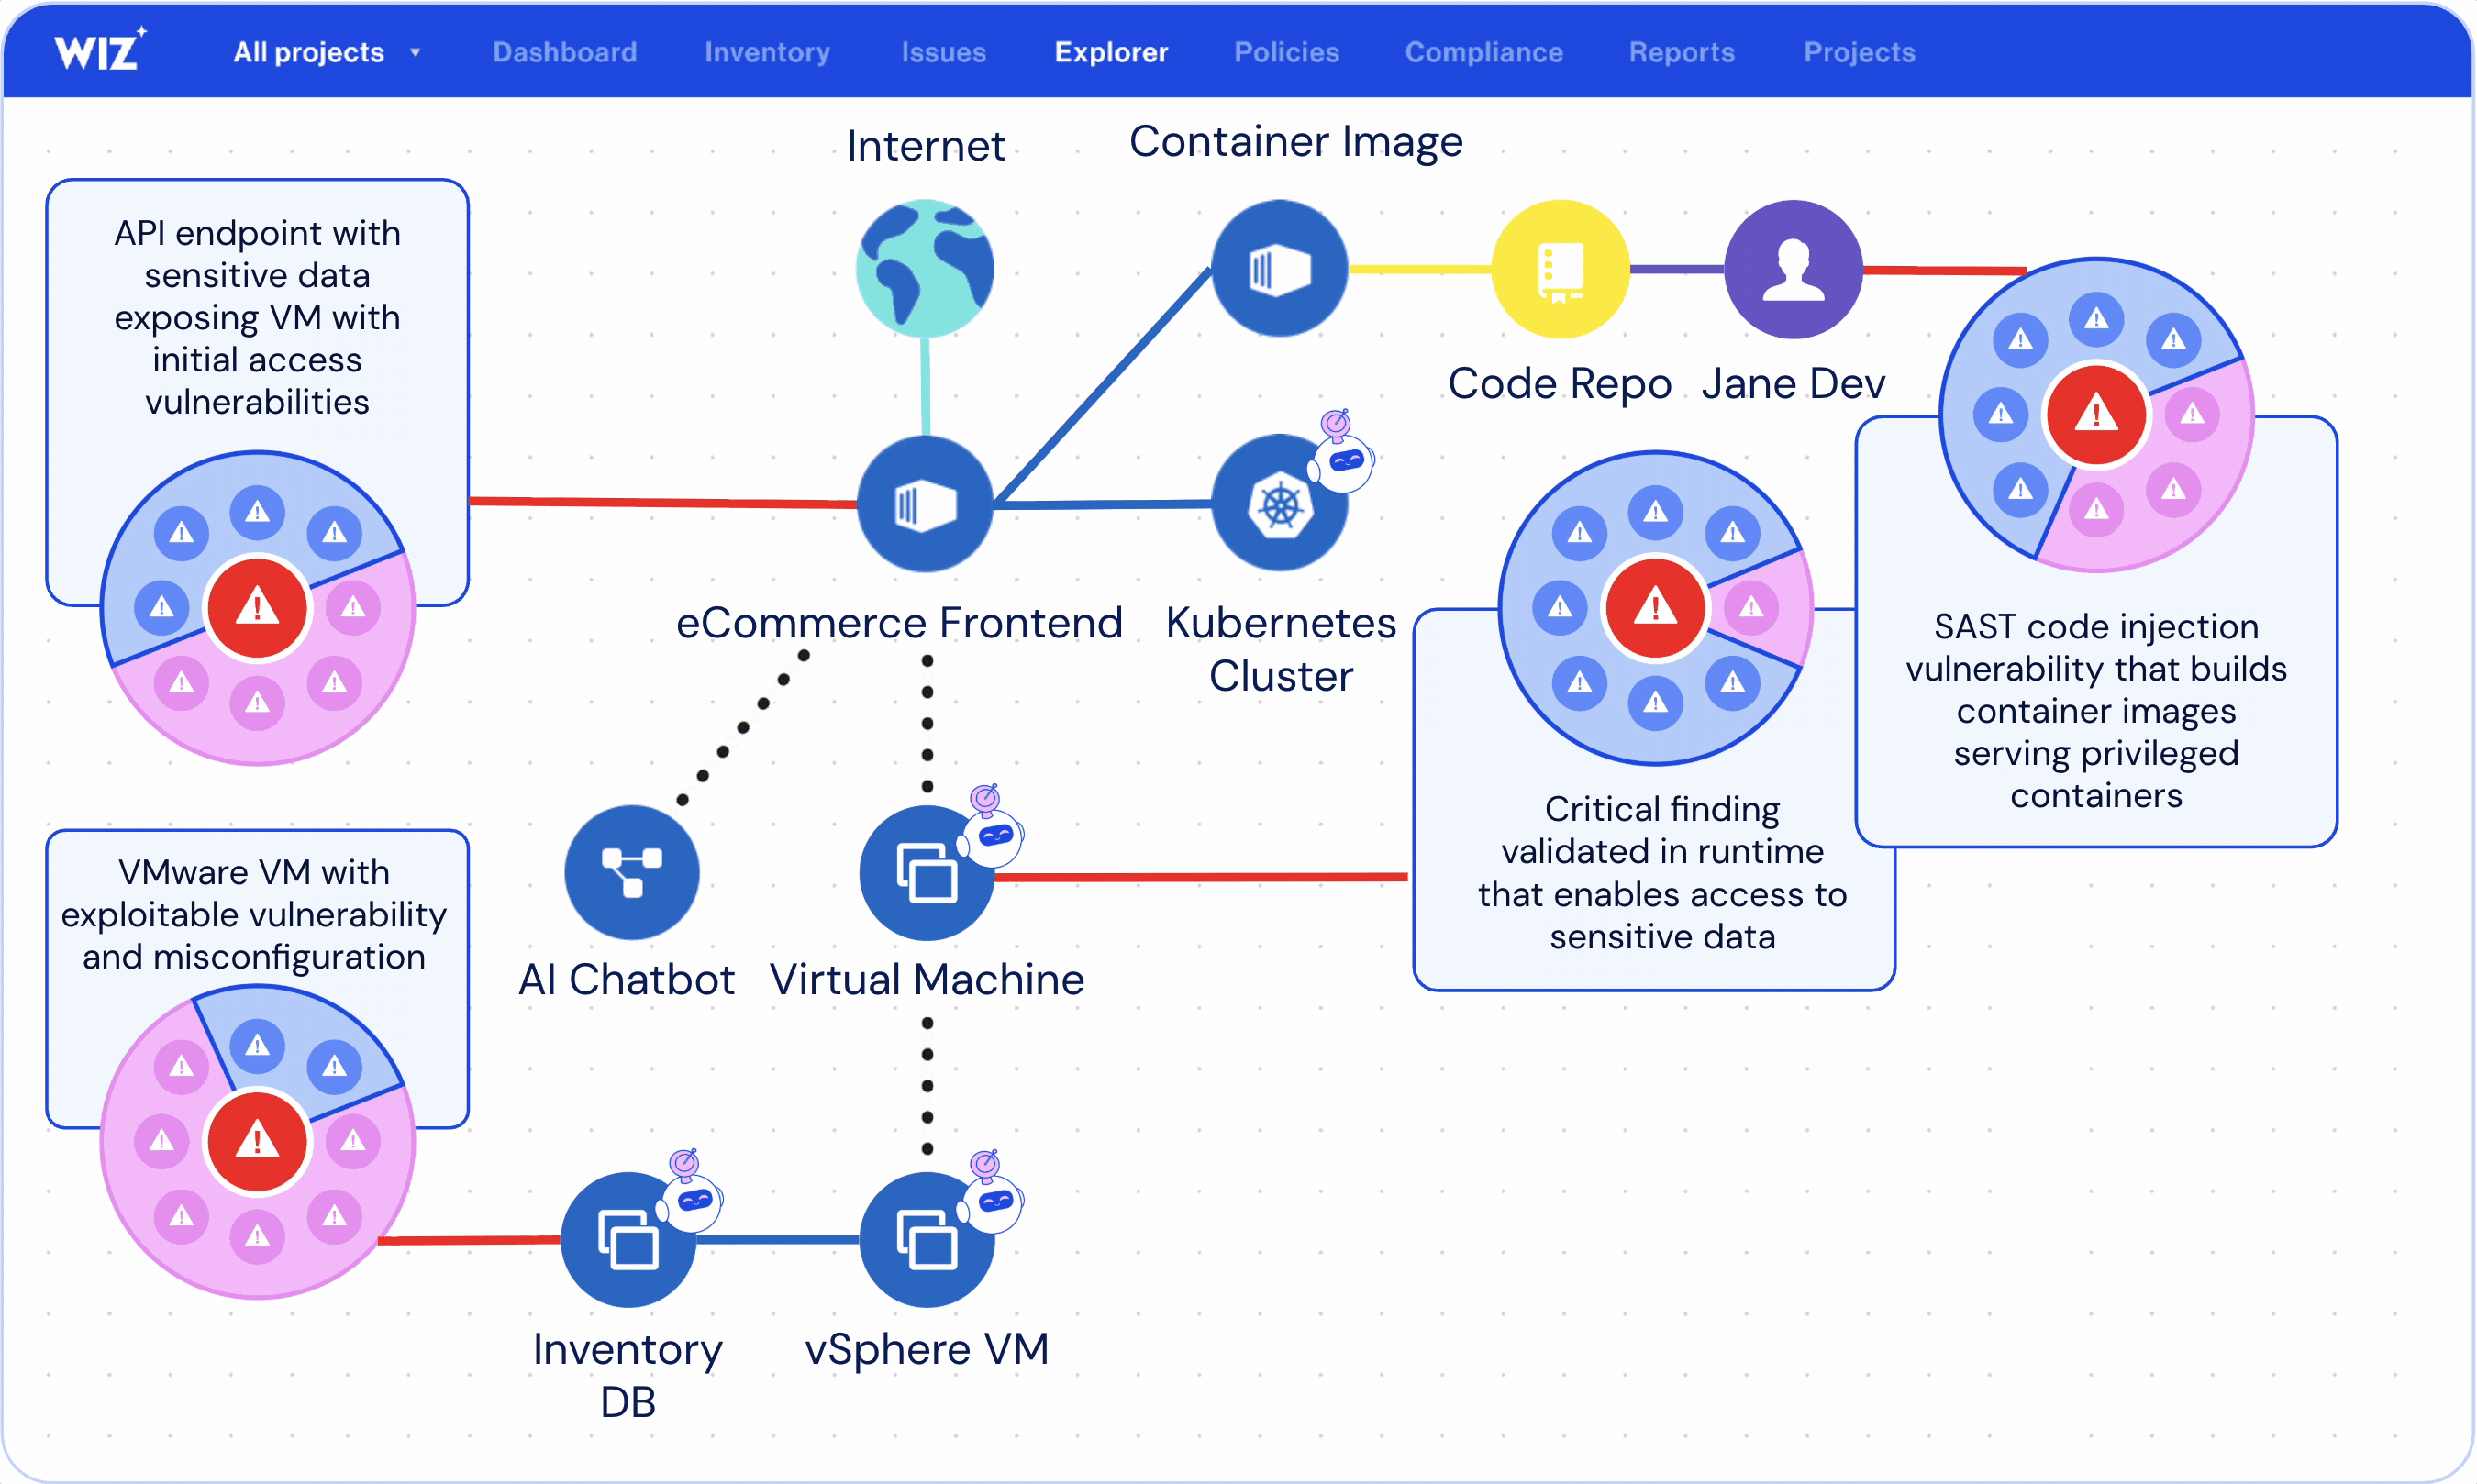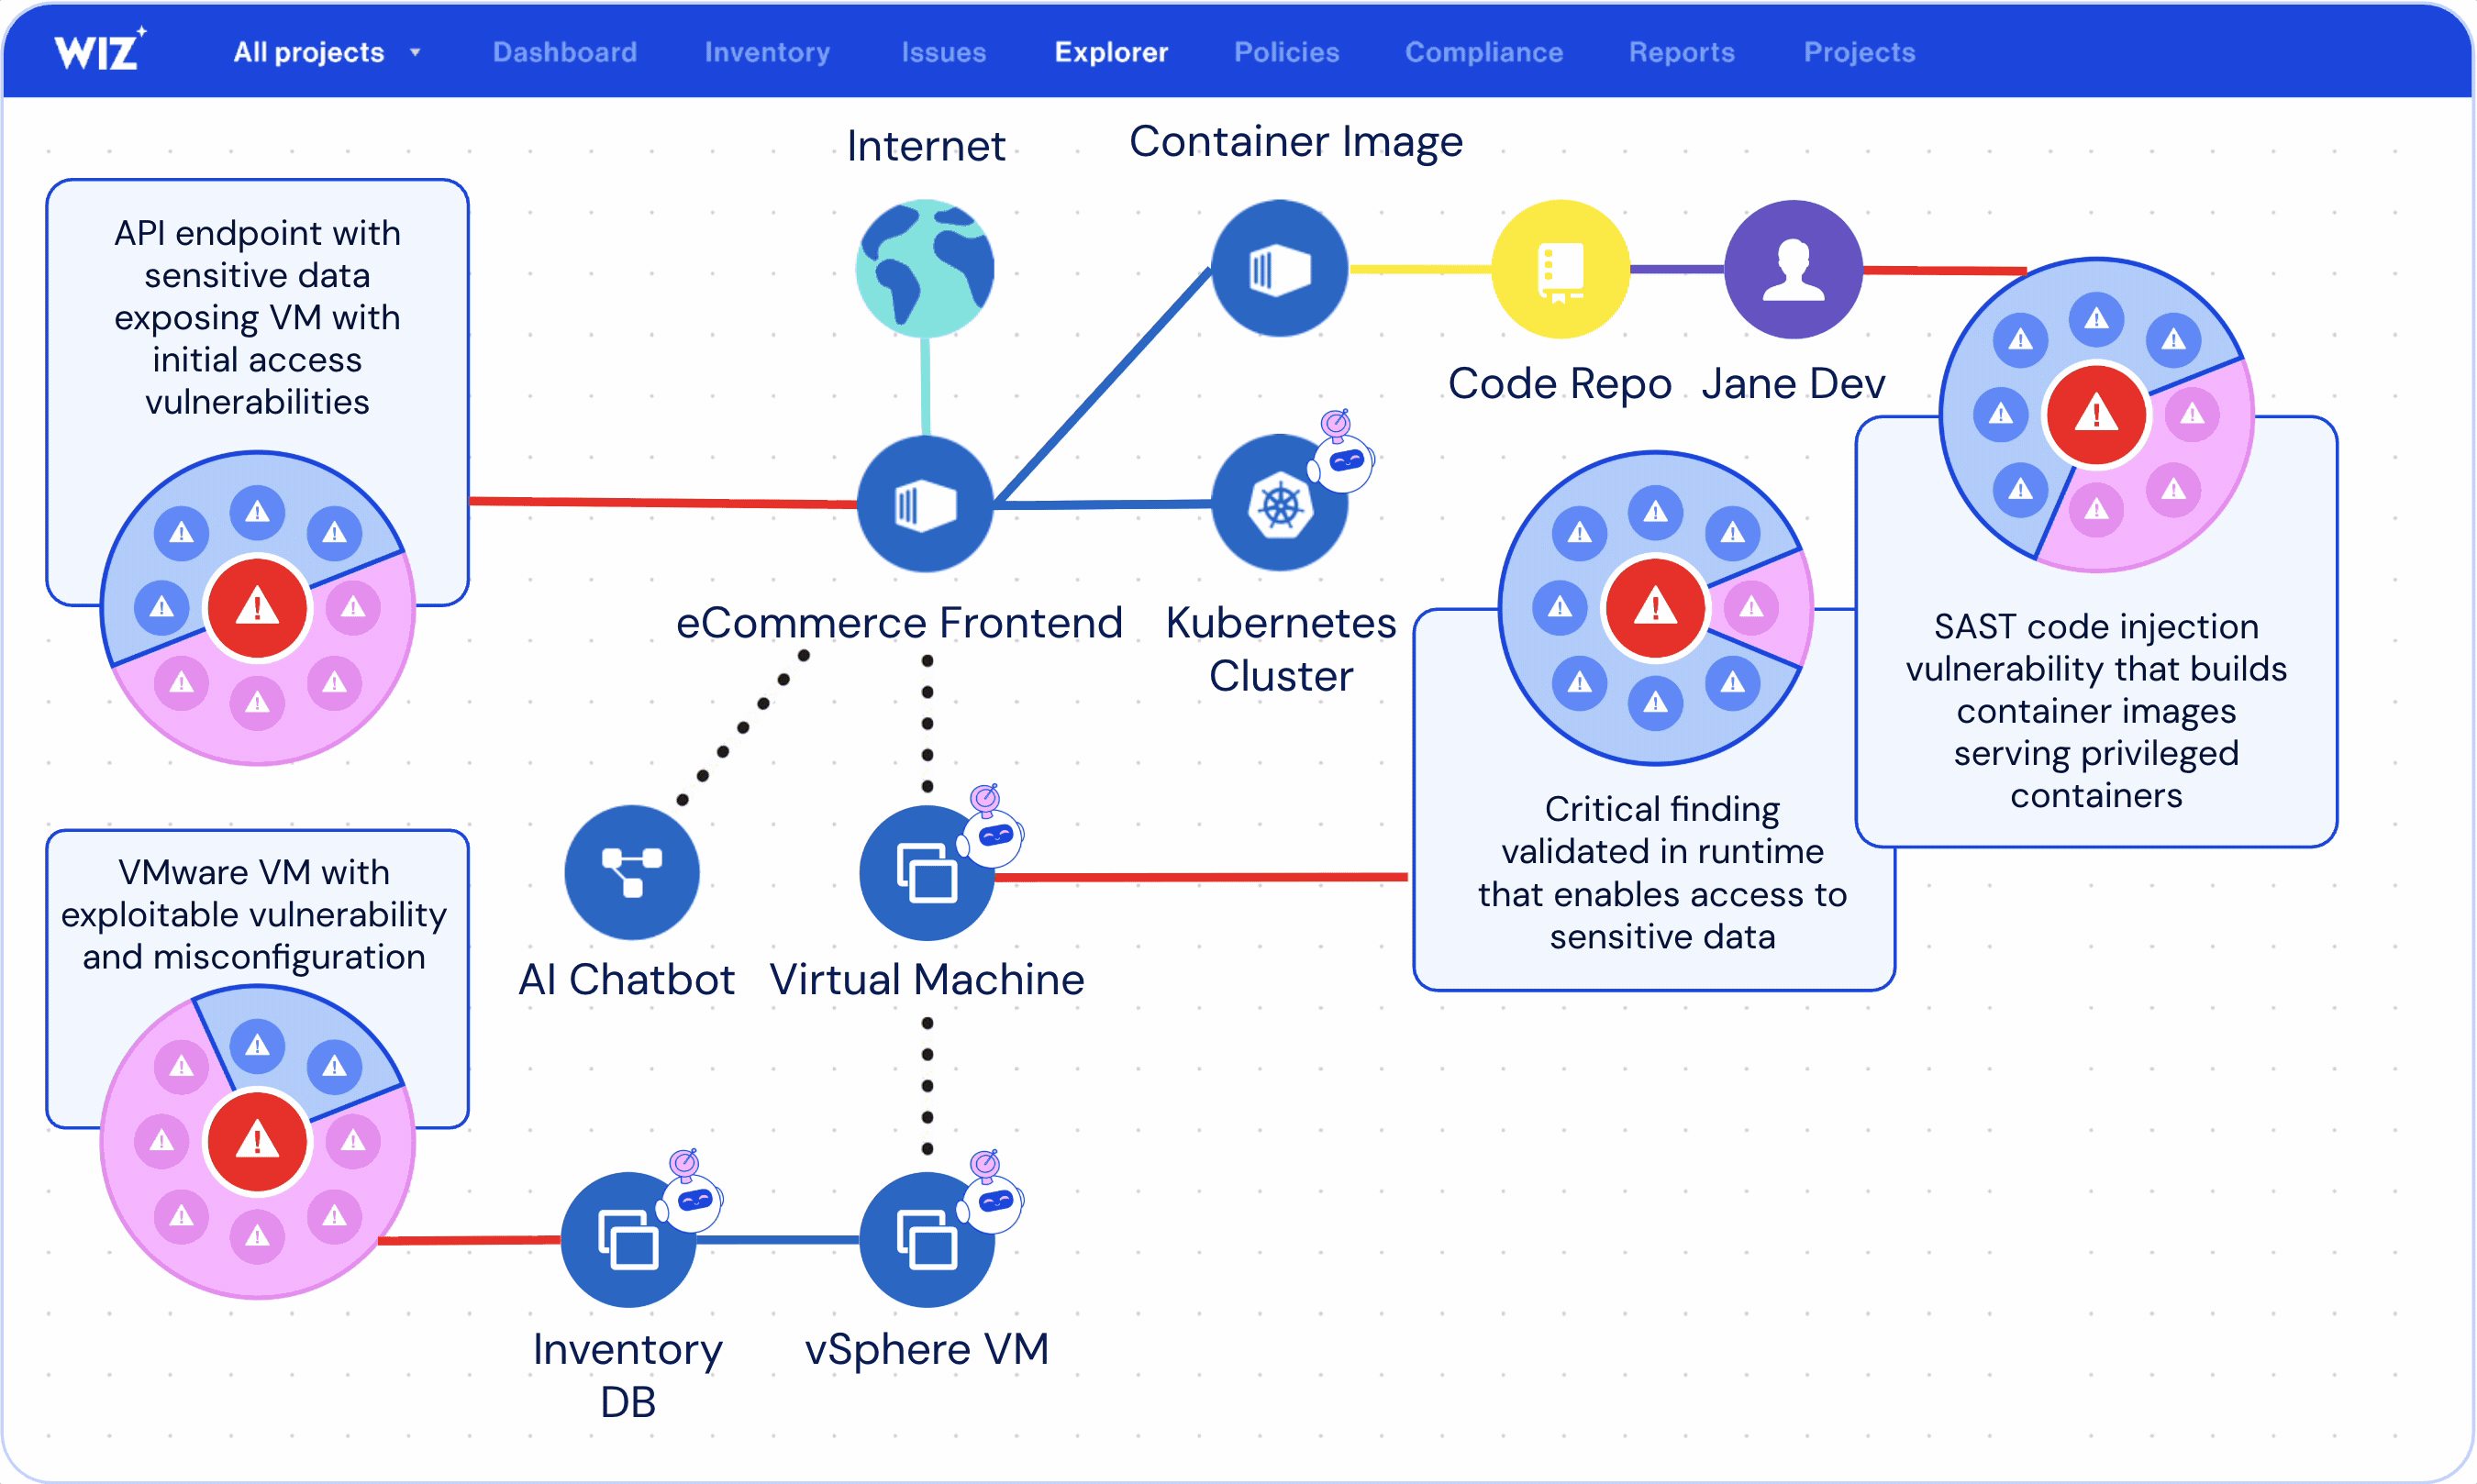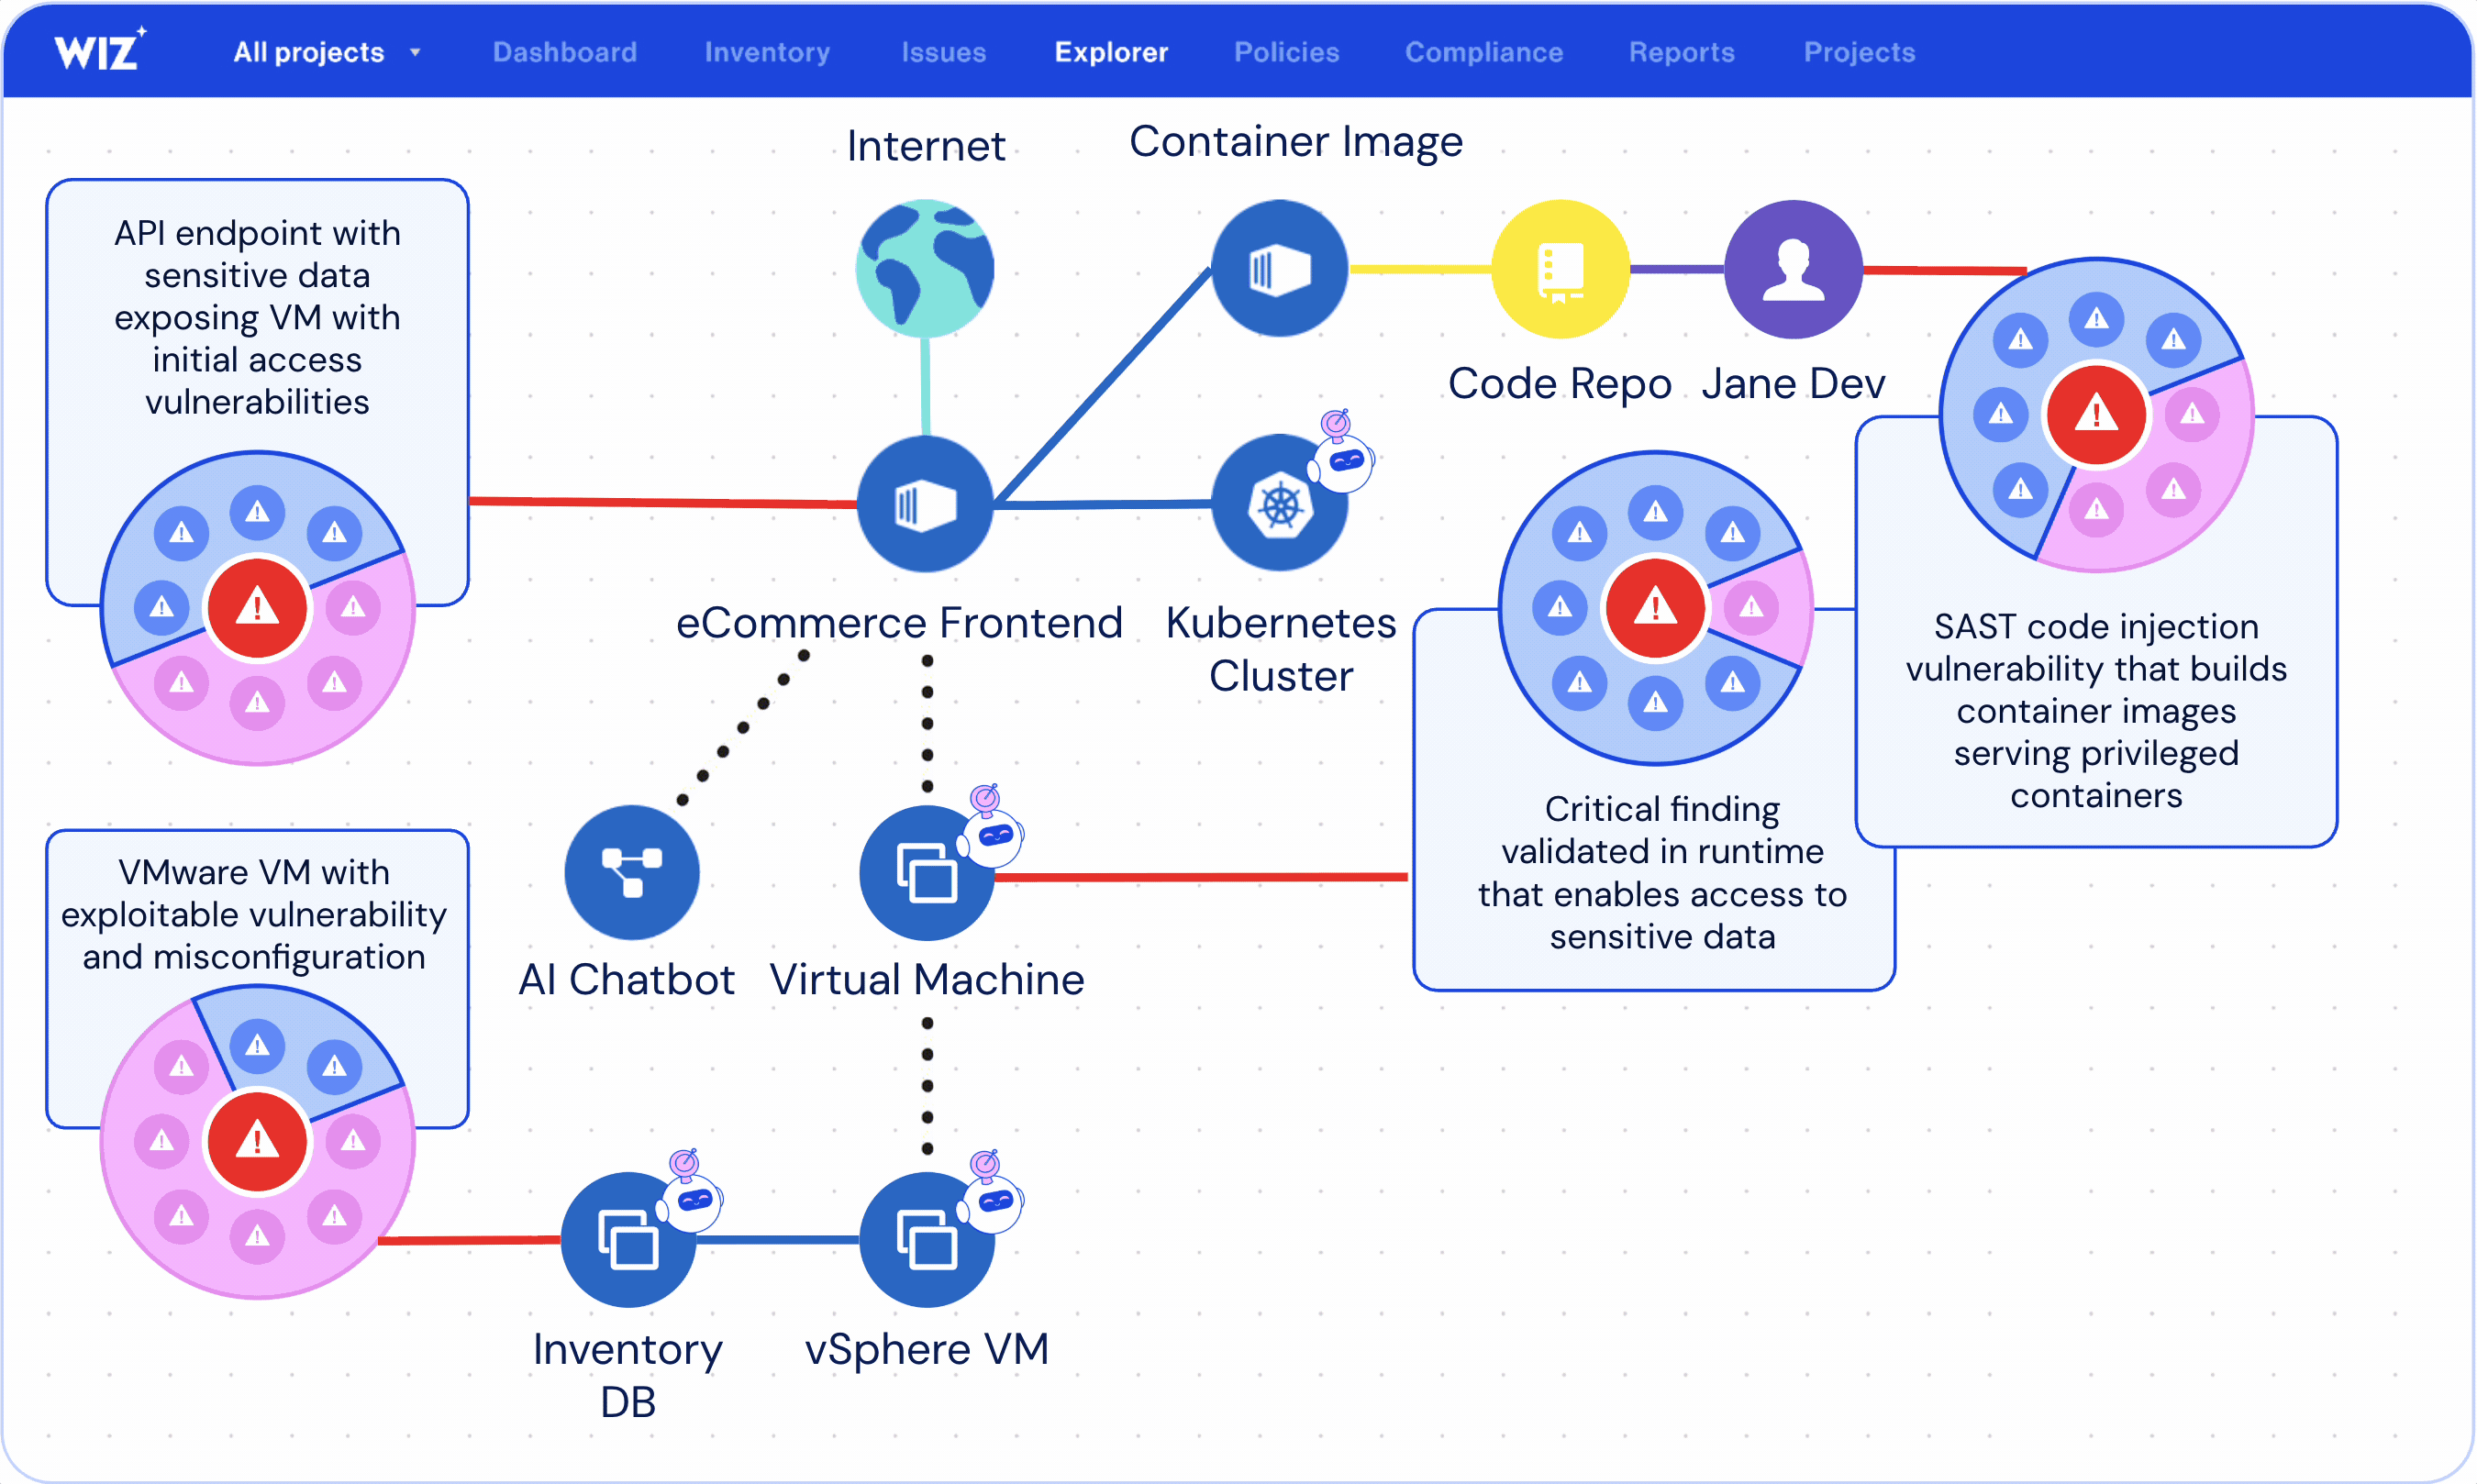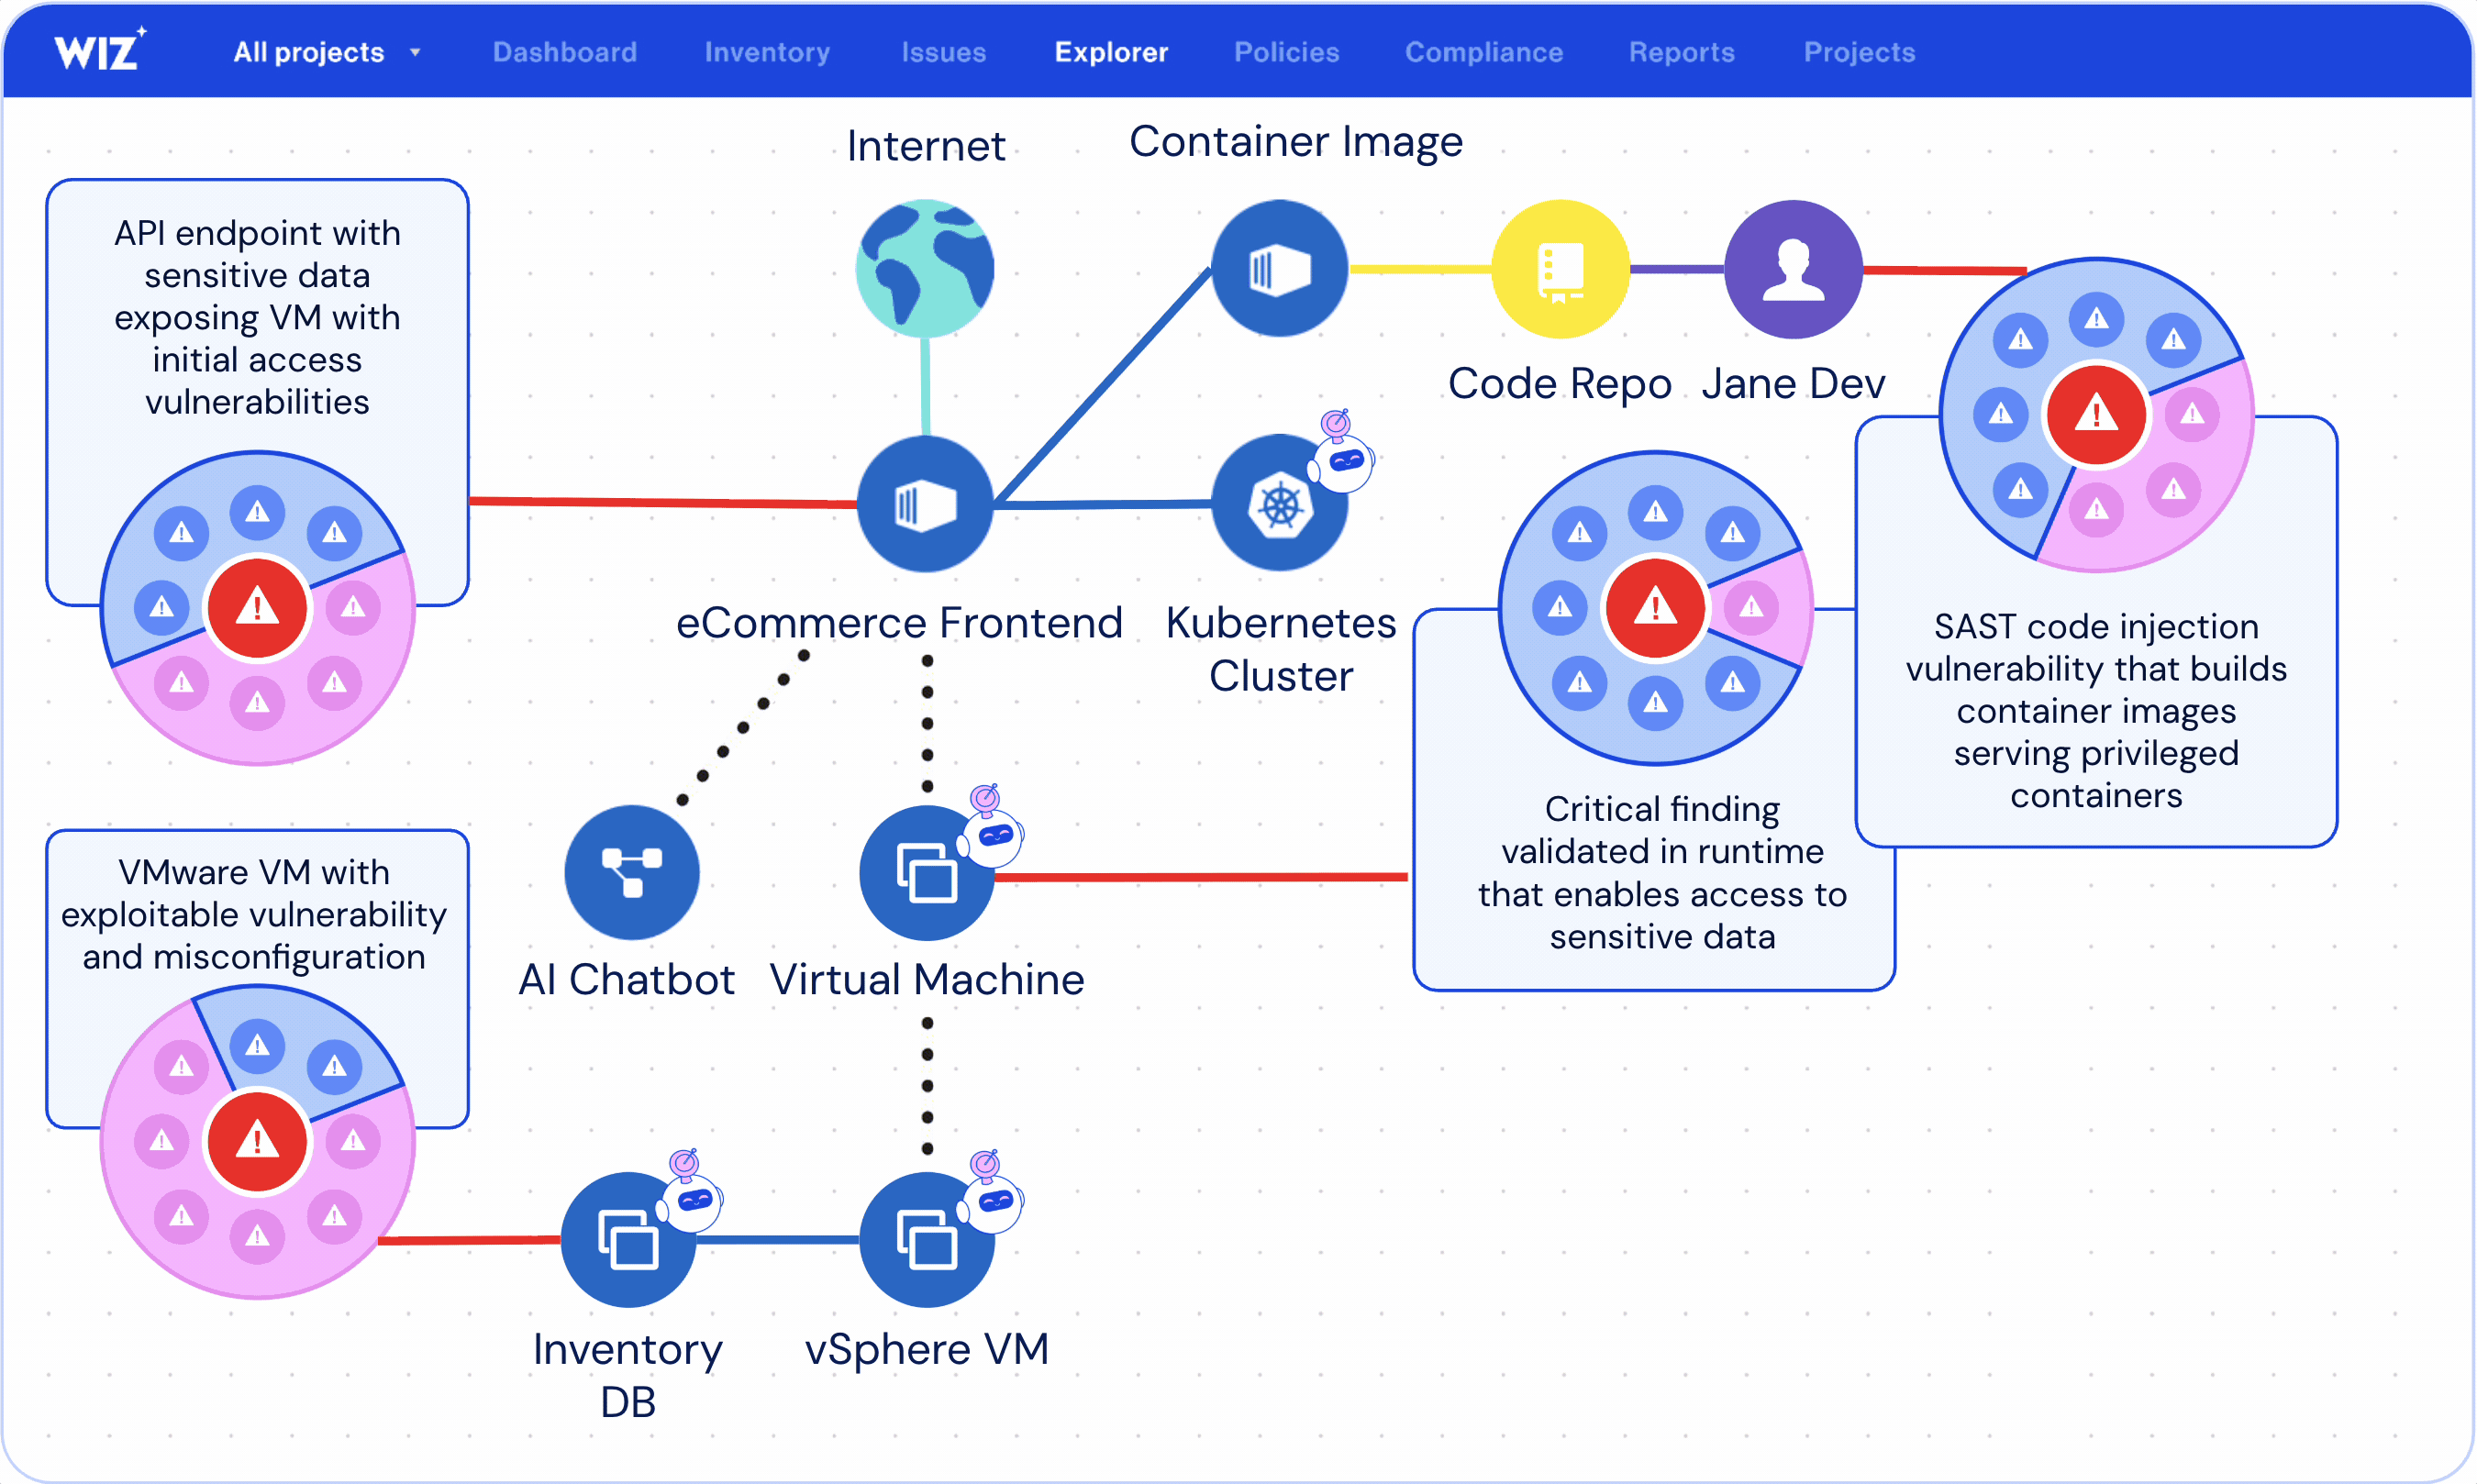
وإليك كيفية قيام Wiz بتوفير الرؤية الشاملة والحماية اللازمة لإيقاف هذه التهديدات المختلطة:
-
فحص عبء العمل مع مراعاة وقت التشغيل – لا يقتصر دور Wiz Sensor على المخزون فحسب، بل إنه يفحص أعباء العمل قيد التشغيل. فهو يبني وحدات SBOM ويتحقق من نقاط الضعف في الذاكرة، ويسلط الضوء على المخاطر الحقيقية القابلة للاستغلال بدلاً من التعليمات البرمجية القديمة.
-
سياق النظام الأساسي عبر واجهات برمجة التطبيقات – من خلال التكامل مع VMware وKubernetes وOpenStack والأنظمة الأساسية المشابهة، يضع Wiz طبقات في تفاصيل الوضع مثل التعرض للشبكة والوصول إلى الهوية وحالة الامتثال – مما يمنحك السياق، وليس فقط نقاط التفتيش.
-
الارتباط من خلال الرسم البياني الأمني Wiz – كل اكتشاف يصبح جزءا من قصة أكبر. يربط Wiz الثغرات الأمنية بما إذا كان الأصل مكشوفًا على الإنترنت، أو يخزن بيانات حساسة، أو جزءًا من مسار التهديد، مما يحول النتائج إلى رؤى قابلة للتنفيذ وذات أولوية.
-
إنفاذ السياسات الموحدة عبر البيئات – سواء أكان الأمر يتعلق بالسحابة أو أعباء العمل الخاصة أو مجموعات الحاويات، تطبق Wiz نفس قواعد الموقف والامتثال، مما يؤدي إلى التخلص من الأدوات المجزأة وضمان الإدارة المتسقة.
النتائج الحقيقية لفرق الأمن الهجين
لا تعد إضافة تغطية للبيئات المختلطة مجرد مربع اختيار. إنه يؤدي إلى نتائج ذات مغزى تعمل على تحويل كيفية عمل الفرق وتقليل مخاطر العمل الحقيقية.
يمكّن Wiz فرق الأمان المختلطة من التحرك بشكل أسرع وأكثر ذكاءً من خلال حل أربعة من أكبر التحديات التي تواجههم:
-
تغلب على الضوضاء وركز على ما يهم – من خلال التحقق من صحة النتائج في وقت التشغيل، يقوم Wiz بتصفية الثغرات الأمنية غير ذات الصلة التي لم يتم تحميلها في الذاكرة أو كشفها. يمكن للفرق تركيز جهودها على المخاطر الحقيقية القابلة للاستغلال، وتسريع الاستجابة وتجنب الدورات الضائعة على النتائج الإيجابية الكاذبة.
-
منصة واحدة، تجربة موحدة عبر البيئات – غالبًا ما تستخدم الفرق المختلطة مجموعة من الأدوات للبيئات السحابية والمحلية والحافة، ولكل منها مسارات عمل خاصة بها. يقوم Wiz بدمج ذلك في نظام أساسي واحد موحد حيث يمكن لفرق الأمان وITOps وهندسة الأنظمة الأساسية التعاون في سياق ووضوح مشتركين.
-
رؤية شاملة للمخاطر عبر المجموعة بأكملها – لا يعرض لك Wiz فقط نقاط الضعف المعزولة في عبء العمل، بل يكشف أيضًا كيفية اتصالها بمسارات هجوم أوسع. على سبيل المثال، يمكنك معرفة كيف يمكن لثغرة أمنية في خادم محلي أن تؤثر على الخدمة المتصلة بالسحابة. تعمل رؤية دورة الحياة الكاملة هذه على تمكين الفرق من توقع المخاطر والتخفيف من حدتها قبل أن تصبح حادثًا.
-
الامتثال والحوكمة المبسطة – باستخدام Wiz، يتم تطبيق السياسات وعمليات التحقق من الامتثال بشكل موحد عبر البيئات المختلطة. سواء كنت تقوم بفرض معايير CIS على أعباء العمل السحابية أو تقوية الأنظمة المحلية، يضمن Wiz الاتساق، وتبسيط عملية إعداد التدقيق، وتبسيط عمليات الإدارة.
تحويل الرؤية إلى عمل، في كل مكان تركض فيه
الأمن لا يعني اكتشاف المزيد من نقاط الضعف. يتعلق الأمر بمعرفة أي منها يهم والتمتع بالوضوح في التصرف.
من خلال فحص أعباء العمل المستند إلى المستشعر، يوفر Wiz سياق وقت التشغيل لكل من البيئات السحابية والمحلية، دون أي تأثير فعليًا على الأداء. تم تحسين المستشعر خفيف الوزن الخاص بنا لتحقيق كفاءة استخدام الموارد، مما يجعله مناسبًا تمامًا حتى للأنظمة المحلية الأكثر تقييدًا. فهو يوحد الفرق، ويعطي الأولوية لما هو محفوف بالمخاطر حقًا، ويسرع عملية المعالجة مع تبسيط الامتثال.
لا مزيد من خياطة الأدوات المنفصلة معًا. لا توجد دورات ضائعة تلاحق نتائج غير ذات صلة. ما عليك سوى توفير أمان واضح وقابل للتنفيذ أينما توجد أعباء العمل لديك.
على استعداد لنرى كيف يعمل؟ يمكنك معرفة المزيد حول Wiz Sensor-Based Workload Scanning (يتطلب تسجيل الدخول) والاشتراك في المعاينة العامة من خلال Preview Hub.
