

يسر Wiz الإعلان عن أن إدارة وضع أمان البيانات (DSPM) متاحة الآن ضمن خدماتنا عرض معتمد من FedRAMP، Wiz للحكومة. من خلال دمج DSPM في بيئة FedRAMP الخاصة بنا، يحصل العملاء والوكالات الحكومية الخاضعون للتنظيم العالي على أداة قوية لحماية معلوماتهم الحساسة بكفاءة في البيئات متعددة السحابة.
يوفر DSPM رؤى قابلة للتنفيذ إلى مكان وجود البيانات الحساسة ويساعد على تصور الأنظمة والهويات التي يمكنها الوصول إليها، مما يساعد المؤسسات على إدارة مخاطر أمن البيانات بشكل استباقي.
التحدي المتمثل في رؤية البيانات
تجعل الطبيعة الديناميكية واللامركزية للسحابة من الصعب تتبع حركة البيانات ونقاط الوصول، حيث تستفيد معظم المؤسسات من موفري الخدمات السحابية والمناطق المتعددة، مما يؤدي إلى انتشار البيانات. هذا التعقيد يجعل من الصعب على المنظمات القيام بذلك الحفاظ على سياسات بيانات متسقةوتتبع نسب البيانات وضمان الامتثال التنظيمي (فكر في القانون العام لحماية البيانات (GDPR)، وCCPA، وHIPAA، وFISMA، وOMB M-17-12، …).
إن معرفة مكان تخزين البيانات الحساسة بالضبط أمر أساسي لمكافحة هذا التحدي. بمجرد تحقيق رؤية البيانات، تحتاج المؤسسات إلى معرفة “من يمكنه الوصول إلى البيانات الموجودة في بيئتي؟” يعد ذلك ضروريًا لفرض أقل قدر من الوصول إلى الامتيازات، خاصة مع البصمة المتزايدة للكيانات غير الشخصية (NPEs) داخل البيئات السحابية.
مع تسارع اعتماد الذكاء الاصطناعي، تحتاج المؤسسات إلى معرفة البيانات التي تصل إليها نماذج الذكاء الاصطناعي، مما يقلل من مخاطر التسرب العرضي للبيانات الحساسة. يعد هذا أمرًا بالغ الأهمية لاعتماد الذكاء الاصطناعي – عندما تتمكن المؤسسات من فهم البيانات التي يمكن لأنظمة الذكاء الاصطناعي لديها الوصول إليها والتدريب عليها بسرعة، يمكنها التخفيف من المخاطر مع تسريع الابتكار.
أتمتة تصور البيانات ومعالجة المخاطر
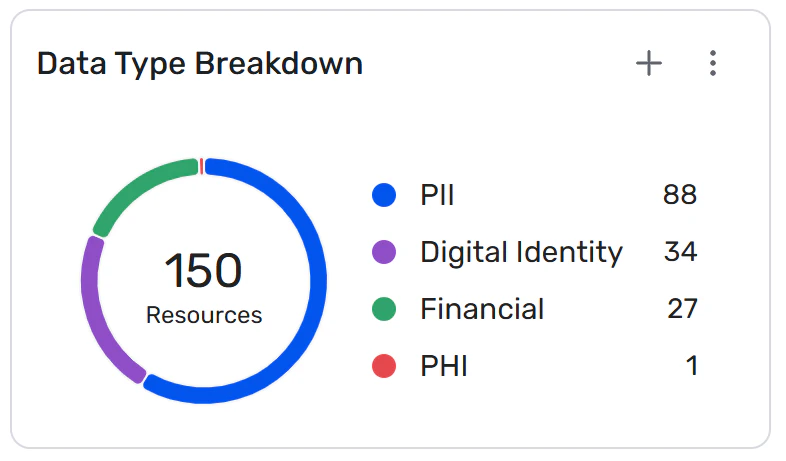
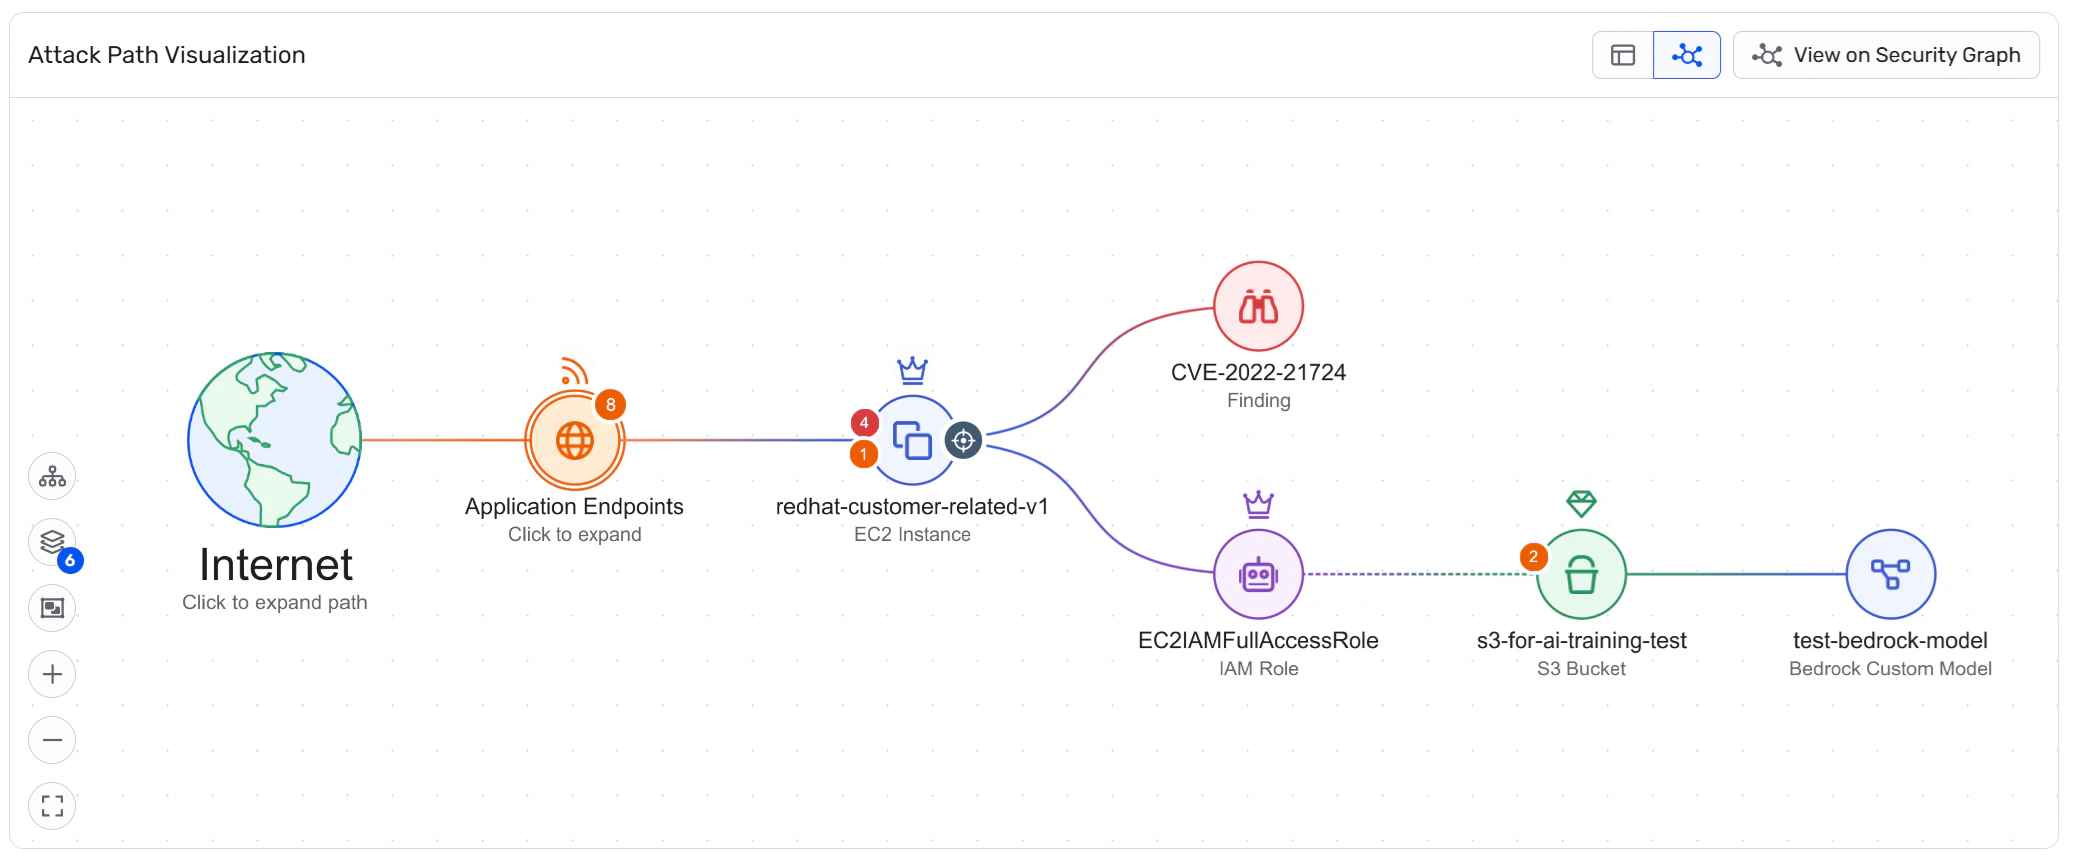
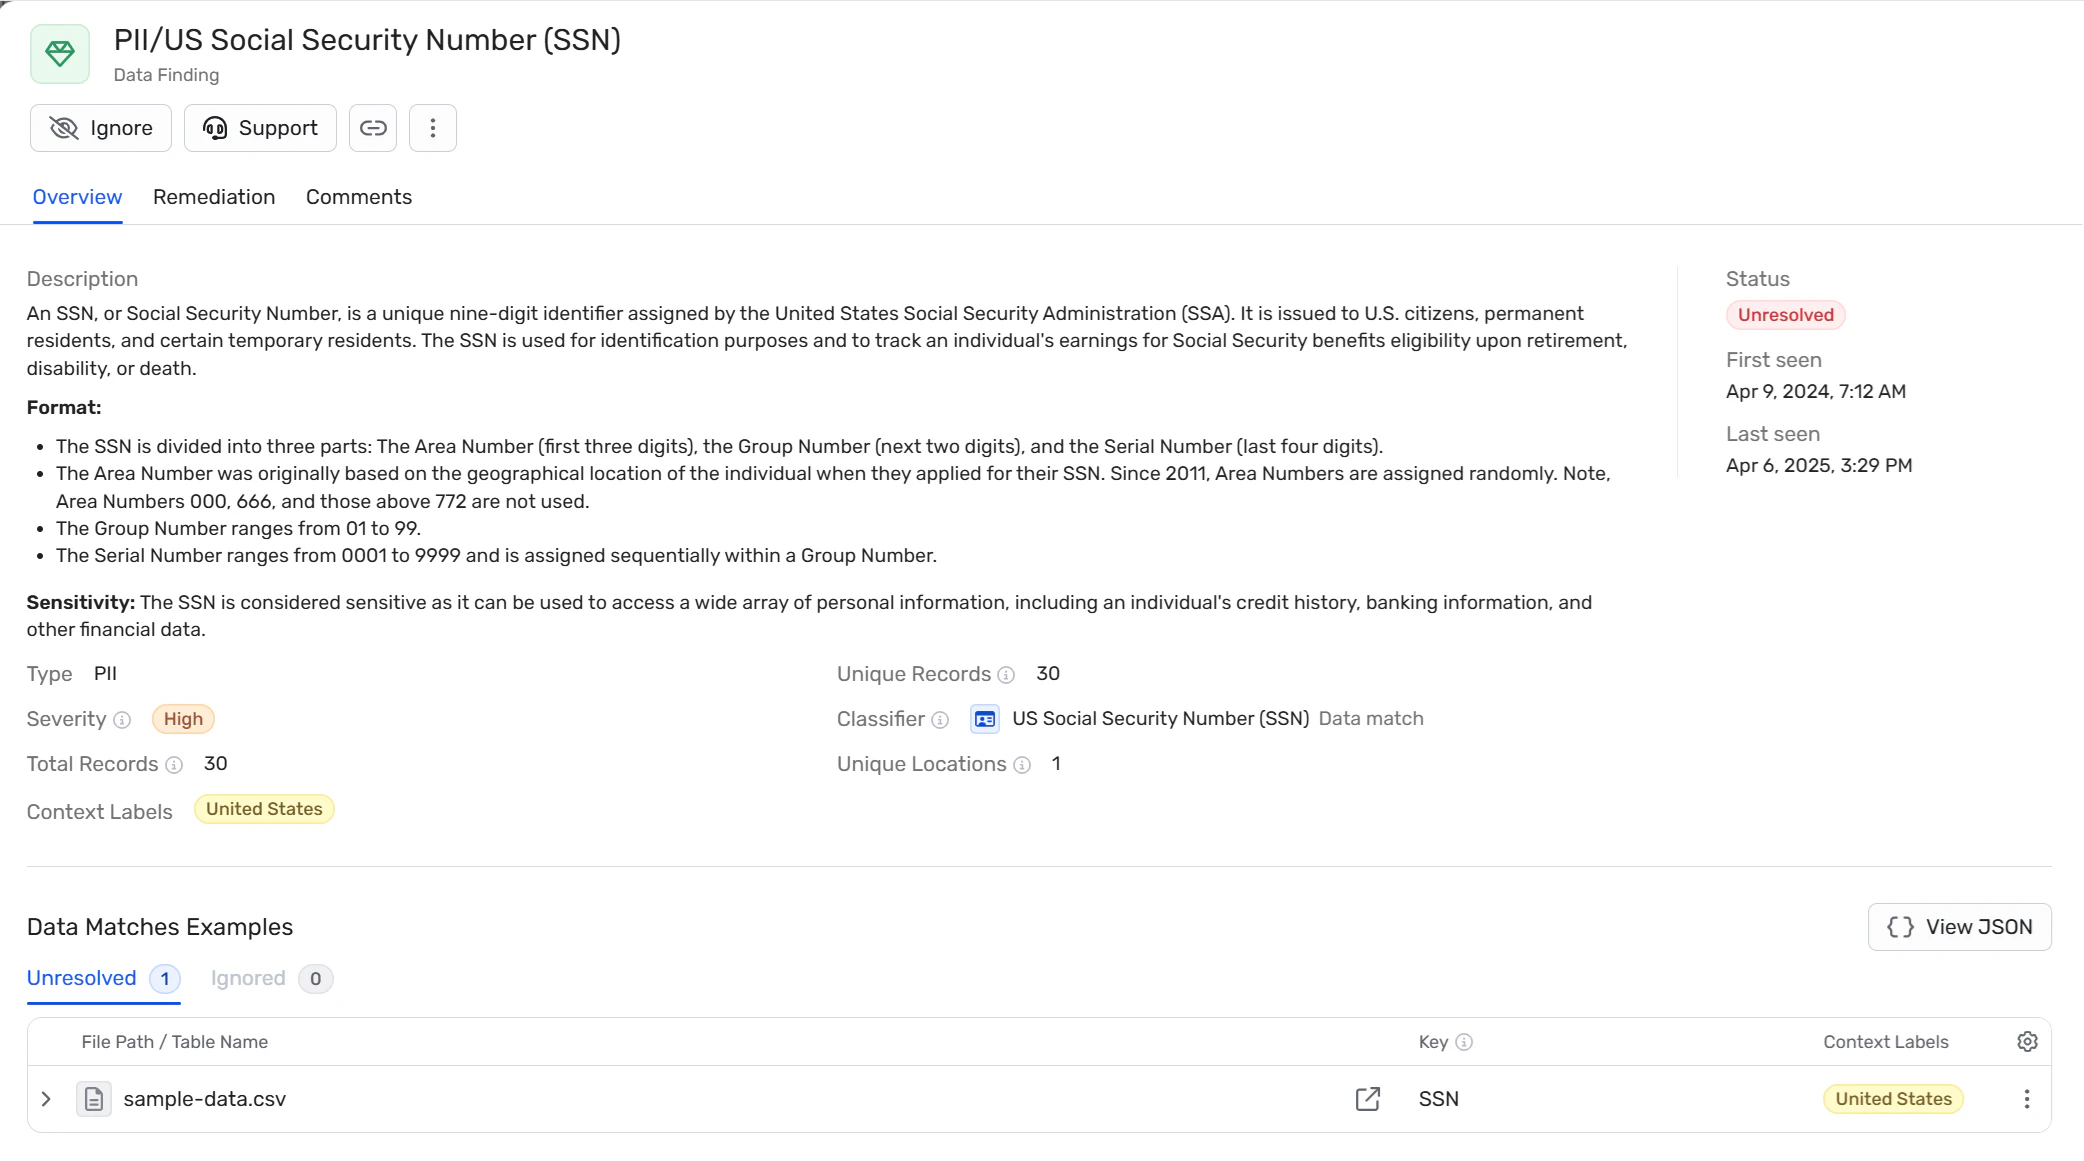
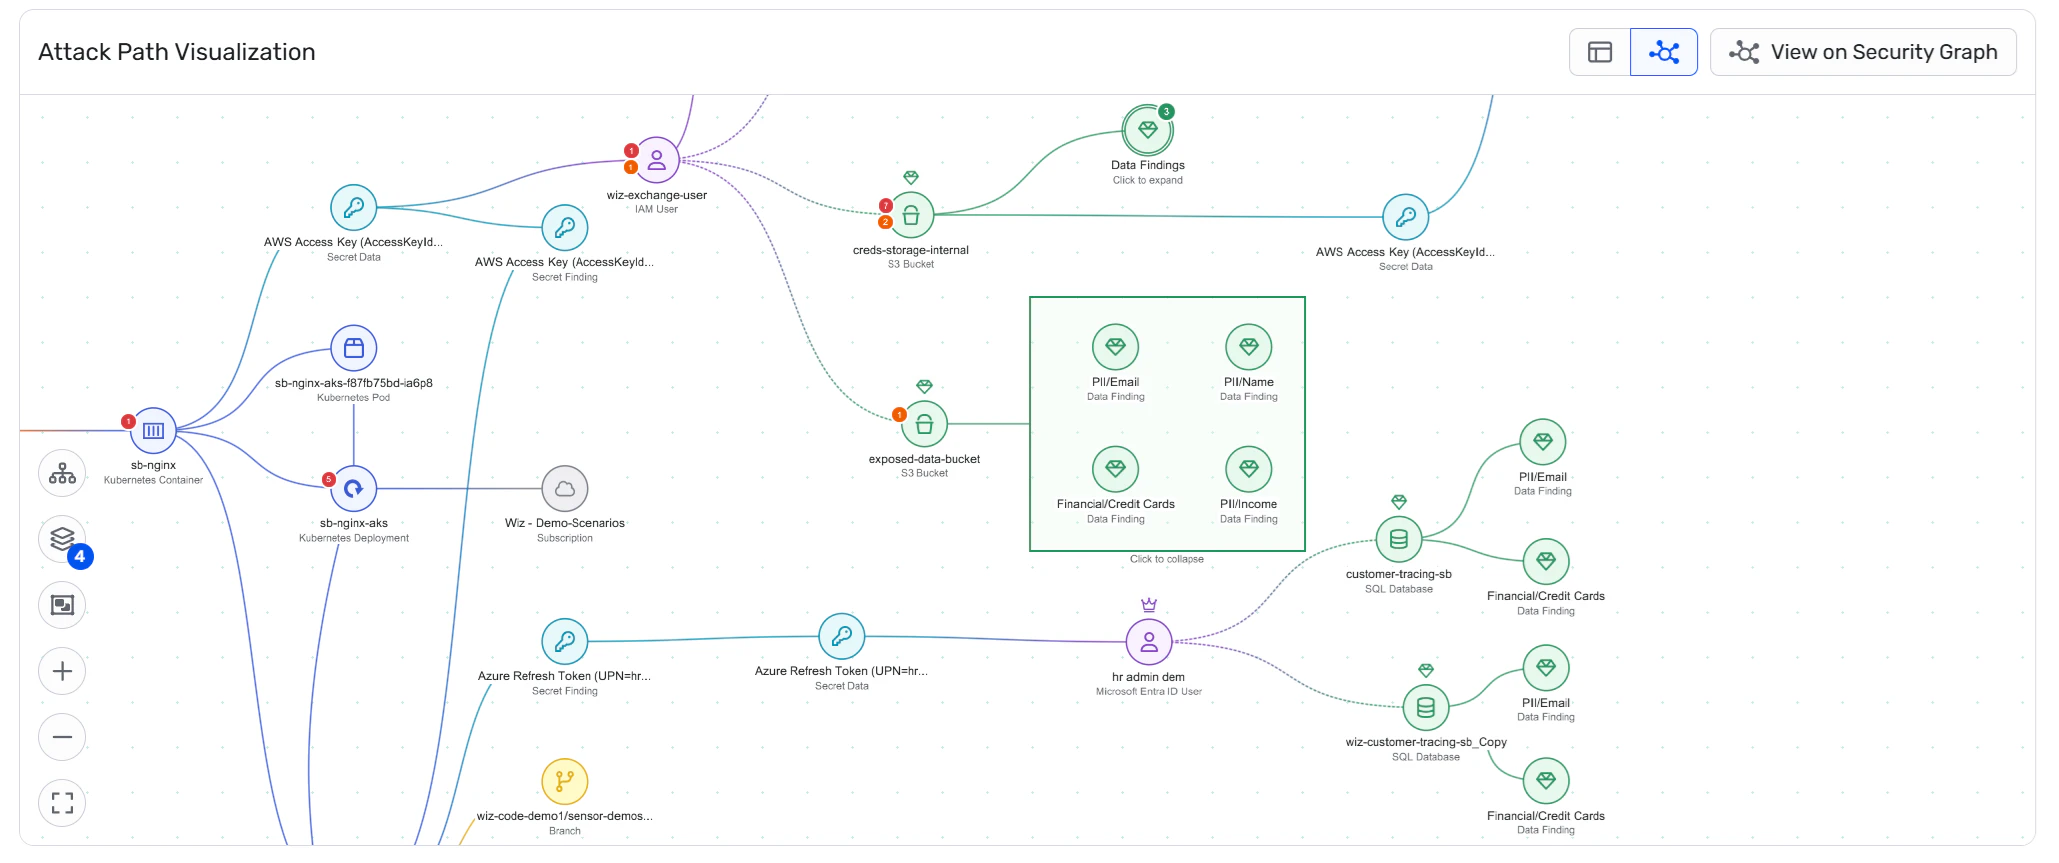
يقوم DSPM بأتمتة اكتشاف البيانات الحساسة وتصنيفها عبر البيئات السحابية، مما يضيف معلومات إضافية خاصة بالبيانات إلى الرسم البياني الأمني لـ Wiz لضمان قدرة الوكالات على إعطاء الأولوية للمعالجة مجموعات سامة من المخاطر مع أعلى تأثير على سرية و/أو سلامة و/أو توفر (CIA) النظام. ومن خلال رسم مسارات الهجمات المحتملة، يمكن لفرق الأمان تحديد أولويات جهود المعالجة وتقليل احتمالية اختراق البيانات.
يوفر DSPM رؤية سياقية لما يلي:
-
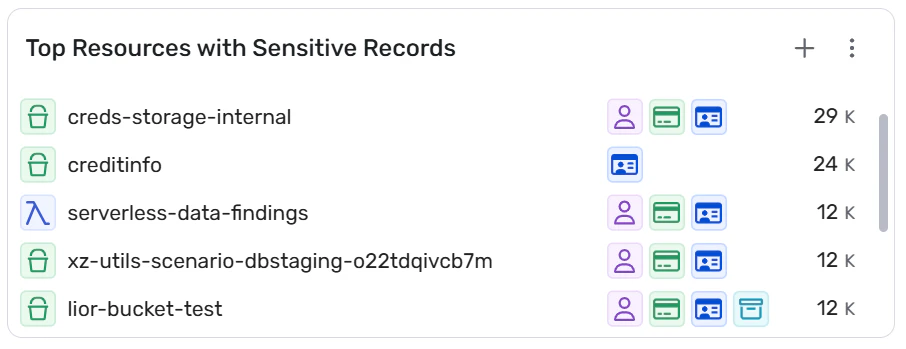
قواعد تصنيف البيانات- يمكن للمؤسسات استخدام قواعد مبتكرة أو إنشاء قواعد مخصصة لاكتشاف البيانات الحساسة وتصنيفها تلقائيًا، مثل أنواع معينة من بيانات واجهة المستخدم المركزية (CUI).
-
إدارة الأذونات الفعالة- احصل على رؤى حول الهويات والخدمات والتطبيقات التي يمكنها الوصول إلى البيانات الحساسة وفرض ضوابط الوصول ذات الامتيازات الأقل.
-
جاهزية الذكاء الاصطناعي- يكتشف تلقائيًا بيانات التدريب الحساسة ويحدد مخاطر تسرب البيانات من خلال إرشادات استباقية لمعالجة المخاطر.
-
تحديد أولويات مسار الهجوم السماح لفرق الأمن بتصور كيف قد يحاول الخصم الوصول إلى البيانات الحساسة. وهذا يساعد الوكالات على معالجة نقاط الضعف بشكل استباقي وتقليل سطح الهجوم.
-
سطح منخفض لهجوم البيانات- راقب باستمرار تعرض البيانات الحساسة وحدد نقاط الضعف في تكوينات أمان السحابة. تمكن المراقبة في الوقت الحقيقي للمؤشرات الأمنية من الاستجابة بشكل أسرع للحوادث.
-
ضمان الامتثال- يساعد في تحديد وسد الفجوات الأمنية ضد مختلف لوائح حماية البيانات
تسريع حالات الاستخدام الفيدرالي من خلال DSPM
تعد رؤية البيانات وإدارتها أمرًا بالغ الأهمية للحفاظ على CIA للأنظمة الحكومية بالإضافة إلى بيئات القطاع الخاص شديدة التنظيم التي تخدم الحكومة، بما في ذلك تلك المنظمات التي تتطلب اعتماد FedRAMP وCMMC.
الثقة صفر
في نموذج نضج الأمن السيبراني Zero Trust 2.0، تؤكد CISA على مؤشرات الأمان الرئيسية لحماية البيانات. باستخدام DSPM، يمكن للوكالات أتمتة اكتشاف البيانات وتصور الوصول إلى البيانات. يتم بعد ذلك ربط هذه المعلومات عبر ركائز الثقة الصفرية المختلفة من خلال منصة حماية التطبيقات السحابية الأصلية من Wiz (CNAPP). تتيح هذه الرؤية السياقية رؤية أكثر شمولاً للمخاطر الأمنية ونواقل الهجوم المحتملة، مع إعطاء الأولوية للمعالجة الاستباقية وتقليل إرهاق التنبيه من خلال إعداد تقارير أكثر جدوى والاستجابة للحوادث.
سي إم إم سي
تسعى وزارة الدفاع الأمريكية (DoD) إلى حماية المعلومات غير السرية الخاضعة للرقابة (CUI) من خلال شهادة نموذج نضج الأمن السيبراني (CMMC). باستخدام OOTB أو قواعد تصنيف البيانات المخصصة المتوفرة ضمن تكوين DSPM الخاص بـ Wiz، يمكن للمؤسسات تحديد CUI بسرعة داخل بيئاتها السحابية وتعيين الاتصالات عبر الموارد السحابية. ومن خلال أتمتة هذه الرؤية، يمكن للمؤسسات إنشاء وتبرير حدود تدقيق CMMC الخاصة بها بسرعة أكبر، مما يقلل من نطاق التدقيق الخاص بها ويسرع عملية التوثيق للحصول على الشهادة.
لمعرفة المزيد حول عناصر التحكم NIST SP 800-171r2 التي يمكن لـ Wiz for Gov المساعدة فيها لـ CMMC، راجع موقعنا الحذق لورقة بيانات شهادة CMMC.
تقديم أمان بيانات لا مثيل له لبيئات FedRAMP
يسعد Wiz تقديم قدرة DSPM القوية هذه للعملاء الحكوميين والعملاء الخاضعين للتنظيم العالي والذين يحتاجون إلى حلول معتمدة من FedRAMP. يعمل هذا التحسين على توسيع Wiz for Gov للمساعدة في أتمتة اكتشاف البيانات الحساسة وتصنيفها وجردها. باستخدام Wiz، يمكن للوكالات الفيدرالية والمقاولين جمع أدوات الأمان السحابية المنعزلة والمنفصلة تاريخيًا في منصة موحدة، وتعزيز وضعهم الأمني من خلال رؤية أقوى لمخاطر البيانات، مما يمكنهم من تأمين أصولهم الأكثر أهمية بثقة.
هل أنت مستعد لمعرفة كيف يمكن لـ Wiz for Gov المساعدة في تأمين بياناتك؟ دعونا نتحدث.
قم بزيارة Wiz for Government لمزيد من المعلومات
