

سيطر مسح التعليمات البرمجية، وتحليل التبعية، وحماية تطبيقات وقت التشغيل لفترة طويلة على محادثة AppSec. ولكن في السنوات القليلة الماضية، كشف المهاجمون عن نقطة ضعف أعمق تتمثل في الأدوات والعمليات التي تبني البرامج نفسها وتقدمها. لدرجة أن تقرير حالة أمان التطبيقات لعام 2024 الصادر عن شركة Forrester يحتل المرتبة الأولى انتهاكات سلسلة توريد البرمجيات باعتباره ناقل الهجوم الخارجي رقم 1، متجاوزًا عمليات استغلال ثغرات البرامج التقليدية.
أصبحت المستودعات المخترقة وبناء خطوط الأنابيب والتبعيات الضارة تكتيكات قياسية في قواعد اللعبة الخاصة بالمهاجمين. ويعزز كل حادث نفس الدرس: إذا تمكن المهاجمون من تسميم خط الأنابيب، فإنهم سيفعلون ذلك لا داعي لانتظار ثغرة يوم الصفر في نظام التشغيل أو طبقات التطبيق.
يستكشف هذا المنشور سبب كون تأمين البنية التحتية للمطورين ركيزة أساسية لإدارة وضع أمان التطبيقات (ASPM) الحديثة. بدلاً من مجرد تحويل الأمان إلى اليسار، تقوم Wiz Code بدمج إدارة الموقف الأمني، واكتشاف التهديدات، وتحديد أولويات المخاطر عبر سلسلة توريد البرامج بأكملها.
لقد أمضت المؤسسات سنوات في تحسين الوضع الأمني لبيئاتها السحابية، مثل مراقبة أعباء العمل والتخزين والشبكات بحثًا عن التكوينات الخاطئة. لكن بيئات المطورين – أنظمة التحكم في الإصدار، وخطوط أنابيب CI/CD، وسجلات المنتجات – أصبحت الآن إما مستضافة على السحابة أو متصلة بعمق بالسحابة، وتقدم البرامج والعناصر بشكل مستمر إلى هذه البيئة. تتطلب هذه الأنظمة نفس المستوى من الإشراف الأمني لمنع التكوينات الخاطئة ومخاطر سلسلة التوريد والوصول غير المصرح به.
تعمل Wiz Code على توسيع نطاق ASPM إلى ما هو أبعد من تنسيق الماسحات الضوئية للكود وربط النتائج التي تتوصل إليها أو تحديد أولوياتها. فهو يدمج المبادئ الأساسية لإدارة الوضع الأمني السحابي (CSPM) ومبادئ الكشف والاستجابة السحابية (CDR) في بيئات المطورين. من خلال التقييم المستمر لتكوينات المستودعات، وحماية الفروع، وإعدادات أمان خطوط الأنابيب، والسجلات، تقدم Wiz نهجًا موحدًا لإدارة المخاطر عبر مصنع البرامج بأكمله بشكل استباقي.
الهويات: الحلقة الأولى (والأضعف).
حسابات المطورين أمسك بمفاتيح المملكة– الوصول إلى كود المصدر، وخطوط الأنابيب، والسجلات، وفي بعض الأحيان حتى أنظمة الإنتاج. ومع ذلك، غالبًا ما تكافح المنظمات لتتبع من يمكنه الوصول إلى ماذا.
تقوم Wiz Code باستمرار بتعيين هويات المطورين عبر أنظمة التحكم في الإصدار وموفري الهوية والحسابات السحابية، مما يضمن أن فرق الأمان تعرف من لديه حق الوصول وأين يمكنه الوصول إليه وما إذا كان ينبغي عليه ذلك.
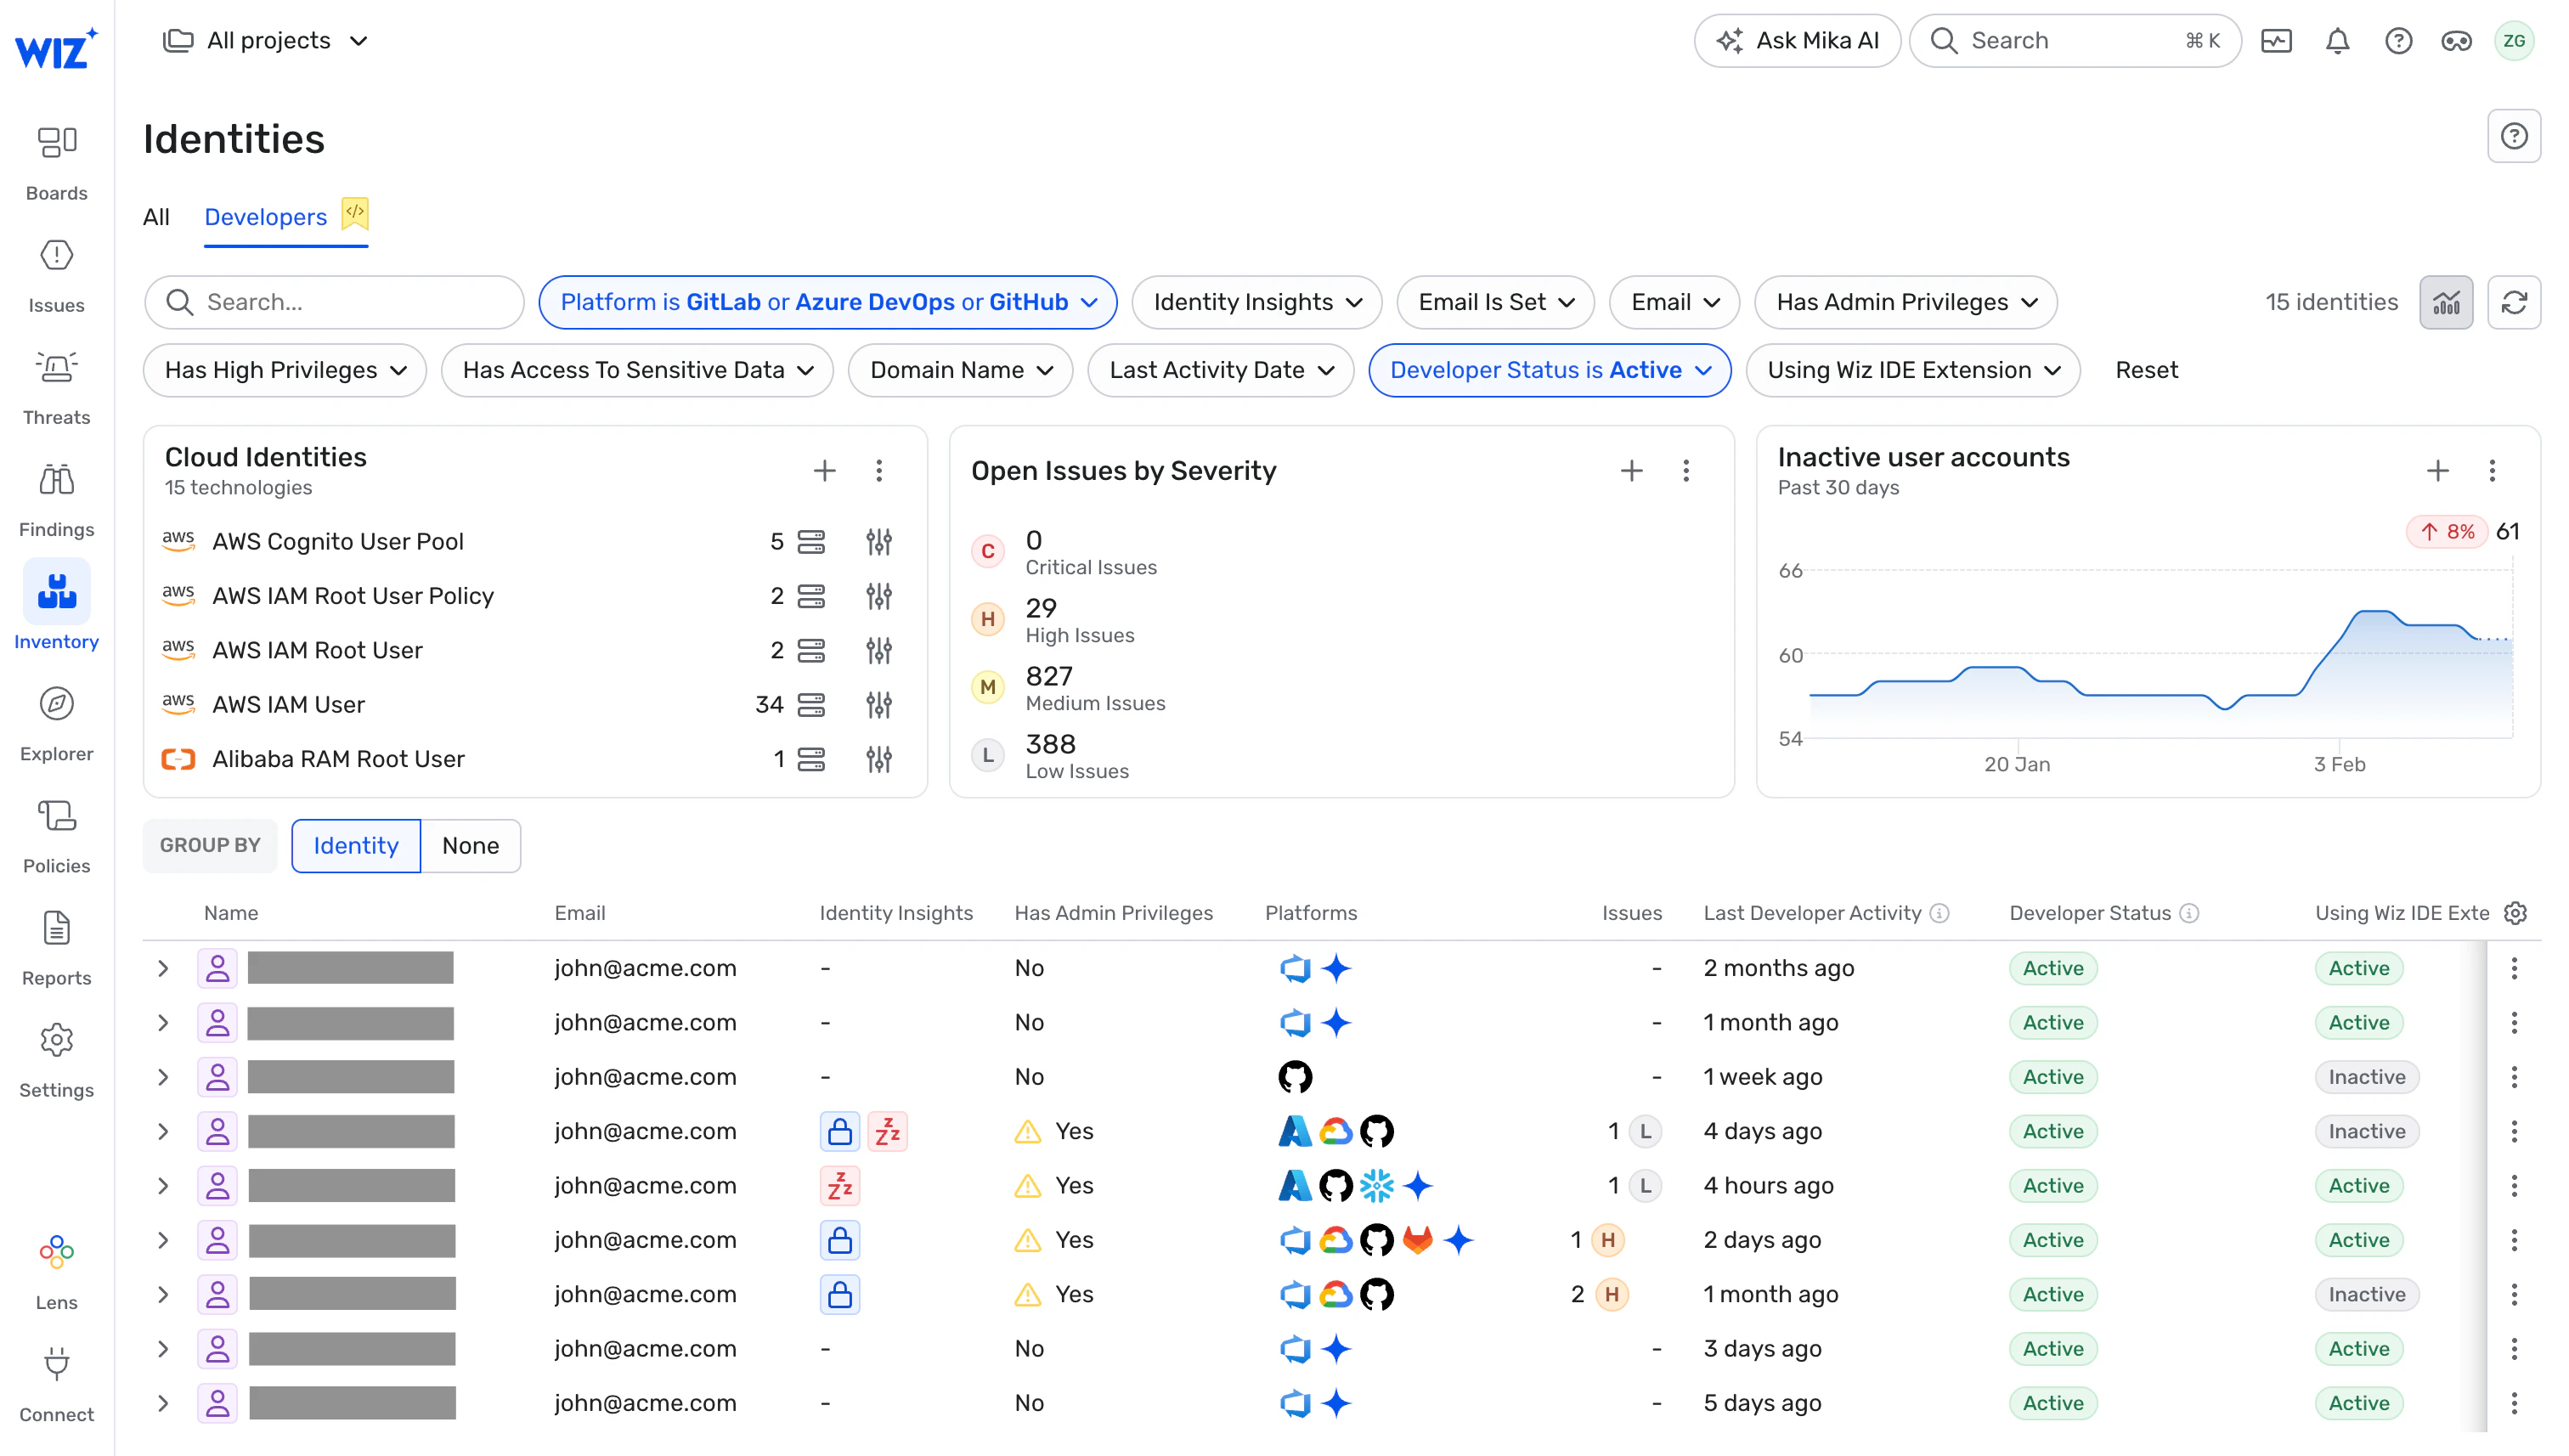
يقوم Wiz Security Graph بدمج بيانات الهوية هذه في نموذج واحد قابل للاستعلام، مما يسهل اكتشافها أنماط الوصول المحفوفة بالمخاطر مثل:
-
المتعاونون الخارجيون لديهم حق الوصول للكتابة إلى المستودعات الخاصة.
-
لا يزال المستخدمون غير النشطين يحتفظون بامتيازات المسؤول في قاعدة التعليمات البرمجية.
-
المستخدمون غير الأعضاء يتمتعون بإمكانية وصول مميزة إلى المستودع على الرغم من عدم انتمائهم إلى أي مؤسسة VCS.
وبعيدًا عن الهويات البشرية، يكتشف Wiz أيضًا حسابات الخدمة ذات الامتيازات الزائدة، خاصة تلك الحسابات مقدمة من تطبيقات GitHub التابعة لجهات خارجية (على سبيل المثال، امتدادات CI/CD، والماسحات الضوئية الأمنية، وأدوات التشغيل الآلي).
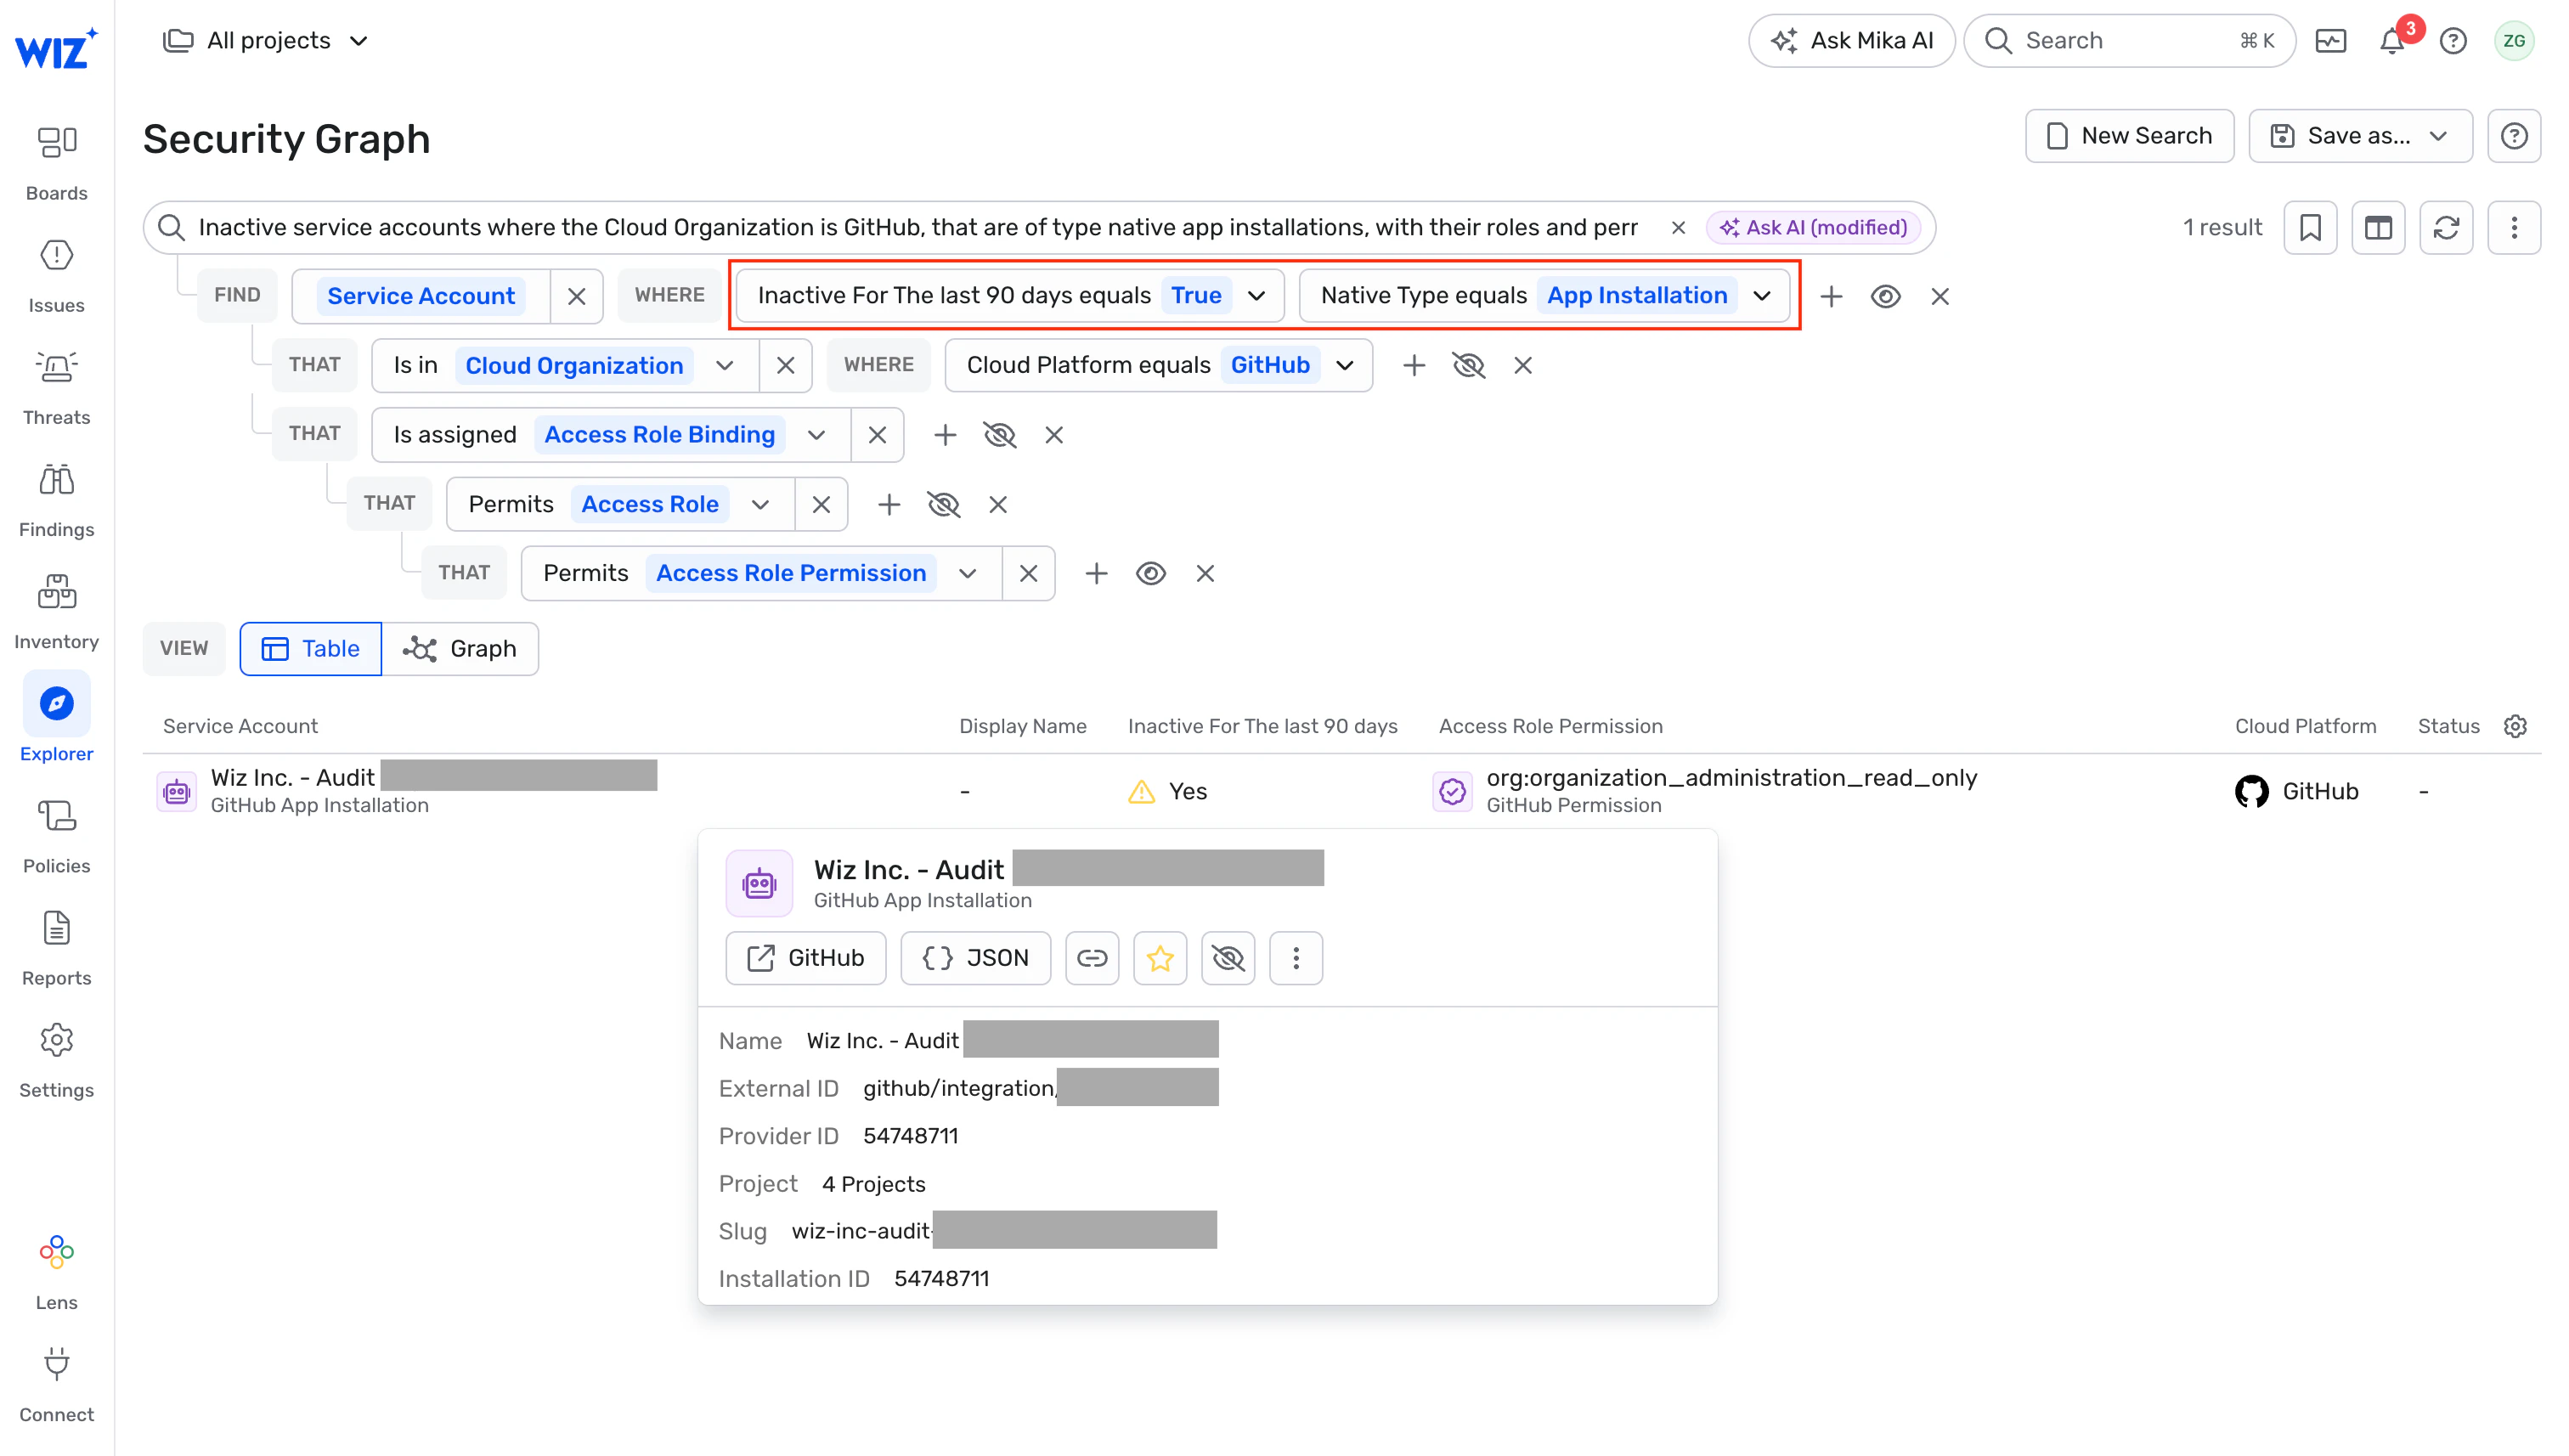
ويضمن ذلك أن تفهم فرق الأمان كل كيان – سواء كان بشريًا أو آليًا – يمكنه تعديل قاعدة التعليمات البرمجية الخاصة به.
التحكم في الإصدار وأنظمة CI/CD: حيث يصبح الكود برنامجًا
تعد أنظمة التحكم في الإصدار وخطوط أنابيب CI/CD هي القلب النابض لمصنع البرمجيات. فهي لا تقوم فقط بتخزين التعليمات البرمجية، بل إنها تحدد كيفية تحركها خلال عملية التطوير، وكيفية اختبار التغييرات، وكيفية وصولها إلى مرحلة الإنتاج.
يعرف المهاجمون ذلك، لذلك يستغلون بشكل متزايد تكوينات المستودع الضعيفة وسير عمل CI/CD غير الآمن للتلاعب بكود المصدر، أو استخراج الأسرار، أو تقديم تبعيات ضارة. أحد الأمثلة على ذلك هو هجوم Ultralytics PyPI (2024)، حيث قام المهاجمون باختراق مستودع المشرف وحقن تحديث حزمة خلفي في مكتبة مفتوحة المصدر مستخدمة على نطاق واسع. يتم تنفيذ البرامج الضارة بصمت على أجهزة المستخدم النهائي، وسرقة بيانات الاعتماد والوصول إلى الخدمات السحابية قبل اكتشافها.
عن طريق استيعاب البيانات التعريفية للمستودع وإعداداته، Wiz Code يطبق باستمرار قواعد الأمان المعدة مسبقًا لفرض ضوابط الوصول ومنع التعليمات البرمجية غير الموثوق بها من الدخول إلى المسار. على سبيل المثال، يتضمن ذلك:
-
طلب مراجعة النظراء قبل الدمج في الفروع المحمية لمنع تغييرات التعليمات البرمجية غير المصرح بها.
-
تدفع قوة الحظر إلى الفروع الافتراضية لمنع إعادة كتابة سجل الالتزام.
-
مطالبة المستودعات بالبقاء محدثة لتقليل المشاريع التي لا معنى لها أو التي عفا عليها الزمن والتي يمكن الاستيلاء عليها.
-
تقييد إجراءات GitHub وGitLab Runners المستضافة ذاتيًا على المستودعات المعتمدة فقط.
-
منع سير العمل من الموافقة التلقائية على طلبات السحب.
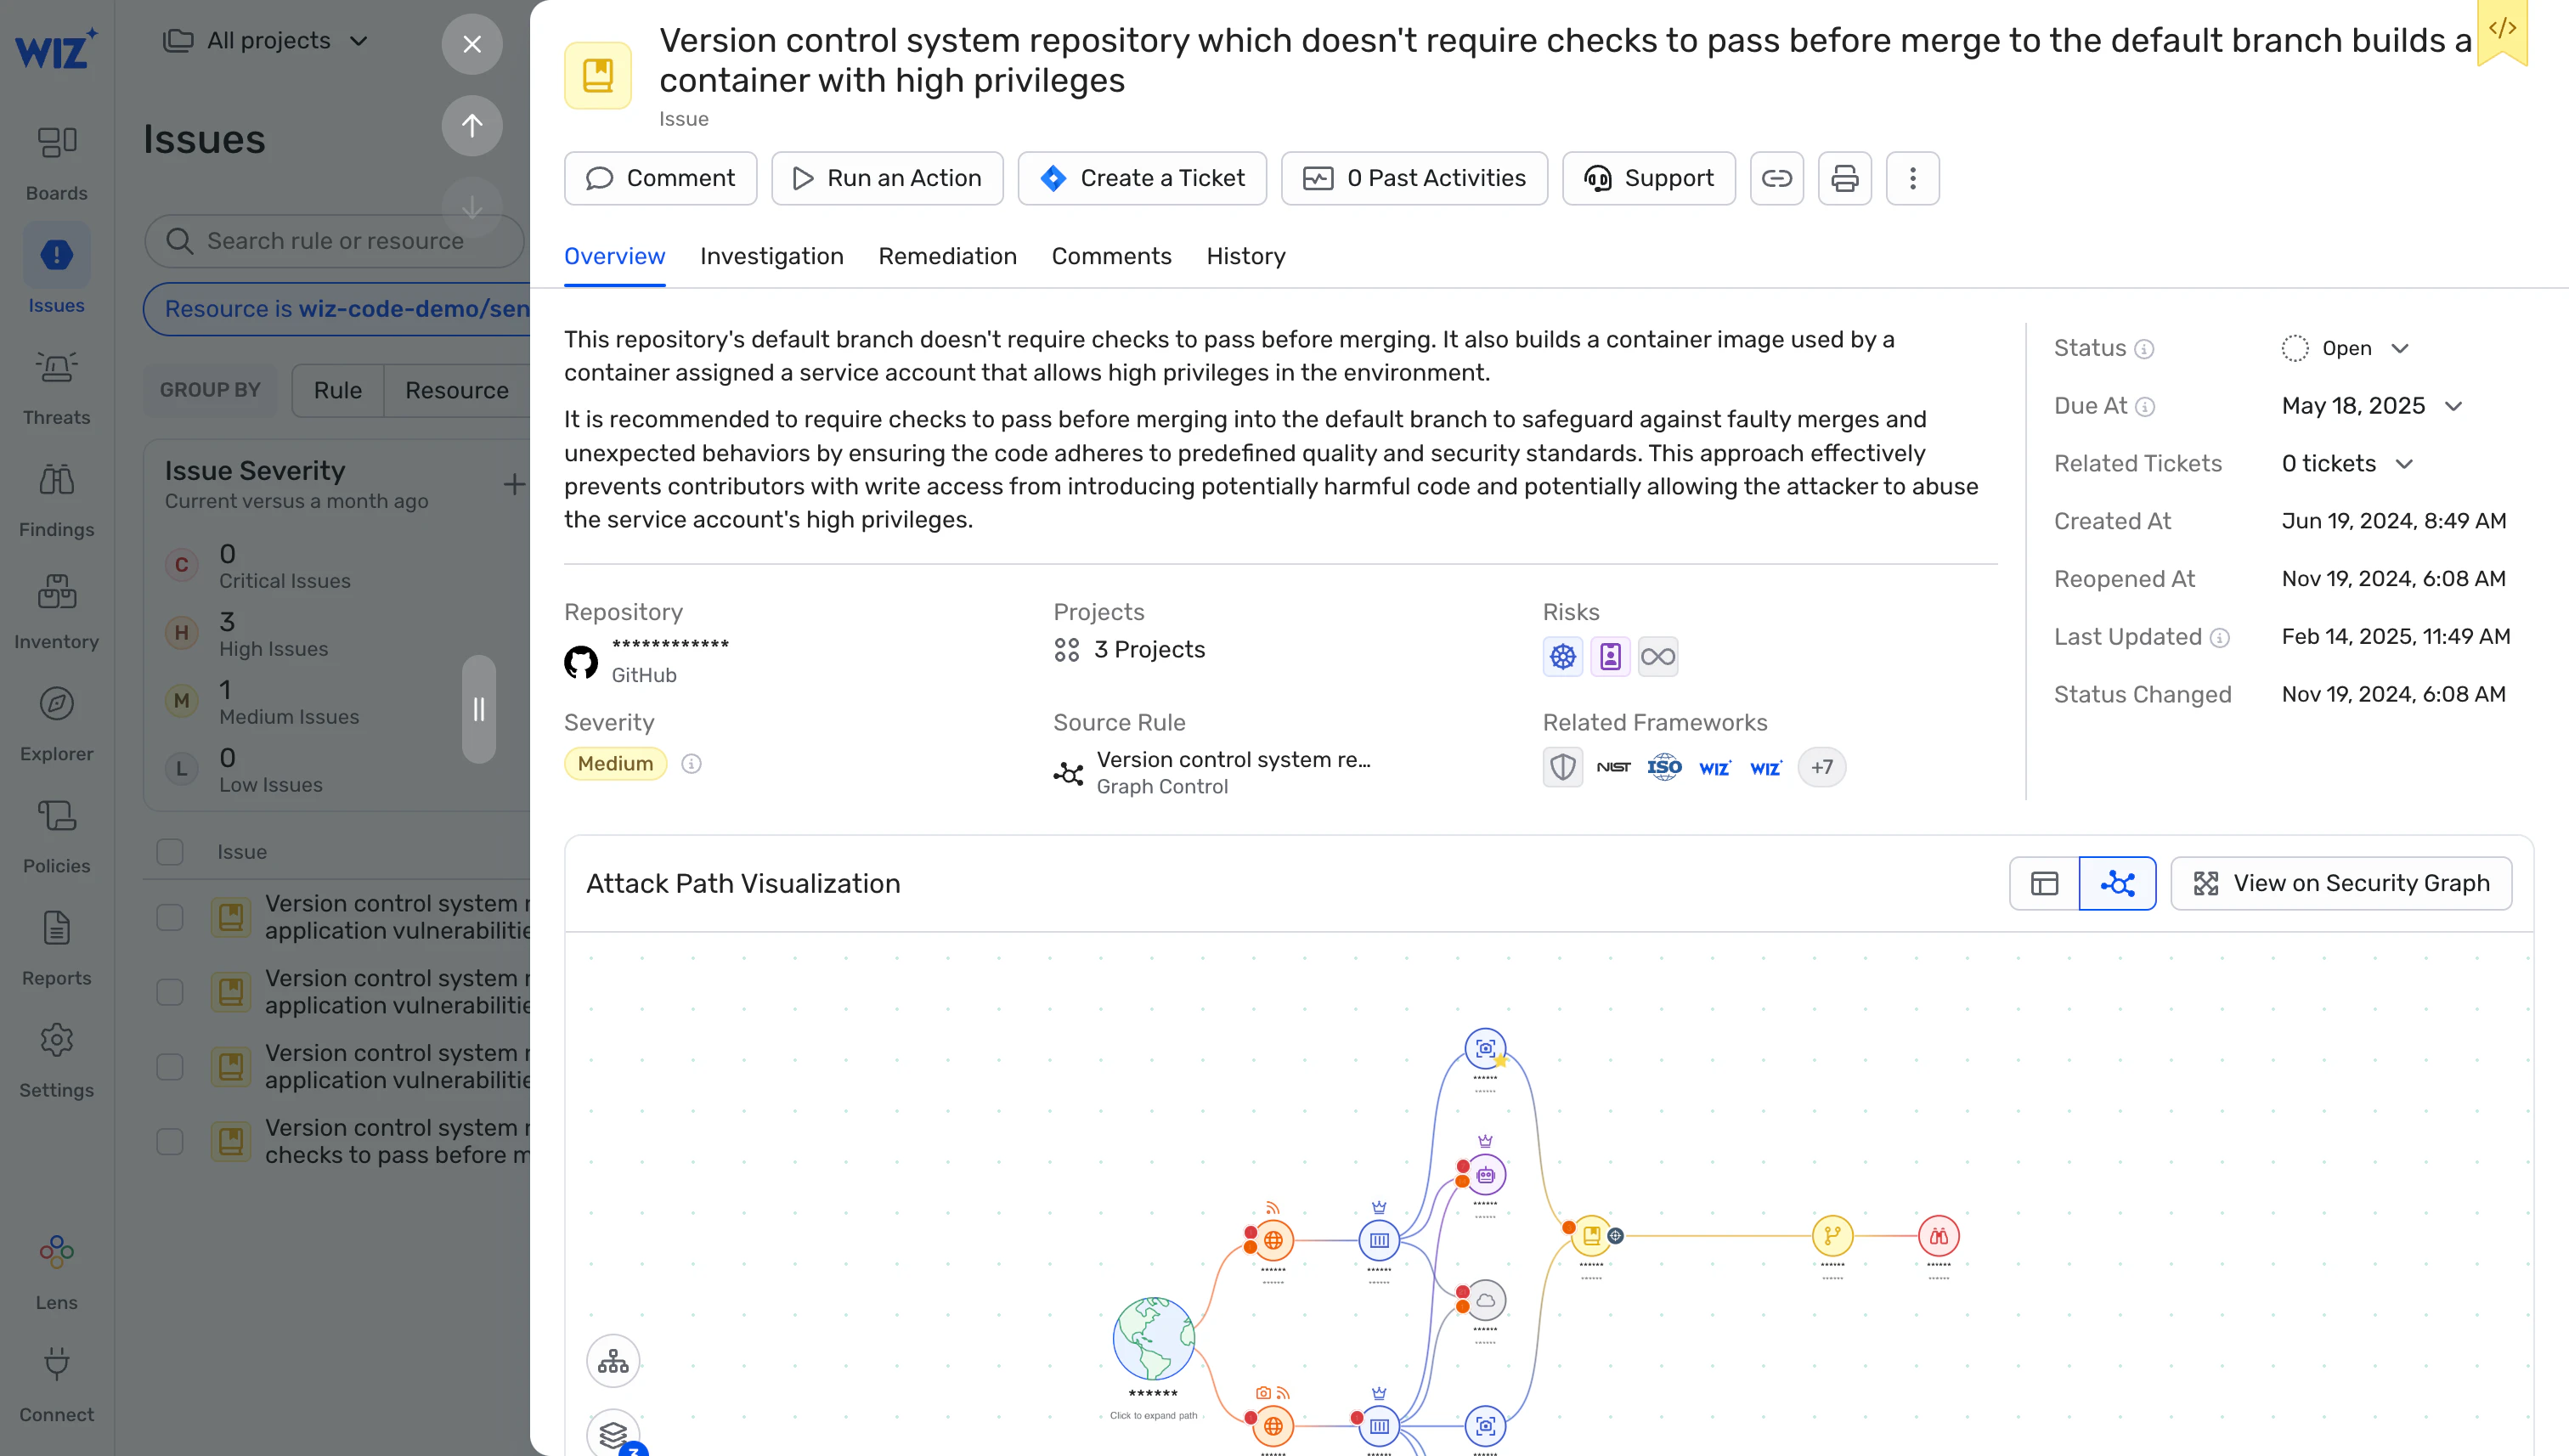
بالإضافة إلى ذلك، يتم تعيين ضوابط Wiz Code إلى إطار عمل مدمج للتعليمات البرمجية وأمن سلسلة التوريد، بالإضافة إلى معايير الصناعة، بما في ذلك معايير CIS ومخاطر أمان OWASP TOP10 CI/CD وأفضل ممارسات إدارة كود مصدر OpenSSF.
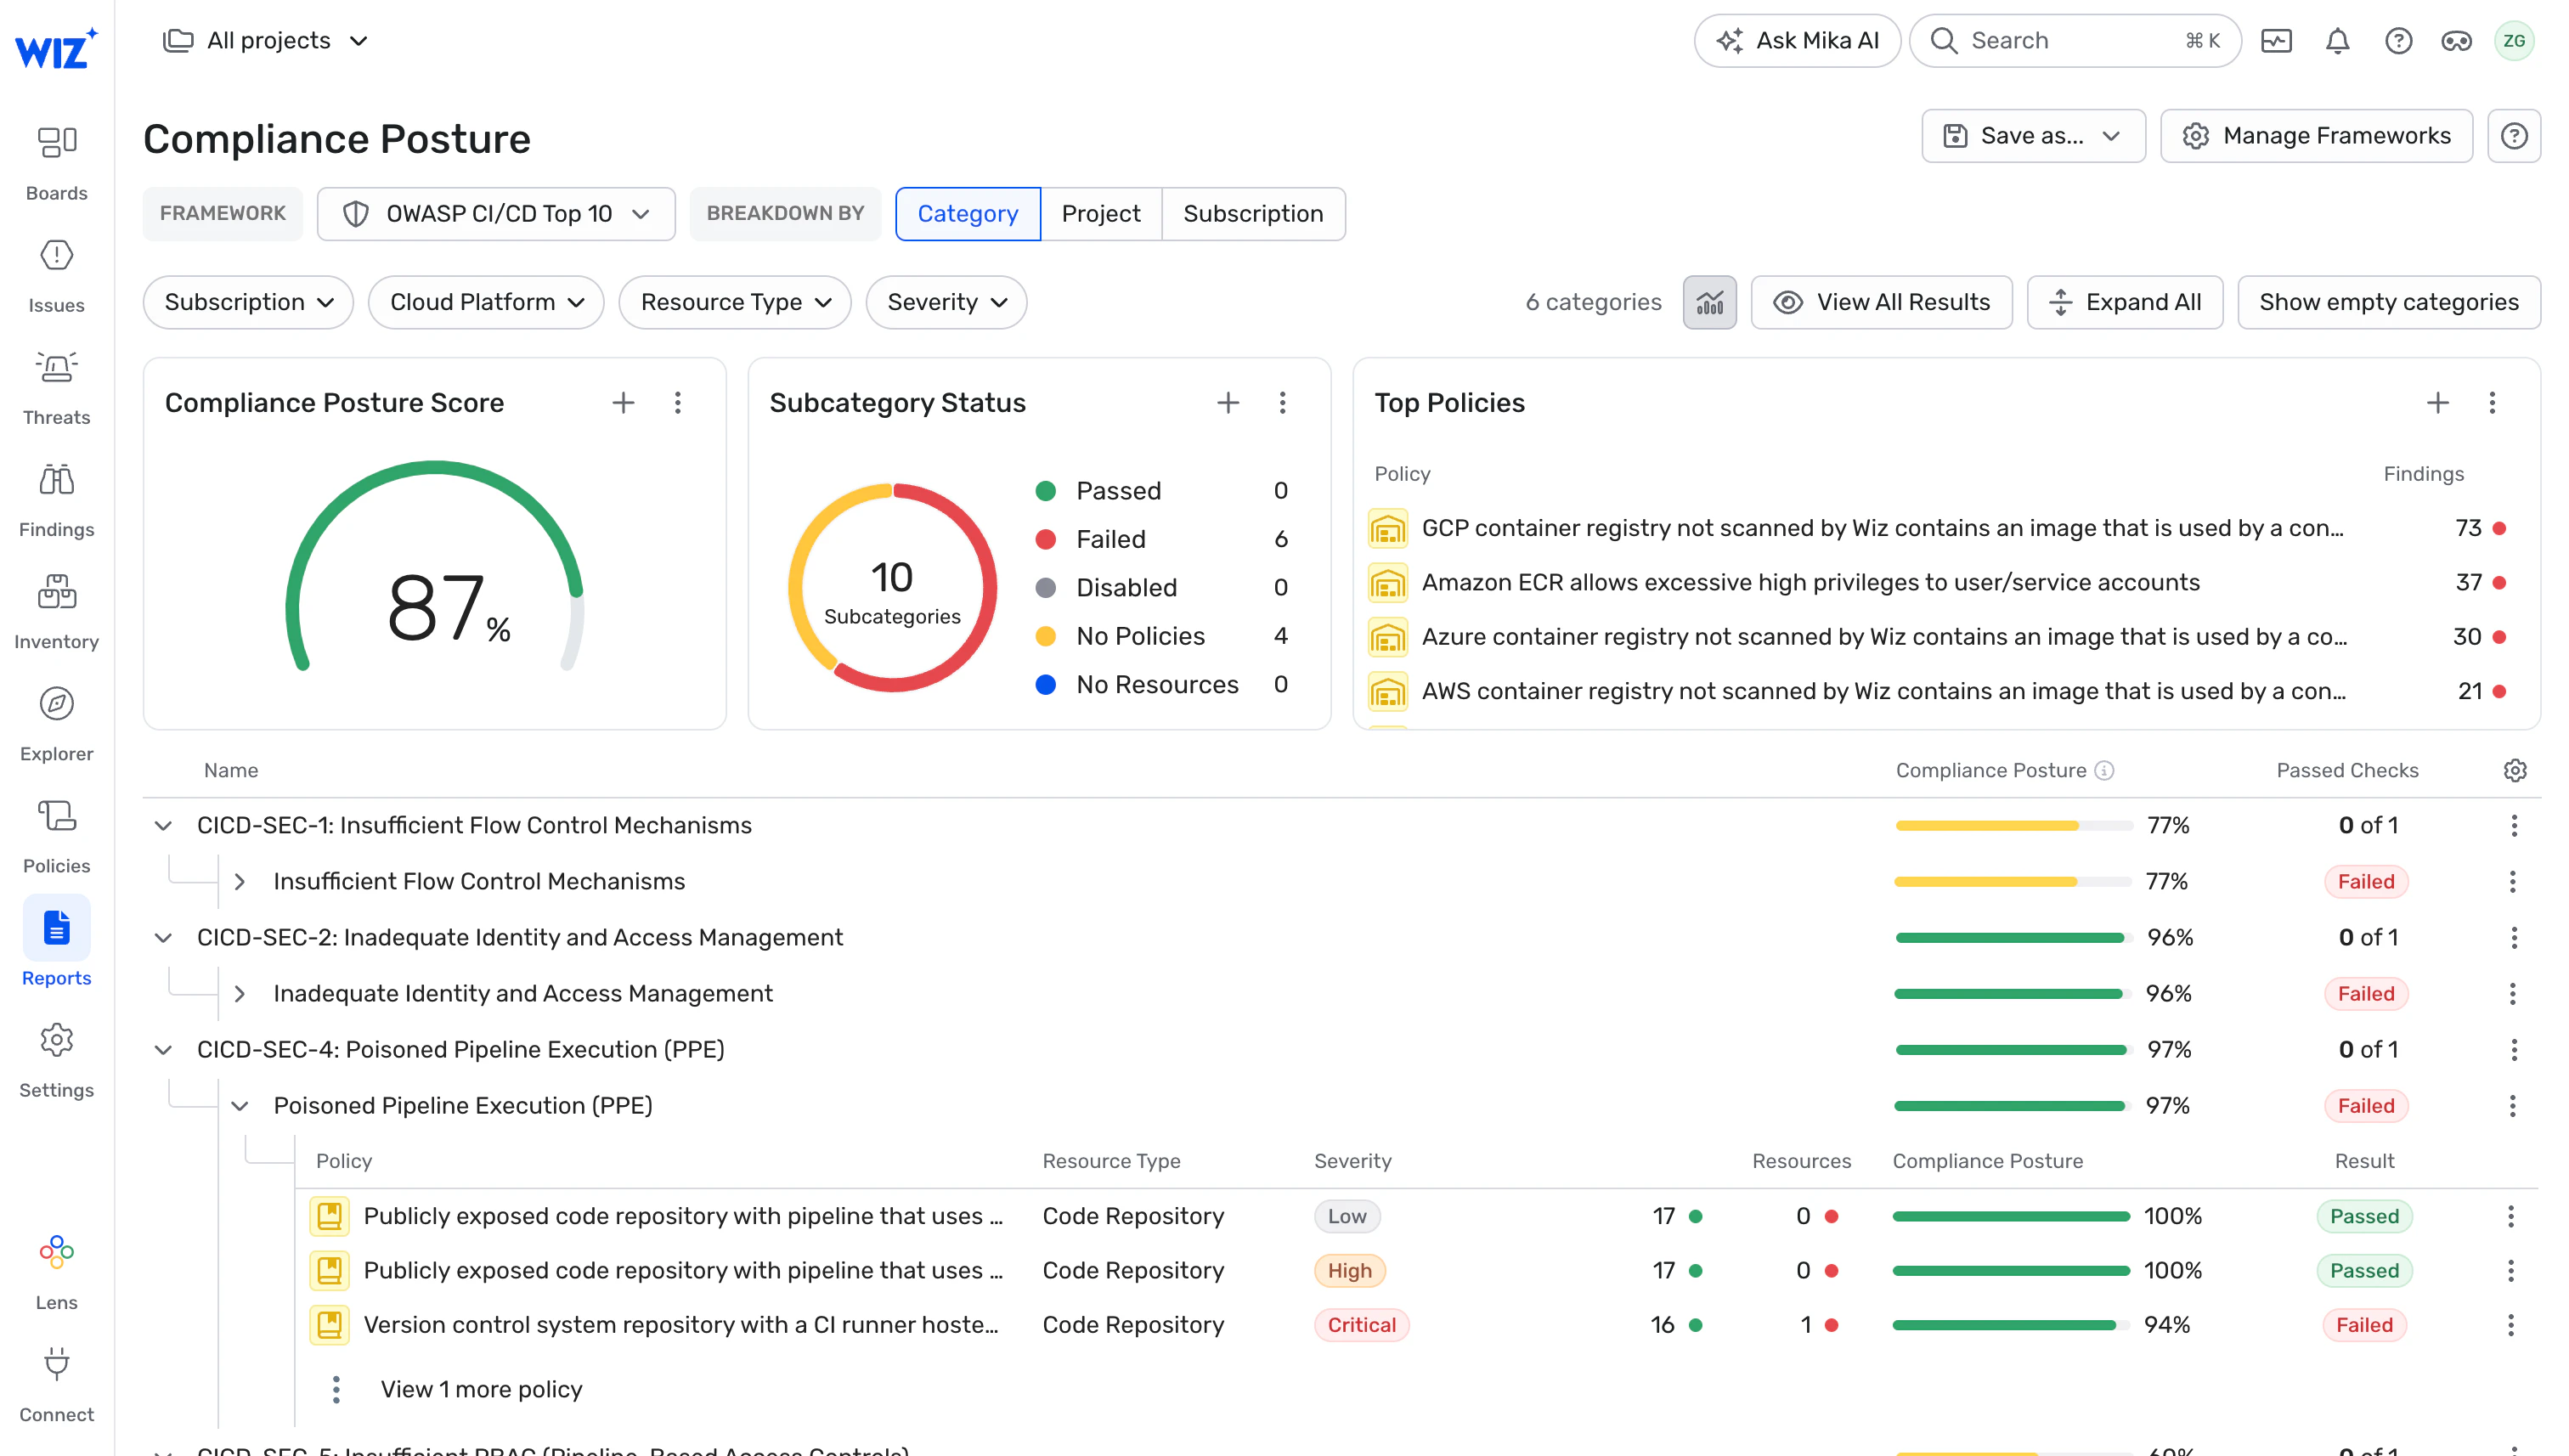
يمكن إنشاء تقارير الامتثال عند الطلب، مما يسمح لفرق الأمان بتقييم الالتزام بالسياسة لفرق منتج أو وحدات أعمال أو بيئات تطوير محددة، مما يضمن الاستعداد للتدقيق في جميع الأوقات.
ما وراء التكوينات الخاطئة – اكتشاف التهديدات النشطة والاستجابة لها
تعد إدارة الموقف الأمني أمرًا بالغ الأهمية، لكن التكوينات الخاطئة وحدها لا تحكي القصة كاملة. تحتاج المؤسسات إلى تجاوز عمليات التحقق من الموقف الثابتة والكشف بشكل فعال عن التهديدات التي تتكشف عبر سلسلة توريد البرامج الخاصة بها – بدءًا من حسابات المطورين المعرضة للخطر ووصولاً إلى عمليات حقن التعليمات البرمجية الضارة وعمليات تنفيذ خطوط الأنابيب المارقة.
الحذق يربط الإشارات الأمنية عبر جميع الطبقات، والجمع بين سجلات تدقيق إدارة التعليمات البرمجية المصدر (SCM)، ونشاط CI/CD، وأحداث وقت التشغيل لتسليط الضوء على المخاطر التي تفوتها أدوات الفحص التقليدية.
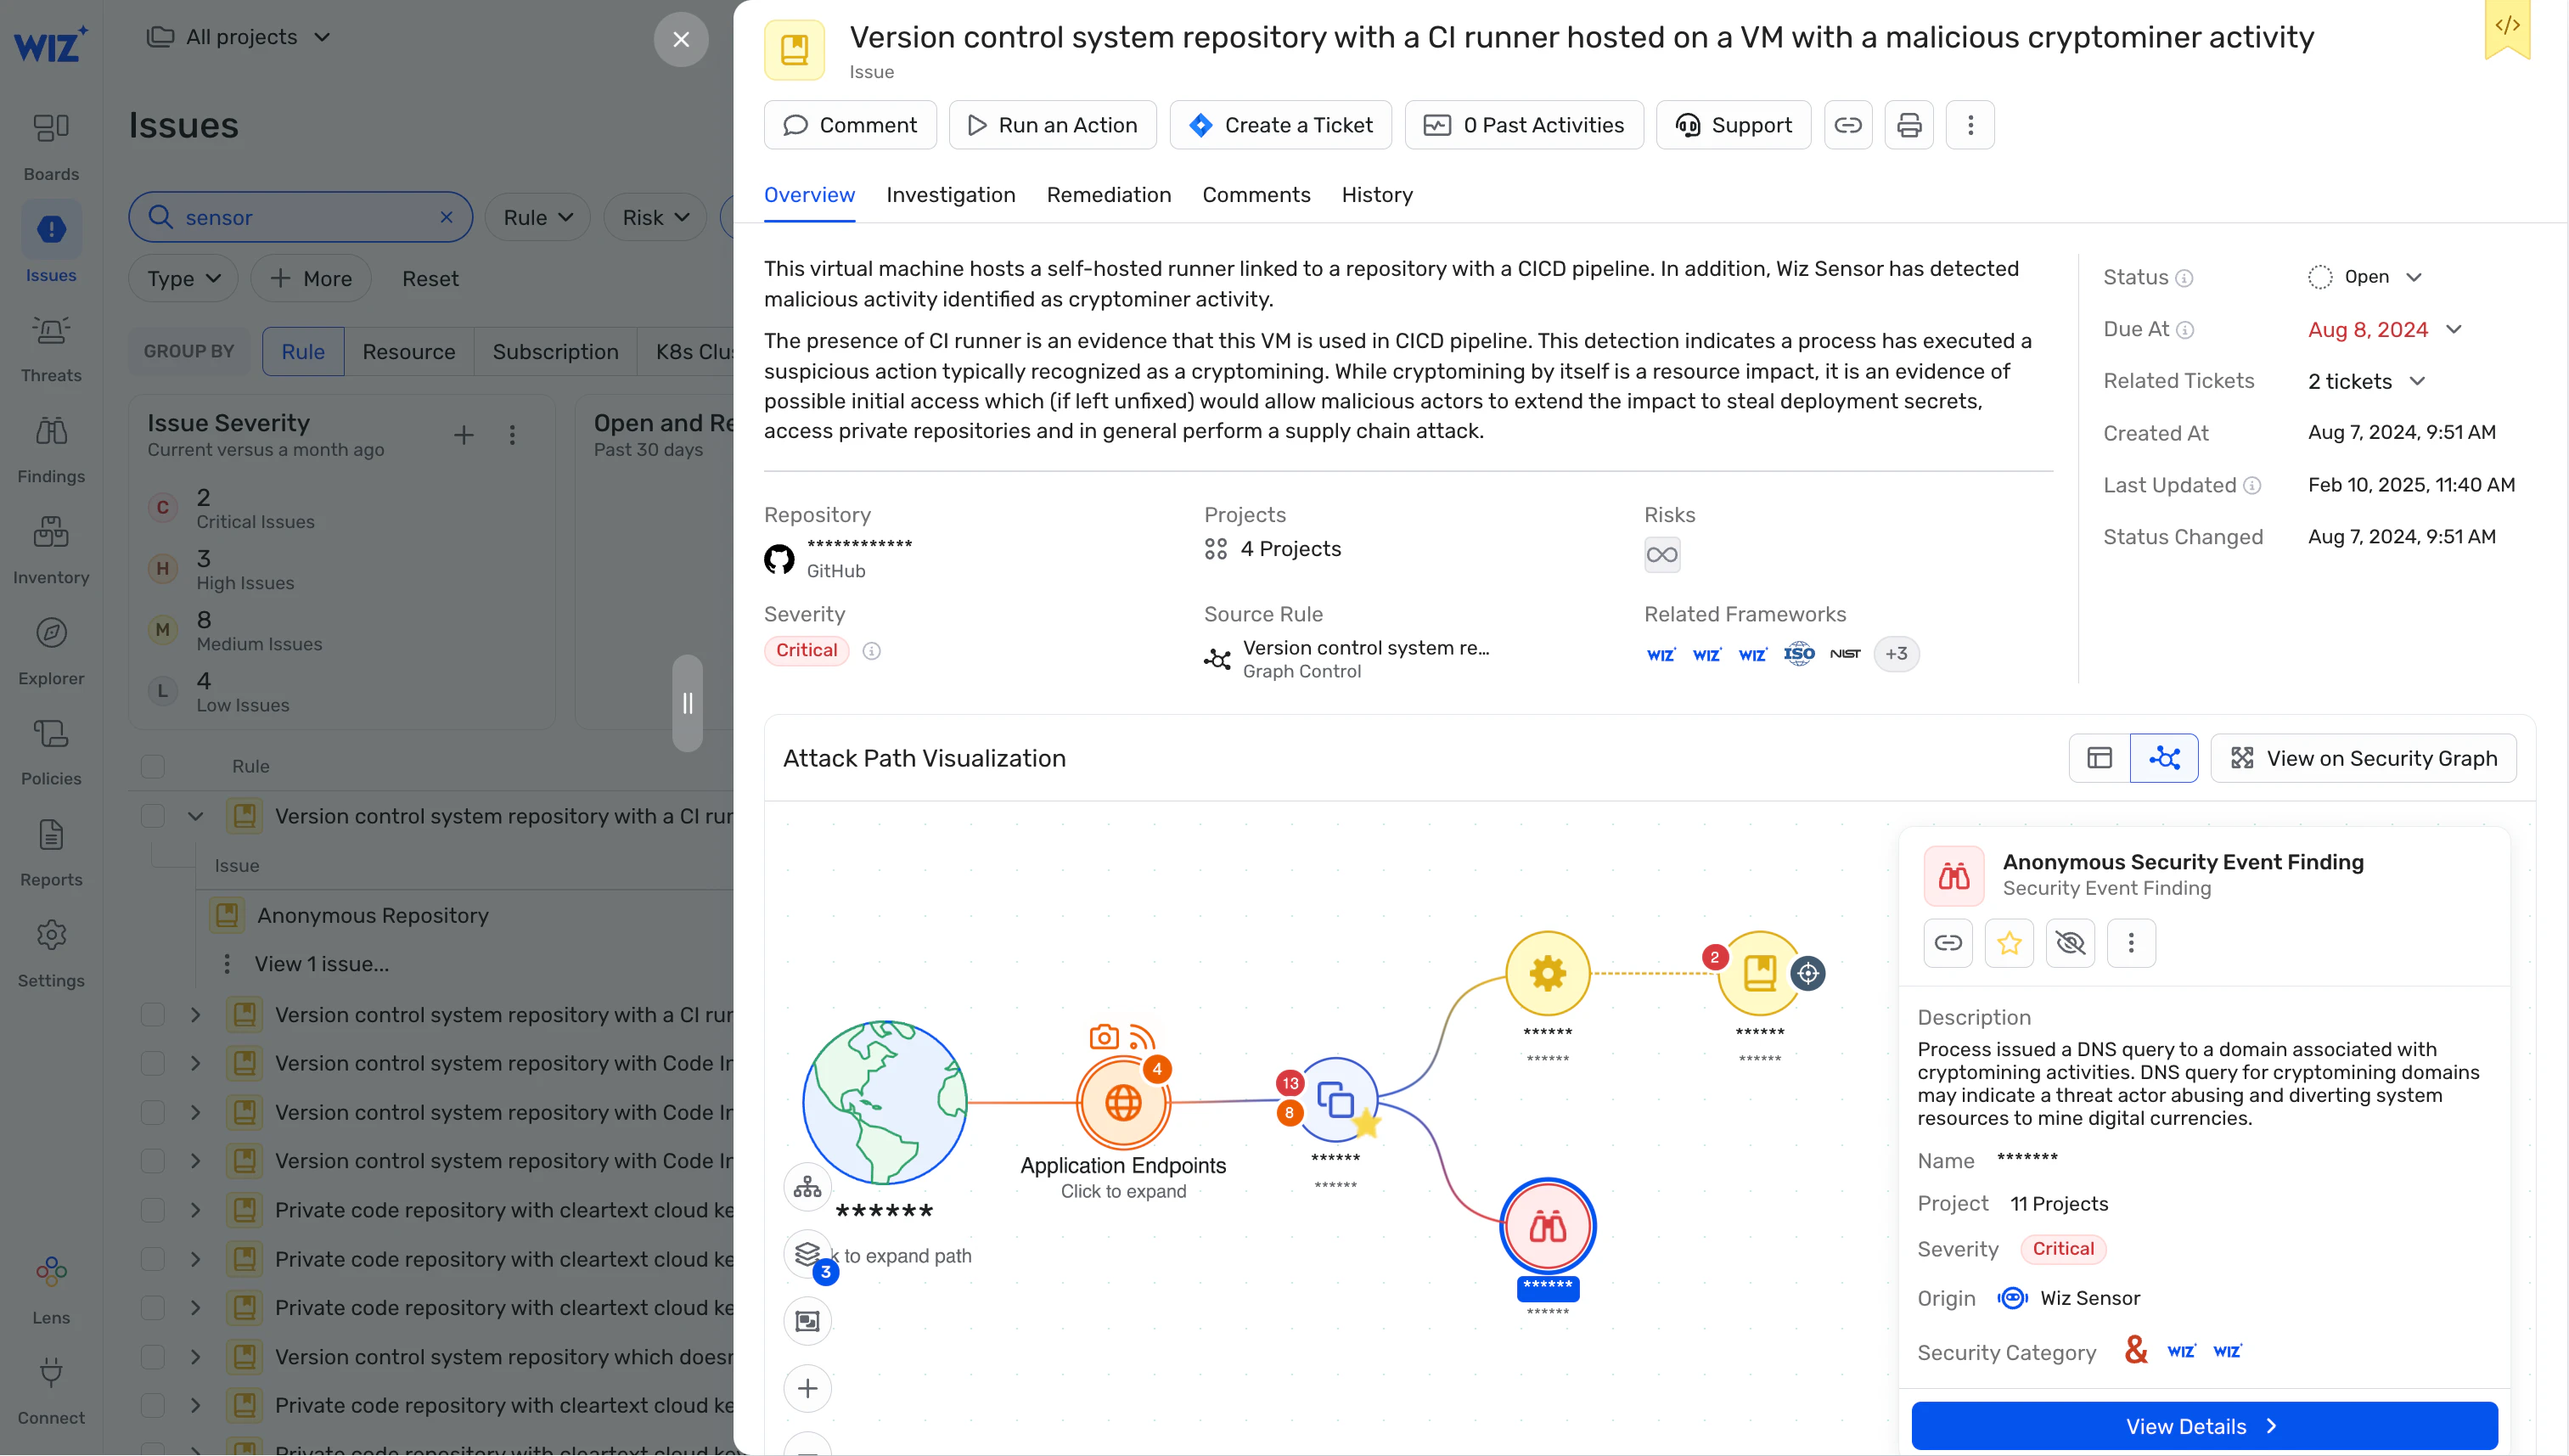
بالنسبة لمثيلات VCS المستضافة ذاتيًا أو أحمال العمل التي تقوم بتشغيل مشغلات CI، يمكن نشر Wiz Sensor لاكتشاف الأنشطة المشبوهة. على سبيل المثال، يمكنه وضع علامة على مشغل CI الذي يقدم طلبات صادرة إلى مجال معروف لتعدين العملات المشفرة، وهو مؤشر مبكر للاختراق أو الوصول غير المصرح به. يقوم Wiz بعد ذلك بربط هذا النشاط مرة أخرى بالجهاز الافتراضي الأصلي ومستودع GitHub المرتبط، مما يرسم مسار الهجوم الكامل.
وفي الوقت نفسه، يقوم Wiz باستمرار باستيعاب وتحليل سجلات التدقيق من أنظمة التحكم في الإصدار ومنصات CI/CD، مما يعرض التهديدات في الوقت الفعلي مثل:
-
الوصول غير المصرح به إلى المستودع، مثل عملية استنساخ من عنوان IP مشبوه.
-
تعديلات التحكم الأمني مثل حذف مجموعة قواعد حماية فرع المستودع.
-
تصعيد الامتيازات مثل التوفير المفاجئ لرمز الوصول الشخصي (PAT) مع أذونات المسؤول.

لا توجد التكوينات الخاطئة ومخاطر الهوية والتهديدات النشطة بمعزل عن غيرها. وبدون نموذج أمني موحد، تضطر المؤسسات إلى ربط النتائج المجزأة يدويًا عبر مستويات التحكم والبيانات.
تعمل منصة Wiz على سد الفجوة بين الوضع الأمني الثابت والكشف النشط عن التهديدات من خلال تطبيع إشارات الأمان عبر البنية التحتية للمطورين والبيئات السحابية ونشاط وقت التشغيل – كل ذلك ضمن الرسوم البيانية للأمان والتحقيق في Wiz. يتيح ذلك تقييم المخاطر في الوقت الفعلي، مما يسمح لفرق الأمان بالتركيز على تحديد الأولويات والاستجابة للتهديدات – دون الحاجة إلى دفق الإشارات أو تخزينها أو ربطها يدويًا عبر الأنظمة والمستويات المختلفة.
سجلات القطع الأثرية: التوقف النهائي قبل النشر
بحلول الوقت الذي يتم فيه سحب البرنامج من سجل الحاوية أو مستودع الحزم، غالبًا ما يُفترض أنه آمن. ومع ذلك، فقد أظهر التاريخ أنه لا يزال من الممكن التلاعب بالقطع الأثرية الموثوقة.
في ديسمبر 2024، اخترق المهاجمون حساب تسجيل Kong’s DockerHub ونشروا صورة Docker ضارة تحتوي على عامل تشفير – مما يؤثر على الإصدار 3.4.0 من Kong Ingress Controller. تؤكد هذه الحادثة حقيقة أن أمان سلسلة التوريد لا يتوقف عند CI/CD، حيث يجب على المؤسسات أيضًا حماية سجلات القطع الأثرية الخاصة بها.
يساعد Wiz على تقوية السجلات وعناصرها من خلال الكشف عن:
-
تخزين المستودعات صور الحاوية التي تحتوي على بيانات اعتماد نص عادي أو رموز SAS ذات النص الواضح – مما يؤدي إلى الحركة الجانبية.
-
مستودعات الحاويات ذلك السماح بالكتابة غير المقيدةمما يتيح لأي مستخدم استبدال أو تعديل الصور المستخدمة لإنشاء حاويات ذات امتيازات عالية.
بالإضافة إلى ذلك، يتكامل Wiz مباشرة في مسار تسليم البرامج من خلال تمكينها توقيع صورة الحاوية أثناء عملية الإنشاء (عبر WizCLI) والتحقق من التوقيعات قبل النشر باستخدام Wiz Admission Controller. وهذا يضمن ذلك يمكن نشر صور الحاوية الموثوقة والتي تم التحقق منها فقط في مجموعات Kubernetes.
بدلاً من الاعتماد على المراجعات اليدوية لمرة واحدة، يمكن لفرق الأمان الآن الاستفادة من Wiz Code لضمان أمان مسار تسليم البرامج الخاص بمؤسستهم وما حوله. من خلال ربط المستودعات وخطوط CI/CD والسجلات بـ Wiz، تحصل الفرق على تطبيق مستمر لأفضل ممارسات الأمان واكتشاف المخاطر في الوقت الفعلي عبر بيئات المطورين – دون تعطيل سير العمل الهندسي.
لمعرفة المزيد، استكشف أحدث وثائق Wiz Code وملاحظات الإصدار (يتطلب تسجيل الدخول) أو اطلب عرضًا توضيحيًا مباشرًا.
