

يسعدنا أن نعلن عن إضافة Wiz Runtime Sensor إلى Wiz for Gov، مما يؤدي إلى توسيع منصة حماية التطبيقات السحابية الأصلية (CNAPP) كاملة الميزات للعملاء الحكوميين. التزامنا تجاه عملية ترخيص FedRAMP يسمح لنا بتقديم نفس تجربة المنتج عبر البيئات التجارية وبيئات FedRAMP.
وُلد Wiz في السحابة ويركز على تعزيز الوضع الأمني السحابي لجميع مستخدمينا. يضمن نهجنا الذي يعتمد على الوكيل أولاً الرؤية الكاملة عبر أي بيئة سحابية، وإضافة مستشعر وقت التشغيل يفتح حالات الاستخدام التي تتطلب سياقًا عميقًا وفي الوقت الفعلي. من خلال الجمع بين إمكانيات التشغيل بدون وكيل وإمكانات وقت التشغيل، فإننا نوفر لعملائنا نظامًا أساسيًا موحدًا لكل من استراتيجيات الأمان الاستباقية والتفاعلية.
يتيح لنا Wiz الجمع بين الجوانب التفاعلية والاستباقية للأمن السحابي في مصدر واحد للحقيقة. نحن نعتمد على الرؤية التي توفرها Wiz لتسليط الضوء على الأمور المجهولة وتوفير إشارات قابلة للتنفيذ من الضوضاء، مما يسمح لنا بتحديد أولويات جهودنا. باستخدام Wiz Sensor، نقوم بإضافة قياس عن بعد نشط في الوقت الفعلي يمنح فريقي رؤية ذكية لاتخاذ إجراءات أفضل. من خلال الاستفادة من Wiz، يمكننا دعم وتسريع التحول السحابي لدينا دون مضاعفة فريق الأمان لأن فريقي أكثر كفاءة وقدرة على التركيز على العمل الاستراتيجي. يعمل Wiz على تبسيط التحديات الأمنية التي نواجهها وسيسمح لنا بمضاعفة بيئتنا السحابية على مدار السنوات القادمة دون توسيع نطاق التعقيد.
جويل كارديلا، مدير هندسة الأمن السيبراني، Dexcom
لقد قمنا بتطوير مكون وقت تشغيل خفيف الوزن مصمم خصيصًا للسحابة من خلال إنشاء مستشعر يستند إلى eBPF تم تصميمه لحماية أعباء العمل السحابية الأصلية والسريعة الزوال. بالإضافة إلى ذلك، نظرًا لأن مستشعرات eBPF تعمل في بيئة مقيدة داخل kernel، فلا يمكنها تعطل أداء المضيف أو تدهوره. على الرغم من كونه خفيف الوزن، فإن المستشعر يتيح نطاقًا واسعًا من حالات الاستخدام، بما في ذلك تحسين تحديد أولويات المخاطر، وتعميق الكشف عن التهديدات في الوقت الفعلي، وإضافة حماية وقت التشغيل لمضيفي الحاويات والأجهزة الافتراضية.
لقد كان جلب مستشعر وقت التشغيل إلى Wiz for Gov أحد أهم أولوياتنا لأن عملائنا الذين يركزون على الحكومة يستحقون CNAPP شاملًا لحماية بيئاتهم الأكثر حساسية. يعالج Wiz العشرات من حالات الاستخدام، مما يوفر مسارًا طبيعيًا لتوحيد الأدوات أثناء اعتماد النظام الأساسي وتشغيله. تاريخيًا، كانت خيارات منتجات الأمان السحابية الأصلية في سوق FedRAMP محدودة، خاصة عندما تكون هناك حاجة إلى حلول محددة مثل أمان الحاويات أو حماية وقت التشغيل. تؤدي ضوابط FedRAMP وCMMC والتوجيهات التشغيلية الملزمة (BOD) 22-01 و23-01 وNIST SP 800-53r5 إلى فرض متطلبات على موفري الخدمات السحابية لحكومة الولايات المتحدة تنص على استخدام أمان وقت التشغيل.
يوفر ربط أدوات كشف التسلل الفردية بنظام كشف التسلل على مستوى النظام تغطية إضافية وقدرات كشف فعالة. ويمكن مشاركة المعلومات الموجودة في إحدى أدوات كشف التسلل على نطاق واسع عبر المؤسسة، مما يجعل قدرة الكشف على مستوى النظام أكثر قوة وفعالية.
سي-4(01)، نيست SP 800-53r5
في كثير من الأحيان، يجب على المؤسسات أن تبني اختيارها التكنولوجي على الحلول التي تلتزم بهذه التفويضات، بدلاً من اختيار الحل الأفضل الذي يناسب احتياجاتها والوضع الأمني العام. تجعل خيارات الأدوات المحدودة من الصعب ربط أحداث وقت التشغيل بأحداث السحابة، ناهيك عن التفكير في ربط مخاطر البنية التحتية السحابية. يعمل Wiz for Gov CNAPP على إزالة نقطة الألم هذه والعديد من النقاط الأخرى من خلال تبسيط وتحسين وإضفاء الطابع الديمقراطي على الأمن لجميع المؤسسات. يوجد في قلب Wiz الرسم البياني للأمان، الذي يصور ويبسط العلاقات المعقدة بين الموارد والهويات والأذونات والشبكة ووقت التشغيل والقياس عن بعد السحابي. تعمل هذه العلاقات على تضخيم قوة أمان وقت التشغيل باستخدام Wiz.
إليك كيفية قيام Wiz Runtime Sensor بتبسيط وتحسين الأمان:
-
سهولة النشر: يمكن نشر المستشعر خفيف الوزن المعتمد على eBPF على الأجهزة الافتراضية بنقرة واحدة من وحدة التحكم أو استخدام مخطط Helm موحد لنشر المستشعر باعتباره DaemonSet لبيئات Kubernetes.
-
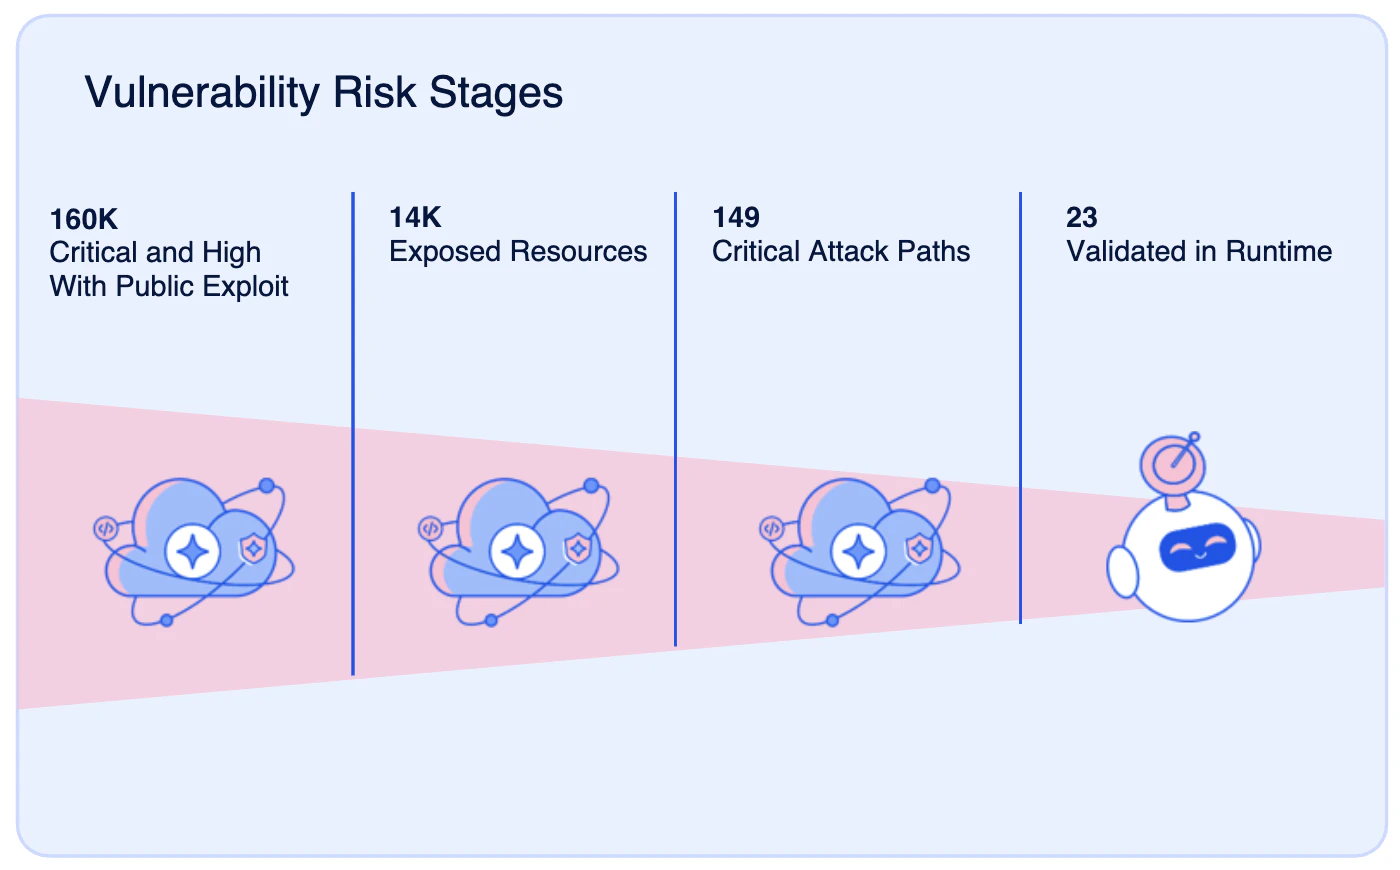
التحقق من نقاط الضعف في وقت التشغيل: يعمل المستشعر على إثراء تقييم الثغرات الأمنية بدون وكيل لـ Wiz باستخدام إشارات عبء العمل في وقت التشغيل لتحديد نقاط الضعف التي تؤثر على الحزم النشطة التي يتم استخدامها بواسطة عبء العمل، حتى تتمكن فرق الأمان من تركيز جهود الإصلاح. يسمح هذا التحقق من الصحة، مع قائمة مواد البرنامج (SBOM)، للفرق بتحديد جميع البرامج المثبتة في البيئة السحابية والتمييز بين ما هو قيد الاستخدام بشكل نشط. يتماشى هذا مع تحسين رؤية الأصول واكتشاف الثغرات الأمنية الموضحة في BOD 23-01.
-
مراقبة سلامة الملفات المختلطة (FIM): اكتشف الخروقات مبكرًا، واكشف عن الثغرات الأمنية، وقم بتبسيط الامتثال بسرعة وعمق FIM في وقت التشغيل، جنبًا إلى جنب مع تغطية FIM بدون وكيل. يمكنك التحكم في كليهما من خلال تحديد السياسات الموحدة أو استخدام القواعد المكونة مسبقًا والاستجابة عن طريق إنشاء نتيجة أو مشكلة أو حظر تلقائي.
-
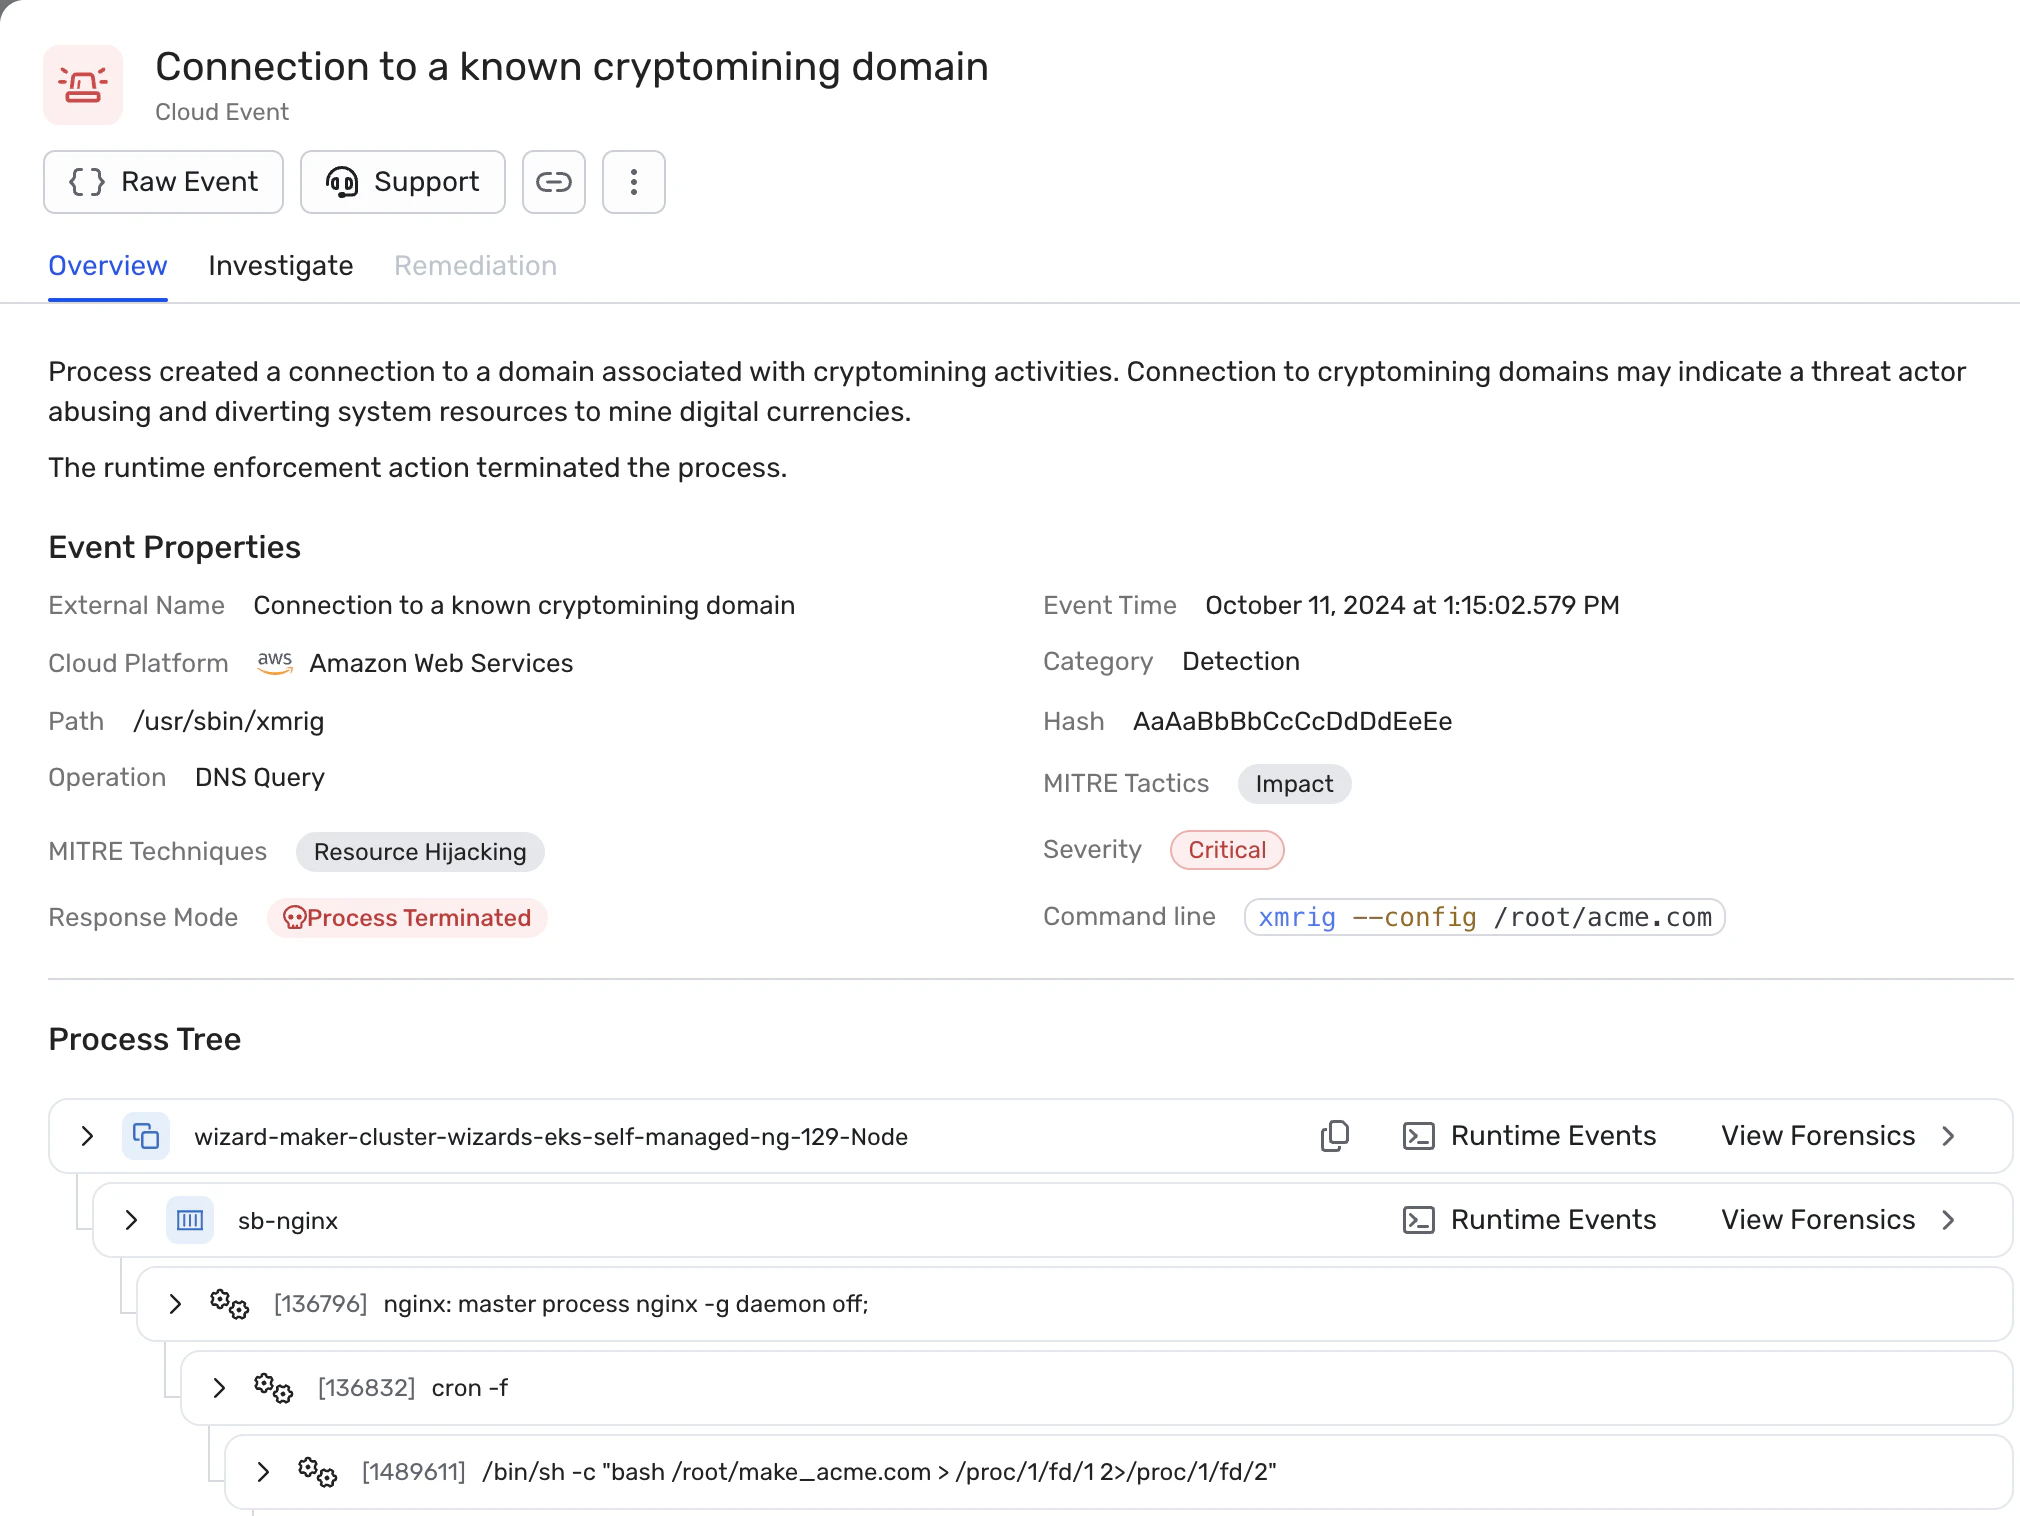
الكشف في الوقت الحقيقي: الكشف والاستجابة في الوقت الفعلي على الجهاز الظاهري. أنشئ قواعد مخصصة للكشف عن التهديدات أو استخدم قواعد محددة مسبقًا لاكتشاف البرامج الضارة وحظرها، والصدفات العكسية، وانجراف الحاويات، والتلاعب بالسجلات، وهروب الحاويات، والمزيد. توفر هذه الاكتشافات سياقًا سحابيًا إضافيًا لتحديد المخاطر وتحديد أولويات التهديدات لفرق الأمان. بالإضافة إلى ذلك، فإن وجود السياق الكامل للاكتشاف يسمح للفرق بفرز السبب الجذري وتحديده بسرعة.
-
سياسات الاستجابة في وقت التشغيل: تسمح سياسات الاستجابة للمستخدمين بأتمتة إجراءات الاستجابة (الحظر) للتهديدات عالية اليقين في وقت التشغيل. يوفر الحظر دفاعًا فوريًا، حيث يوقف الأنشطة الضارة قبل أن تسبب ضررًا كبيرًا. ومن خلال أتمتة هذه العملية، يمكن لفرق الأمان الاستجابة فورًا للتهديدات دون تدخل يدوي، مما يوفر وقتهم للتركيز على المزيد من المهام الإستراتيجية بدلاً من المراقبة المستمرة والرد على التهديدات.
-
توسيع الكشف عن السحابة والاستجابة لها: اربط التهديدات عبر إشارة وقت تشغيل عبء العمل والنشاط السحابي وسجلات التدقيق في عرض سياقي موحد للكشف عن حركة المهاجم داخل بيئة سحابية حتى يتمكن المدافعون عن السحابة من الاستجابة بسرعة للحد من تأثير حادث محتمل واستخدام السياق السحابي لتحديد أولويات التهديدات.
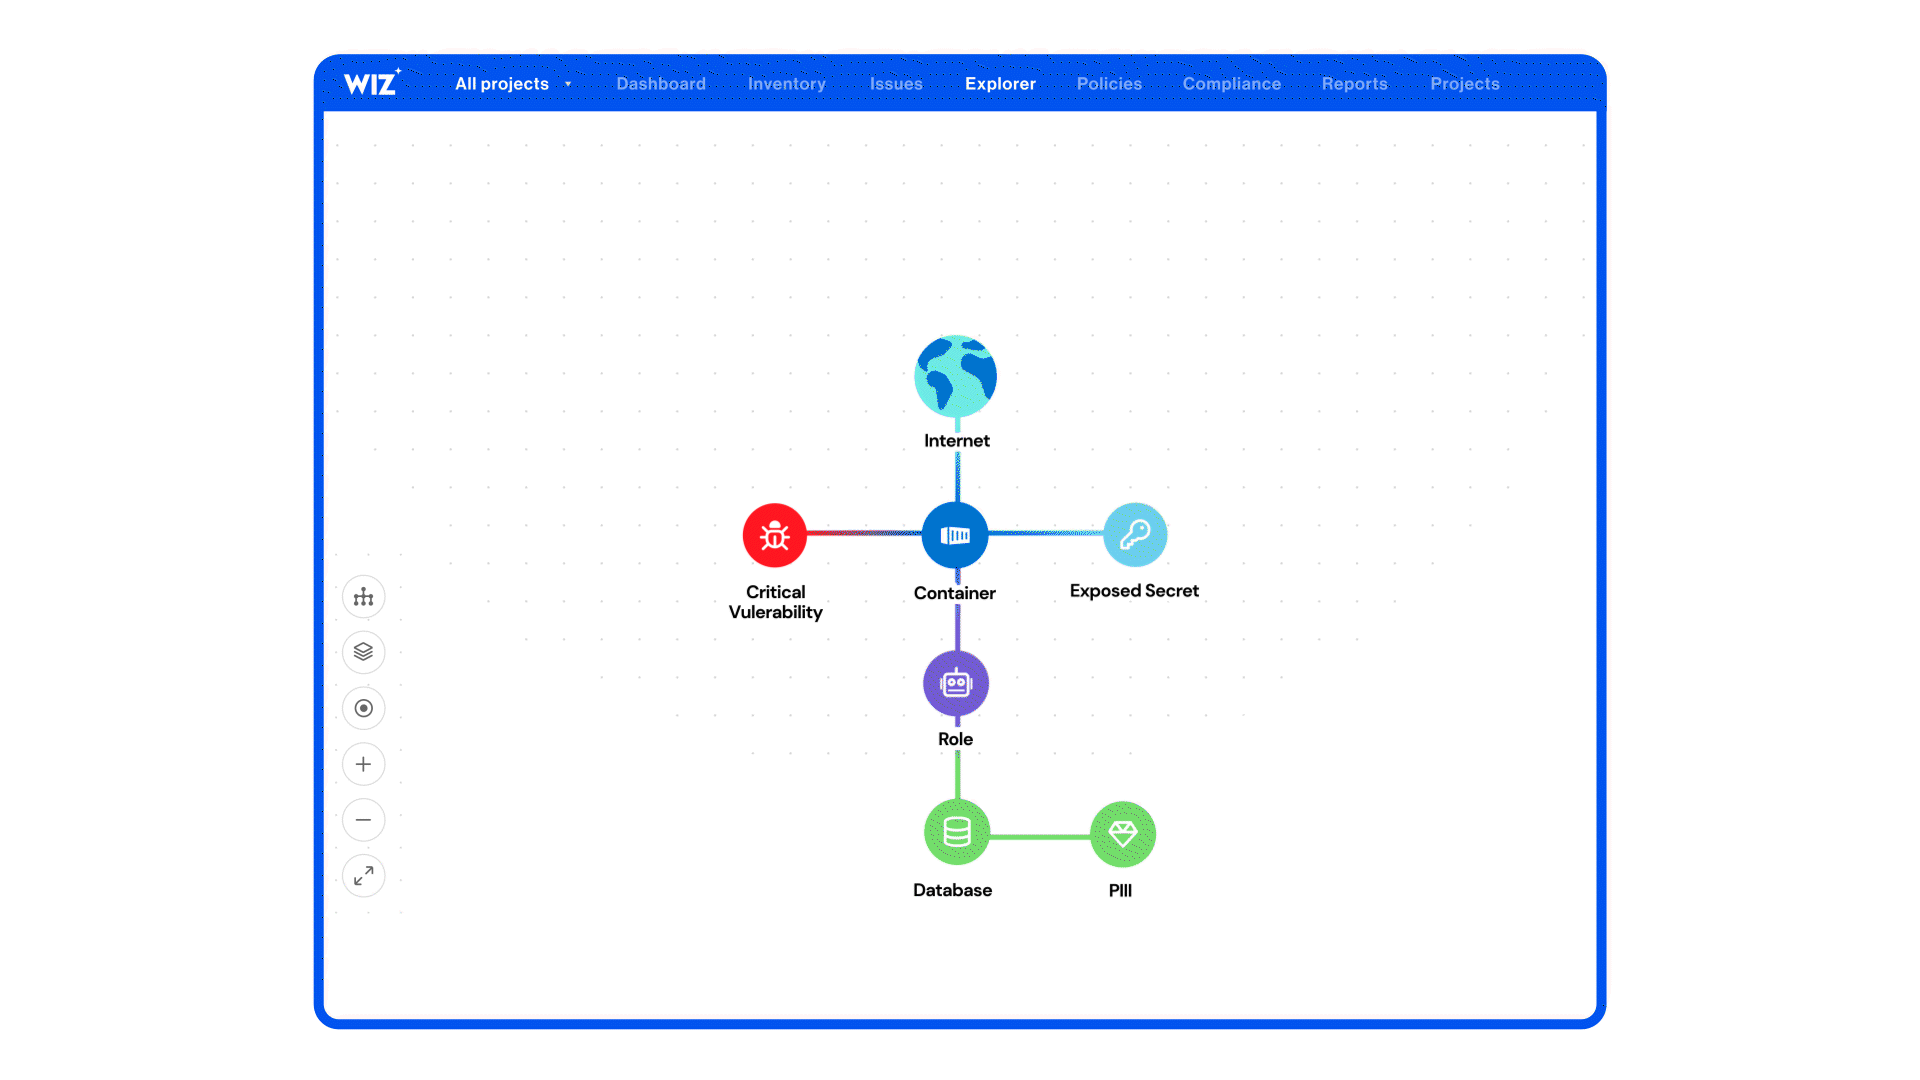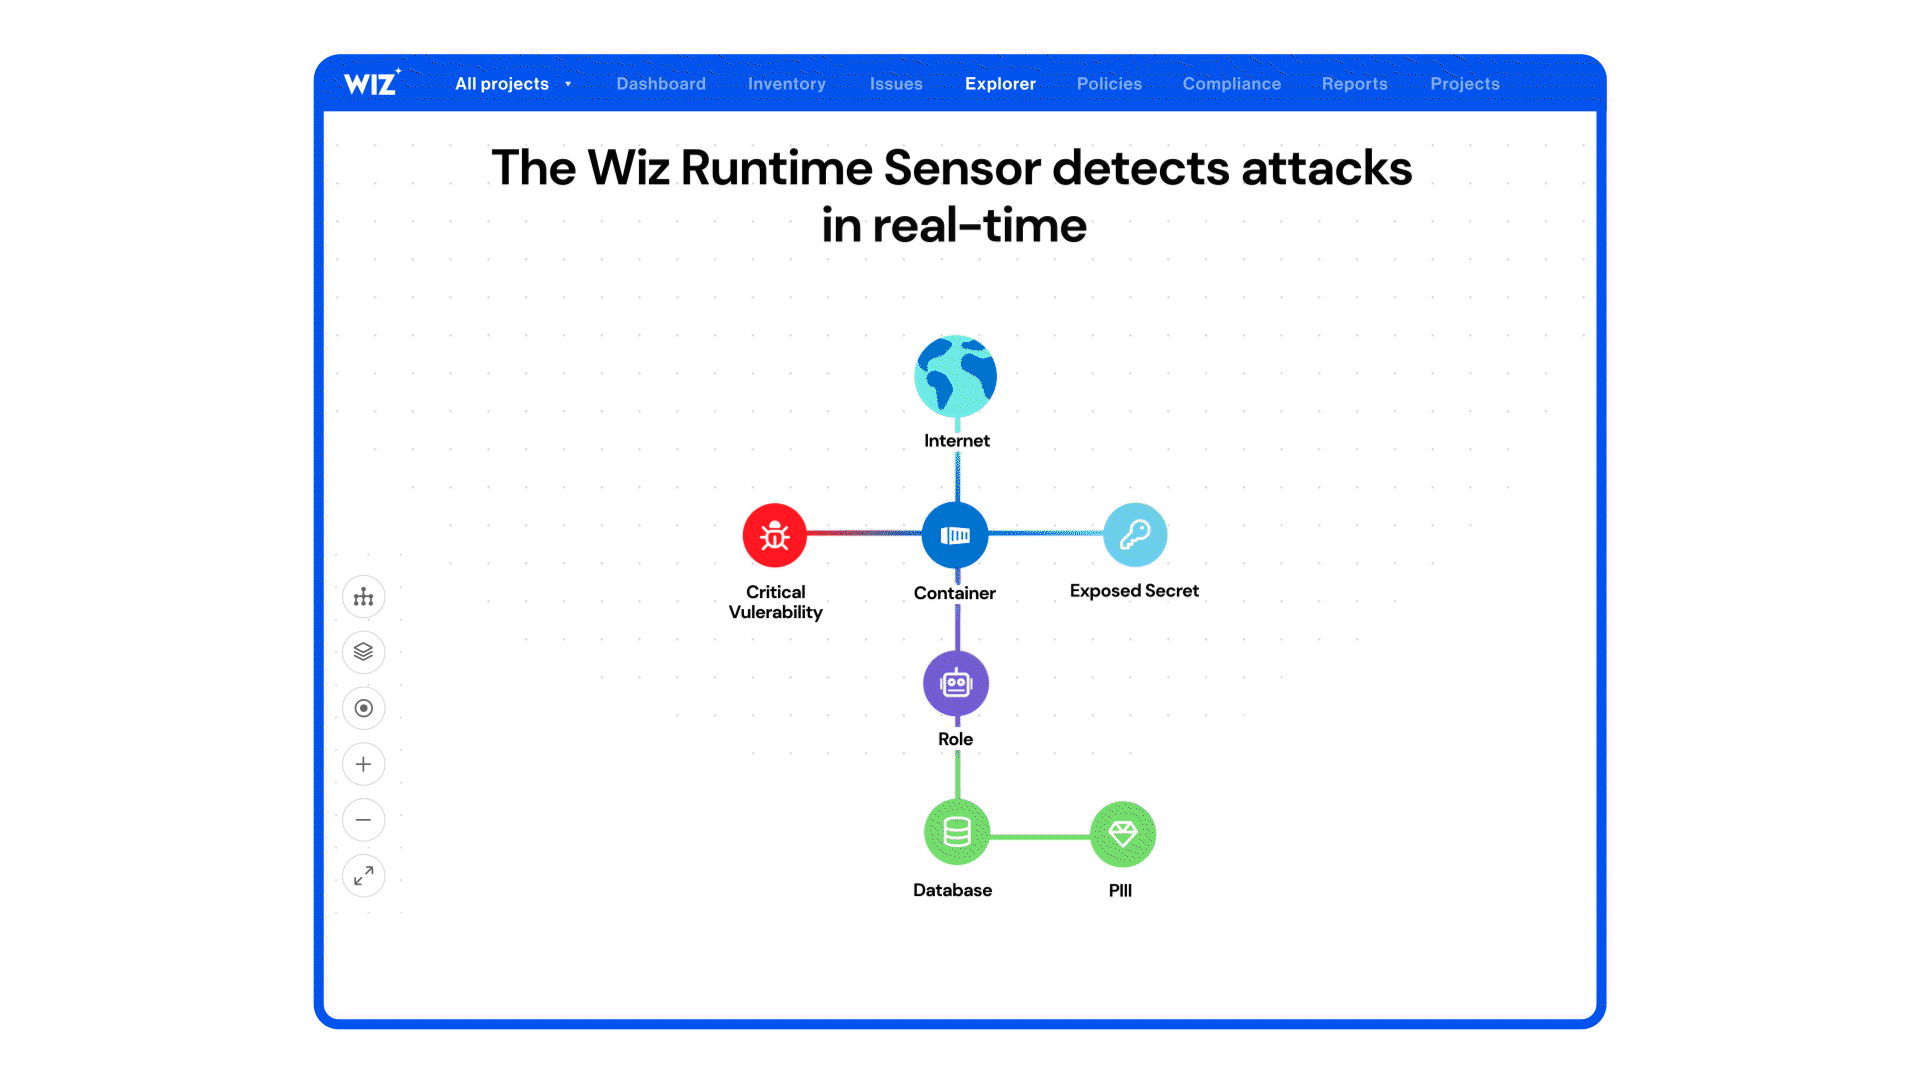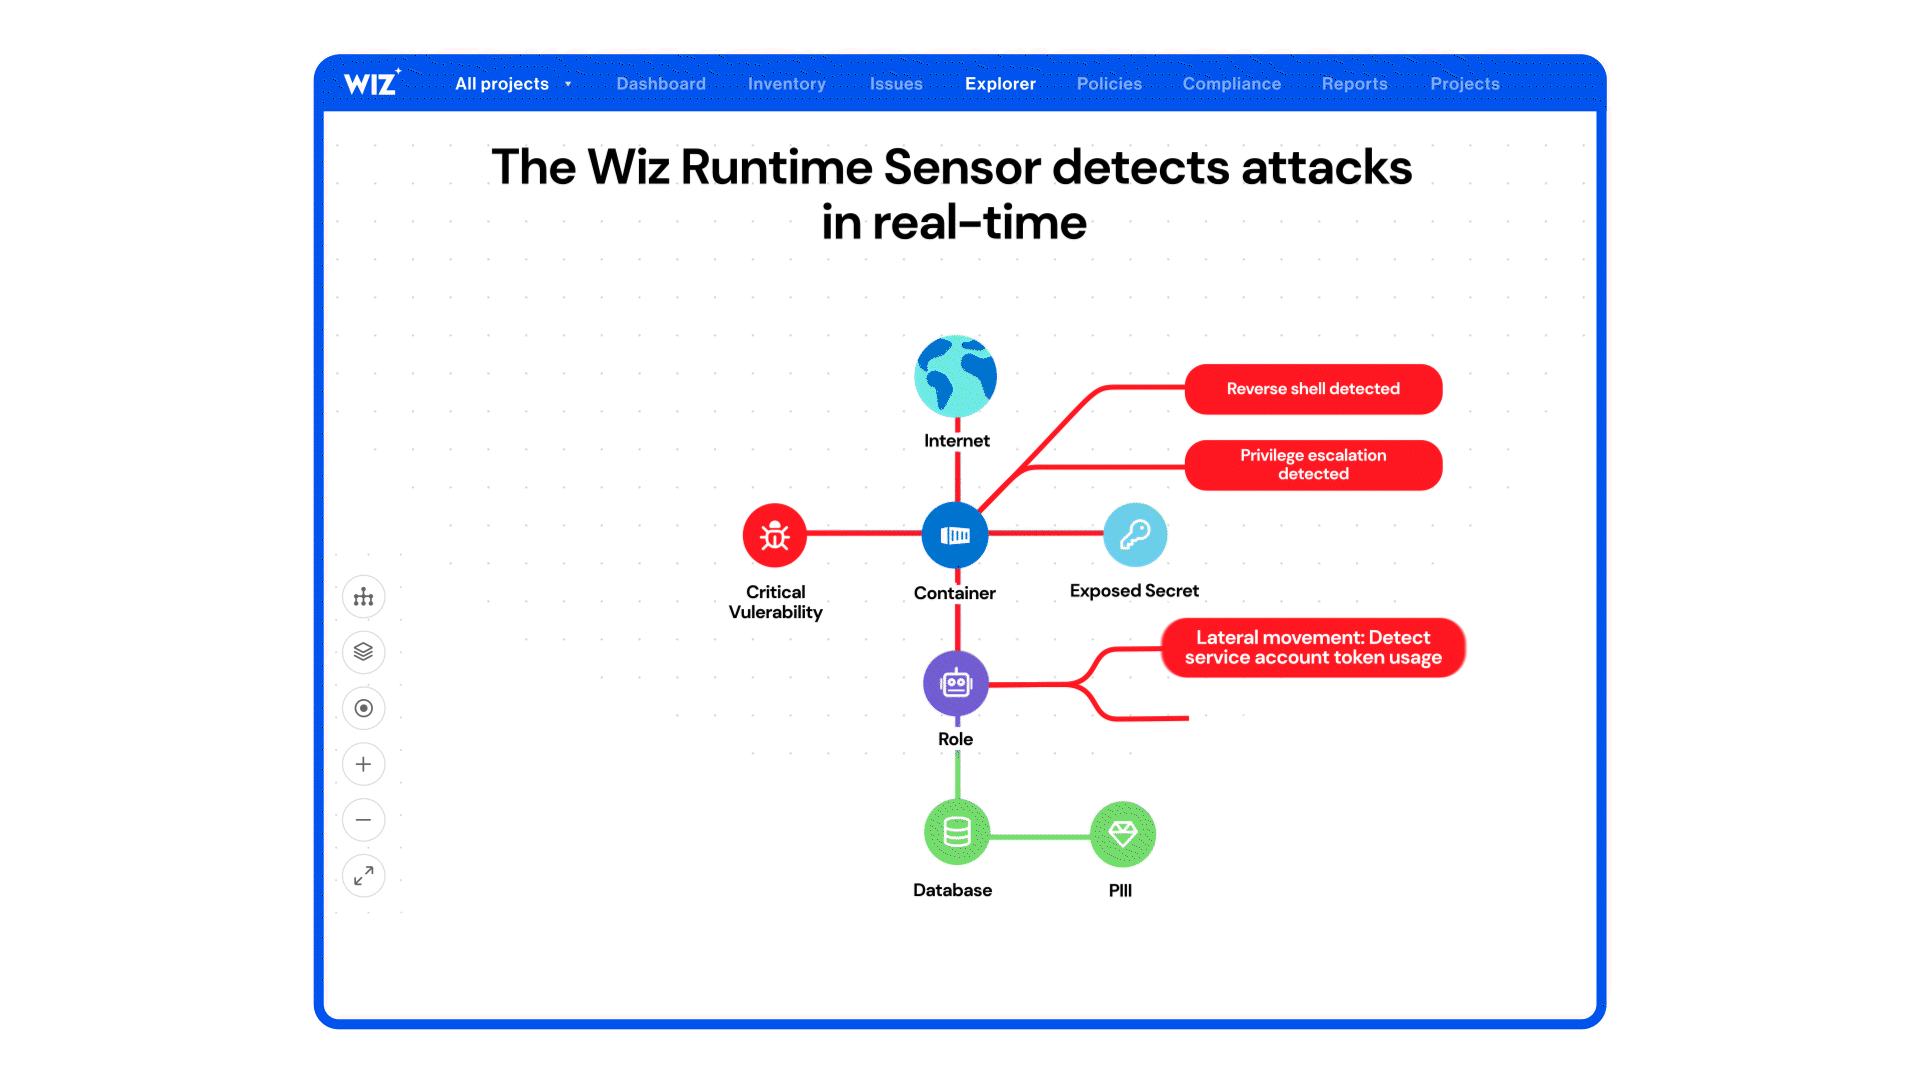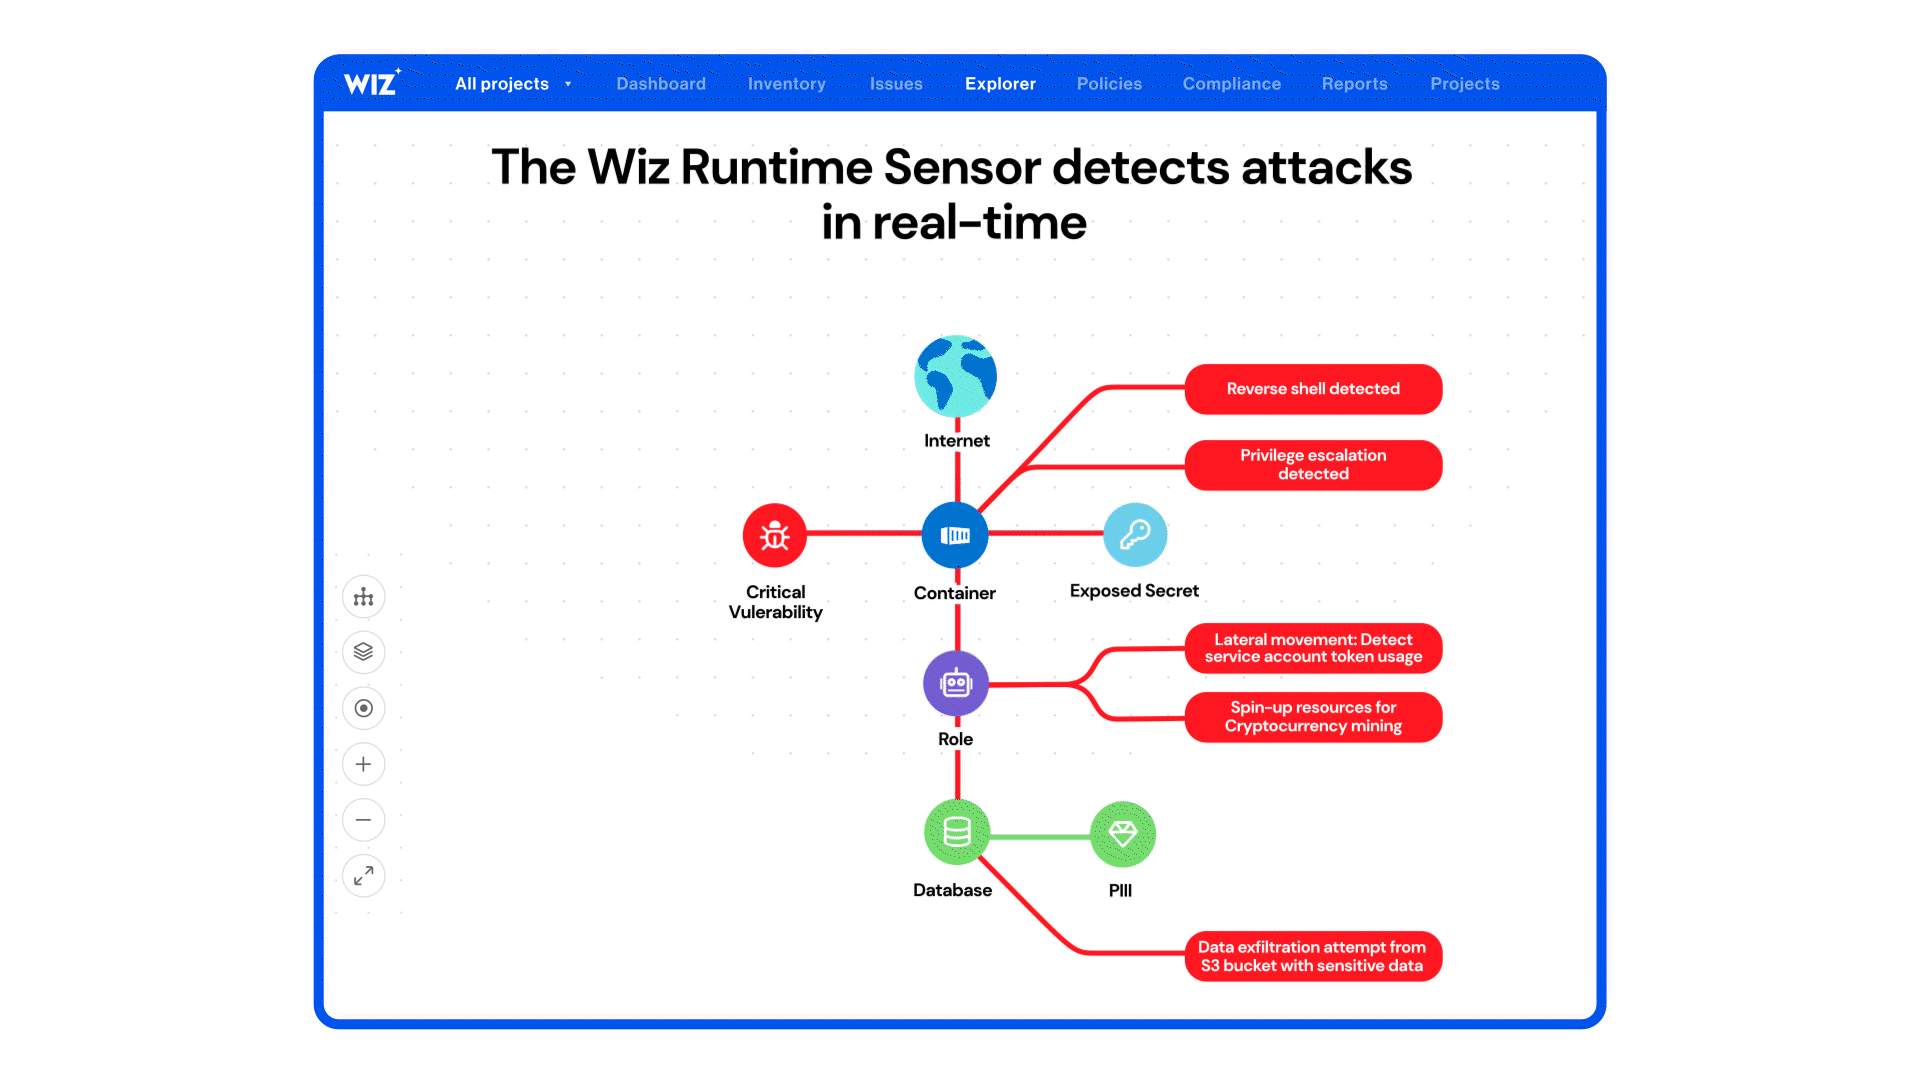
-
تمكين تعقب التهديدات السحابية والتحليل الجنائي: جمع بيانات التنفيذ في وقت التشغيل والاحتفاظ بها والبحث عنها. يلتقط المستشعر بيانات التنفيذ ومعلومات شجرة العمليات الكاملة لكل مضيف محمي، مما يساعد الفرق على تحديد السبب الجذري للحوادث وتبسيط التحقيقات.
تلتزم Wiz بتوفير CNAPP موحد يجمع بين الرؤية بدون وكيل وقوة مراقبة وقت التشغيل، وتمكين المستخدمين من خلال التدابير الأمنية الاستباقية والتفاعلية. تعمل إضافة مستشعر وقت التشغيل المستند إلى eBPF إلى Wiz for Gov على توسيع قدراتنا في بيئات FedRAMP، مما يضمن قدرة المؤسسات على تلبية متطلبات الامتثال والتوجيهات الصارمة. يمكّن Wiz الوكالات الحكومية والشركاء التجاريين من اعتماد التكنولوجيا السحابية الحديثة بثقة بسرعة وأمان.
