في 4 مارس 2024، أصدرت JetBrains تصحيحًا لاثنين من ثغرات تجاوز المصادقة الحرجة وعالية الخطورة – CVE-2024-27198 (درجة CVSS: 9.8) وCVE-2024-27199 (درجة CVSS: 7.3). قد تؤدي كل من نقاط الضعف هذه إلى تمكين مهاجم غير مصادق لديه وصول HTTP(s) إلى خادم TeamCity لتجاوز عمليات التحقق من المصادقة والحصول على التحكم الإداري للخادم. وقد لوحظت محاولات استغلال في البرية؛ يوصى بشدة بترقية TeamCity إلى الإصدار المصحح أو تطبيق المكون الإضافي “تصحيح الأمان” كحل بديل.
تحديث 10 مارس 2024:
في 7 مارس 2024، تمت إضافة CVE-2024-27198 إلى كتالوج الثغرات الأمنية المستغلة المعروفة لدى CISA بناءً على دليل على الاستغلال النشط.
تسمح هذه الثغرة الأمنية الخطيرة للمهاجمين غير المصادقين عن بعد بتجاوز المصادقة والحصول على تحكم كامل في خادم ضعيف. وينشأ من كيفية jetbrains.buildServer.controllers.BaseController تتعامل الفئة مع طلبات معينة، مما يسمح للمهاجمين بمعالجة عنوان URL والوصول إلى نقاط النهاية المصادق عليها مباشرة.
يمكن للمهاجمين استغلال ذلك من خلال إنشاء عنوان URL بمعلمات محددة، مما يمكنهم من استدعاء نقاط النهاية المصادق عليها دون المصادقة المناسبة. يمكن أن يؤدي الاستغلال إلى إنشاء حسابات مسؤول جديدة أو إنشاء رموز وصول المسؤول، وبالتالي تزويد المهاجمين بالتحكم الكامل في خادم TeamCity والموارد المرتبطة به.
تتيح هذه الثغرة الأمنية عالية الخطورة للمهاجمين غير المصادقين تجاوز المصادقة والوصول إلى مجموعة محدودة من نقاط النهاية التي تمت مصادقتها، مما يسمح بتعديل إعدادات النظام والكشف عن المعلومات الحساسة. من خلال استغلال مشكلات اجتياز المسار في مسارات محددة مثل /res/ و /update/يمكن للمهاجمين الانتقال إلى نقاط نهاية بديلة دون مصادقة. يؤدي هذا إلى الوصول إلى صفحات JSP ونقاط نهاية servlet التي تسرب المعلومات وتسمح بتعديل إعدادات النظام.
على سبيل المثال، يمكن للمهاجمين الوصول إلى نقاط النهاية مثل /app/https/settings/uploadCertificate لتحميل شهادة TLS جديدة أو تغيير رقم منفذ HTTPS. يمكن أن تؤدي هذه الإجراءات إلى هجوم رفض الخدمة أو تسهيل التنصت أو هجمات الوسيط على اتصالات العميل إذا كان العميل موثوقًا بالشهادة التي تم تحميلها.
وقد لوحظت محاولات الاستغلال في البرية بواسطة ضوضاء رمادية و خادم الظل.
وفقًا لبيانات Wiz، تحتوي 10% تقريبًا من البيئات السحابية على مثيلات تم تثبيت TeamCity عليها و8.5% منها لديها مثيلات معرضة لـ CVE-2024-27198 وCVE-2024-27199، اعتبارًا من 6 مارس 2024.
خوادم TeamCity المكشوفة
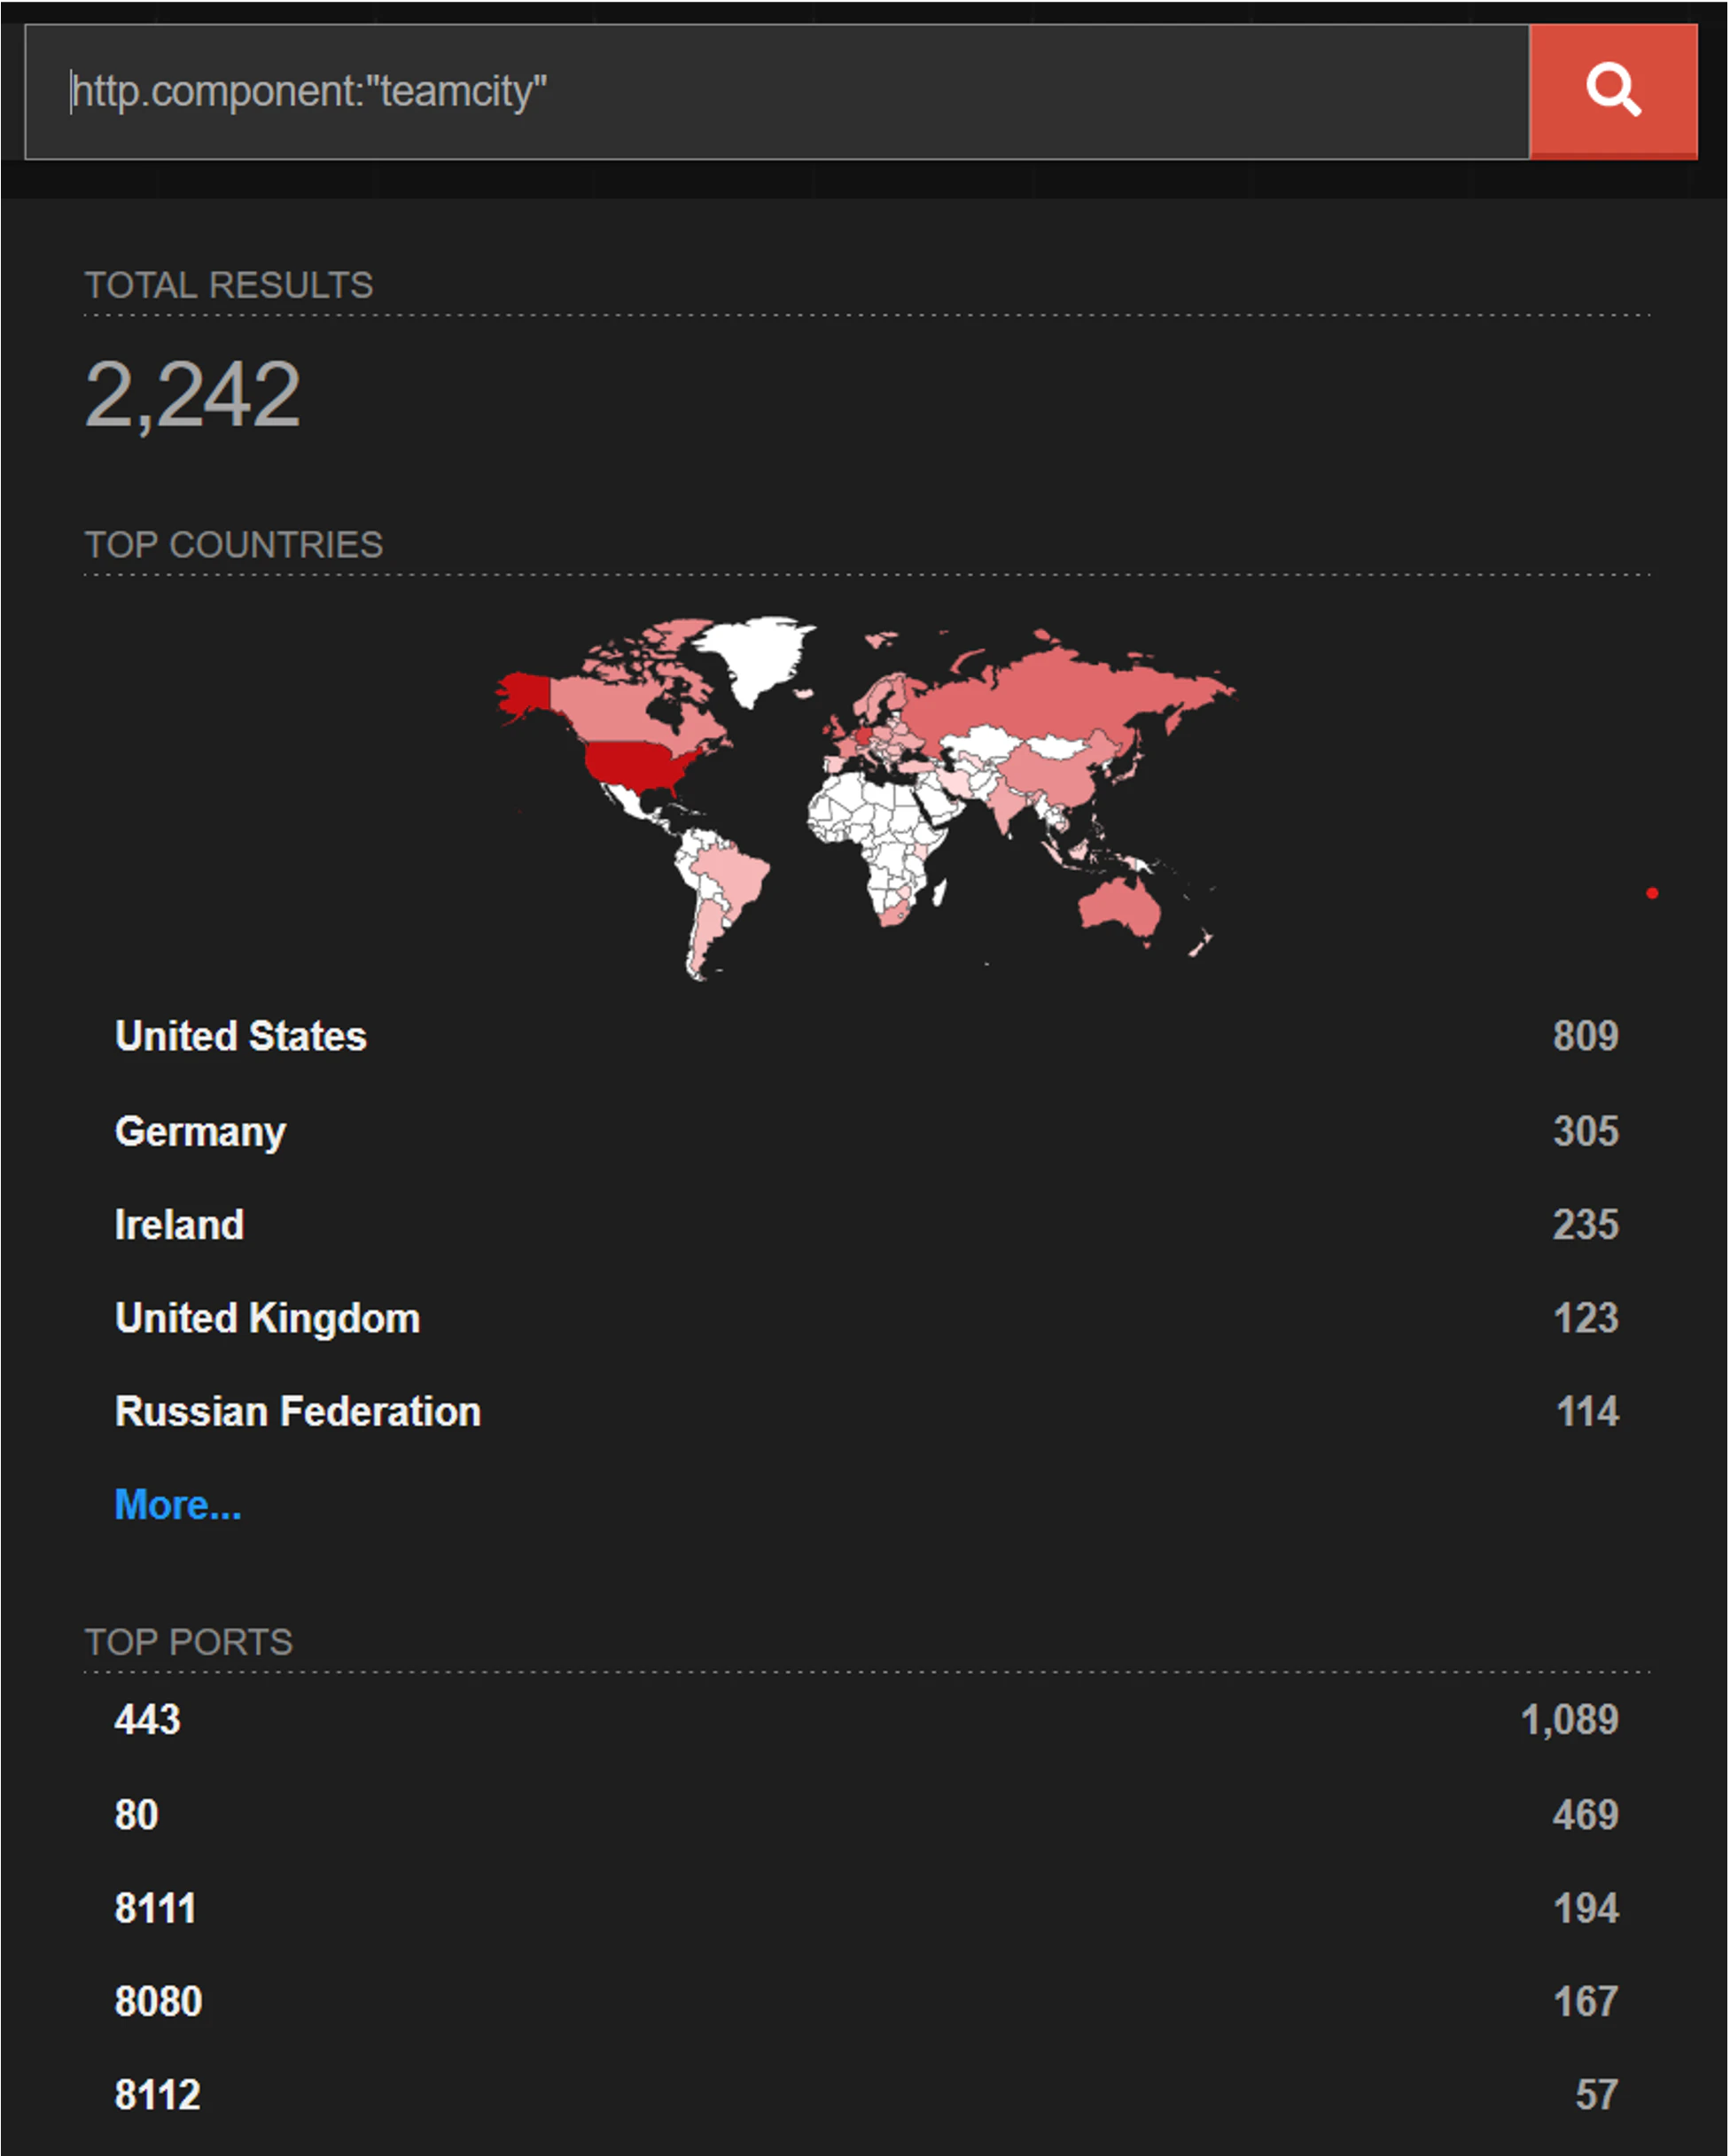
يُظهر بحث Shodan البسيط عن خوادم TeamCity حوالي 2200 حالة معرضة للإنترنت:
جميع إصدارات TeamCity On-Premises تصل إلى ولكن لا تشمل 2023.11.4 تتأثر بنقاط الضعف هذه.
تم تصحيح مثيلات TeamCity Cloud تلقائيًا.
يوصى بتحديث TeamCity إلى الإصدار المصحح، 2023.11.4، أو أعلى.
بالنسبة للمستخدمين غير القادرين على التحديث إلى الإصدار المصحح في الوقت الحالي، قدمت JetBrains مكونًا إضافيًا “لتصحيح الأمان” كحل بديل. يمكن تثبيت المكون الإضافي على جميع إصدارات TeamCity حتى 2023.11.3. استخدم البرنامج المساعد لأي منهما TeamCity 2018.2 وأحدث أو TeamCity 2018.1 وما فوق، اعتمادًا على الإصدار الرئيسي الذي تستخدمه.
يمكن لعملاء Wiz استخدام الاستعلام والاستشارات المعدة مسبقًا في مركز التهديد ويز للبحث عن الحالات الضعيفة في بيئتهم.