

من بين 97 نقطة ضعف قامت شركة Microsoft بتصحيحها يوم الثلاثاء، لفتت انتباهنا اثنتين من نقاط الضعف. تعرف على كيفية اكتشاف وتخفيف ثغرة CVE-2023-28252، وهي ثغرة أمنية في ارتفاع الامتيازات (EoP) في CLFS التي تم استغلالها في البرية، وCVE-2023-21554، وهي ثغرة أمنية حرجة في تنفيذ التعليمات البرمجية عن بُعد (RCE) في MSMQ.
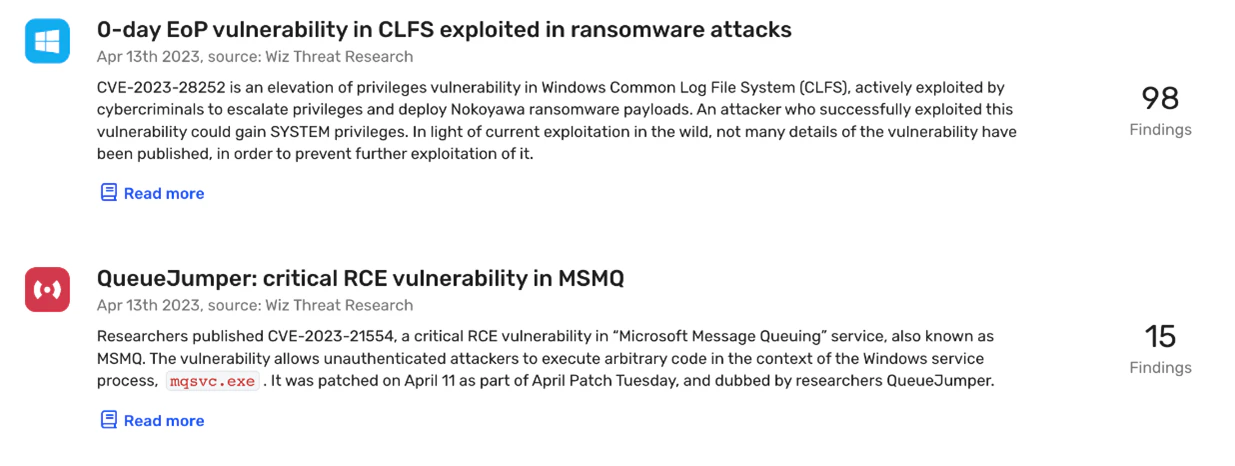
نشر الباحثون ثغرة CVE-2023-21554، وهي ثغرة خطيرة في RCE في خدمة “Microsoft message Queuing”، المعروفة أيضًا باسم MSMQ. تسمح الثغرة الأمنية للمهاجمين غير المصادقين بتنفيذ تعليمات برمجية عشوائية في سياق عملية خدمة Windows، “mqsvc.exe”. تم تصحيحه في 11 أبريل كجزء من تصحيح أبريل يوم الثلاثاء، وأطلق عليه اسم QueueJumper.
MSMQ عبارة عن نظام أساسي للمراسلة وإطار عمل للتطوير يمكّن من إنشاء تطبيقات المراسلة الموزعة لنظام التشغيل Windows. باعتبارها خدمة وسيطة، يتم الاعتماد على MSMQ بواسطة العديد من البرامج الشائعة. بمجرد قيام المستخدم بتثبيت البرنامج، يتم تمكين خدمة MSMQ تلقائيًا على نظام التشغيل Windows دون معرفة صريحة من المستخدم.
لا يتم تمكين MSMQ افتراضيًا في نظام التشغيل Windows، ولكن نظرًا لأن العديد من التطبيقات تعتمد عليه للعمل (مثل Microsoft Exchange Server)، فإنه غالبًا ما يتم تمكينه أثناء تثبيت هذه التطبيقات.
يسمح CVE-2023-21554 لمهاجم غير مصادق بتنفيذ تعليمات برمجية عن بعد من خلال الوصول إلى منفذ TCP رقم 1801. يمكن للمهاجم التحكم في العملية عن طريق إرسال حزمة واحدة معدة خصيصًا إلى هذا المنفذ تحتوي على استغلال، وبالتالي تشغيل الثغرة الأمنية.
CVE-2023-28252 عبارة عن ثغرة أمنية مرتفعة في الامتيازات (EoP) في نظام ملفات السجل المشترك لـ Windows (CLFS)، والتي يتم استغلالها بشكل نشط من قبل مجرمي الإنترنت لتصعيد الامتيازات ونشر حمولة برنامج الفدية Nokoyawa. يمكن للمهاجم الذي نجح في استغلال مشكلة عدم الحصانة هذه الحصول على امتيازات النظام.
CLFS هو نظام فرعي لملف السجل في Windows يتم تنفيذه في برنامج التشغيل clfs.sys. يمكن استخدام نظام الملفات هذا بواسطة أي تطبيق، ويتم توفير واجهة برمجة التطبيقات (API) له بواسطة Microsoft. يتم إنشاء السجلات باستخدام وظيفة CreateLogFile – يتكون السجل من ملف سجل أساسي (امتداد اسم الملف .blf) وهو ملف رئيسي يحتوي على بيانات تعريف وعدد من الحاويات التي تحتوي على البيانات الفعلية. CVE-2023-28252 عبارة عن ثغرة أمنية في الكتابة خارج الحدود يمكن استغلالها عندما يحاول النظام توسيع كتلة بيانات التعريف.
في غضون يومين من التصحيح الثلاثاء، لم يتم تحديث 84% من البيئات السحابية بعد إلى أحدث قاعدة بيانات، مما يعني أن 16% فقط من عملاء السحابة محميون ضد هاتين الثغرات الأمنية.
اكتشف الباحثون سلسلة من محاولات استغلال الامتيازات لـ CVE-2023-28252 على خوادم Microsoft Windows المستخدمة في الشركات الصغيرة والمتوسطة الحجم في مناطق مختلفة بما في ذلك الشرق الأوسط وأمريكا الشمالية وآسيا. وكان من بين هذه الثغرة ثغرة يوم الصفر غير المعروفة سابقًا، CVE-2023-28252، القادرة على دعم إصدارات وإصدارات مختلفة من نظام التشغيل Windows، والتي تم استخدامها لنشر برنامج الفدية Nokoyawa.
وكشف المزيد من التحقيقات أن جهة التهديد التي تقف وراء هذا النشاط، وهي عصابة Nokoyawa Ransomware، كانت تستخدم برمجيات استغلال أخرى تستهدف CLFS منذ يونيو 2022، مع ميزات مختلفة ولكن يمكن تحديدها، وكلها تُنسب إلى مطور برمجيات استغلالية واحد.
ظهر برنامج الفدية Nokoyawa نفسه لأول مرة في فبراير 2022 ويمكنه استهداف أنظمة Windows 64 بت، باستخدام تقنية الابتزاز المزدوج حيث يتم التهديد بتسريب الملفات الحساسة المسروقة من الشبكات المخترقة عبر الإنترنت ما لم يدفع الضحية فدية.
مؤشرات التسوية (IoCs)
| IoC | وصف |
|---|---|
| ج:\المستخدمين\Public.container_ | استغلال التحف |
| C:\Users\Public\MyLog_.blf | استغلال التحف |
| C:\المستخدمين\العامة\p_* | استغلال التحف |
| 46168ed7dbe33ffc4179974f8bf401aa | CVE-2023-28252 استغلال MD5 |
| 1e4dd35b16ddc59c1ecf240c22b8a4c4 | لوادر كوبالت سترايك MD5 |
| f23be19024fcc7c8f885dfa16634e6e7 | لوادر كوبالت سترايك MD5 |
| a2313d7fdb2f8f5e5c1962e22b504a17 | لوادر كوبالت سترايك MD5 |
| com.vnssinc[.]com | خادم كوبالت سترايك C2 |
| com.qooqle[.]قمة | خادم كوبالت سترايك C2 |
| vsexec[.]com | خادم كوبالت سترايك C2 |
| com.devsetgroup[.]com | خادم كوبالت سترايك C2 |
| 8800e6f1501f69a0a04ce709e9fa251c | برنامج الفدية Nokoyawa SHA1 |
تم إصدار كافة إصدارات Windows حتى كيلوبايت التي تم إصدارها في تصحيح أبريل يوم الثلاثاء.
يوصى بتحديث منتج Microsoft الخاص بك إلى قاعدة المعارف التي تم إصدارها في تصحيح أبريل يوم الثلاثاء.
بالنسبة إلى CVE-2023-21554، من الممكن تعطيل MSMQ من خلال لوحة التحكم للحماية من الاستغلال. ومع ذلك، قد تكون الخدمة مطلوبة لتمكينها بواسطة برامج مختلفة، لذلك لا يزال يوصى بالتحديث إلى الإصدار المصحح. إذا لم تتمكن من تطبيق التصحيح، فمن الممكن أيضًا حظر الاتصالات الواردة للمنفذ 1801 من مصادر غير موثوقة.
يمكن لعملاء Wiz استخدام الاستعلام والاستشارات المعدة مسبقًا في مركز التهديد ويز للبحث عن الحالات الضعيفة في بيئتهم:
مراجع
