

تقدم Wiz للعملاء حلاً واحدًا متكاملاً للغاية يقوم بمسح مجموعة السحابة بأكملها، عبر أي بنية، وعبر مسار التطوير، كل ذلك دون الحاجة إلى وكلاء أو عمليات نشر معقدة. وهذا يجلب رؤية موحدة من وقت التشغيل إلى التطوير، وتحليل واضح للمخاطر، وعمليات مبسطة تعمل على كسر صوامع التشغيل بين فرق الأمان وفرق التطوير.
لقد غيرت السحابة الطريقة التي تقوم بها المؤسسات ببناء التطبيقات ونشرها. أدى ظهور خطوط أنابيب CI/CD وامتلاك DevOps للبنية التحتية الخاصة بها إلى تسريع وتيرة التطوير بشكل كبير، لكن لم يكن التحول سهلاً. تكافح العديد من الفرق الأمنية لفرض السياسات دون خلق احتكاك، وقد ثبت أن الوعد بـ “التحول إلى اليسار” أصعب بكثير من المتوقع. على الرغم من العديد من الحلول التي تدعي تمكينها DevSecOps, ولا يزال تشغيلها بكفاءة يمثل تحديًا كبيرًا.
إن الضوابط الأمنية المجزأة تتحدى القدرة على التنبؤ
يعد إصلاح الثغرات الأمنية والتكوينات الخاطئة في المسار قبل النشر أمرًا منطقيًا تمامًا – فهو يقلل من أثر التهديد الإجمالي ويوفر الوقت. قال راز هيرزبيرج – رئيس قسم المنتجات: “لا تزال الكثير من الشركات عالقة في محاولة تفعيل استراتيجية Shift Left التي تناسب الجميع”. “لديهم أدوات تظهر الأشياء الخاطئة في بيئة التشغيل، وأدوات تعمل على إصلاح المشكلات في المسار، لكنها غير متصلة.” تتسبب الصوامع بين المسار ووقت التشغيل في رؤية مجزأة للوضع الأمني، ولكن الأسوأ من ذلك هو أن هذا التفكك يمتد عبر البنيات حيث يتم إعداد سياسات مختلفة للتحكم في البنية التحتية كرمز (IaC)، والحاويات، وPaaS، وما إلى ذلك.
إن التجزئة عبر أدوات الأمان تجعل من المستحيل إنشاء مسارات عمل فعالة ويمكن التنبؤ بها. فهو يجبر المؤسسات على تنفيذ وصيانة حلول متعددة وسياسات زائدة عن الحاجة تؤدي في النهاية إلى زيادة التكلفة والتعقيد للجميع.
حل واحد. سياسة واحدة. ويز فقط.
يتبع Wiz أسلوبًا مختلفًا لتمكين فرق الأمان من التحكم في خطوط أنابيب CI/CD بسهولة. إنه يوفر للعملاء منتجًا واحدًا متكاملًا يقوم بمسح VM/الصور والحاوية/الصور بحثًا عن التكوينات الخاطئة ونقاط الضعف والشبكة وIAM والأسرار المكشوفة في وقت التشغيل وفي مسار CI/CD. ويضمن إطار سياسة موحد واحد الرؤية والتحكم الشاملين.
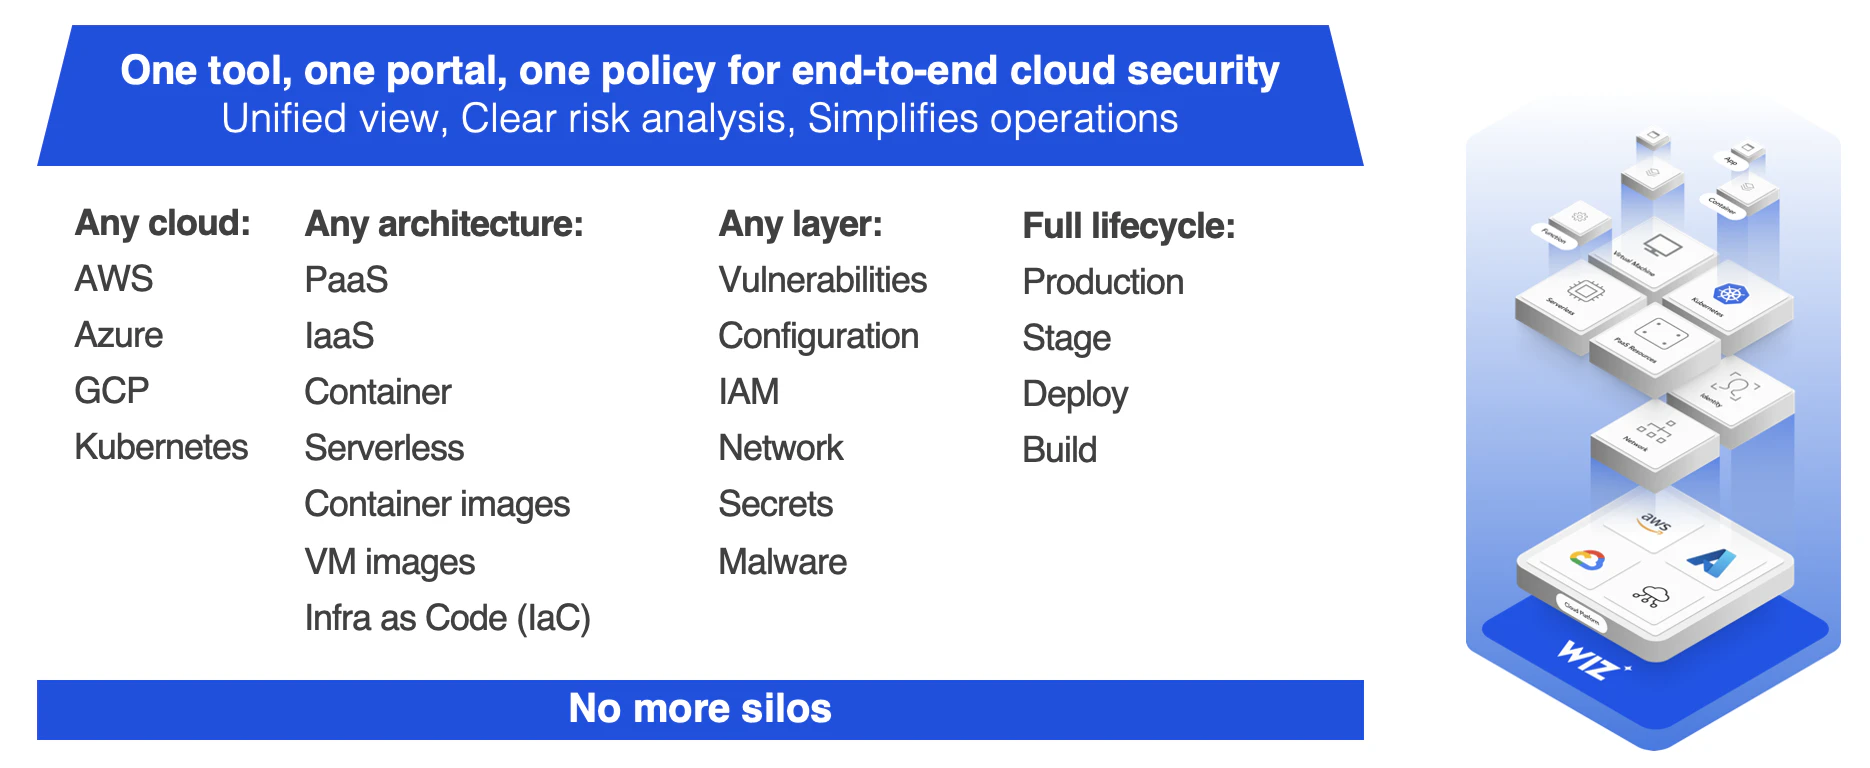
يمكن تقسيم نهجنا إلى 3 خطوات بسيطة:
1. الرؤية للقضايا المشتعلة
لا أحد لديه الوقت لمطاردة التنبيهات، والطريقة الوحيدة لمنع ذلك هي من خلال الحصول أولاً على رؤية عميقة لمجموعة الأمان بأكملها. عندها فقط يكون لديك السياق المطلوب لمعرفة بالضبط ما هي أكبر المشكلات، ويجب دفعها لليسار من أجل معالجة أسرع.
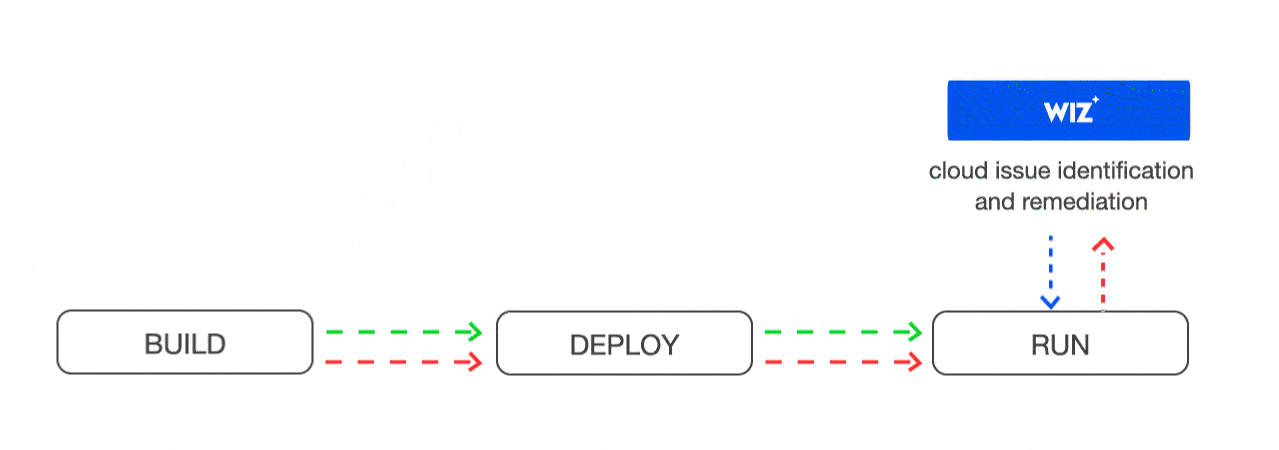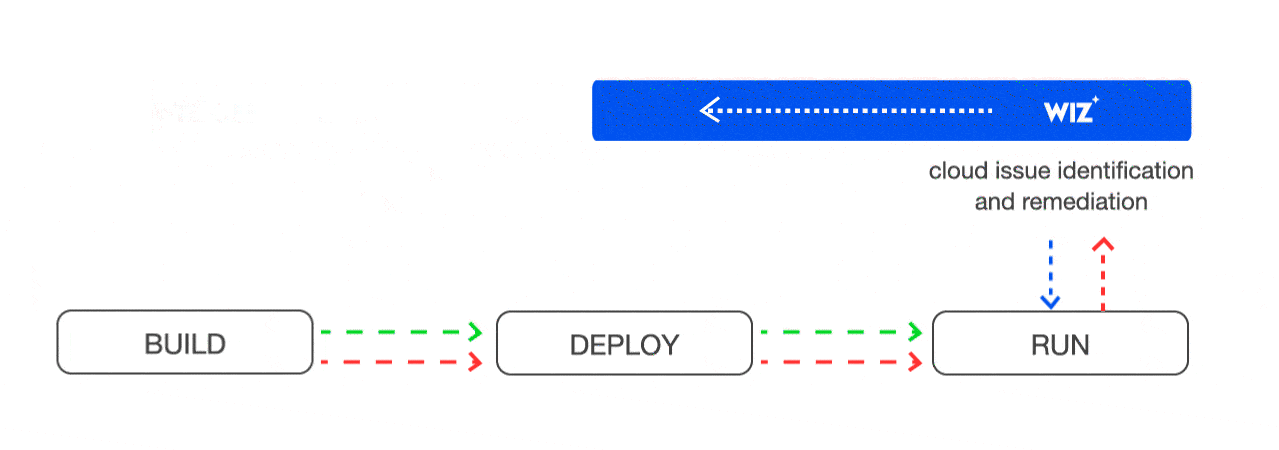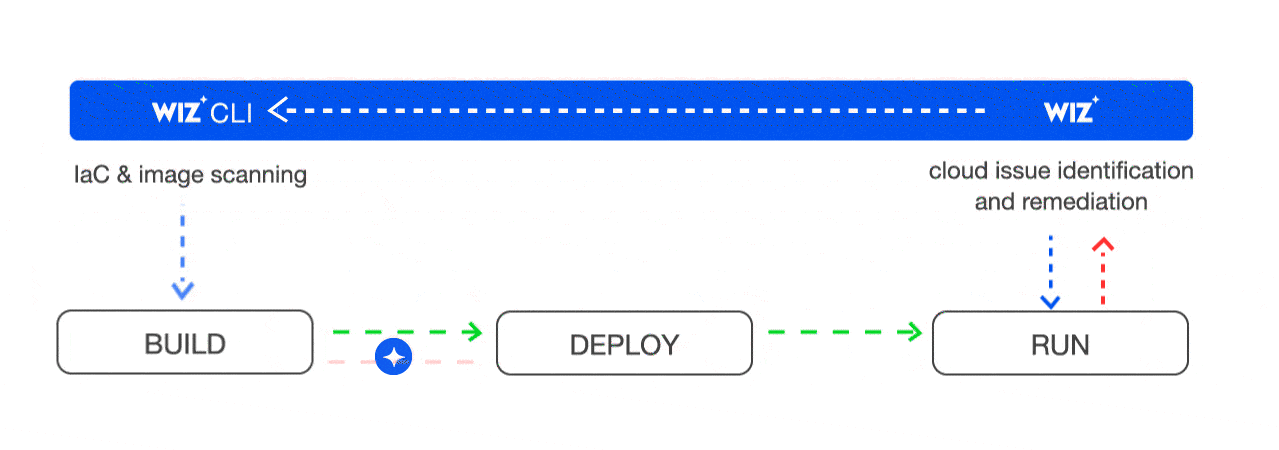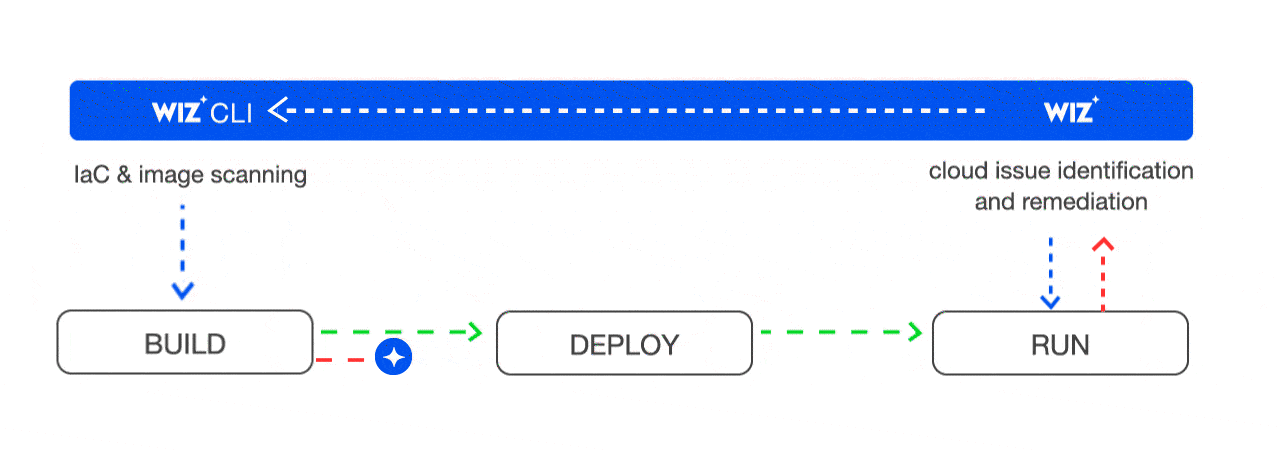
2. سياسة واحدة من البناء إلى وقت التشغيل
تمكن Wiz Guardrails المؤسسات من الاستفادة من إطار سياسة واحد يمتد عبر دورة حياة التطوير (خط أنابيب CI/CD) إلى وقت التشغيل. وهذا يوفر لفرق الأمان رؤية شاملة لما تم فحصه في المسار وما تم نجاحه أو فشله. تجمع الأداة الواحدة بين إمكانات المسح المتعددة لحماية صور الأجهزة الافتراضية (VM) لـ AWS وAzure وGCP، ولكنها تغطي أيضًا صور الحاوية/Docker وقوالب Infrastructure-as-Code (IaC) لبيانات Terraform وARM وCloudFormation وDocker File وKubernetes YAML.
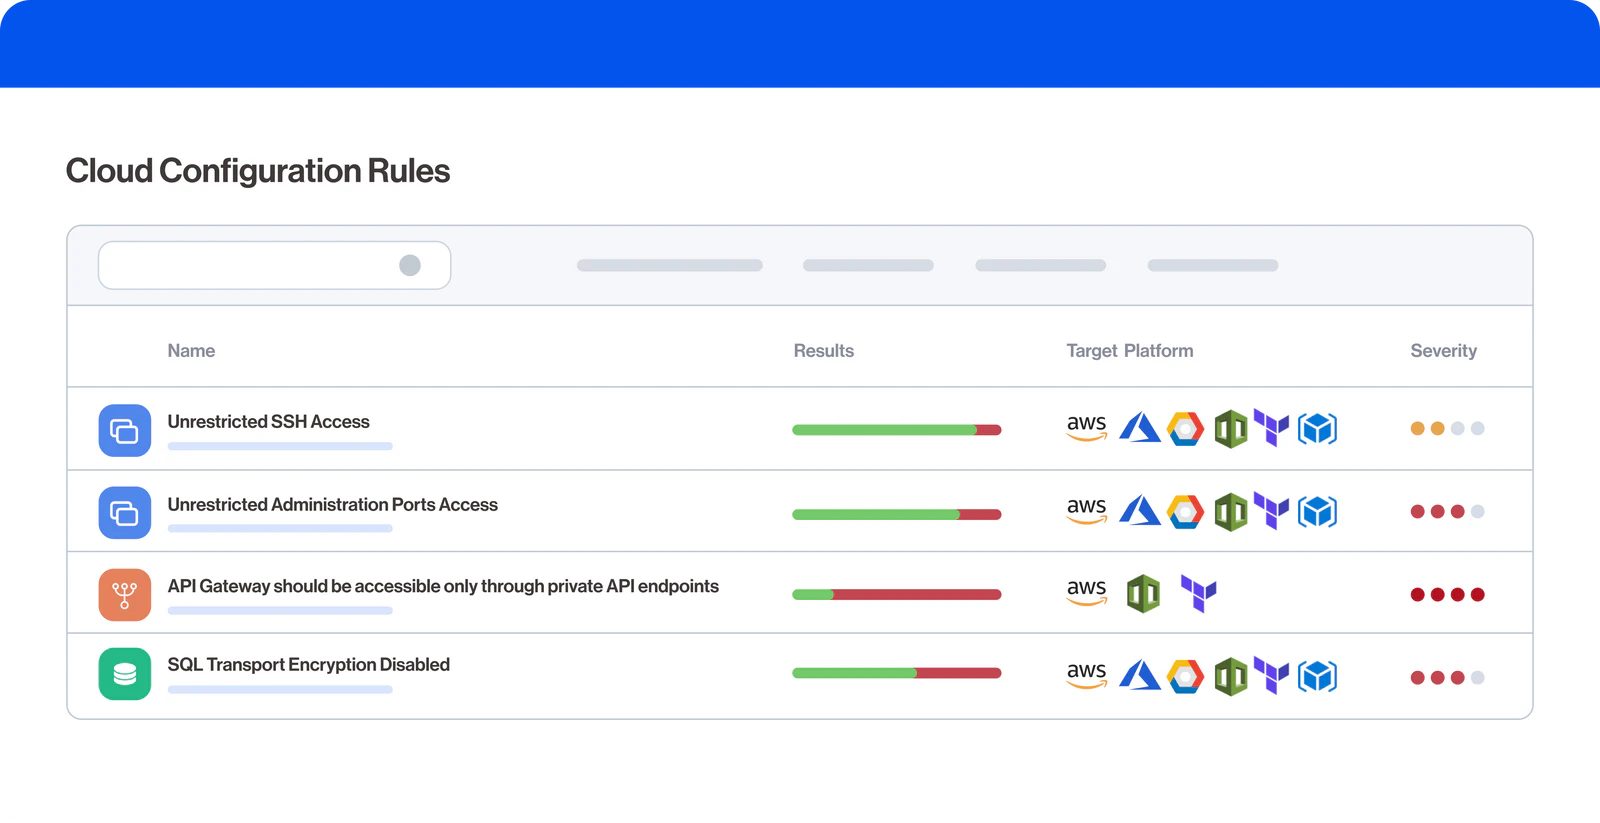
3. أتمتة الوقاية من المخاطر
يقدم Wiz العديد من مسارات عمل توجيه التذاكر وأتمتة التنبيهات. سواءً كانت DevOps تريد أن يتم إعلامها عبر Jira أو Slack أو ServiceNow أو أدوات مثل Azure DevOps أو CircleCI أو Jenkins، فإن Wiz توفر دعمًا خارج الصندوق لضمان دقة الحل. بالإضافة إلى ذلك، توفر Wiz API تخصيصات غير محدودة لدعم أي سير عمل موجود.
بنيت للجميع
ببساطة، حل المشكلات قبل وقت التشغيل هو الطريقة الوحيدة لتوسيع نطاق الأمان بشكل فعال في السحابة. يعرف المتخصصون في DevOps أنه يجب عليهم تبني DevSecOps، لكنهم (عن حق) يرفضون جعل الأمن محور التركيز الأساسي ولن يضحوا بالخفة في مطاردة التذاكر التي لا نهاية لها. الوقت ثمين وبناء ثقافة التعاون يتطلب أدوات بسيطة ومجموعة مركزة من التذاكر الأمنية التي ستحقق التأثير الأكبر في وقت التشغيل، في كل مرة.
تشتهر Wiz بالفعل بتحديد المشكلات الأمنية الهامة عبر البنية التحتية السحابية، وتوفر للعملاء طريقة مباشرة لتشغيل إستراتيجية Shift Left التي تنقلك بعيدًا عن حل الحوادث في وقت التشغيل إلى منع المخاطر في المقام الأول.
هذا هو سحر الحذق.
