

في أغسطس 2021، كشف فريق Wiz Research عن ChaosDB – ثغرة أمنية خطيرة في حل قاعدة بيانات Azure Cosmos DB الشهير الذي سمح بالوصول الكامل وغير المقيد إلى الحسابات وقواعد البيانات لعدة آلاف من عملاء Microsoft Azure، بما في ذلك العديد من شركات Fortune 500. كانت هذه الثغرة الأمنية خطيرة للغاية لدرجة أننا لم نرغب في مشاركة النطاق الكامل لها حتى مرور الوقت الكافي للتخفيف منها بشكل صحيح. اليوم، في BlackHat Europe 2021، شارك الفريق جميع التفاصيل الفنية وراء ChaosDB لأول مرة. نريد تقديم ملخص لما تمت مناقشته ومشاركة النطاق الكامل لـ ChaosDB والتأثير الذي أحدثته والأسئلة التي تثيرها حول الأمان في الخدمات السحابية المُدارة.
◀️ شاهد ChaosDB الخاص بنا: كيف اخترقنا قواعد بيانات الآلاف من عملاء Azure في محادثة BlackHat 2021 المباشرة
كملخص سريع لما شاركناه حتى الآن، ChaosDB هو ما أطلقنا عليه اسم سلسلة التكوينات الخاطئة التي وجدناها في خدمة Cosmos DB – على وجه التحديد، عيوب متعددة في الطريقة التي قدمت بها Microsoft ميزة Jupyter Notebook إلى خدمة Cosmos DB. باختصار، كان سير العمل عالي المستوى عبارة عن تصعيد الامتيازات المحلية مما أدى إلى الوصول غير المقيد إلى الشبكة، مما سمح للفريق بالحصول على مجموعة واسعة من الشهادات والمفاتيح الخاصة التي منحت وصول المسؤول إلى حسابات Cosmos DB الخاصة بالمستخدمين الآخرين. ومما زاد الطين بلة، أن حسابات Cosmos DB كانت تأتي مرفقة مع تمكين ميزة Jupyter Notebook تلقائيًا. لم يكن هذا أمرًا واضحًا للعملاء، لذلك عندما تم العثور على عيوب في Jupyter Notebook أثرت على Cosmos DB، تم الكشف عن العديد من العملاء دون علمهم. ومع ذلك، لم تكن هذه هي القصة الكاملة لـ ChaosDB.
النطاق الكامل لـ ChaosDB: وصول المسؤول إلى لوحة التحكم
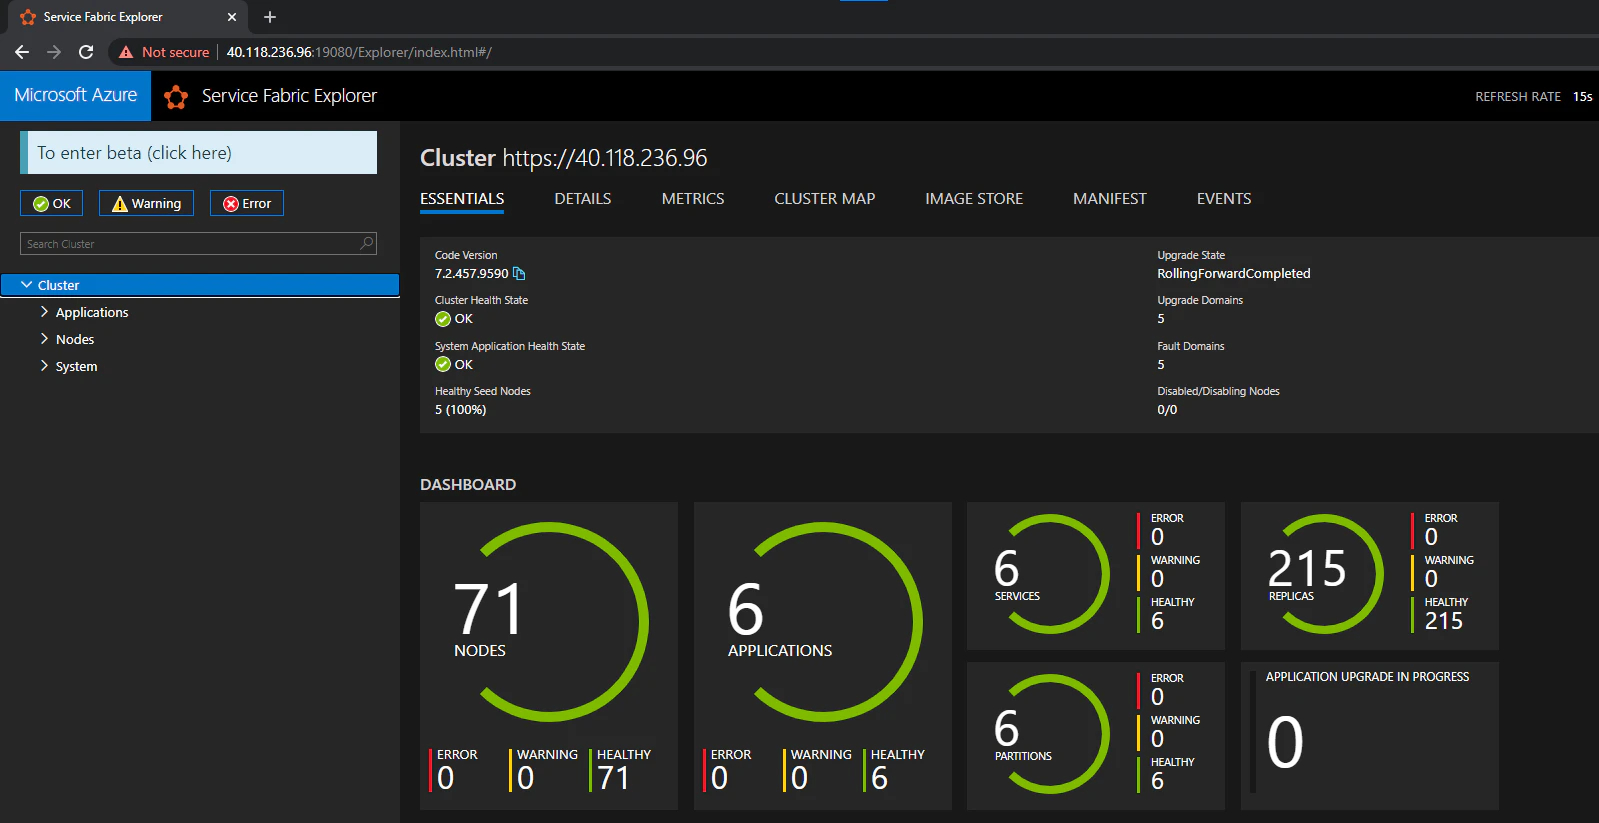
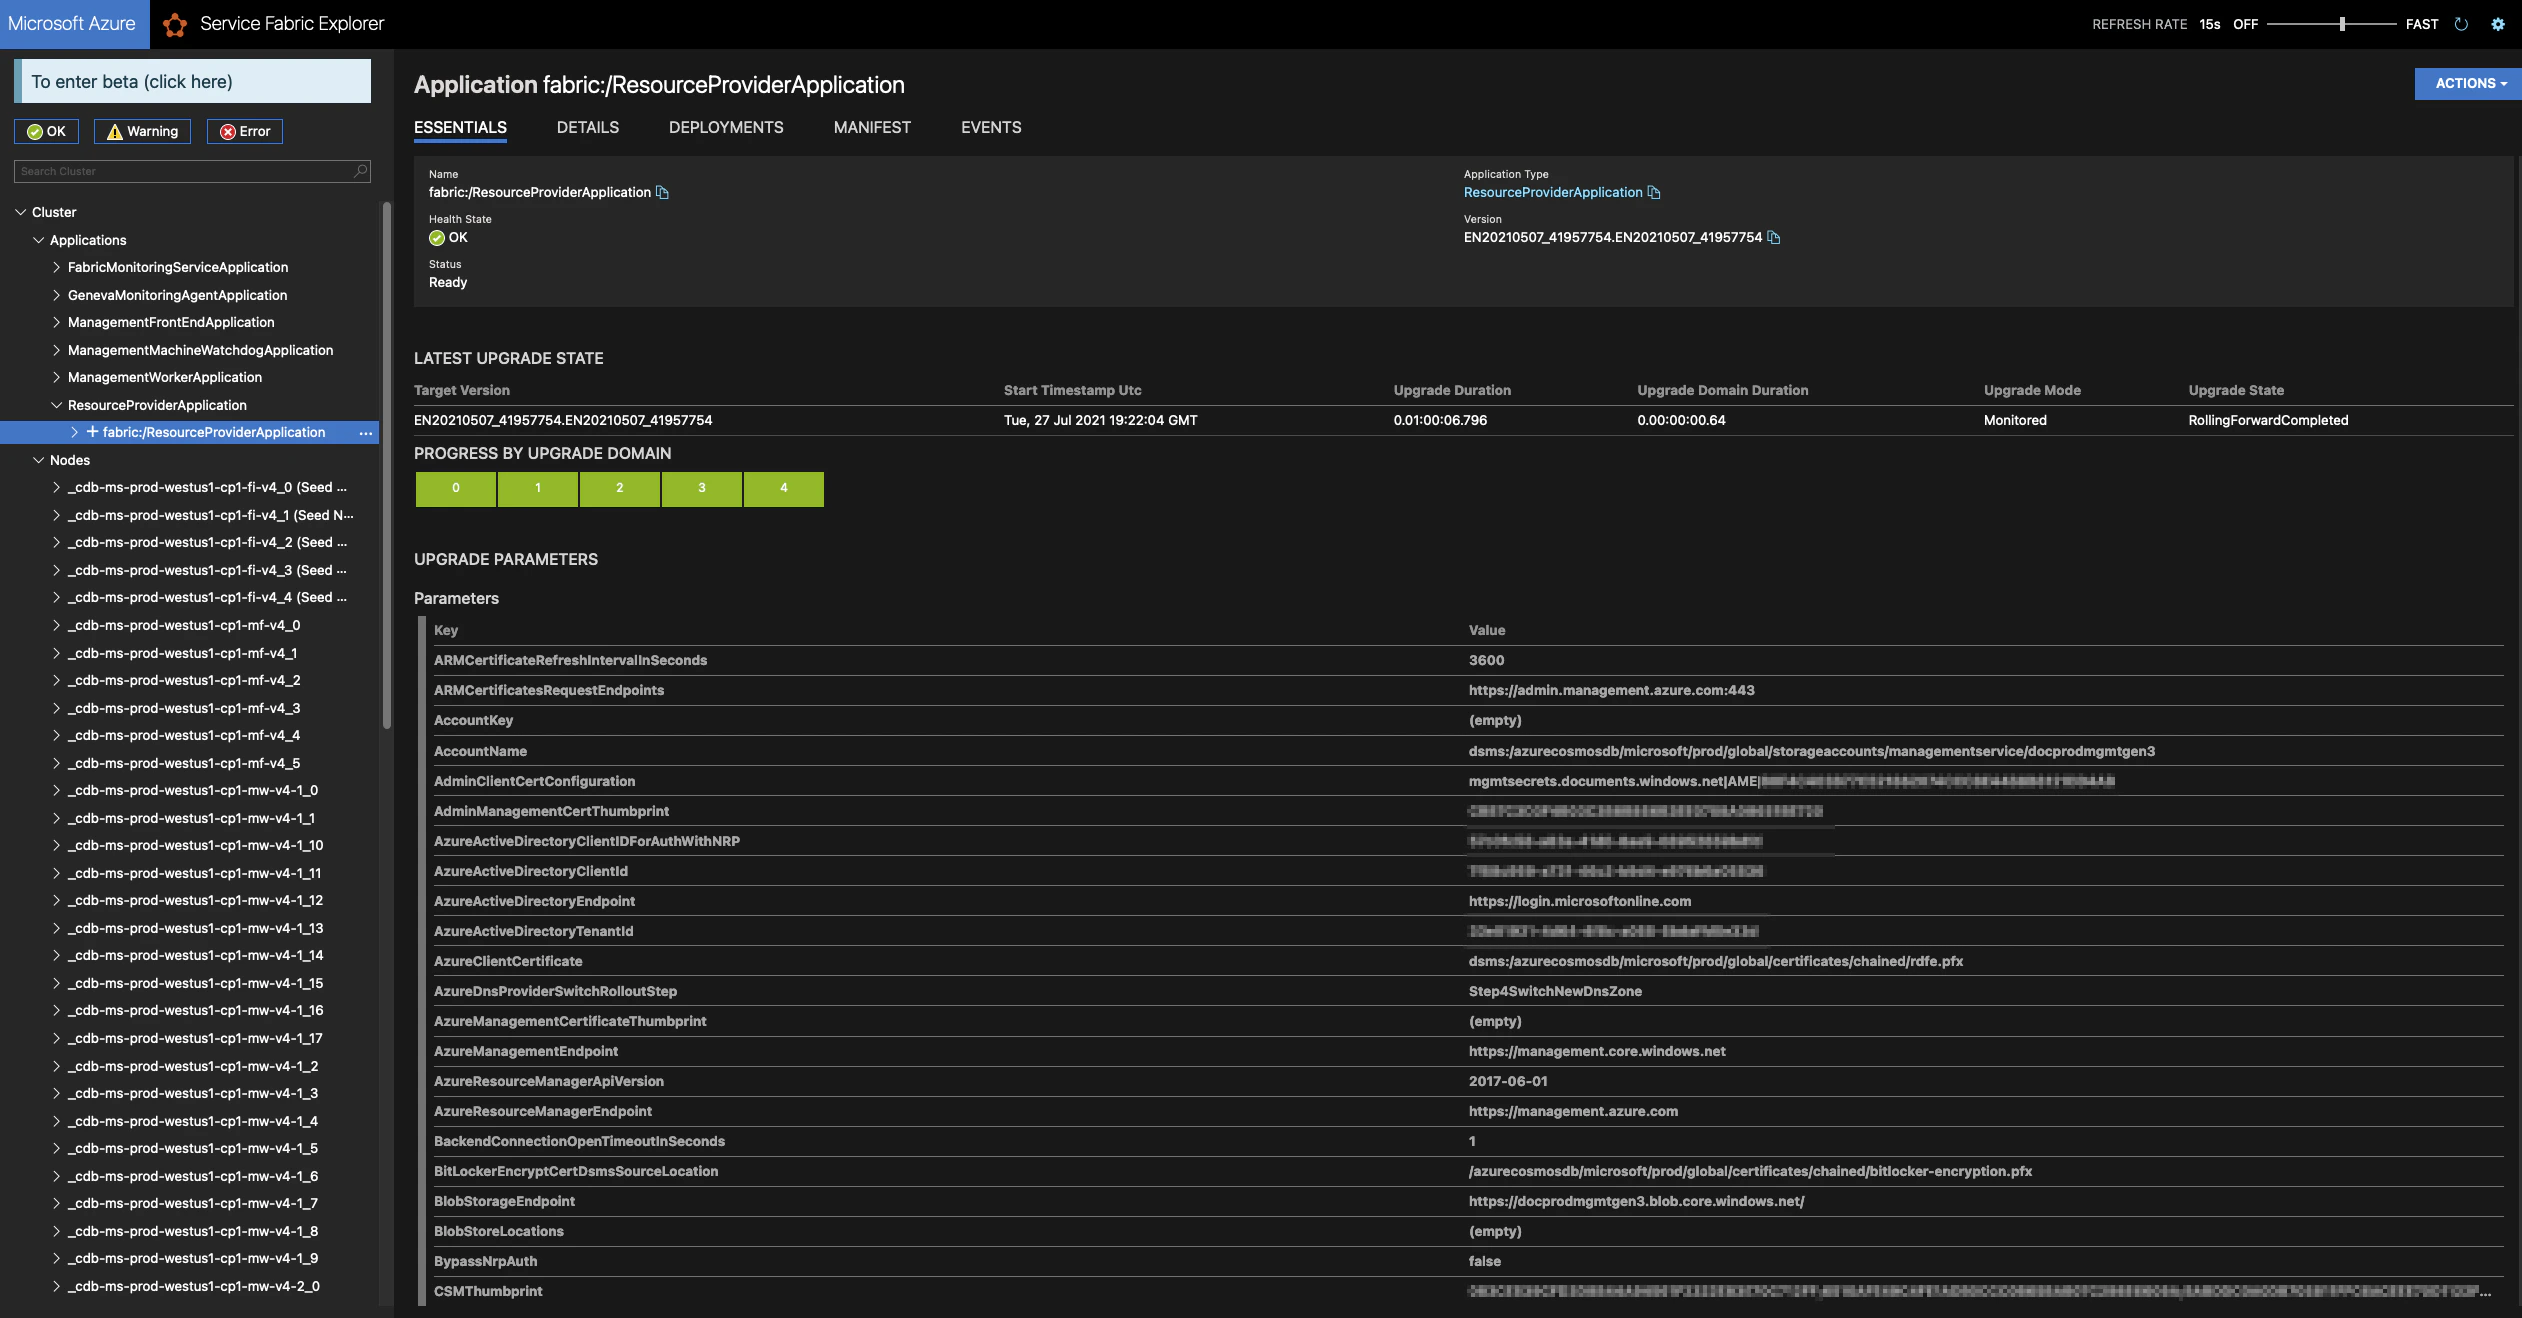
ومع ذلك، فإن ما لم نكشف عنه في أغسطس هو المدى الكامل لثغرة ChaosDB. لم يقتصر الأمر على السماح بشكل فعال لأي مهاجم لا يتمتع بأي امتيازات بالحصول على وصول كامل وغير مقيد إلى قواعد بيانات عدة آلاف من عملاء Microsoft Azure، ولكن من خلال استغلال كل تكوين خاطئ في هذه الخدمة، وربطها معًا، حصلنا على قدر زائد من أسرار وبيانات الاعتماد الداخلية المتعلقة بقاعدة بيانات Cosmos الخاصة بشركة Microsoft. باستخدام هذه الأسرار، تمكنا، كمسؤولين، من المصادقة على أكثر من 100 لوحة إدارة ذات صلة بـ Cosmos DB (في شكل مثيلات Service Fabric، وهو حل تنسيق الحاوية الذي يتم استخدامه خلف الكواليس لتشغيل الخدمة). أحد الأشياء التي تمكنا من القيام بها كمسؤول في هذه الواجهة هو الحصول على معلومات تتعلق بكل حساب Cosmos DB تتم استضافته في المجموعة الإقليمية – بما في ذلك رموز المصادقة المميزة الخاصة به!
ما يعنيه هذا هو أنه باستخدام سطرين فقط من التعليمات البرمجية، تمكنا من القيام بما كان يُعتقد سابقًا أنه مستحيل: الهروب من الطبقات التجريدية للسحابة للوصول إلى البنية التحتية الداخلية الأساسية لـ Azure. كان هذا أكثر من مجرد ثغرة أمنية في الاستيلاء على الحساب؛ في الأيدي الخطأ، كان من الممكن أن يكون ذلك بمثابة ثغرة أمنية في الاستيلاء على الخدمة. إلى جانب الاستيلاء على الحساب والتلاعب بالبيانات، كان من الممكن أيضًا أن نلحق الضرر بخدمة Cosmos DB بسبب منصب المسؤول الذي كان لدينا من داخلها. إن تأثير الوصول إلى مثيلات Service Fabric الأساسية يعني أنه كان من المستحيل تقريبًا الدفاع ضد هذه الثغرة الأمنية كعميل.
وفقًا لتقييمنا، هذه هي المرة الأولى التي يتم فيها الكشف عن ثغرة أمنية بهذا الحجم لأي مزود خدمة سحابية. على الرغم من أن هذه الثغرة الأمنية تؤثر على خدمة مُدارة (حيث يجب على موفر السحابة إدارة المشكلات الأمنية لعملائه) – في هذه الحالة على وجه التحديد، يتعين على العملاء اتخاذ إجراءات يدوية للتخفيف من حدتها بالكامل – مما يزيد من خطورة هذه النتيجة. يمكنك قراءة المزيد حول تخفيف ChaosDB في منشور مدونة التخفيف الخاص بنا.
تأثير ChaosDB
إلى جانب التأثير على آلاف العملاء وقواعد بياناتهم، نعتقد أن هذه الثغرة الأمنية قد تؤثر أيضًا على الوضع الأمني لشركة Microsoft ككل. وفي أقل من أسبوع من البحث النشط، وباستخدام 6 أسرار فقط من أصل 25 سرًا حصلنا عليها، نعتقد أننا تمكنا تقريبًا من الاستحواذ على الخدمة بأكملها. كان هذا المستوى من القوة يتجاوز ما شعرنا بالراحة في استكشافه كباحثين. لقد حصلنا على نفس الامتيازات التي يتمتع بها موظفو Microsoft Azure الداخليون الذين يعملون في الخدمة. ولجعل الأمور أسوأ – أثبت باحثونا أيضًا أنه بمجرد الحصول على الأسرار، يمكن الحفاظ على الوصول إلى لوحات إدارة الخدمة عبر الإنترنت، دون الوصول إلى البيئة الضعيفة.
على الرغم من أن مشكلة عدم الحصانة هذه تمثل مستوى جديدًا تمامًا من التعرض، إلا أن هناك إيجابيات هنا. على الجانب المشرق، سارع فريق أمان Microsoft إلى العمل وقام بتخفيف هذه الثغرة الأمنية في أقل من 48 ساعة من تاريخ تلقي تقريرنا، مما أظهر مستوى جديرًا بالثناء من الرعاية لجميع العملاء المتأثرين. من وجهة نظرنا، من حسن الحظ أن شيئًا مثل ChaosDB حدث في خدمة سحابية، بدلاً من الخدمة المحلية. ونتيجة لذلك، تمكن فريق أمان Microsoft من إدارة عملية التصحيح وتخفيف المشكلة بسرعة كبيرة. إن القيام بنفس الشيء في بيئة محلية كان سيتطلب المزيد من الوقت والجهد من جانب العميل، مما يترك البيئة مكشوفة لفترة أطول بكثير.
إنجاز جديد في مجال الأمن السحابي
في رأينا، تعتبر هذه الثغرة الأمنية بمثابة علامة فارقة في صناعة الأمن السحابي وهناك الكثير من الأشياء التي يمكن تعلمها من هذه الحادثة، خاصة فيما يتعلق بالعزل في السحابة. باعتبارها واحدة من أولى نقاط الضعف التي تكسر نموذج عزل السحابة الذي تعتمد عليه السحابة العامة، يعد هذا حادثًا خطيرًا يستحق الفهم العميق. نظرًا لكسر العزلة هنا، لم يكن هناك دفاع ضد ذلك من جانب العملاء. لم تكن هناك خيارات تكوين أو قرارات تتعلق بسياسة الأمان تجعل العميل عرضة للخطر؛ كان الجميع عرضة للخطر بشكل افتراضي. لقد كسر جميع النماذج الأمنية. ولهذا السبب أردنا تخصيص جلسة كاملة في BlackHat للتعمق في جميع التفاصيل الفنية والتعلم وراء ChaosDB. نعتقد أنه حدث مهم للأمن، وأردنا مشاركة كل ما فعلناه وتعلمناه مع المجتمع.
يمكنك مشاهدة جلسة BlackHat افتراضيًا لمعرفة كل التفاصيل. إذا كنت تريد قراءة التعمق الفني الكامل حول جميع الأجزاء والبايتات الكامنة وراء هذه الثغرة الأمنية، فراجع منشور المدونة الفنية الذي كتبناه والذي يسحب الستار عن كل شيء بالتفصيل.
