

** تحديث ** تعرف على كيفية حماية بيئتك في منشورنا الأخير
تقريبًا كل ما نقوم به عبر الإنترنت هذه الأيام يمر عبر التطبيقات وقواعد البيانات الموجودة في السحابة. في حين أن دلاء التخزين المتسربة تحظى بالكثير من الاهتمام، فإن التعرض لقاعدة البيانات يمثل الخطر الأكبر بالنسبة لمعظم الشركات لأن كل واحدة منها يمكن أن تحتوي على ملايين أو حتى مليارات السجلات الحساسة. إن كابوس كل CISO هو حصول شخص ما على مفاتيح الوصول الخاصة به وتصفية غيغابايت من البيانات بضربة واحدة.
◀️ شاهد ChaosDB الخاص بنا: كيف اخترقنا قواعد بيانات الآلاف من عملاء Azure في محادثة BlackHat 2021 المباشرة
لذا يمكنك أن تتخيل مفاجأتنا عندما تمكنا من تحقيق مكاسب الوصول الكامل غير المقيد إلى الحسابات وقواعد البيانات الخاصة بعدة آلاف من عملاء Microsoft Azure، بما في ذلك العديد من شركات فورتشن 500. كجزء من بناء CNAPP الرائد في السوق، يبحث فريق أبحاث الأمان في Wiz (نحن) باستمرار عن أسطح هجوم جديدة في السحابة، وقبل أسبوعين اكتشفنا خرقًا غير مسبوق يؤثر على خدمة قاعدة بيانات Azure الرئيسية، Cosmos DB.
تستخدم بعض أكبر الشركات في العالم (راجع موقعها الإلكتروني) Cosmos DB لإدارة كميات هائلة من البيانات من جميع أنحاء العالم في الوقت الفعلي تقريبًا. وباعتبارها واحدة من أبسط الطرق وأكثرها مرونة للمطورين لتخزين البيانات، فهي تدعم وظائف الأعمال المهمة مثل معالجة الملايين من معاملات الوصفات الطبية أو إدارة تدفقات طلبات العملاء على مواقع التجارة الإلكترونية.
لقد أصبح التعرض لقواعد البيانات أمرًا شائعًا بشكل مثير للقلق في السنوات الأخيرة مع انتقال المزيد من الشركات إلى السحابة، وعادةً ما يكون السبب هو التكوين الخاطئ في بيئة العميل. وفي هذه الحالة، لم يكن العملاء على خطأ.
بدلاً من ذلك، أدت سلسلة من العيوب في ميزة Cosmos DB إلى خلق ثغرة السماح لأي مستخدم بتنزيل أو حذف أو التعامل مع مجموعة ضخمة من قواعد البيانات التجارية، بالإضافة إلى إمكانية الوصول للقراءة/الكتابة إلى البنية الأساسية لـ Cosmos DB.
لقد قمنا بتسمية هذه الثغرة الأمنية #ChaosDB. كان استغلالها أمرًا تافهًا ولا يتطلب أي أوراق اعتماد أخرى.
الجزء 1: سرقة المفاتيح الأساسية لعملاء Cosmos DB
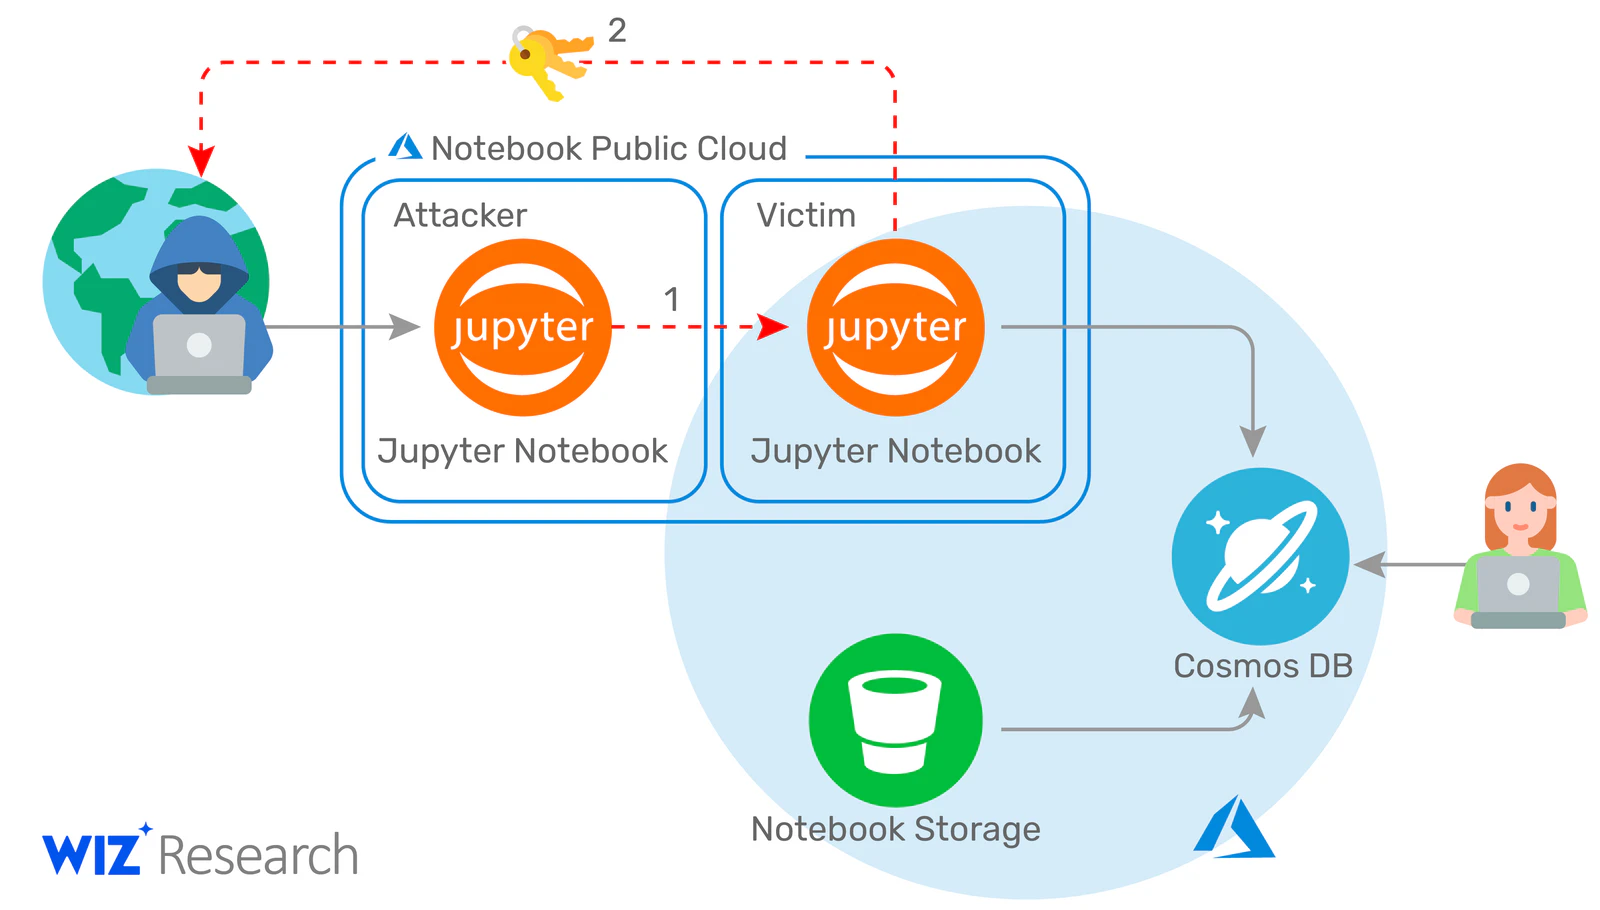
أولاً، تمكنا من الوصول إلى المفاتيح الأساسية لقاعدة بيانات Cosmos DB الخاصة بالعملاء. المفاتيح الأساسية هي الكأس المقدسة للمهاجمين – فهي طويلة الأمد وتسمح بالوصول الكامل للقراءة/الكتابة/الحذف إلى بيانات العميل.
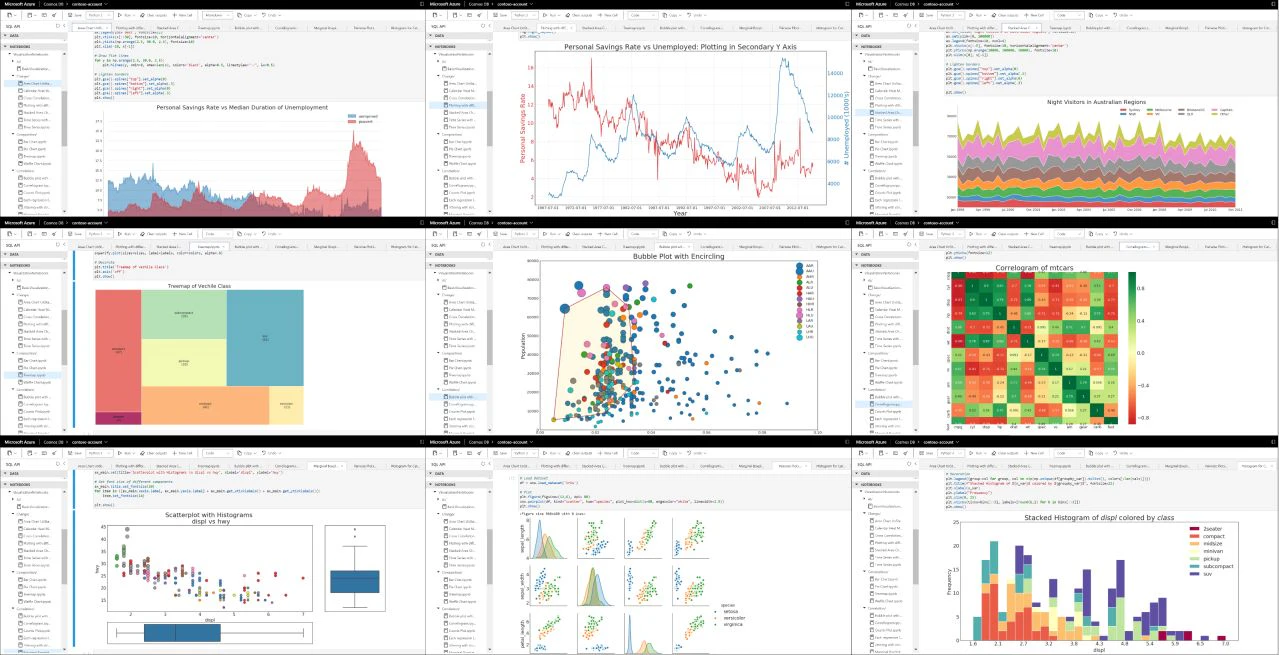
في عام 2019، أضافت Microsoft ميزة تسمى Jupyter Notebook إلى Cosmos DB والتي تتيح للعملاء تصور بياناتهم وإنشاء عروض مخصصة (انظر الصورة أدناه). تم تشغيل الميزة تلقائيًا لجميع قواعد بيانات Cosmos في فبراير 2021.
أدت سلسلة من التكوينات الخاطئة في ميزة الكمبيوتر المحمول إلى فتح ناقل هجوم جديد تمكنا من استغلاله. باختصار، سمحت حاوية دفتر الملاحظات بتصعيد الامتيازات إلى دفاتر ملاحظات العملاء الآخرين (سنشارك التفاصيل الفنية حول التصعيد قريبًا).
الجزء 2: الوصول إلى بيانات العملاء في Cosmos DB
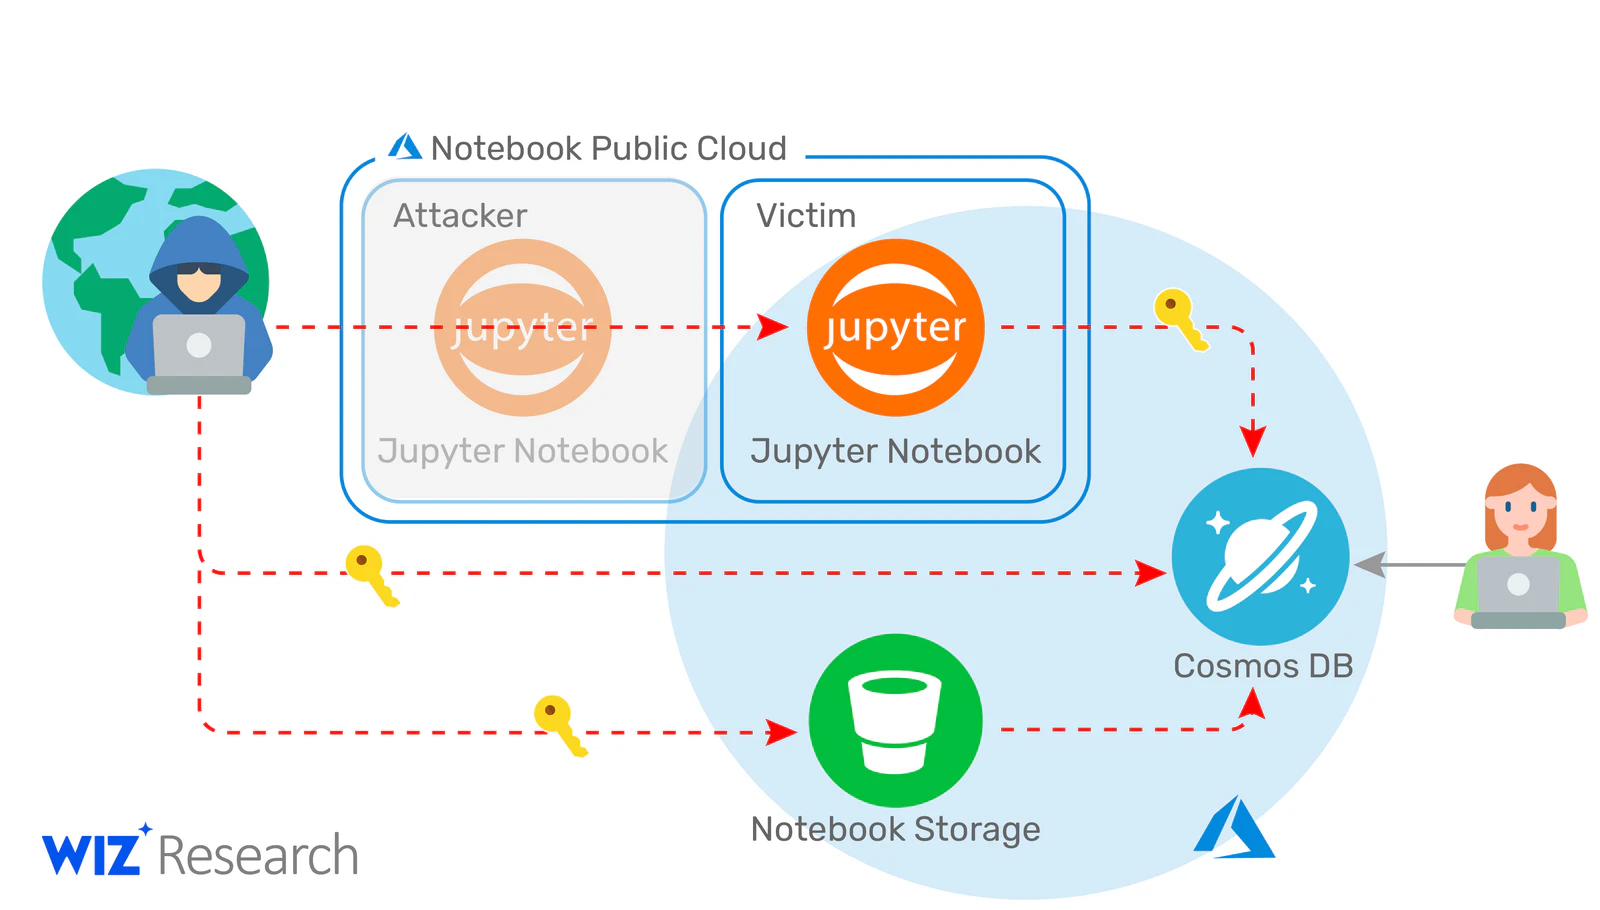
بعد ذلك، بعد جمع أسرار Cosmos DB، أظهرنا أنه يمكن للمهاجم الاستفادة من هذه المفاتيح للوصول الإداري الكامل إلى جميع البيانات المخزنة في حسابات Cosmos DB المتأثرة.
لقد قمنا بتصفية المفاتيح للوصول على المدى الطويل إلى أصول العملاء وبياناتهم. يمكننا بعد ذلك التحكم في قاعدة بيانات العميل Cosmos DB مباشرةً من الإنترنت، مع أذونات القراءة/الكتابة/الحذف الكاملة.
تخيل الآن تكرار هذه العملية لآلاف العملاء المختلفين في أكثر من 30 منطقة…
التأثير والنطاق
يستحق فريق أمان Microsoft ثناءً هائلاً لاتخاذ إجراءات فورية لمعالجة المشكلة. نادراً ما نرى فرق الأمن تتحرك بهذه السرعة! لقد قاموا بتعطيل ميزة الكمبيوتر الدفتري الضعيفة في غضون 48 ساعة بعد الإبلاغ عنها. ولا يزال قيد إيقاف التشغيل لجميع العملاء في انتظار إعادة تصميم الأمان.
ومع ذلك، قد يظل العملاء متأثرين نظرًا لاحتمال تعرض مفاتيح الوصول الأساسية الخاصة بهم للخطر. هذه أسرار طويلة الأمد وفي حالة حدوث اختراق، يمكن للمهاجم استخدام المفتاح لتسلل قواعد البيانات. أبلغت Microsoft اليوم أكثر من 30% من عملاء Cosmos DB أنهم بحاجة إلى تدوير مفاتيح الوصول الخاصة بهم يدويًا للتخفيف من هذا التعرض.
قامت Microsoft بإرسال بريد إلكتروني فقط إلى العملاء المتأثرين خلال فترة البحث القصيرة (التي استمرت أسبوعًا تقريبًا). ومع ذلك، نعتقد أن العديد من عملاء Cosmos DB قد يكونون معرضين للخطر. وقد تم استغلال الثغرة الأمنية لعدة أشهر على الأقل، وربما سنوات.
وكإجراء احترازي، نحث كل عملاء Cosmos DB على اتخاذ الخطوات اللازمة لحماية معلوماتهم.
من المحتمل أن يكون كل حساب Cosmos DB يستخدم ميزة دفتر الملاحظات، أو الذي تم إنشاؤه بعد يناير 2021، معرضًا للخطر. بدءًا من شهر فبراير، تم تمكين ميزة دفتر الملاحظات افتراضيًا في كل حساب Cosmos DB تم إنشاؤه حديثًا وكان من الممكن كشف مفتاحه الأساسي حتى لو لم يكن العميل على علم به ولم يستخدم هذه الميزة مطلقًا.
إذا لم يستخدم العميل الميزة في الأيام الثلاثة الأولى، فسيتم تعطيلها تلقائيًا. يمكن للمهاجم الذي استغل الثغرة الأمنية خلال تلك النافذة الحصول على المفتاح الأساسي والحصول بشكل مستمر على حساب Cosmos DB.
قال عميل Wiz جيم روث، كبير مسؤولي أمن المعلومات في MassMutual، هذا عن ChaosDB:
يؤكد هذا الاكتشاف بوضوح حاجة المؤسسات إلى تحسين عمليات إدارة تكوين DevOps مع إمكانات حماية البيانات.
إذا كنت تعتقد أن مؤسستك قد تتأثر بـ ChaosDB، فيرجى اتباع الخطوات الموضحة في هذه المقالة للحصول على إرشادات مفصلة حول كيفية إعادة إنشاء المفاتيح وتدويرها. نحن نرحب بأسئلتك وملاحظاتك! راسلنا عبر البريد الإلكتروني على Research@wiz.io.
نير أوهفيلد وساغي تساديك هما باحثان أمنيان في ويز.
