

-
يجب على كل شخص يستخدم نقاط نهاية VPC تمكين أحداث نشاط الشبكة
VpceAccessDeniedأخطاء. -
بالنسبة لأولئك الذين لم يطبقوا بعد سياسات نقطة نهاية VPC المقيدة، يمكن أن تضمن أحداث نشاط الشبكة عدم تعطيل الوظائف الحالية.
-
في بعض الحالات، ستكون أحداث نشاط الشبكة أداة تحديد أفضل لأحداث البيانات ذات الصلة من تكوين أحداث بيانات CloudTrail أو أحداث البيانات المستندة إلى الموارد مثل سجلات الوصول إلى S3.
أصدرت AWS مؤخرًا إمكانية تسجيل جديدة لنقاط نهاية VPC.
تُستخدم نقاط نهاية VPC للاتصالات الخاصة بين VPC الخاص بك وخدمات AWS المدعومة، دون الحاجة إلى الوصول إلى الإنترنت أو استخدام عناوين IP العامة. يمكنهم تعزيز الأمان من خلال الحفاظ على حركة المرور داخل شبكة AWS.
سياسات نقطة نهاية VPC هي سياسات قائمة على الموارد تتحكم في الوصول إلى الخدمات من خلال نقطة نهاية VPC. يتيح ذلك أذونات دقيقة بشأن الإجراءات التي يمكن تنفيذها من خلال نقطة النهاية، ومن خلال أي مبادئ أساسية، ومقابل أي موارد.
تعد سجلات نشاط شبكة CloudTrail لنقاط نهاية VPC فئة جديدة قابلة للاشتراك في حدث CloudTrail. فهو يوفر رؤية لجميع أنشطة AWS API التي تمر عبر نقاط نهاية VPC الخاصة بك، للحصول على الخدمات المدعومة.
تشبه أحداث نشاط الشبكة إلى حد كبير إدارة CloudTrail وأحداث البيانات. وهي تشمل كلا من الإدارة (على سبيل المثال، S3 ListBucket) ومستوى البيانات (على سبيل المثال، S3 GetObject) استدعاءات واجهة برمجة التطبيقات (API) التي تجتاز نقاط نهاية VPC الخاصة بك. يمكنك العثور على أمثلة لهذه الأحداث الجديدة في أسفل هذه المقالة.
عند الإطلاق، تم دعم خمس خدمات AWS فقط: CloudTrail، وEC2، وKMS، وS3، وSecrets Manager. والجدير بالذكر أنه تمت إضافة S3 منذ المعاينة الأولية. يوجد حاليًا أكثر من 200 خدمة تدعم سياسات نقطة نهاية VPC. نأمل أن نشهد استمرار الدعم الموسع لأحداث نشاط الشبكة.
تتناول هذه السجلات الجديدة اثنين من الاحتياجات العامة.
1. تطوير وإدارة سياسات نقطة نهاية VPC بأمان
تعد سياسات نقطة نهاية VPC عنصرًا أساسيًا لقيود الوصول المستندة إلى الهوية لمحيط البيانات من خلال التحكم في الهويات التي يمكنها الوصول إلى الخدمات. ومع ذلك، قد يكون من الصعب تحديد ما إذا كانت السياسة المقترحة قد تعطل العمليات التجارية عن غير قصد.
قبل ذلك، ستحتاج إلى تحديد جميع المبادئ والموارد ذات الصلة بنقطة نهاية VPC الخاصة بك، ثم التأكد من تمكين وربط جميع أنشطة أحداث الإدارة ومستوى البيانات ذات الصلة. حتى لو فعلت ذلك، فلن يكون لديك رؤية لحالة الاستخدام (التي نأمل أن تكون غير محتملة) للمبادئ الخارجية داخل حساباتك التي تتفاعل مع الموارد الخارجية. تتيح لك هذه السجلات الجديدة الحصول على رؤية مركزية لكيفية تأثير السياسات الحالية والمقترحة على الوصول.
يمكنك استخدام إمكانية الرؤية هذه لتقييم ما إذا كان التغيير المخطط له سيؤثر على حركة المرور المستمرة. بالإضافة إلى ذلك، يتيح لك خيار تتبع ومراقبة الطلبات المرفوضة اكتشاف وتشخيص حالات حظر حركة المرور المشروعة عن غير قصد.
2. كشف تسرب البيانات
توفر أحداث نشاط شبكة VPC Endpoint مصدرًا جديدًا للبيانات حول كيفية وصول الهويات الموجودة في VPC إلى خدمات AWS المدعومة.
في حين أن سياسات نقطة نهاية VPC يمكن أن تكون فعالة في تقييد الوصول إلى الخدمات، فإن هذه الرؤية الجديدة يمكن أن تدعم عناصر التحكم البوليسية. وينطبق ذلك في حالة السياسات المتساهلة، أو في حالة السياسات التي تمنع نشاط المهاجم بنجاح من عبور نقاط نهاية VPC الخاصة بك.
عندما يستخدم المهاجمون هوياتهم الخاصة ومواردهم الخاصة، على سبيل المثال، لسحب البيانات من VPC الخاص بك إلى حاوية S3 التي يتحكمون فيها، فإن أحداث نشاط الشبكة توفر فرصة للاكتشاف. يمكن أن يوفر هذا تحكمًا تعويضيًا للثغرات الموجودة في سياسات نقطة نهاية VPC الخاصة بك.
ستتضمن أحداث نشاط الشبكة الخاصة بالمدير الخارجي الذي تم رفضه داخل VPC فقط قدرًا صغيرًا من المعلومات مما يتم رؤيته عادةً في سجلات CloudTrail. ولن تشتمل على حقل ARN لهوية المستخدم أو حقل وكيل المستخدم. التحقيق سيقتصر على sourceIPAddress, accountId، وغير شفافة principalId. من الممكن حاليًا البحث عن ARN الكامل من ملف principalId.
يمكن أن تكون هذه السجلات مفيدة أيضًا لفهم الروابط بين الخدمات في VPC وموارد AWS الأخرى، بالإضافة إلى اكتشاف سرقة البيانات من خلال الاتصال غير المتوقع، أو من خلال الاستدلال على الأحداث.
توفر أحداث نشاط الشبكة الخاصة بالرفض فرصة للقبض على المهاجمين الذين يحاولون استخدام هويات غير معتمدة أو الوصول إلى موارد غير معتمدة. قد تكتشف أيضًا أنه قد تم حظر حركة المرور المشروعة، حتى تتمكن من تعديل السياسات لتجنب التأثير بشكل أكبر على حركة مرور الأعمال.
يجب عليك مراجعة احتياجات بيئتك المحددة لتحديد ما إذا كان سيتم تمكين أحداث نشاط الشبكة وإلى أي مدى. في جميع الحالات، إذا كان لديك أي نقاط نهاية VPC في بيئتك، نوصي بتمكين تسجيل الدخول إلى الحد الأدنى VpceAccessDenied الأحداث. كما eventSource لا يدعم الحقل أحرف البدل، فأنت بحاجة إلى تكوين هذا لكل مصدر حدث بشكل صريح. توفر وثائق AWS مثالاً لكيفية القيام بذلك لـ S3 هنا مع أمثلة للخدمات الأخرى التي تعمل بالمثل.
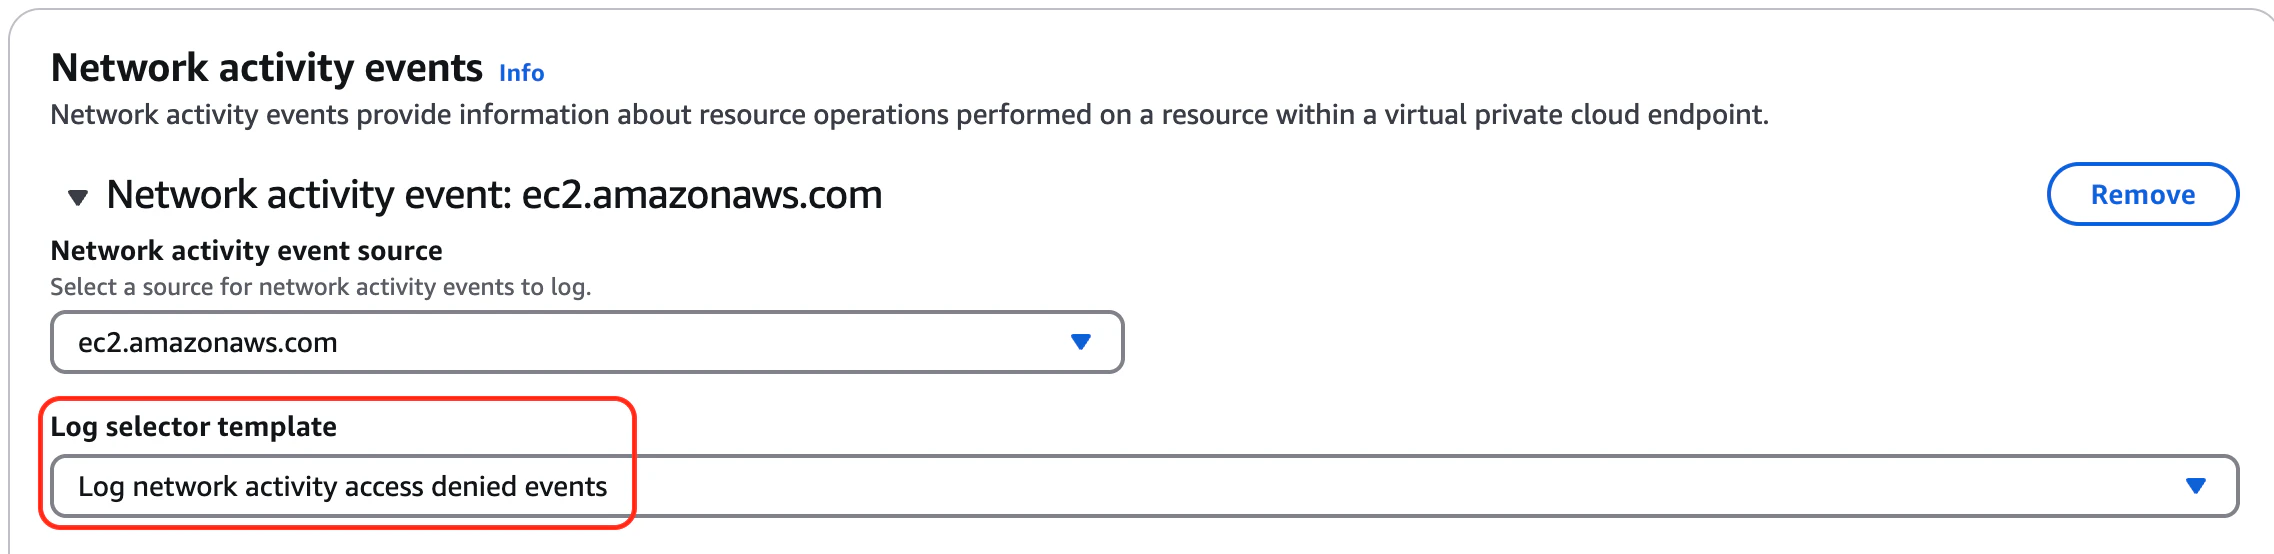
يجب أن تكون هذه الأحداث نادرة في بيئة تتم إدارتها بشكل جيد، مما يعني حصولك على رؤية مهمة دون نفقات كبيرة. تعد أحداث نشاط شبكة CloudTrail هي الطريقة الوحيدة لتسجيل طرق معينة قد تحدث بها هذه الأحداث.
من منظور التكلفة، تعمل أحداث نشاط الشبكة ضمن هيكل تسعير مماثل لأحداث البيانات (0.10 دولار لكل 100000 حدث يتم تسليمه). نظرًا لأن نشاط الشبكة يتضمن أحداثًا إدارية، والتي تكون مجانية للمسار الأول، فقد ينتهي الأمر بها إلى أن تكون أكثر تكلفة من الاعتماد على أحداث الإدارة والبيانات مباشرةً. يجب عليك تقييم ما إذا كنت بحاجة إلى أحداث نشاط الشبكة على نطاق أوسع من أحداث رفض الوصول.
يجب عليك تقييم التكلفة والتغطية النسبية لتمكين أحداث نشاط الشبكة الإضافية، مقابل استخدام أحداث البيانات. بشكل عام، يجب أن تكون معايير التحديد:
-
ما إذا كان لديك مجموعة معروفة من الموارد المسموح بها لنقطة نهاية VPC
-
ما إذا كانت لديك أسباب أخرى لتمكين أحداث البيانات لتلك الموارد
-
ما إذا كان يتم الوصول إلى هذه الموارد بشكل متكرر من خارج VPC
سيكون الهدف هو تجنب تكرار تسجيل التكلفة من أحداث مستوى البيانات عبر كل من أحداث البيانات وأحداث نشاط الشبكة. ستظهر أحداث نشاط الشبكة القيمة الأكبر عندما لا تعرف علاقات الموارد ذات الصلة، أو عندما يكون لتلك الموارد ذات الصلة استخدام غير ذي صلة مما قد يزيد من تكلفة أو تعقيد تكوين أحداث البيانات.
أخيرًا، إذا كنت تسعى إلى فرض محيط بيانات صارم، فيجب عليك مراعاة أحداث نشاط الشبكة، حيث إنها الرؤية الوحيدة (ضمن خيارات تسجيل أحداث AWS) للمهاجمين الذين يجلبون هوياتهم ومواردهم الخاصة ويستخدمونها للتسلل.
يستوعب Wiz Defend هذه السجلات تلقائيًا إذا قمت بتمكين جمعها في CloudTrail الخاص بك، ولديه قواعد اكتشاف للنشاط المشبوه بداخلها.
تستحق أهداف إستراتيجية محيط البيانات العمل على تحقيقها، وتعمل AWS على مساعدة العملاء على الانتقال نحو هذه الإستراتيجية. تعمل أحداث نشاط شبكة CloudTrail لنقاط نهاية VPC على سد فجوة مهمة للشركات التي تقوم بإنشاء محيط بيانات في AWS. إذا كنت تستخدم نقاط نهاية VPC، فإن تمكين هذه الأحداث سيوفر رؤية محسنة لكل من الطلبات المعتمدة والمرفوضة. يمكن أن تساعدك هذه الرؤية على ضبط السياسات واكتشاف العناصر السيئة. ومع ذلك، تعتبر التكلفة الإضافية لهذه السجلات الجديدة أحد الاعتبارات المهمة، ويجب تقدير تأثير الفواتير قبل اعتمادها.
تتوفر نسخ من الأحداث المنقحة الكاملة في GitHub Gist.
أحد الأنماط المهمة التي يجب البحث عنها هو مبدأ خارجي يتم استخدامه من داخل VPC الخاص بك، والذي سيقتصر حقل userIdentity على ما يلي:
"userIdentity": {
  "type": "AWSAccount",
  "principalId": "AIDAEXAMPLE",
  "accountId": "012345678901"
}
الأحداث سيكون لها:
"eventType":"AwsVpceEvent",
"eventCategory":"NetworkActivity"
سيكون لحالات الرفض المستندة إلى سياسة نقطة نهاية VPC ما يلي:
"errorCode":"VpceAccessDenied",
"errorMessage":"The request was denied due to a VPC endpoint policy"