


تحديث 9 فبراير 2024
في 8 فبراير 2024، أصدرت Ivanti استشارة بشأن مصادقة جديدة لتجاوز الثغرة الأمنية عالية الخطورة، CVE-2024-22024 التي تؤثر على Ivanti Connect Secure (9.x, 22.x)، سياسة إيفانتي الآمنة (9.x, 22.x) وبوابات ZTA. يسمح الخلل الموجود في مكون SAML للمنتجات المذكورة للمهاجم بالوصول إلى بعض الموارد المقيدة دون مصادقة. في 9 فبراير 2024، تم اكتشاف الثغرة الأمنية ذكرت ليتم استغلالها في البرية.
يُنصح العملاء بتصحيح الإصدارات الثابتة بشكل عاجل: إصدارات Connect Secure 9.1R14.5, 9.1R17.3, 9.1R18.4, 22.4R2.3, 22.5R1.2, 22.5R2.3,22.6R2.2)، الإصدارات الآمنة لسياسة Ivanti 9.1R17.3, 9.1R18.4, 22.5R1.2 وإصدارات بوابات ZTA 22.5R1.6, 22.6R1.5, 22.6R1.7.
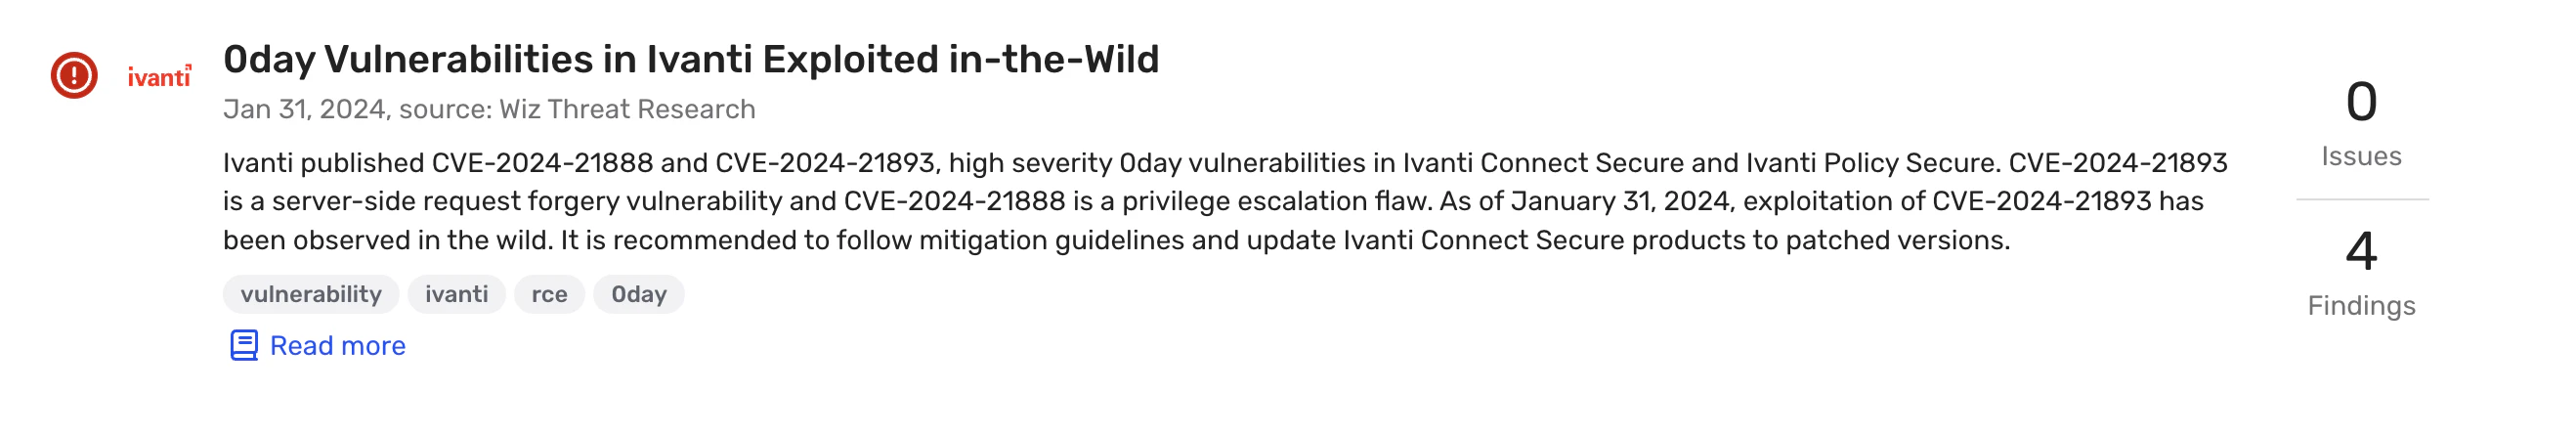
يمكن لعملاء Wiz استخدام الاستعلام والاستشارات المعدة مسبقًا في Wiz Threat Center للبحث عن المثيلات الضعيفة في بيئتهم.
يتوفر المزيد من المعلومات حول الثغرة الأمنية في منشور مدونة بواسطة watchTowr Labs، الذي اكتشف المشكلة.
****
في 10 يناير 2024، أصدرت Ivanti تقريرًا استشاريًا بالإضافة إلى إستراتيجيات التخفيف (ولكن بدون تصحيحات) لاثنين من نقاط الضعف التي تؤثر على أجهزة Connect Secure VPN: CVE-2023-46805 وCVE-2024-21887. وعند استغلالها جنبًا إلى جنب، فإنها تتيح تنفيذ تعليمات برمجية عن بعد غير مصادق عليها، وحثت شركة Ivanti على الاستجابة الفورية للعملاء. وبعد بضعة أيام، أعلن الباحثون أنهم حددوا الاستغلال النشط لهذه الثغرات الأمنية على أنه 0 يوم، يعود تاريخه إلى ديسمبر 2023، وقدموا تفاصيل عن نشاط التهديد ذي الصلة.
بعد بضعة أسابيع، في 31 يناير 2024، كشفت Ivanti عن اثنتين من نقاط الضعف شديدة الخطورة: CVE-2024-21888، وهو خلل في تصعيد الامتيازات، وCVE-2024-21893، وهو تزوير طلب من جانب الخادم (SSRF)، مما يؤثر على كل من Ivanti Connect Secure وIvanti Policy Secure. وقد أكد Ivanti أن إحدى نقاط الضعف هذه (CVE-2024-21893) قد تم استغلالها أيضًا في البرية باعتبارها 0-day. بعد هذه الإفصاحات على الفور، قامت Ivanti بتوفير التصحيحات لجميع الثغرات الأمنية الأربعة، واعتبارًا من 1 فبراير 2024، أصبحت التصحيحات متاحة لجميع الإصدارات الرئيسية المتأثرة.
ردًا على الإفصاحات المذكورة أعلاه، كلفت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) الوكالات الفيدرالية الأمريكية بفصل المنتجات المتأثرة عن شبكاتها بحلول 2 فبراير 2024، والقيام بأنشطة فورية لتعقب التهديدات ومراقبتها. تم توجيه الوكالات أيضًا لعزل الأنظمة المتأثرة، وتدقيق الوصول المميز، واتباع بروتوكول محدد لإعادة ضبط الأجهزة المخترقة وترقيتها وإعادة تكوينها وفقًا لإرشادات Ivanti، بما في ذلك إلغاء وإعادة إصدار جميع بيانات الاعتماد المخترقة بحلول 1 مارس 2024.
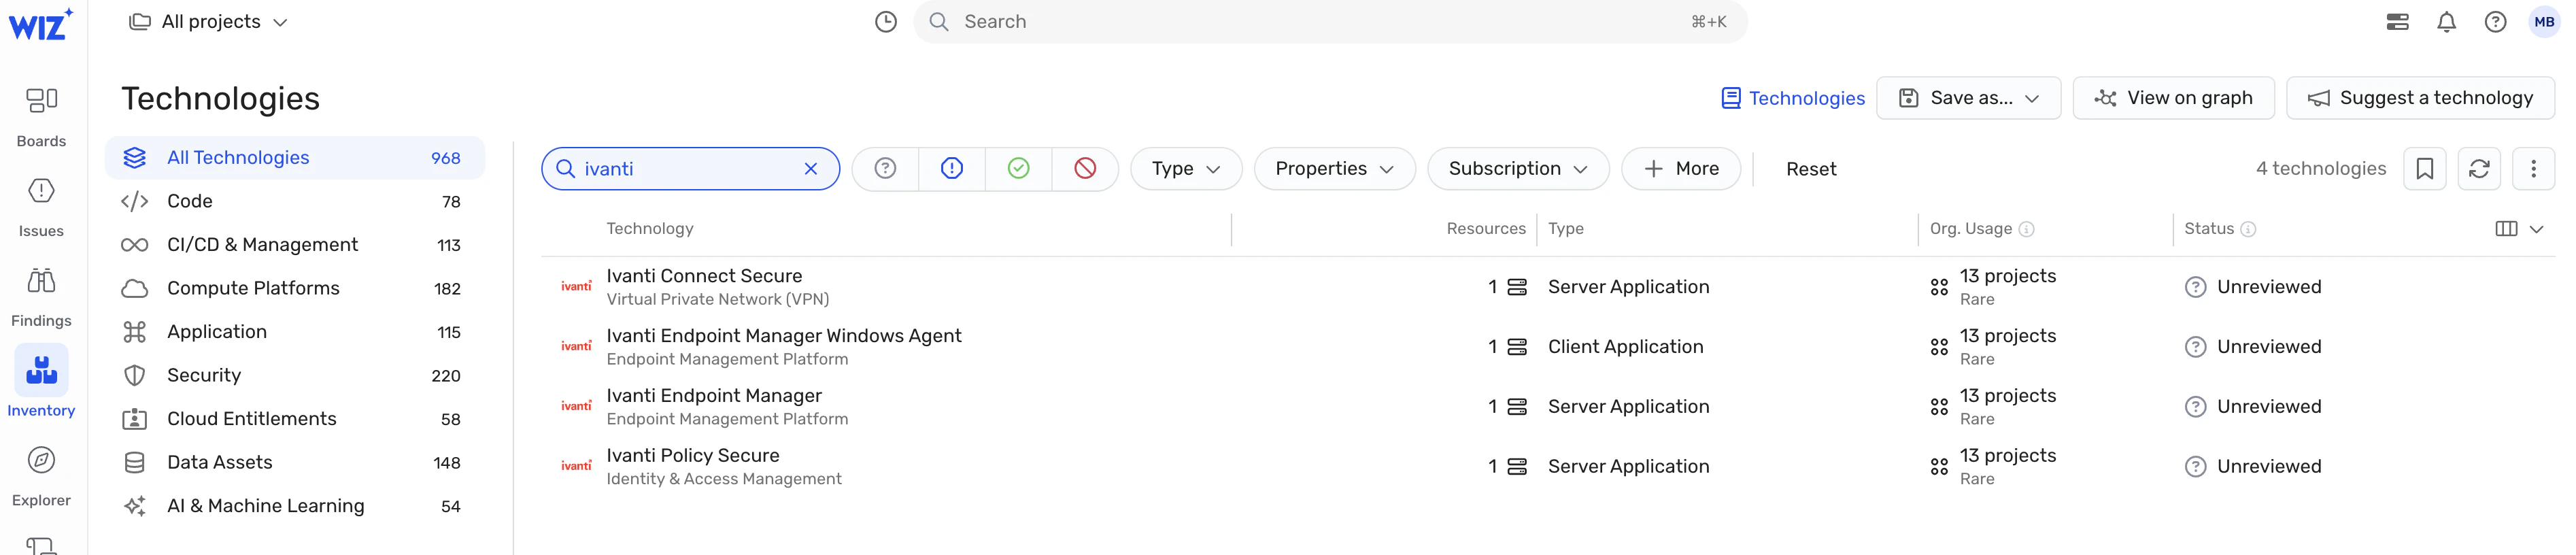
يمكن لعملاء Wiz التحقق من Wiz Inventory لتحديد جميع الموارد التي تقوم بتشغيل Ivanti Connect Secure أو Policy Secure في البيئة السحابية الخاصة بهم، كما تم تحديدها عن طريق المسح بدون وكيل أو غير مصادق عليه. بالإضافة إلى ذلك، يمكن للعملاء استخدام استعلامات وعناصر تحكم Wiz Threat Center للبحث عن مثيلات الثغرات الأمنية المذكورة أعلاه.
CVE-2023-46805
تسمح هذه الثغرة الأمنية بتجاوز المصادقة داخل مكون الويب الخاص بـ Ivanti Connect Secure (الإصدارات 9.x و 22.x) وسياسة Ivanti الآمنة. فهو يمكّن المهاجم عن بعد من التحايل على فحوصات التحكم والوصول إلى الموارد المقيدة.
CVE-2024-21887
في مكونات الويب الخاصة بـ Ivanti Connect Secure (الإصدارات 9.x و 22.x) و Ivanti Policy Secure، يوجد خلل في إدخال الأوامر. تسمح هذه المشكلة للمسؤول المعتمد بصياغة وإرسال الطلبات التي يمكنها تنفيذ أوامر عشوائية على الجهاز، مع احتمال استغلالها عبر الإنترنت.
CVE-2024-21888
وجود عيب في مكون الويب لكل من Ivanti Connect Secure وIvanti Policy Secure، عبر الإصدارات 9.x و 22.x، يمثل خطر تصعيد الامتياز. تسمح مشكلة عدم الحصانة هذه للمستخدم بالحصول على امتيازات على مستوى المسؤول.
CVE-2024-21893
تم التعرف على ثغرة أمنية في تزوير الطلب من جانب الخادم (SSRF) في مكون SAML الخاص بـ Ivanti Connect Secure و Ivanti Policy Secure (كلا الإصدارين 9.x و 22.x)، وخلايا إيفانتي العصبية لـ ZTA. تتيح هذه الثغرة الأمنية للمهاجم الوصول إلى بعض الموارد المقيدة دون الحاجة إلى المصادقة.
وفقًا لبيانات Wiz، كشفت أقل من 1% من البيئات السحابية علنًا عن المثيلات المعرضة لـ CVE-2023-46805 أو CVE-2024-21887 أو CVE-2024-21888 أو CVE-2024-21893.
تم العثور على مجموعة تجسس مشتبه بها تابعة للصين، يتم تتبعها باسم UNC5221 أو UTA0178، وهي تستغل CVE-2023-46805، CVE-2024-21887 في وقت مبكر من 0 يومًا في 3 ديسمبر 2023. ومع ذلك، بعد الكشف العام، لوحظ استغلال واسع النطاق من قبل مجموعات أخرى أيضًا.
اكتشف الباحثون الذين يحققون في هذا النشاط مهاجمين يستخدمون تقنية الالتفافية التي نجحت في التهرب من إرشادات التخفيف الأولية المقدمة من Ivanti. حدد الباحثون أيضًا العديد من أغطية الويب والأبواب الخلفية وغيرها من البرامج الضارة المرتبطة بالحملات التي تستغل هذه الثغرات الأمنية، ويجب على عملاء Ivanti فحص بيئاتهم بحثًا عن مؤشرات التسوية (IOCs) المدرجة في المراجع أدناه.
تؤثر هذه الثغرات الأمنية على جميع الإصدارات المدعومة من Ivanti Connect Secure وPolicy Secure – Version 9.x و 22.x.
أصدرت Ivanti تصحيحات للثغرات الأمنية في 31 يناير و1 فبراير 2024. يوصى بتثبيت الإصدارات المصححة – 9.1R14.4, 9.1R17.2, 9.1R18.3, 22.4R2.2 و 22.5R1.1.
قبل إصدار التصحيحات، قدمت Ivanti إرشادات حول تنفيذ حل بديل يتضمن استيراد ملف ملف XML من بوابة التنزيل الخاصة بهم. على الرغم من أن التصحيح هو المفضل، إلا أنه يُنصح أي عملاء غير قادرين على تطبيق التصحيحات في الوقت الحالي إما باستخدام الحل البديل أو تجنب عرض هذه المنتجات علنًا على الإنترنت في الوقت الحالي. كما ذكرنا أعلاه، ألزمت CISA الوكالات الفيدرالية بفصل المنتجات المتأثرة عن شبكاتها.
يمكن لعملاء Wiz استخدام الاستعلام والاستشارات المعدة مسبقًا في Wiz Threat Center للبحث عن المثيلات الضعيفة في بيئتهم.
كما هو مذكور أعلاه، يمكن لعملاء Wiz أيضًا استخدام المخزون للتحقق مما إذا كانوا يستخدمون Ivanti Connect Secure أو Policy Secure في بيئتهم وأين يستخدمونها.
إذا كانت لديك أية أسئلة أو مساعدة في تصحيح الثغرات الأمنية أو التخفيف منها، فلا تتردد في الاتصال بنا على التهديد.hunters@wiz.io.
