

في الآونة الأخيرة، استضاف فريق بحث Wiz ندوة عبر الإنترنت بعنوان كيفية حماية البيئة السحابية الخاصة بك من هجمات سلسلة التوريد. في هذه التدوينة، سنشارككم ملخصًا لما قام الفريق بتغطيته.
في البداية، ما عليك سوى إلقاء نظرة سريعة على هجمات سلسلة التوريد على مستوى عالٍ. تحدث هجمات سلسلة التوريد عندما يتمكن المهاجمون من الوصول إلى برنامج بائع تابع لجهة خارجية. ومن خلال اختراق الطرف الثالث وإدخال تعليمات برمجية ضارة، فإنه يسمح للمهاجمين بالوصول إلى أهداف أكثر أمانًا والوصول إلى آلاف المؤسسات التي تستخدم هذا البائع فقط من خلال اختراقهم الوحيد.
لقد أدخلت السحابة مخاطر جديدة ونواقل الهجوم
توفر السحابة نطاقًا واسعًا من الفوائد للمؤسسات، ولكنها عالم مختلف تمامًا عن العالم المحلي. ونتيجة لذلك، شهدنا ظهور أنواع جديدة من المخاطر ونواقل الهجوم في البيئات السحابية. واحدة من تلك الهجمات التي شهدت شهرة متزايدة خلال السنوات القليلة الماضية هي هجمات سلسلة التوريد. في حين أن هجمات سلسلة التوريد لا تقتصر على السحابة (أحد أشهرها هو هجوم SolarWinds على سبيل المثال)، فقد جلبت السحابة اعتبارات جديدة لهجمات سلسلة التوريد.
أحد الأمثلة على ذلك هو OMIGOD. سلطت نقاط الضعف في OMIGOD الضوء على نوع جديد من الاعتبارات المتعلقة بمخاطر سلسلة التوريد: نقاط الضعف في البرامج التي لم تختر وجودها في بيئتك في المقام الأول.
هناك نوعان رئيسيان من مخاطر سلسلة التوريد في السحابة
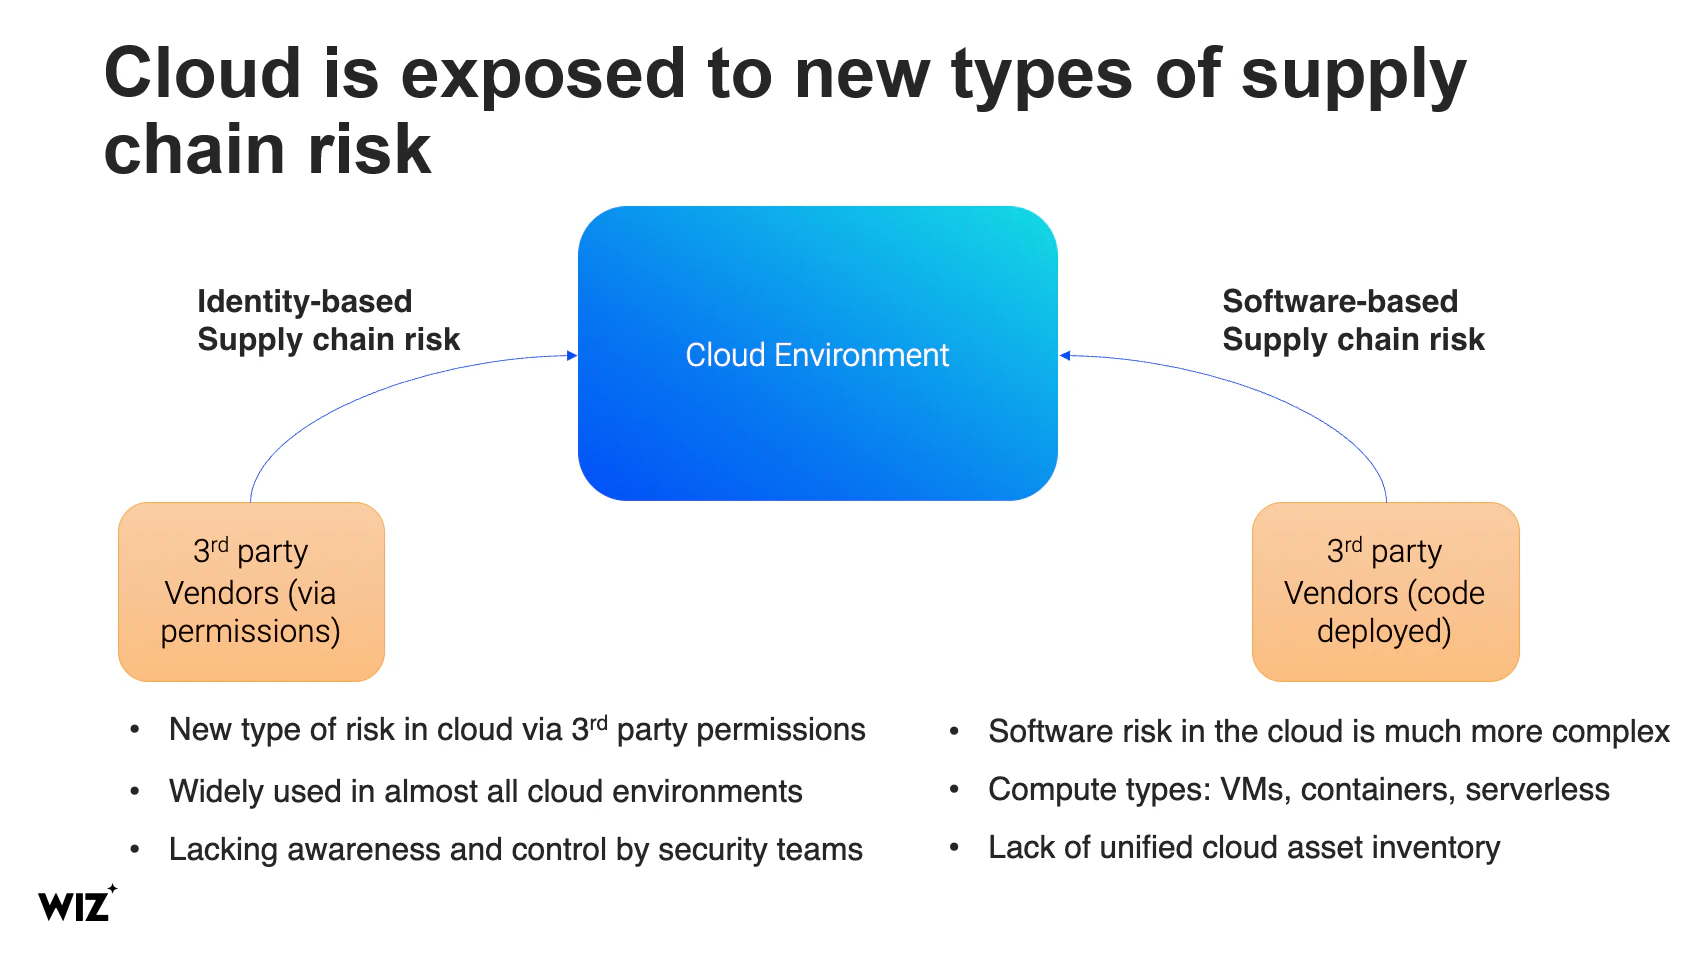
تتميز البيئة السحابية بمخاطر سلسلة التوريد الكلاسيكية (القائمة على البرمجيات، من بائع خارجي)، لكنها تبدو مختلفة في عالم السحابة. نظرًا لأن السحابة أكثر تعقيدًا وأكثر مرونة وتحتوي على المزيد من أنواع الحوسبة، فمن الصعب للغاية إدارة الأصول، مما يؤدي إلى تفاقم الصعوبات في التعامل مع مخاطر سلسلة التوريد القائمة على البرامج.
بالإضافة إلى ذلك، هناك نوع آخر من مخاطر سلسلة التوريد وهو جديد على السحابة: مخاطر سلسلة التوريد القائمة على الهوية. لا ينشأ هذا النوع من المخاطر من تثبيت برامج خارجية في بيئتك، ولكن بدلاً من ذلك من منح الأذونات داخل بيئتك إلى جهات خارجية.
تختلف مخاطر سلسلة التوريد القائمة على البرمجيات في السحابة
عندما يتعلق الأمر بالسحابة، تأتي البرامج في العديد من الأشكال المختلفة. في البيئة القياسية، من الشائع أن يكون هناك وكلاء تابعين لجهات خارجية يعملون على أجهزة افتراضية، بالإضافة إلى صور AMI و/أو صور الحاويات و/أو وظائف Lambda التابعة لجهات خارجية.
مع كل هذه الأشكال المختلفة من برامج الطرف الثالث، يصبح من الصعب مراقبة وتتبع حتى ما قمت بنشره في السحابة عن عمد. ناهيك عن أن OMIGOD أوضحت لنا أنه في بعض الأحيان يتم تشغيل برامج الطرف الثالث نيابةً عنك بواسطة مزود السحابة الخاص بك – مما يعني أنك لم تضعها هناك عن قصد! أظهر بحث Wiz أن ما يقرب من 60% من البيئات التي شملتها الدراسة تأثرت بـ OMIGOD، مما يجعل هذا النوع من المخاطر واسع الانتشار.
تعني كل هذه العناصر أن إنشاء مخزون الأصول السحابية والحفاظ عليه يمثل تحديًا كبيرًا لفرق الأمان. وبدون هذا المخزون، من السهل تفويت برامج الطرف الثالث غير الآمنة في بيئة السحابة الخاصة بك.
تعتبر مخاطر سلسلة التوريد القائمة على الهوية جديدة وخطيرة
إلى جانب النظرات الجديدة لمخاطر سلسلة التوريد المألوفة، تجلب السحابة معها نوعًا جديدًا تمامًا من مخاطر سلسلة التوريد: القائمة على الهوية. تأتي مخاطر سلسلة التوريد القائمة على الهوية من منح أذونات زائدة لبائعي الطرف الثالث.
أجرى Wiz تحليلاً لـ 1500 حساب AWS، بحثًا عن أكثر 40 بائعًا خارجيًا شهرة، ووجد بعض الإحصائيات المقنعة. يعتمد الجميع تقريبًا على بائعي الطرف الثالث في بعض عناصر بيئتهم: يُظهر بحث Wiz أن 4% فقط من المؤسسات لم تمنح أذونات لبائعي الطرف الثالث. لكن الخطر لا يأتي من منح الأذونات نفسها؛ يأتي من منح الأذونات المفرطة. 82% من البيئات لديها بائع واحد على الأقل يتمتع بمستويات أذونات عالية للغاية. كان لدى 76% بائع واحد أو أكثر يتمتع بأذونات تمنح التحكم الكامل في سحابة العميل، وهو ما يمثل خطرًا كبيرًا على ATO.
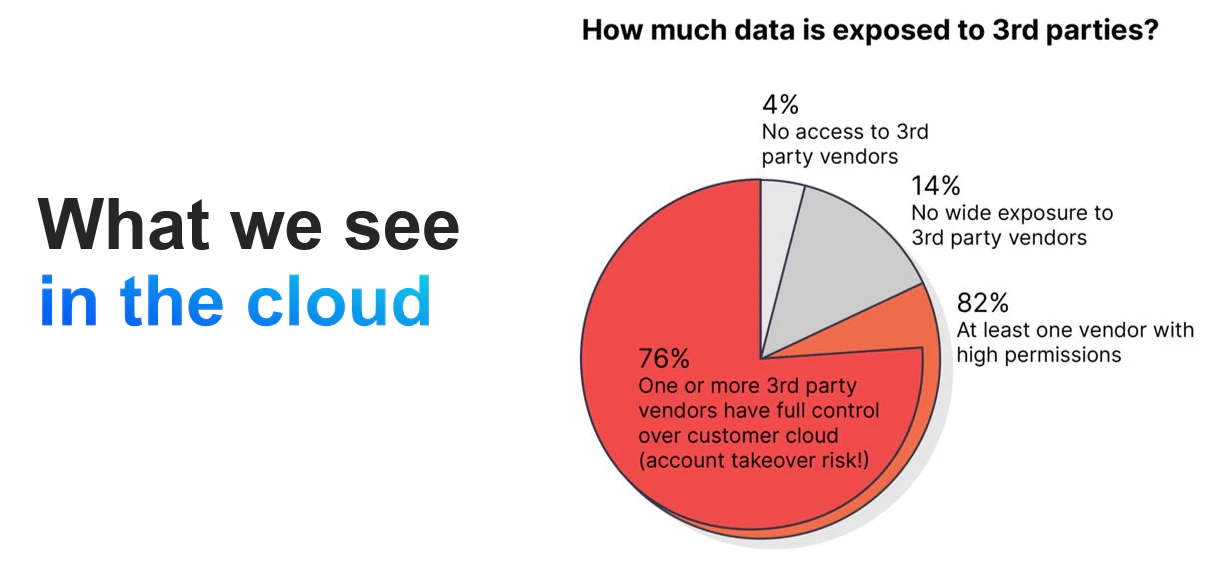
والخلاصة هنا هي أنه من الشائع جدًا منح امتيازات مفرطة لموردي الطرف الثالث، كما أنه من الصعب جدًا على فرق الأمان اكتشاف هذه الامتيازات. هذا مزيج سيء.
ماذا يمكنك أن تفعل بشأن مخاطر سلسلة التوريد؟
للتخفيف من مخاطر سلسلة التوريد بشكل صحيح، تحتاج فرق الأمان إلى استراتيجية سلسلة التوريد السحابية. سيكون لاستراتيجية كل منظمة بعض العناصر الفريدة، ولكن هناك بعض الأساليب المشتركة التي ينبغي اعتمادها:
-
يكشف: قم بإنشاء عملية للكشف عن مخاطر الطرف الثالث – جرد الأصول، ورؤية الأذونات الفعالة. عليك أن تفهم ما يوجد في بيئتك كنقطة انطلاق.
-
التصديق: أضف عمليات داخلية لتحليل البائعين الخارجيين والموافقة عليهم. تأكد من مراجعة البائعين الخارجيين قبل إضافتهم. تحقق من السياسات/الأذونات التي يحتاجونها.
-
تقليل المخاطر: تنفيذ حل متسق لتقليل مخاطر مخاطر سلسلة التوريد القائمة على البرامج والهوية. بالنسبة للبرامج، فهو حل لإدارة الأصول السحابية. يجب أن تتمتع فرق الأمان برؤية واضحة لأصول البرامج هذه وتقوم بتحليلها بشكل مستمر للتأكد من أنها مصححة بشكل صحيح وتعمل كما هو متوقع. بالنسبة إلى الهوية، فهي تنفذ القدرة على تحليل الهويات في البيئات، والتأكد من أن البائعين لديهم الشكل الأكثر محدودية من الوصول الذي لا يزال يسمح لهم بإنجاز وظائفهم.
شاهد الندوة الكاملة عبر الإنترنت لاستكشاف هذه المواضيع بشكل أكبر والتعرف على ثلاثة أمثلة تفصيلية للامتيازات المفرطة الشائعة التي تساهم في مخاطر سلسلة التوريد القائمة على الهوية، وكيفية التخفيف منها.
