

يدعم Microsoft 365 عدد الشركات الحديثة التي تتعاون، ولكنه يتصل أيضًا بعمق بالبيئات السحابية التي تدير تلك الشركات.
اليوم، يسعدنا أن نعلن أن: Wiz لـ Microsoft 365 متوفر الآن بشكل عام (GA).
باستخدام GA، نقوم بتوسيع نظام Wiz الأساسي إلى Microsoft 365، وإدخاله في الرسم البياني الأمني لتوفير رؤية موحدة وسياق وتحديد أولويات المخاطر. بدلاً من عرض M365 بشكل منفصل، يمكن للفرق الآن فهم كيفية ارتباط التكوينات والوصول والتعرض للبيانات بالمخاطر الحقيقية عبر البيئة السحابية الأوسع الخاصة بهم، واتخاذ الإجراءات اللازمة للحد منها.
شاهد المخاطر في السياق – من SaaS إلى السحابة
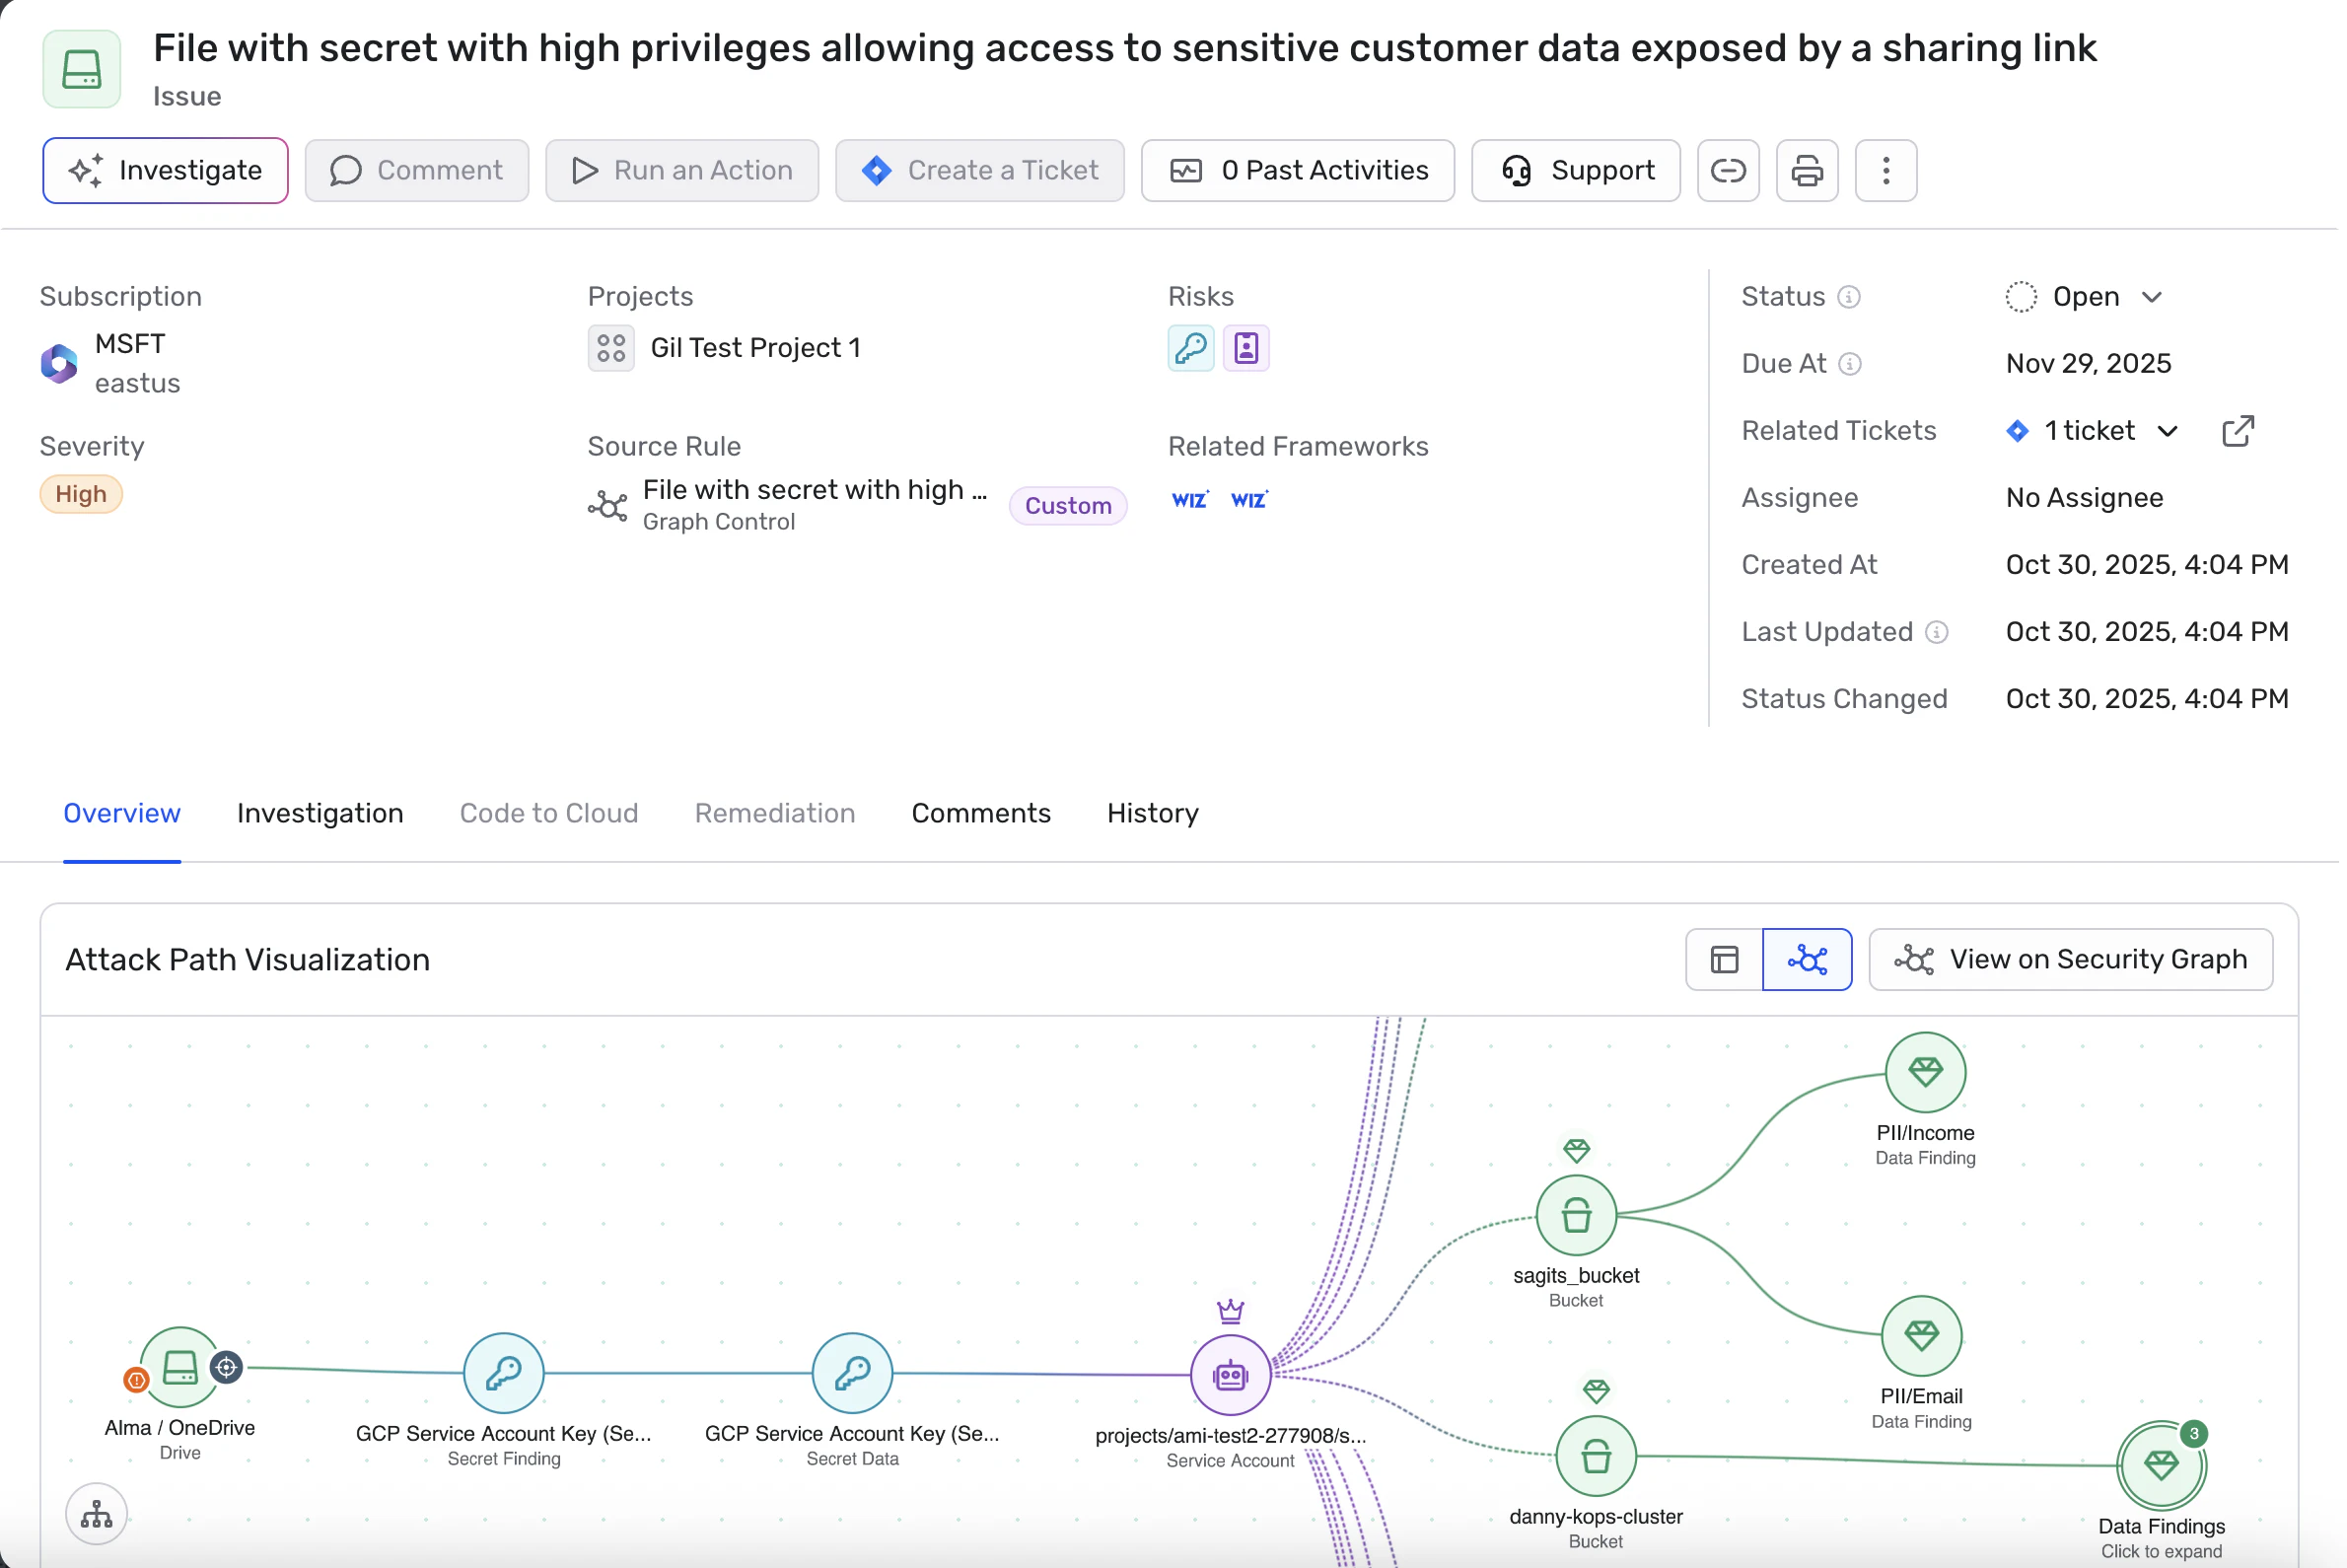
الخطوة الأولى هي الرؤية المنطقية. يعرض Wiz موقف Microsoft 365 ومخاطر البيانات مباشرة في السياق – موضحًا كيف يمكن لمشكلة SaaS البسيطة أن تفتح مسار هجوم حقيقي في السحابة الخاصة بك.
ستتمكن من الإجابة على أسئلة مثل:
-
ما هي مواقع OneDrive أو SharePoint التي تحتوي على بيانات أو أسرار حساسة، ومن يمكنه الوصول إليها؟
-
هل يتم مشاركة أي من هذه الموارد خارجيًا أو تعرضها بشكل مفرط؟
-
ما هي تكوينات Microsoft 365 الخاطئة التي يمكن أن تكشف موارد السحابة المتصلة، وكيف ترتبط هذه المشكلات بأحمال العمل أو الهويات أو مسارات الذكاء الاصطناعي الخاصة بي؟
-
هل يتم تطبيق سياسات حماية البيانات وعلامات الحساسية وتنفيذها بشكل صحيح؟
-
ما هي تطبيقات الذكاء الاصطناعي الموجودة في بيئتي، وما الذي تتصل به، وما المخاطر التي تسببها؟
-
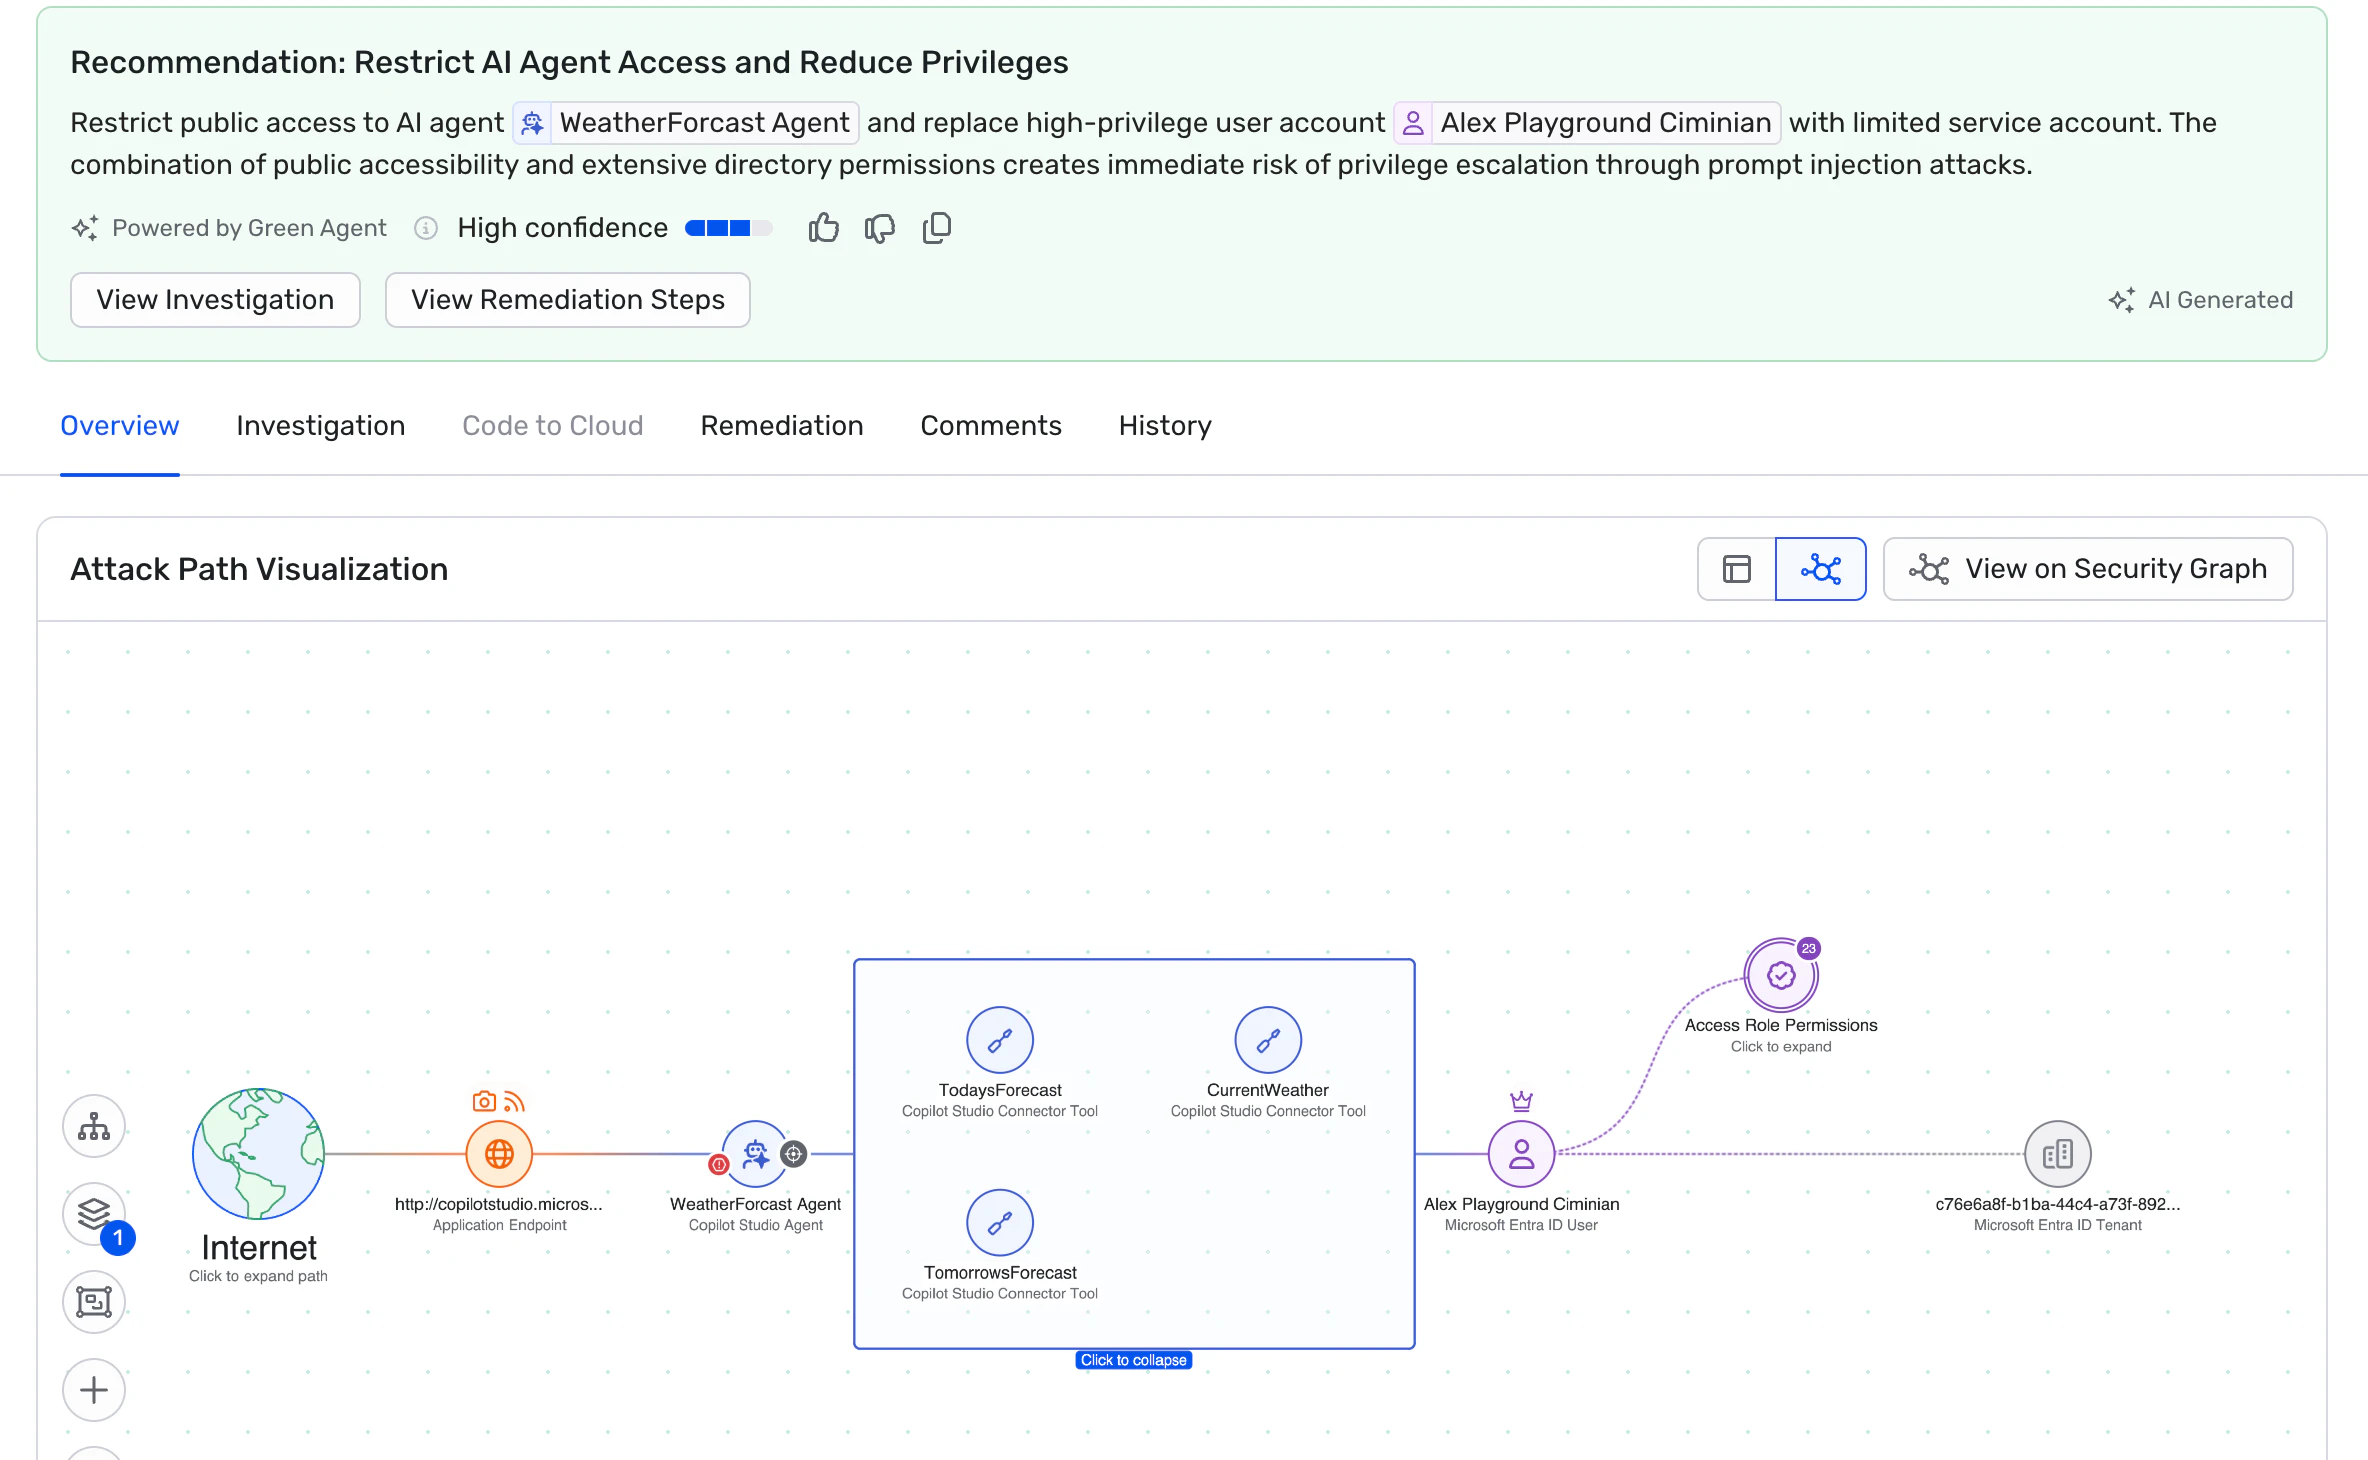
ما هي المخاطر التي يقدمها وكلاء الذكاء الاصطناعي المُدارين في Copilot Studio؟
داخل Wiz لـ Microsoft 365
تقدم Wiz نفس الرؤية والسياق الذي يحدد نهج الأمان السحابي الخاص بها مباشرة إلى Microsoft 365 – والذي يشمل الوضع والبيانات والوصول. تشتمل كل إمكانية أدناه على مثال مرئي لكيفية ظهور الرؤى في منصة ويز.
الموقف والوصول
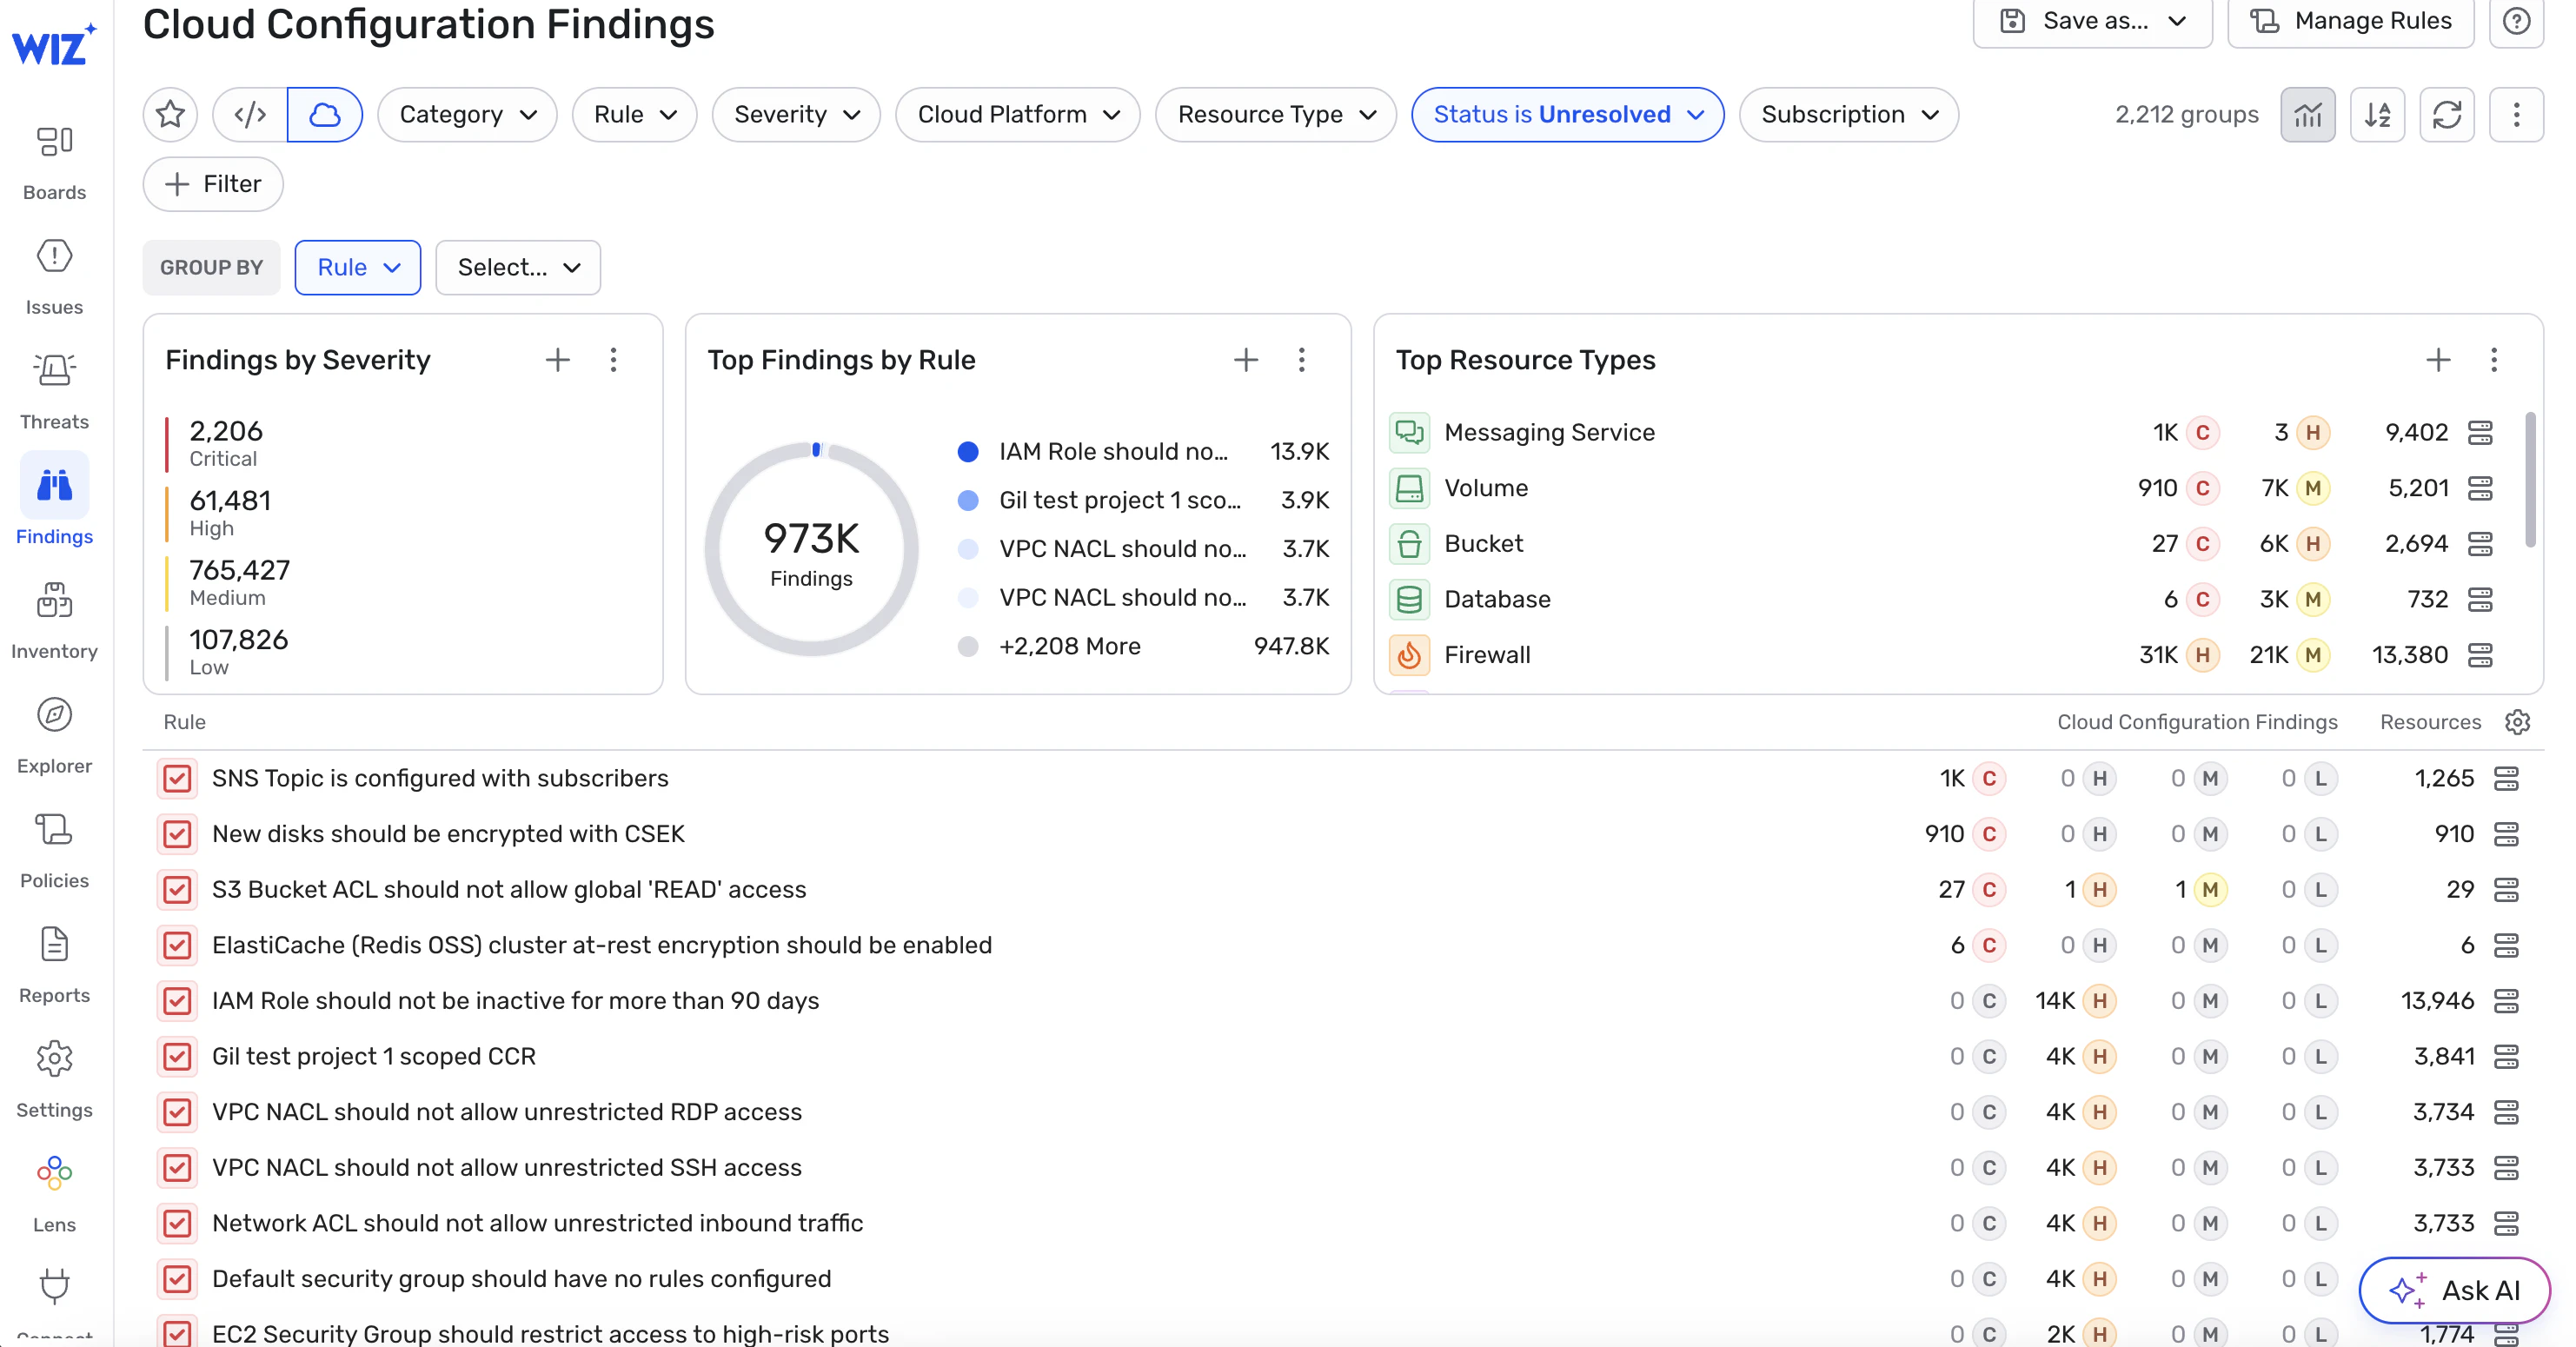
يمكنك تحديد التكوينات الخاطئة والوصول إلى المخاطر عبر بيئة Microsoft 365 لديك، بما يتوافق مع معايير CIS، وفهم كيفية مساهمتها في التعرض السحابي على نطاق أوسع.
-
تحديد التكوينات الخاطئة ومعالجتها عبر Microsoft 365، بما في ذلك Exchange Online وSharePoint وOneDrive والمزيد
-
تقييم التكوينات باستمرار ضد معايير CIS Microsoft 365 للحفاظ على خط أساس آمن
-
قم بتحليل مخاطر الهوية من خلال Microsoft Entra، بما في ذلك الأدوار المميزة والمستخدمين الذين لديهم أذونات زائدة
-
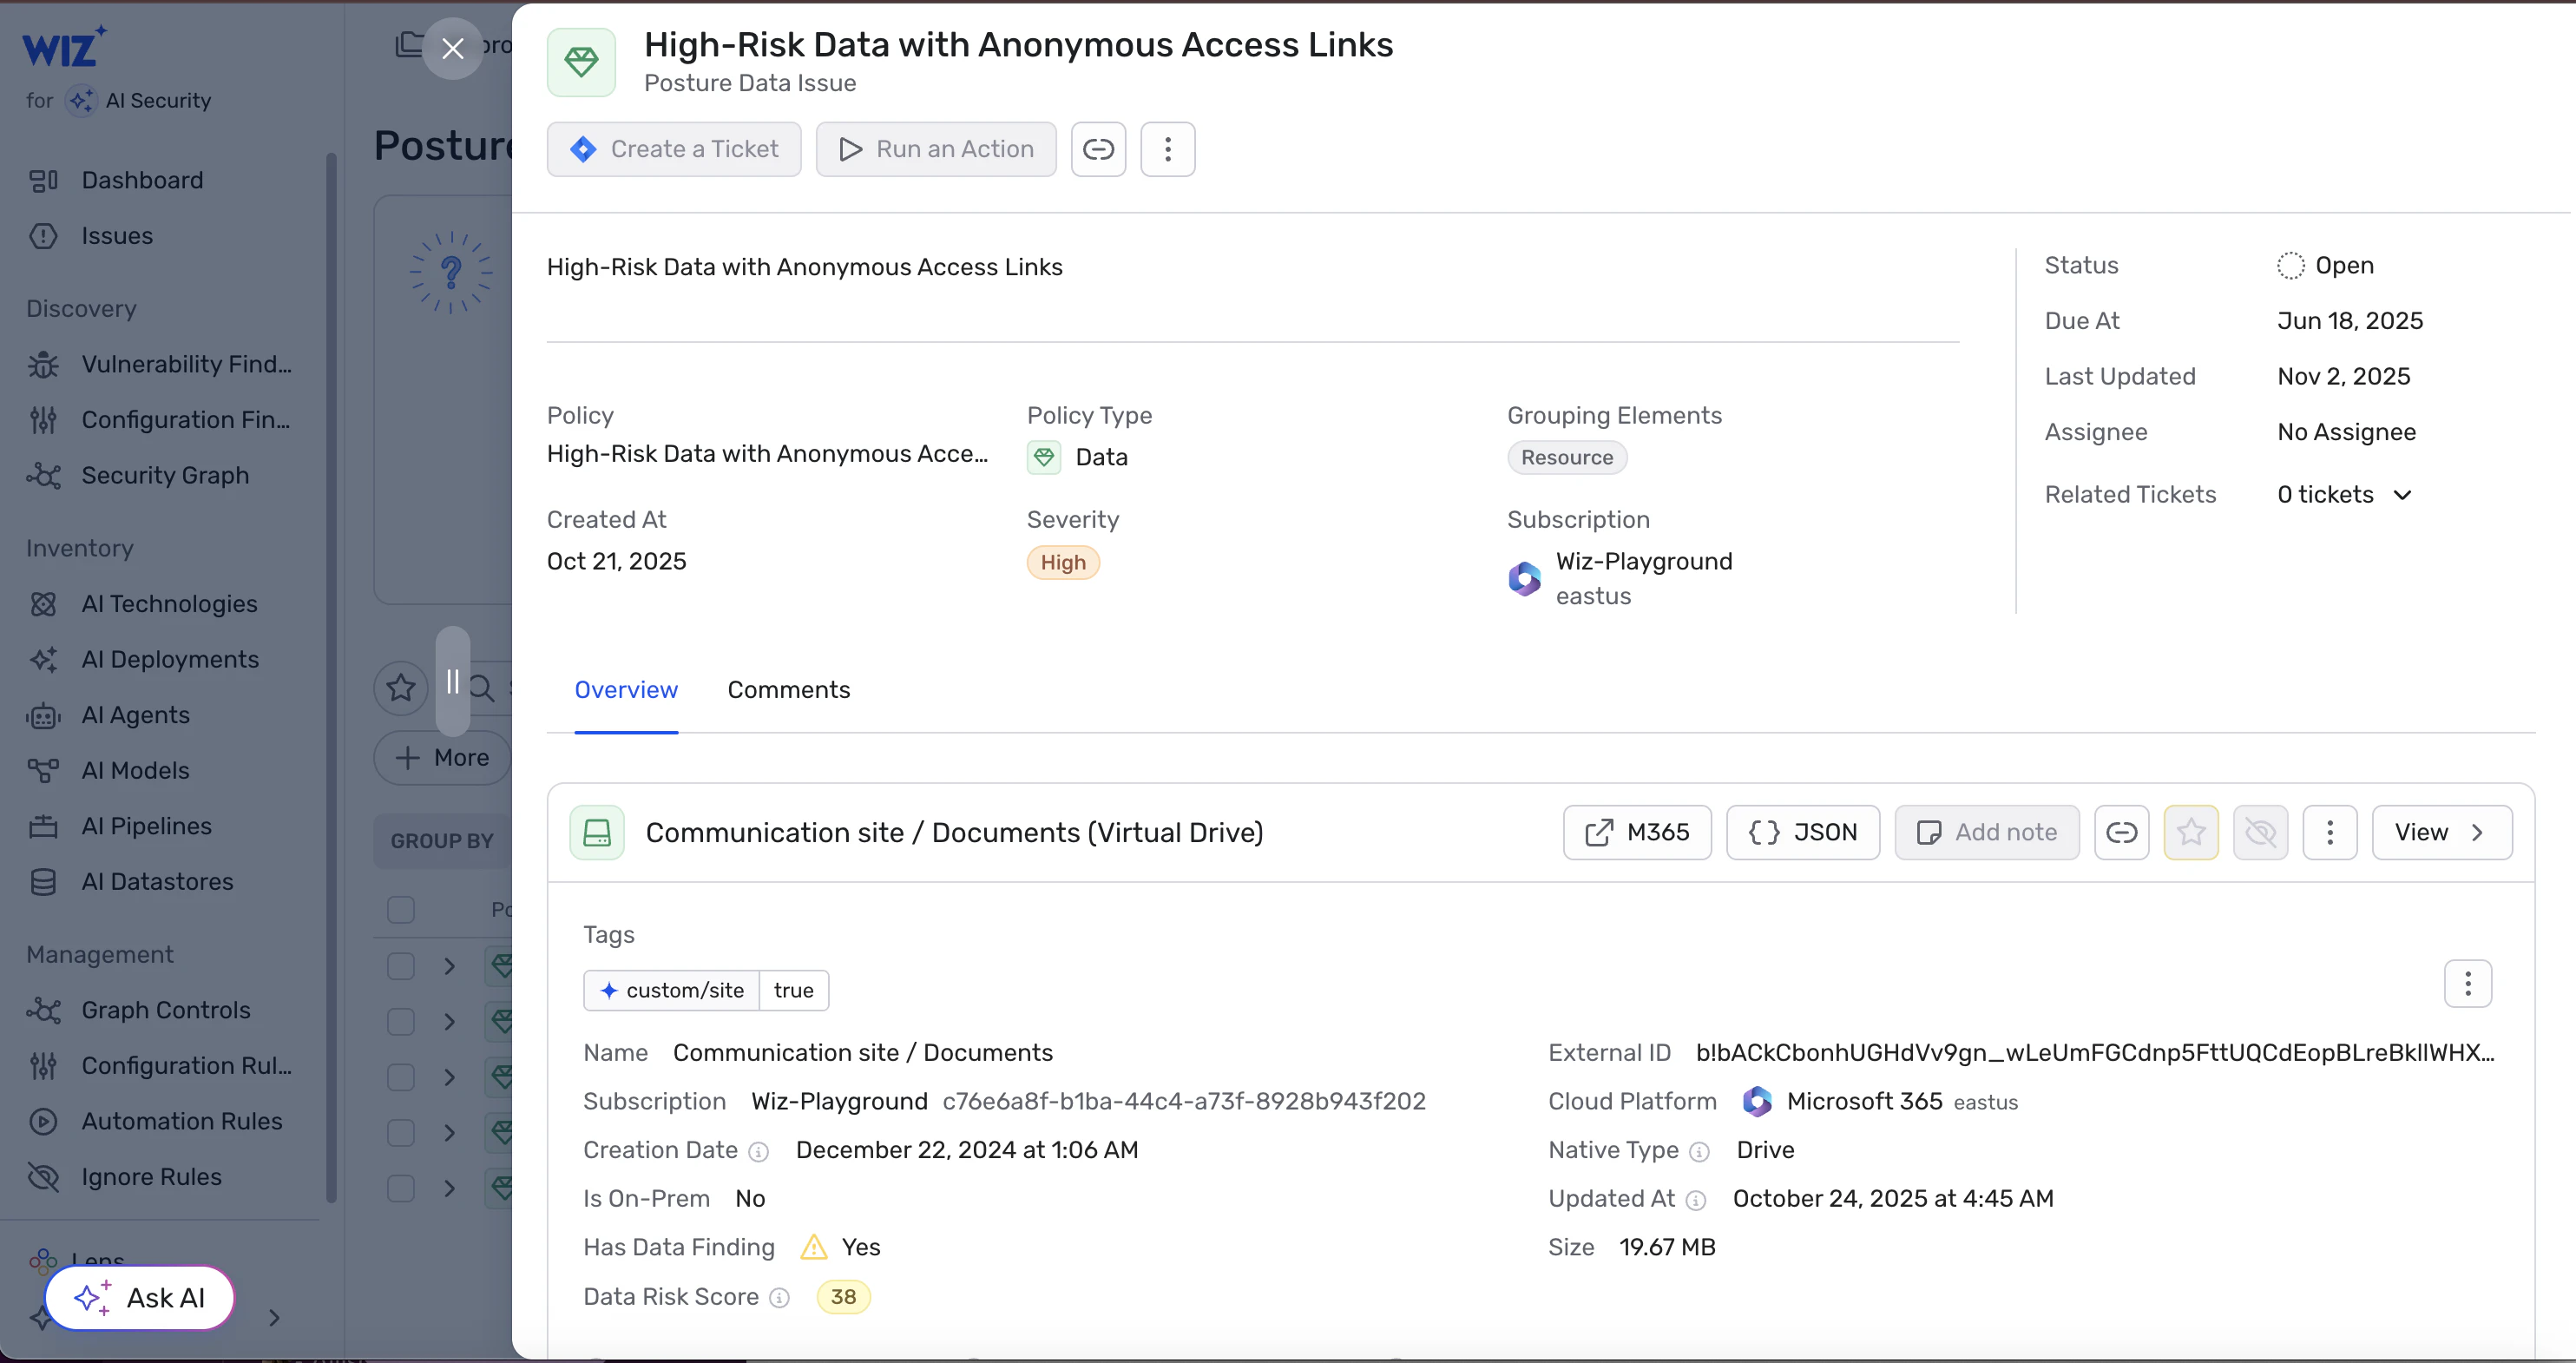
فهم مخاطر الوصول والمشاركة عبر SharePoint وOneDrive، بما في ذلك الوصول الخارجي والمجهول إلى البيانات الحساسة
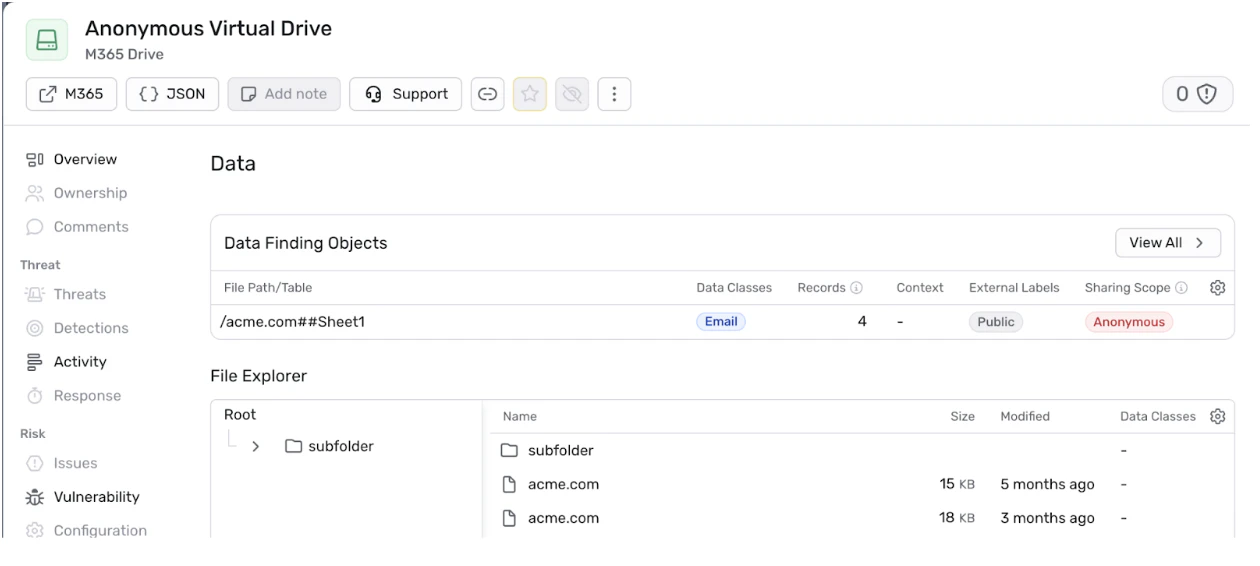
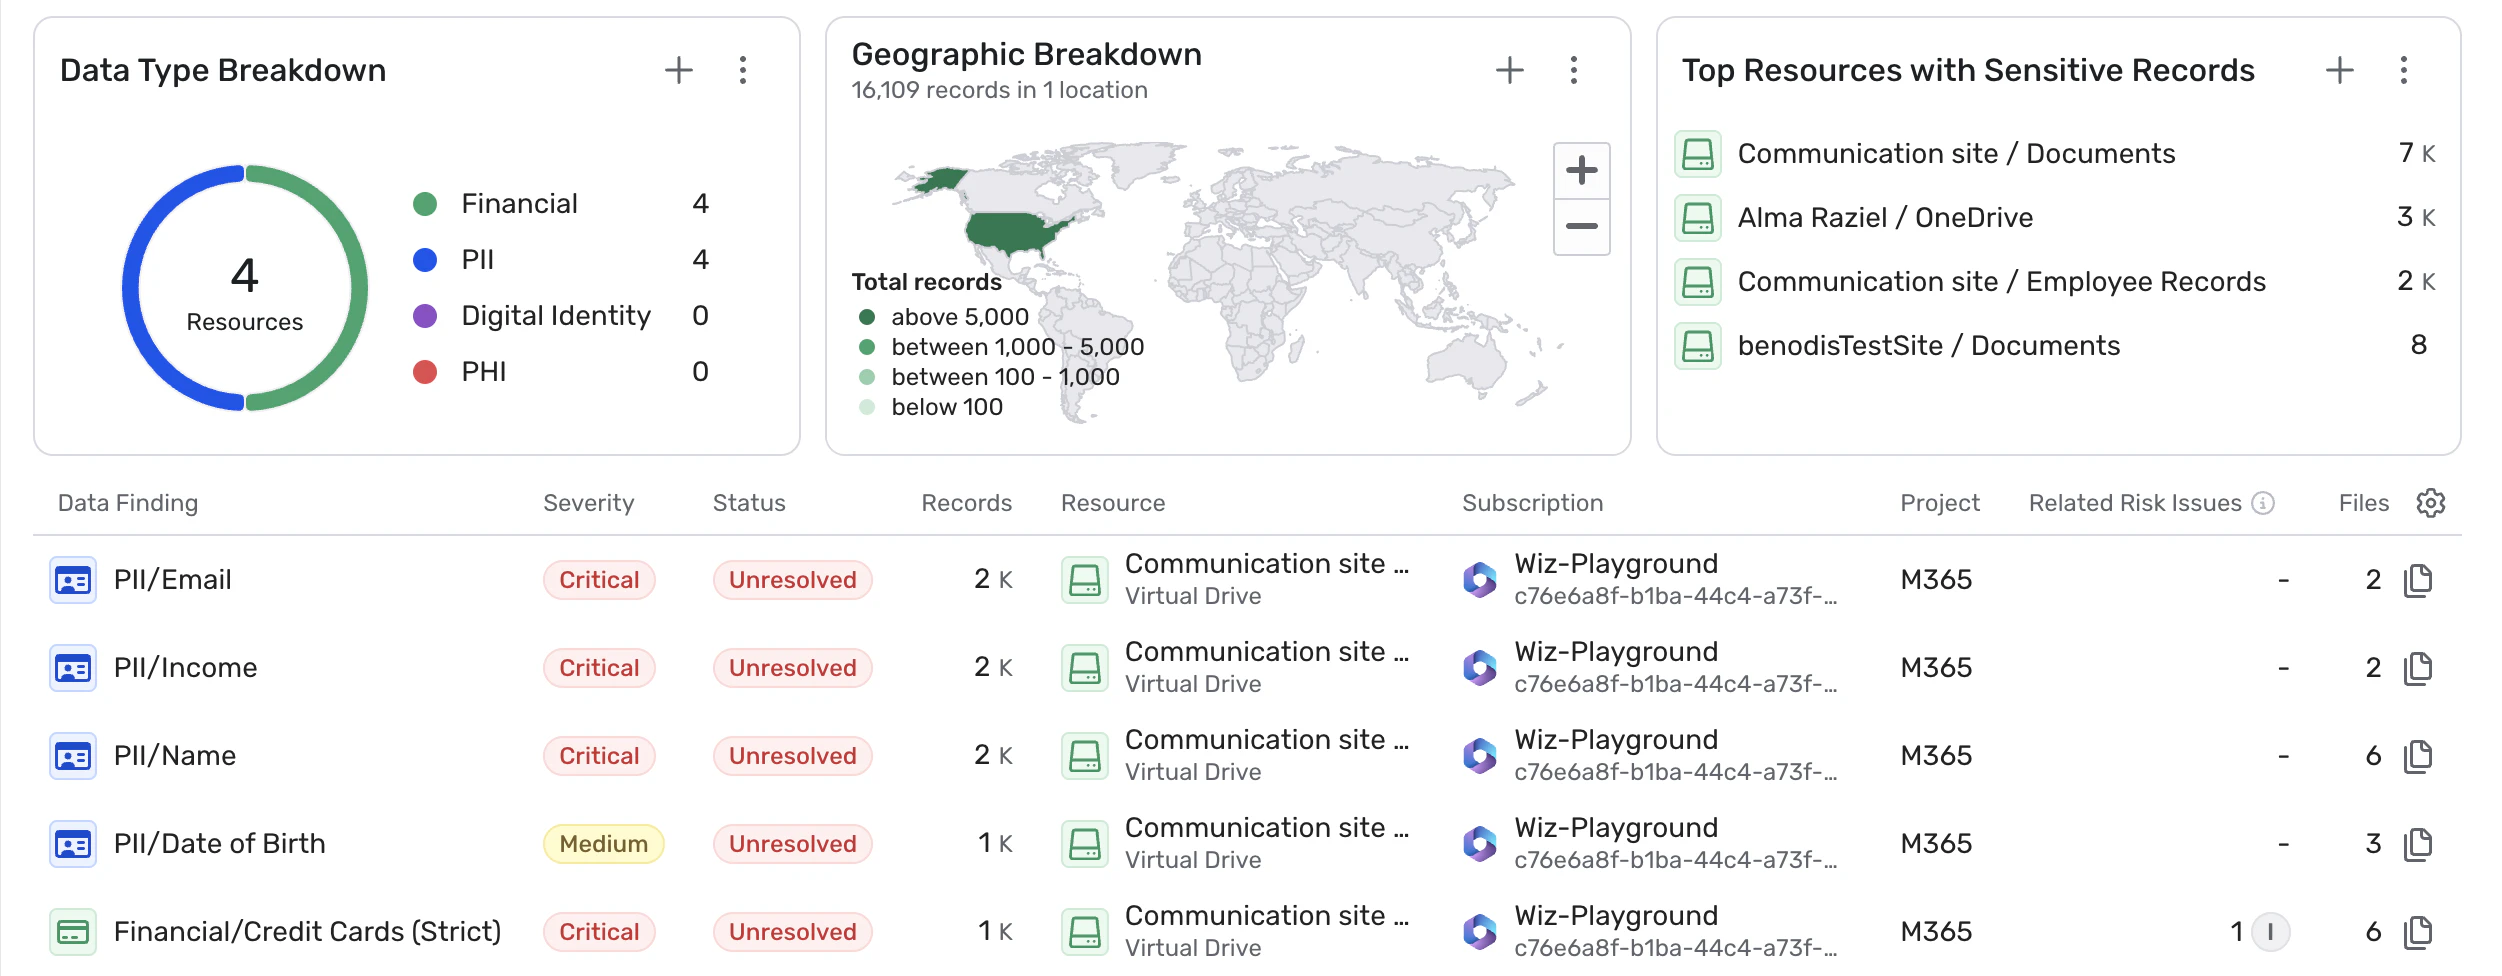
أمن البيانات وتصنيفها (DSPM)
اكتشف البيانات والأسرار الحساسة وصنفها عبر Microsoft 365، وافهم كيفية عرضها في سياق البيئة السحابية الأوسع لديك.
-
قم بمسح SharePoint وOneDrive لاكتشاف البيانات الحساسة، بما في ذلك بيانات PII وPCI وPHI والبيانات المهمة للأعمال
-
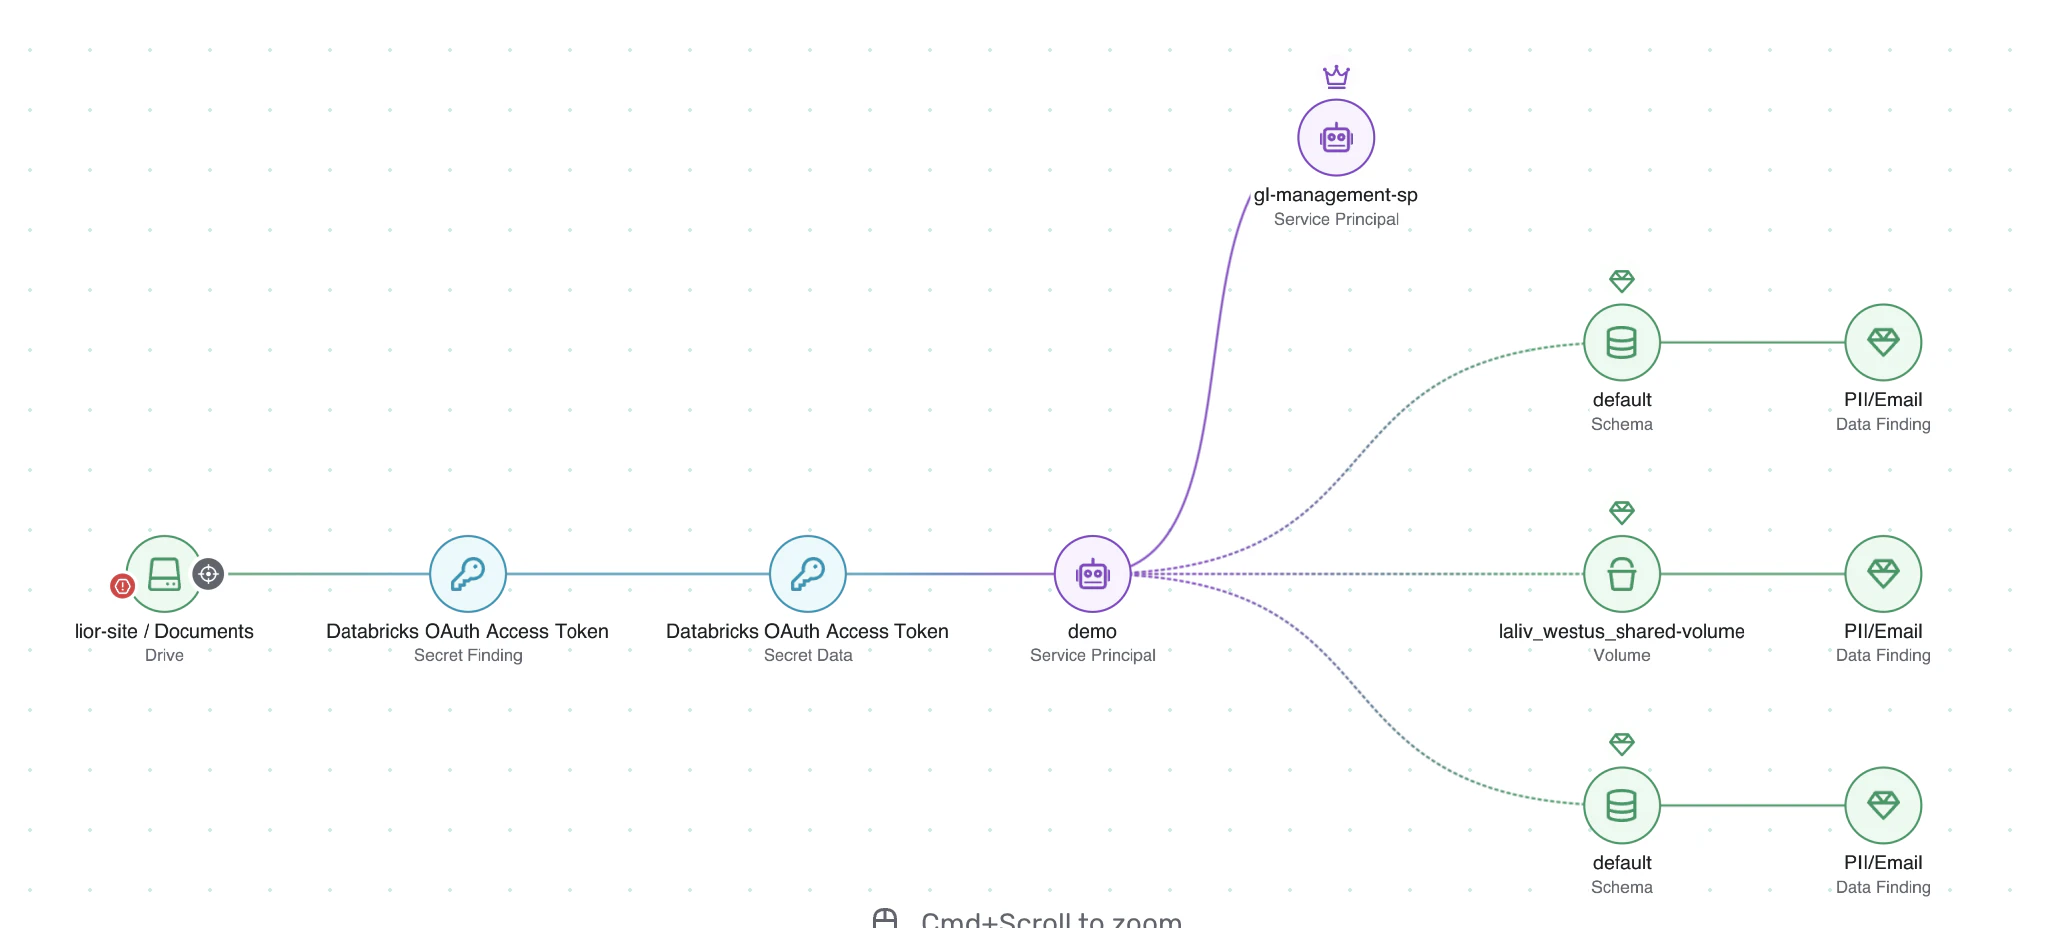
كشف وإبراز الأسرار وبيانات الاعتماد المضمنة في الملفات التي يمكن أن تمنح الوصول إلى البنية التحتية السحابية
-
قم بتصنيف البيانات باستخدام محرك التصنيف المدعوم بالذكاء الاصطناعي من Wiz لتحديد المحتوى الحساس بدقة والمصمم خصيصًا لشركتك
-
قم بدمج تسميات حساسية Microsoft Purview لتحسين الرؤية في تصنيف البيانات
-
فهم كيفية ارتباط التعرض للبيانات بالهويات والأذونات والبنية التحتية لتسليط الضوء على المخاطر الحقيقية
-
قم بتطبيق أساليب التصنيف المعتمدة على الذكاء الاصطناعي لتحديد البيانات “الحساسة” المخصصة لعملك.
تطبيقات الذكاء الاصطناعي (متوفرة للمعاينة)
يرتبط Microsoft 365 بشكل متزايد بتطبيقات الذكاء الاصطناعي، مما يقدم مسارات جديدة للمخاطر.
يوفر Wiz رؤية مبكرة لتطبيقات الذكاء الاصطناعي التي تم إنشاؤها باستخدام Microsoft Copilot Studio، مما يساعد الفرق على فهم كيفية اتصال هذه التطبيقات عبر البيانات والهويات والبنية التحتية.
-
حدد تطبيقات الذكاء الاصطناعي وما تتصل به عبر بيئتك
-
اكتشف المخاطر الناجمة عن التكوين الخاطئ والتعرض المفرط ونقص حواجز الحماية
-
افهم كيف يساهم استخدام الذكاء الاصطناعي في زيادة المخاطر السحابية على نطاق أوسع
يتوفر دعم Copilot Studio في المعاينة الخاصة اليوم، مع استمرار توسع التغطية الأوسع لتطبيقات الذكاء الاصطناعي كجزء من نهج Wiz الشامل لتأمين الذكاء الاصطناعي.
لمعرفة المزيد، راجع مدونة منصة حماية تطبيقات الذكاء الاصطناعي الخاصة بنا.
المعالجة ورؤية مايكروسوفت
مع GA، يمتد Wiz إلى ما هو أبعد من الرؤية لمساعدة الفرق على اتخاذ الإجراءات وفرض حماية البيانات على نطاق واسع.
-
اتخذ إجراءات المعالجة مباشرة داخل Wiz، مع مجموعة من الخيارات لتقليل التعرض عبر M365
-
قم بتطبيق تسميات الحساسية والتحقق من صحتها من خلال Microsoft Purview
-
تعزيز حوكمة البيانات من خلال دمج وتحديث تصنيفات الاختصاص
يتكامل Wiz مع Microsoft Purview لدمج التصنيفات الموجودة وتطبيق التحديثات، مما يساعد على ضمان تصنيف البيانات وحمايتها وإدارتها بشكل متسق.
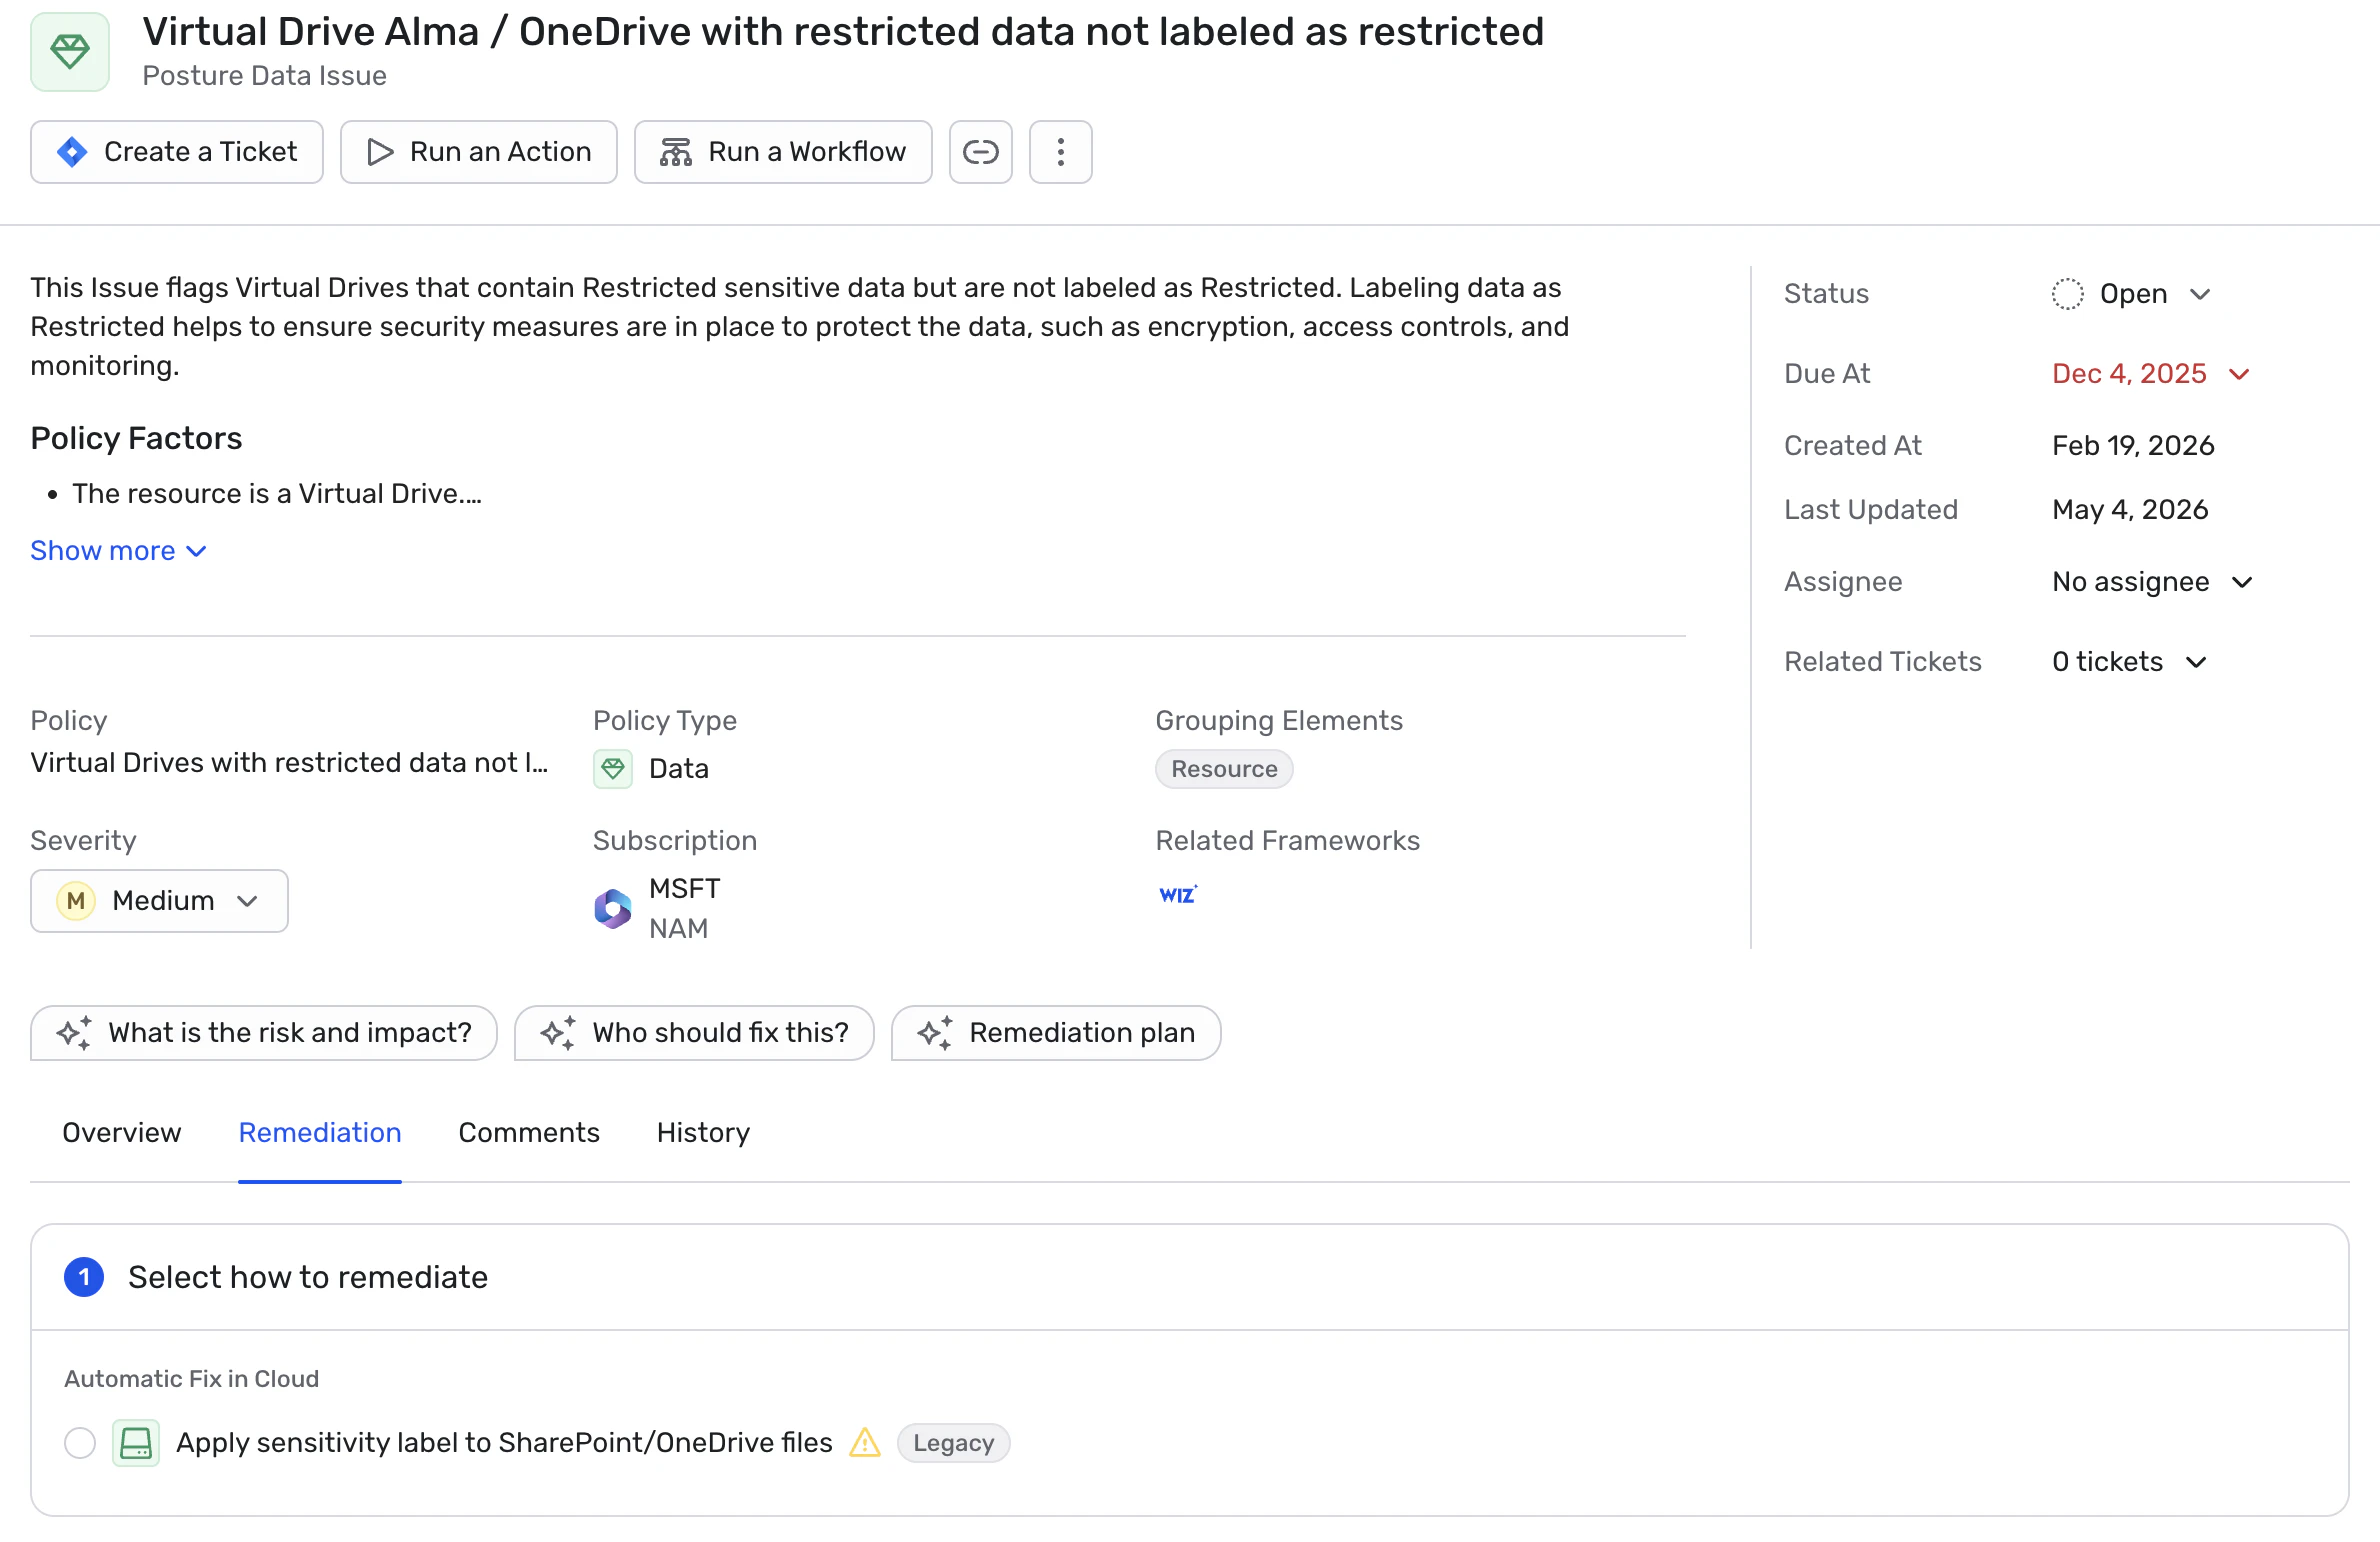
تحويل الرؤية إلى رؤى قابلة للتنفيذ
يصبح كل اكتشاف في Microsoft 365 في Wiz أكثر من مجرد تنبيه – فهو عبارة عن رؤية غنية بالسياق مرتبطة بالمخاطر والتأثيرات الحقيقية.
نظرًا لأن بيانات M365 وهوياتها وتكويناتها الخاطئة تعد جزءًا من Wiz Security Graph، فيمكن لكل منها الاتصال بالمشكلات عبر البيئة السحابية الأوسع لديك. على سبيل المثال:
-
يعرض موقع SharePoint البيانات المنظمة المرتبطة بعبء عمل Azure
-
مجلد OneDrive يحتوي على أسرار تمت مشاركتها خارجيًا
-
هوية مستخدم ذات أذونات محفوفة بالمخاطر تمتد إلى موارد M365 والسحابة
تكشف هذه الاتصالات عن مسارات الهجوم الأكثر أهمية. ومن خلال تصورها في رسم بياني واحد، يمكن لفرق الأمان تحديد الأولويات بشكل أسرع، والتركيز على الإصلاحات الصحيحة، واتخاذ الإجراءات مباشرة داخل Wiz.
من خلال مجموعة من خيارات المعالجة – بدءًا من الإجراءات الأصلية مثل تطبيق تسميات Microsoft Purview والتحقق من صحتها وحتى الإصلاحات الموجهة وعمليات التكامل مع مسارات العمل الحالية – يمكن للفرق تشغيل كل اكتشاف في Microsoft 365.
ويضمن ذلك انتقال المخاطر من الرؤية إلى الحل، وتسريع الاستجابة مع الحفاظ على السياق عبر SaaS والبيئات السحابية.
ما هي الخطوة التالية
مع أن Microsoft 365 أصبح الآن جزءًا من النظام الأساسي Wiz، يمكن للفرق توسيع نفس النهج المبني على السياق المستخدم للأمان السحابي إلى هذا السطح المهم.
سنواصل توسيع التغطية عبر Microsoft 365، بما في ذلك إمكانات الكشف عن التهديدات والرؤى العميقة للبيانات والدعم الأوسع عبر نظام Microsoft البيئي.
تظل رؤيتنا كما هي: نظام أساسي واحد، ورسم بياني أمني واحد، يؤمن كل شيء بدءًا من التعليمات البرمجية إلى السحابة وحتى SaaS – مما يمنحك السياق الكامل اللازم لفهم المخاطر وتقليلها بثقة.
جدولة العرض التوضيحي
