

يمكن أن يكشف الفحص عن المخاطر، ولكن بدون سياق، من المستحيل معرفة أي منها يهم حقًا. قد تبدو الثغرة الأمنية خطيرة، ولكن إذا لم يكن من الممكن الوصول إليها عبر الإنترنت، فهي ليست بالأهمية التي تبدو عليها. وفي الوقت نفسه، يمكن لثغرة أمنية خطيرة مكشوفة بالفعل أن تفلت من الضجيج وتعرض عملك للخطر. التحدي الذي يواجه فرق الأمن هو الحفاظ على الرؤية: معرفة المخاطر الحقيقية والتي تم احتواؤها بالفعل.
يقوم Wiz بالفعل بربط السياق عبر التعليمات البرمجية والسحابة ووقت التشغيل، مما يوفر للفرق طريقة بسيطة ودقيقة للتركيز على المشكلات الأكثر أهمية. والآن، من خلال شراكتنا مع Check Point، نقوم بتوسيع هذا السياق ليشمل دفاعات الشبكة التي يستخدمها العملاء بالفعل لحماية بيئاتهم.
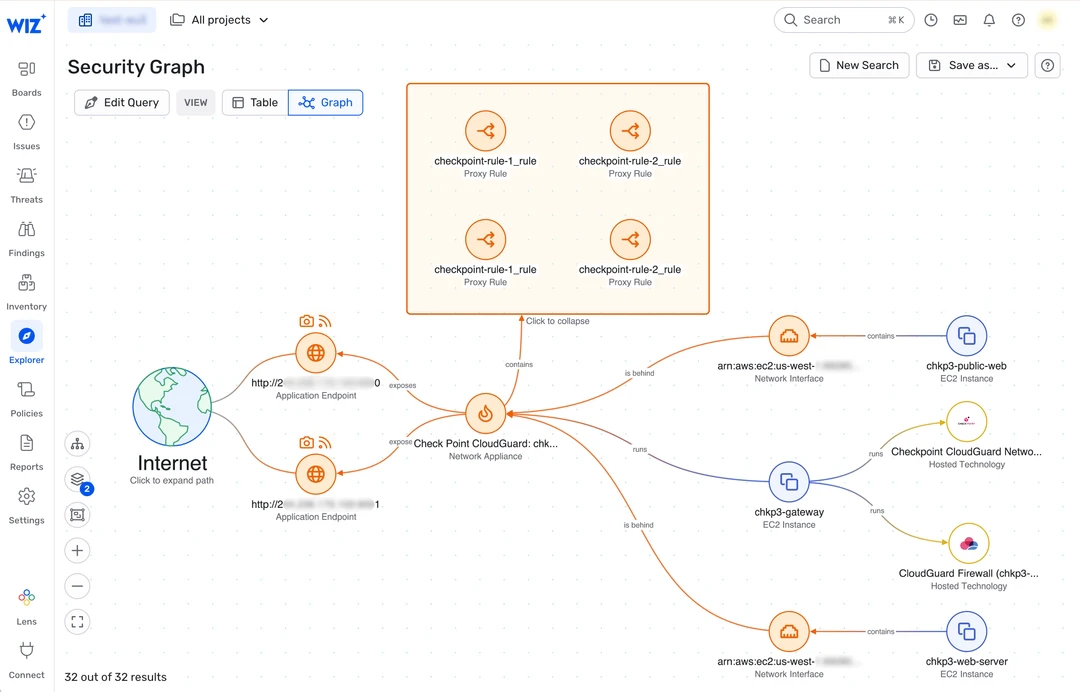
من خلال هذا التكامل، تقوم Wiz بإظهار المخاطر السحابية ومشاركتها مع Check Point حيث تقوم CloudGuard وInfinity Threat Exposure Management (CTEM) بالتحقق من صحة وسائل الحماية الحالية وتطبيق الوقاية عند الحاجة. وفي الوقت نفسه، يستوعب Wiz سياق جدار الحماية الخاص بـ Check Point ويضعه في Wiz Security Graph. يوضح هذا الموارد المحمية بالفعل وكيف تشكل القواعد مسارات التعرض. والنتيجة هي رؤية أوضح للمخاطر والدفاعات، مع إعطاء الأولوية للتعرض الحقيقي.
يتوافق سياق الشبكة مع الأمان السحابي
يوفر Wiz للفرق أوضح صورة للتعرض للسحابة، والتحقق من المخاطر التي يمكن استغلالها حقًا وتلك التي لا يمكن استغلالها باستخدام Dynamic Scanner. ومن خلال تكامل Check Point، تمتد هذه الرؤية الآن إلى جدران الحماية CloudGuard التي يعتمد عليها عملاؤنا المشتركون. من خلال جلب هذا السياق إلى Wiz Security Graph، يمكن للفرق معرفة الموارد المحمية بواسطة سياسات CloudGuard وتلك التي تظل معرضة للإنترنت.
-
الرؤية الموسعة: يستوعب Wiz أجهزة CloudGuard وتكوينات القواعد في Wiz Security Graph. يرى العملاء أجهزة وقواعد CloudGuard بجانب الموارد والمخاطر السحابية، مما يوفر سياقًا واضحًا حول كيفية ارتباط عناصر التحكم في الشبكة بكل أصل.
-
التعرض المصدق: يضيف Wiz عناوين شبكة CloudGuard إلى عملية التحقق من الصحة التي تواجه الإنترنت ويقوم بالمسح من الإنترنت باستخدام الماسح الضوئي الديناميكي الخاص بنا لتأكيد إمكانية الوصول. تضمن خطوة التحقق هذه أن تعرف الفرق ليس فقط مكان وجود الاكتشاف، ولكن أيضًا ما إذا كان يمكن الوصول إليه بالفعل عبر الإنترنت.
-
علاج أكثر أمانا: اكتشف Wiz Forward نقاط الضعف في Check Point لذا فإن Infinity لديها البيانات التي تحتاجها لتحليل المخاطر. تقوم Infinity بتقييم نقاط الضعف هذه وفقًا لسياسات CloudGuard، ويمكنها، عند الاقتضاء، التوصية بوسائل الحماية أو تطبيقها مثل التصحيح الافتراضي من خلال CloudGuard IPS. ويساعد هذا التنفيذ على منع محاولات الاستغلال بينما يقوم المهندسون بمعالجة السبب الجذري بأمان.
والنتيجة هي تحديد أولويات أقوى وأكثر دقة بناءً على رؤية Wiz الحالية وتحديد الأولويات مع السياق الموسع لأجهزة شبكة Check Point.
كيف يقوم Wiz وCheck Point بإغلاق الحلقة
يعمل تكامل Wiz وCheck Point على إنشاء سير عمل يساعد الفرق على التصرف بشكل أسرع وبثقة أكبر. إليك كيفية عمل التكامل اليوم:
-
يحدد Wiz المخاطر ويرسم خرائط الدفاعات: يقوم Wiz بفحص البيئات السحابية بشكل مستمر، بدءًا من التعليمات البرمجية وحتى وقت التشغيل، وكشف التكوينات الخاطئة ونقاط الضعف والمجموعات السامة. يكتشف Wiz أيضًا مكان نشر جدار الحماية CloudGuard ويستوعب تكوينه في الرسم البياني للأمان، بحيث يتم تضمين تلك الأجهزة والقواعد في تحليل مسار الهجوم. يقوم Wiz بعد ذلك بالتحقق من صحة التعرضات من الإنترنت باستخدام الماسح الضوئي الديناميكي الخاص بنا.
-
تقوم Check Point بتقييم وتنفيذ: اكتشف Wiz ثغرات أمنية في Check Point Infinity، الذي يقوم بتقييم نقاط الضعف هذه ضد جدار الحماية CloudGuard وسياسات IPS، وعند الاقتضاء، يوصي أو يطبق الحماية مثل تمكين توقيعات IPS أو تعديل القواعد. يتم فرض إجراءات الحماية هذه في CloudGuard لتقليل إمكانية الاستغلال بسرعة.
والنتيجة هي رؤية موحدة للمخاطر السحابية ودفاعات الشبكة، مع القدرة على تطبيق وسائل الحماية بسرعة عندما تكون أكثر أهمية.
إصلاحات أسرع، ونقاط عمياء أقل
يجعل هذا التكامل الأمان السحابي أكثر بساطة وفعالية، مما يسمح للفرق بالتركيز على ما يهم حقًا.
-
تقليل الاحتكاك بين فرق السحابة والشبكة: بدلاً من عمليات التسليم والتخمين اليدوية، يعرض Wiz تكوين CloudGuard بجوار أصول السحابة ويعيد توجيه الثغرات الأمنية إلى Check Point لإجراء تقييم سريع. وهذا السياق المشترك يقلل من أعباء التنسيق والجهود المتكررة.
-
قرارات أكثر ذكاءً مع سياق أكبر: من خلال الجمع بين تكوين CloudGuard في الرسم البياني للأمان مع التحقق من الصحة عبر الإنترنت، يكون لدى الفرق سياق أكبر لفهم كيفية ربط عناصر التحكم في الشبكة بالأصول السحابية.
-
علاج أسرع وأكثر أمانًا: عندما تحدد Check Point Infinity أن هناك ثغرة أمنية قابلة للاستغلال، يمكنها تمكين وسائل الحماية مثل التصحيح الافتراضي من خلال CloudGuard IPS لمنع محاولات الاستغلال بينما تعمل فرق الهندسة على إصلاح السبب الجذري. وهذا يمنح الفرق مساحة للتنفس دون إجراء تغييرات محفوفة بالمخاطر في اللحظة الأخيرة.
-
الحماية التكيفية على نطاق واسع: يطبق CloudGuard ضوابط الشبكة التكيفية عبر البيئات العامة والخاصة والمختلطة. إلى جانب المسح المستمر للمخاطر وتحليل التعرض من Wiz، يحصل العملاء على حماية تتوسع مع تغير بصمتهم السحابية.
تحويل السياق المشترك إلى أمان أقوى
يجمع تكامل Wiz وCheck Point بين رؤية Wiz عبر التعليمات البرمجية والسحابة ووقت التشغيل مع دفاعات شبكة Check Point. من خلال الجمع بين سياق الشبكة والرؤية السحابية في Wiz Security Graph، يمكن للعملاء التمييز بين المشكلات المحمية بالفعل وتلك التي قد تترك الأصول مكشوفة.
من خلال السياق المشترك وعمليات الحماية التلقائية، يمكن لفرق الأمان تحديد أولويات المخاطر بشكل أسرع، وإصلاح المشكلات بثقة، وتوسيع نطاق الأمان جنبًا إلى جنب مع بصمتهم السحابية المتنامية. يمكن للعملاء المشتركين تمكين هذا التكامل اليوم لتقليل النقاط العمياء وتعزيز الدفاعات عبر كل طبقة من بيئتهم. تريد أن ترى التكامل في العمل؟ انضم إلى ندوتنا عبر الويب، أو استكشف مستندات التكامل للتعمق في التفاصيل.
