

تحاول فرق AppSec وCloudSec في النهاية القيام بنفس الشيء: الحفاظ على أمان الأنظمة. لكن في كثير من الأحيان، يعملون بالتوازي وليس معًا.
يعد هذا الانفصال مؤلمًا بشكل خاص في البيئات السحابية الأصلية. مع المزيد من الأدوات، ودورات التطوير الأسرع، والبنية التحتية المعقدة بشكل متزايد، تميل المسؤوليات الأمنية إلى التشتت. تقوم الفرق بتكرار العمل، وتعمل في سياق غير مكتمل، وتضيع الوقت في معرفة المسؤول عن ماذا.
النتيجة؟ يتم وضع علامة على المشكلات، ولكن لا يتم إصلاحها دائمًا.
الأمن اليوم لا يقتصر فقط على الأدوات. يتعلق الأمر بمدى قدرة الفرق على التنسيق حول السياق المشترك والعمل المشترك. باختصار: الأمان هو مشكلة سير العمل.
معظم الحوادث الأمنية لا تنبع من نقص التنبيهات. يحدث ذلك لأن الفرق لا تتماشى عندما يكون ذلك مهمًا.
لنأخذ مثالاً شائعًا: يقوم AppSecAppSec بوضع علامة على سر مضمن في فحص التعليمات البرمجية. وفي وقت لاحق، يكتشف CloudSec موردًا مكشوفًا مرتبطًا بنفس السر. ولكن بدون فهم مشترك للملكية – أو القدرة على تتبع مسار استغلال الثغرات بالكامل – لن يتم علاج أي شيء. ويستمر الأمر حتى يصبح حادثًا حقيقيًا.
ويتفاقم هذا الانهيار بسبب التبني السريع للذكاء الاصطناعي. يتحرك المطورون بشكل أسرع من أي وقت مضى، وذلك بفضل GenAI ومساعدي البرمجة، ولكن المخاطر أيضًا موجودة.
ويز حالة الذكاء الاصطناعي في السحابة 2025 يوضح التقرير مدى سرعة تطور الأمور. قفز اعتماد نموذج الذكاء الاصطناعي المستضاف ذاتيًا من 42% إلى 75% في سنة واحدة. تريد الفرق المزيد من التحكم والمرونة، ولكن هذا يعني أيضًا المزيد من تعليمات برمجية خارجية، وبنية تحتية أكثر تعقيدًا، والمزيد من احتمالات التكوين الخاطئ.
ولا يقتصر التحدي على الجانب التقني فحسب، بل على المستوى التشغيلي أيضًا. وجدت دراسة استقصائية شملت ما يقرب من 100 منظمة ما يلي:
-
87% يستخدمون بالفعل خدمات الذكاء الاصطناعي مثل OpenAI وAmazon Bedrock.
-
13% فقط اعتمدوا إدارة الوضع الأمني الخاصة بالذكاء الاصطناعي (AI-SPM).
-
31% يشيرون إلى نقص الخبرة الأمنية في مجال الذكاء الاصطناعي باعتباره التحدي الأكبر لهم.
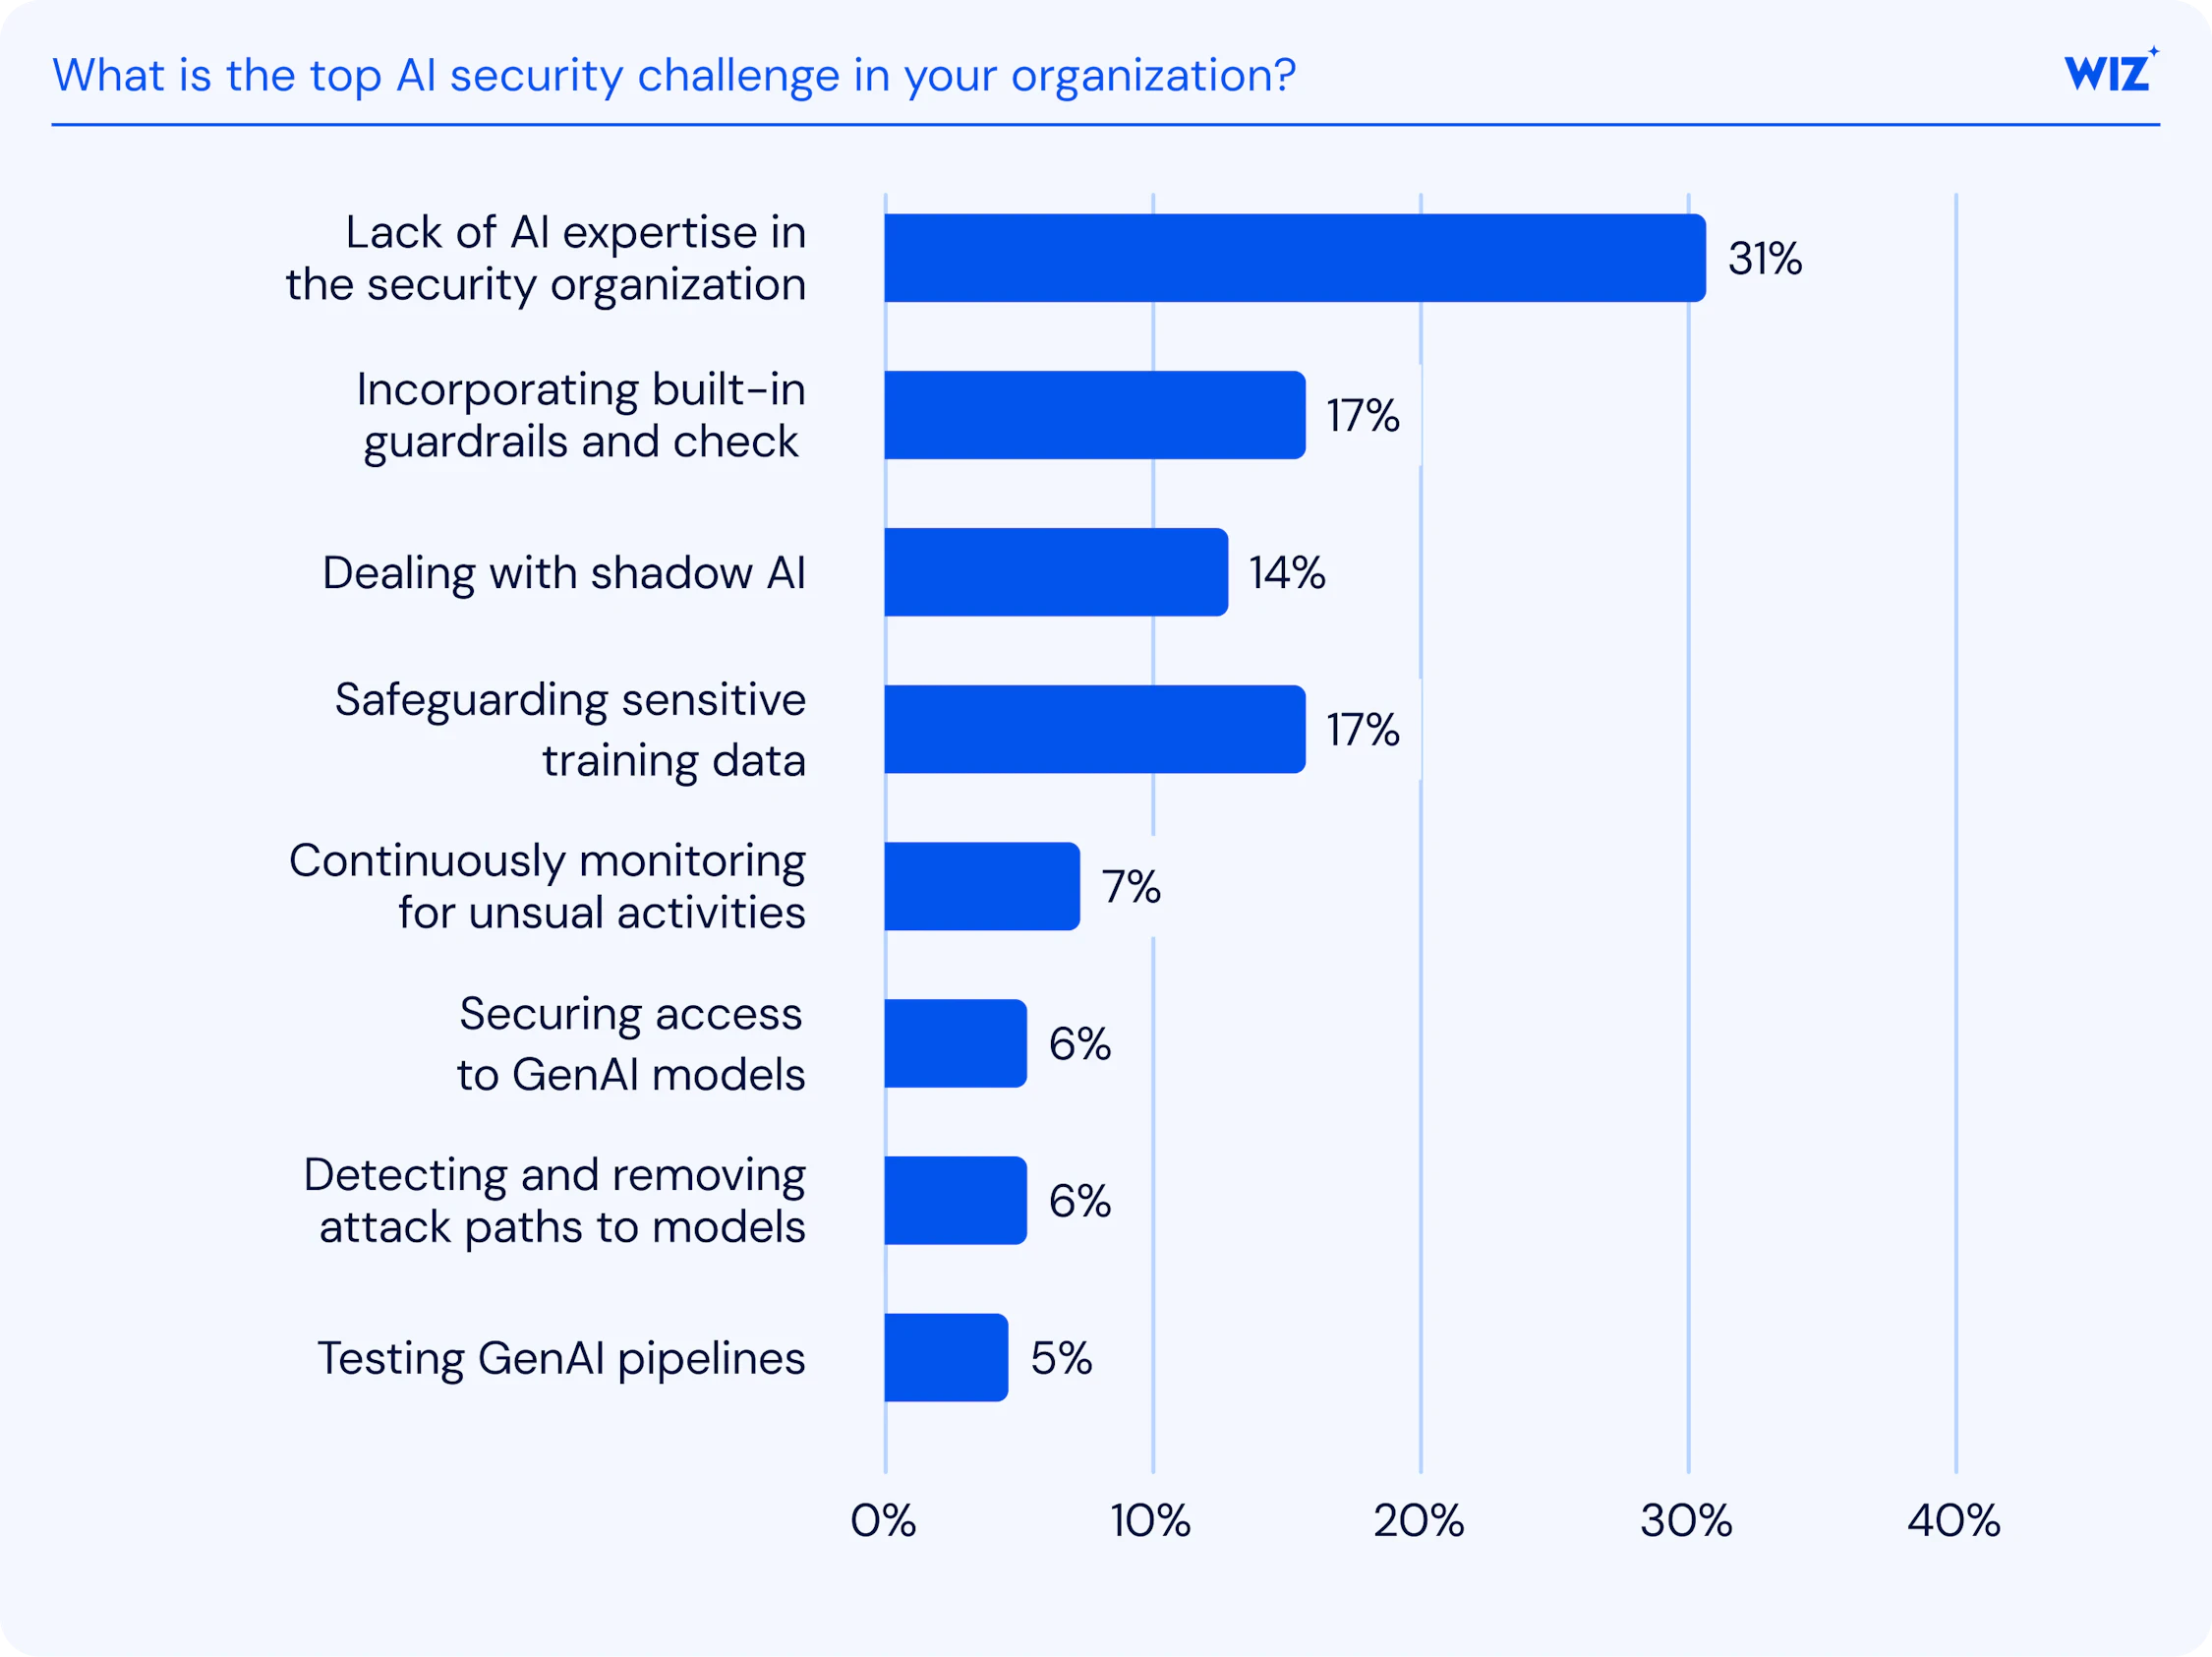
أسوأ، 25% من قادة الأمن لا يعرفون حتى ما هي خدمات الذكاء الاصطناعي التي يتم تشغيلها في بيئتهم.
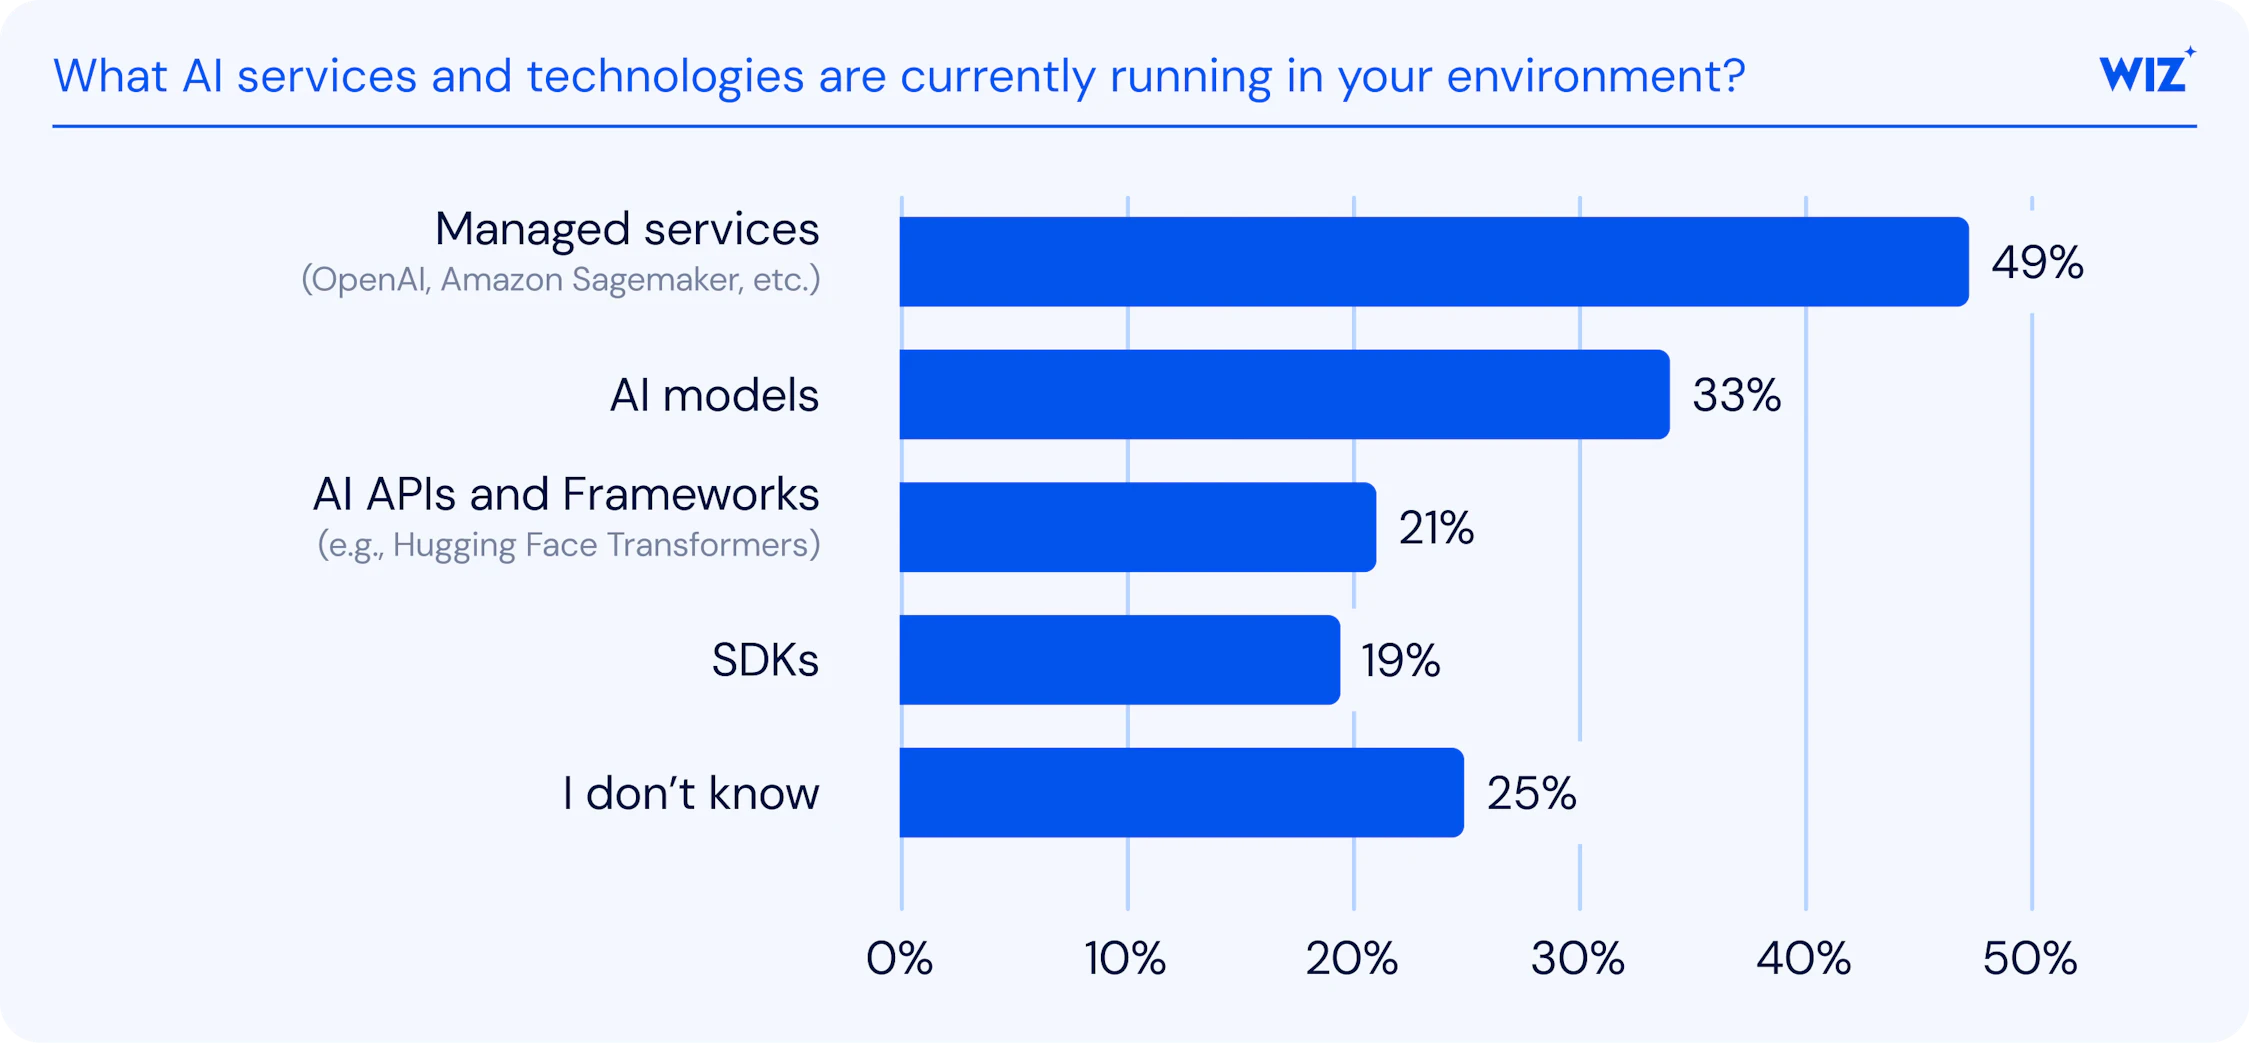
لا يشكل Shadow AI مصدر قلق من المستقبل، فهو موجود بالفعل.
لقد رأينا هذه المسرحية بشكل مباشر. اكتشف فريق Wiz Research ثغرات خطيرة في الذكاء الاصطناعي، بدءًا من قواعد بيانات DeepSeek المكشوفة التي تسرّب بيانات حساسة، إلى عيوب RCE في البنية التحتية مفتوحة المصدر مثل Ollama، إلى CVE في مكدس الذكاء الاصطناعي من NVIDIA الذي يؤثر على أكثر من ثلث البيئات السحابية.
الخلاصة: يعمل الذكاء الاصطناعي على تسريع كل شيء — التطوير والنشر والتعقيد. لكن الممارسات الأمنية لم تستمر. تطير الفرق بشكل أعمى، وحتى أفضل أدوات الكشف لن تساعد إذا كانت الملكية غير واضحة أو كانت سير العمل معطلة.
ولمعالجة هذا الأمر، نحتاج إلى أكثر من أداة أخرى. نحن بحاجة إلى نظام أساسي يربط النقاط بين الفرق والبيئات، وهو نموذج تشغيل مشترك للأمان الحديث. هذا هو دور ASPM (إدارة الوضع الأمني للتطبيق): نظام يساعد الفرق ليس فقط على رؤية المخاطر، بل العمل عليها معًا.
لا يتم تعيين التطبيقات السحابية الأصلية بدقة على المخططات التنظيمية. يتم تجميعها وشحنها بواسطة فرق متعددة الوظائف، ولكن الطريقة التي يتم بها بنائها غالبًا ما تطمس الحدود التقليدية بين التعليمات البرمجية والبنية التحتية. وتتبع مسارات الهجوم الحديثة نفس النمط.
يمكن لاستغلال واحد أن ينتقل من تبعية ضعيفة إلى دور مرخص بشكل زائد إلى مجموعة تخزين تم تكوينها بشكل خاطئ. إذا كان AppSec وCloudSec ينظران فقط إلى قطعة اللغز الخاصة بهما، فلن يتحملا المخاطرة الكاملة.
إن حل المشكلات بمعزل عن غيرها أمر غير فعال في أحسن الأحوال، وخطير في أسوأ الأحوال. السياق المشترك هو الطريقة الوحيدة لتحديد أولويات ما يهم والاستجابة بثقة.
أ. السياق المشترك (الخلفية لتدفق الواجهة الأمامية)
ابدأ من الأساس: قاعدة بيانات رسومية موحدة تربط بين التعليمات البرمجية والسحابة والهوية ووقت التشغيل وما بعده.
أضف واجهات برمجة تطبيقات الرسم البياني ورسم بياني للأمان يعين المخاطر عبر البيئة – مثل تتبع سر مسرب في الريبو إلى خدمة إنتاج مكشوفة.
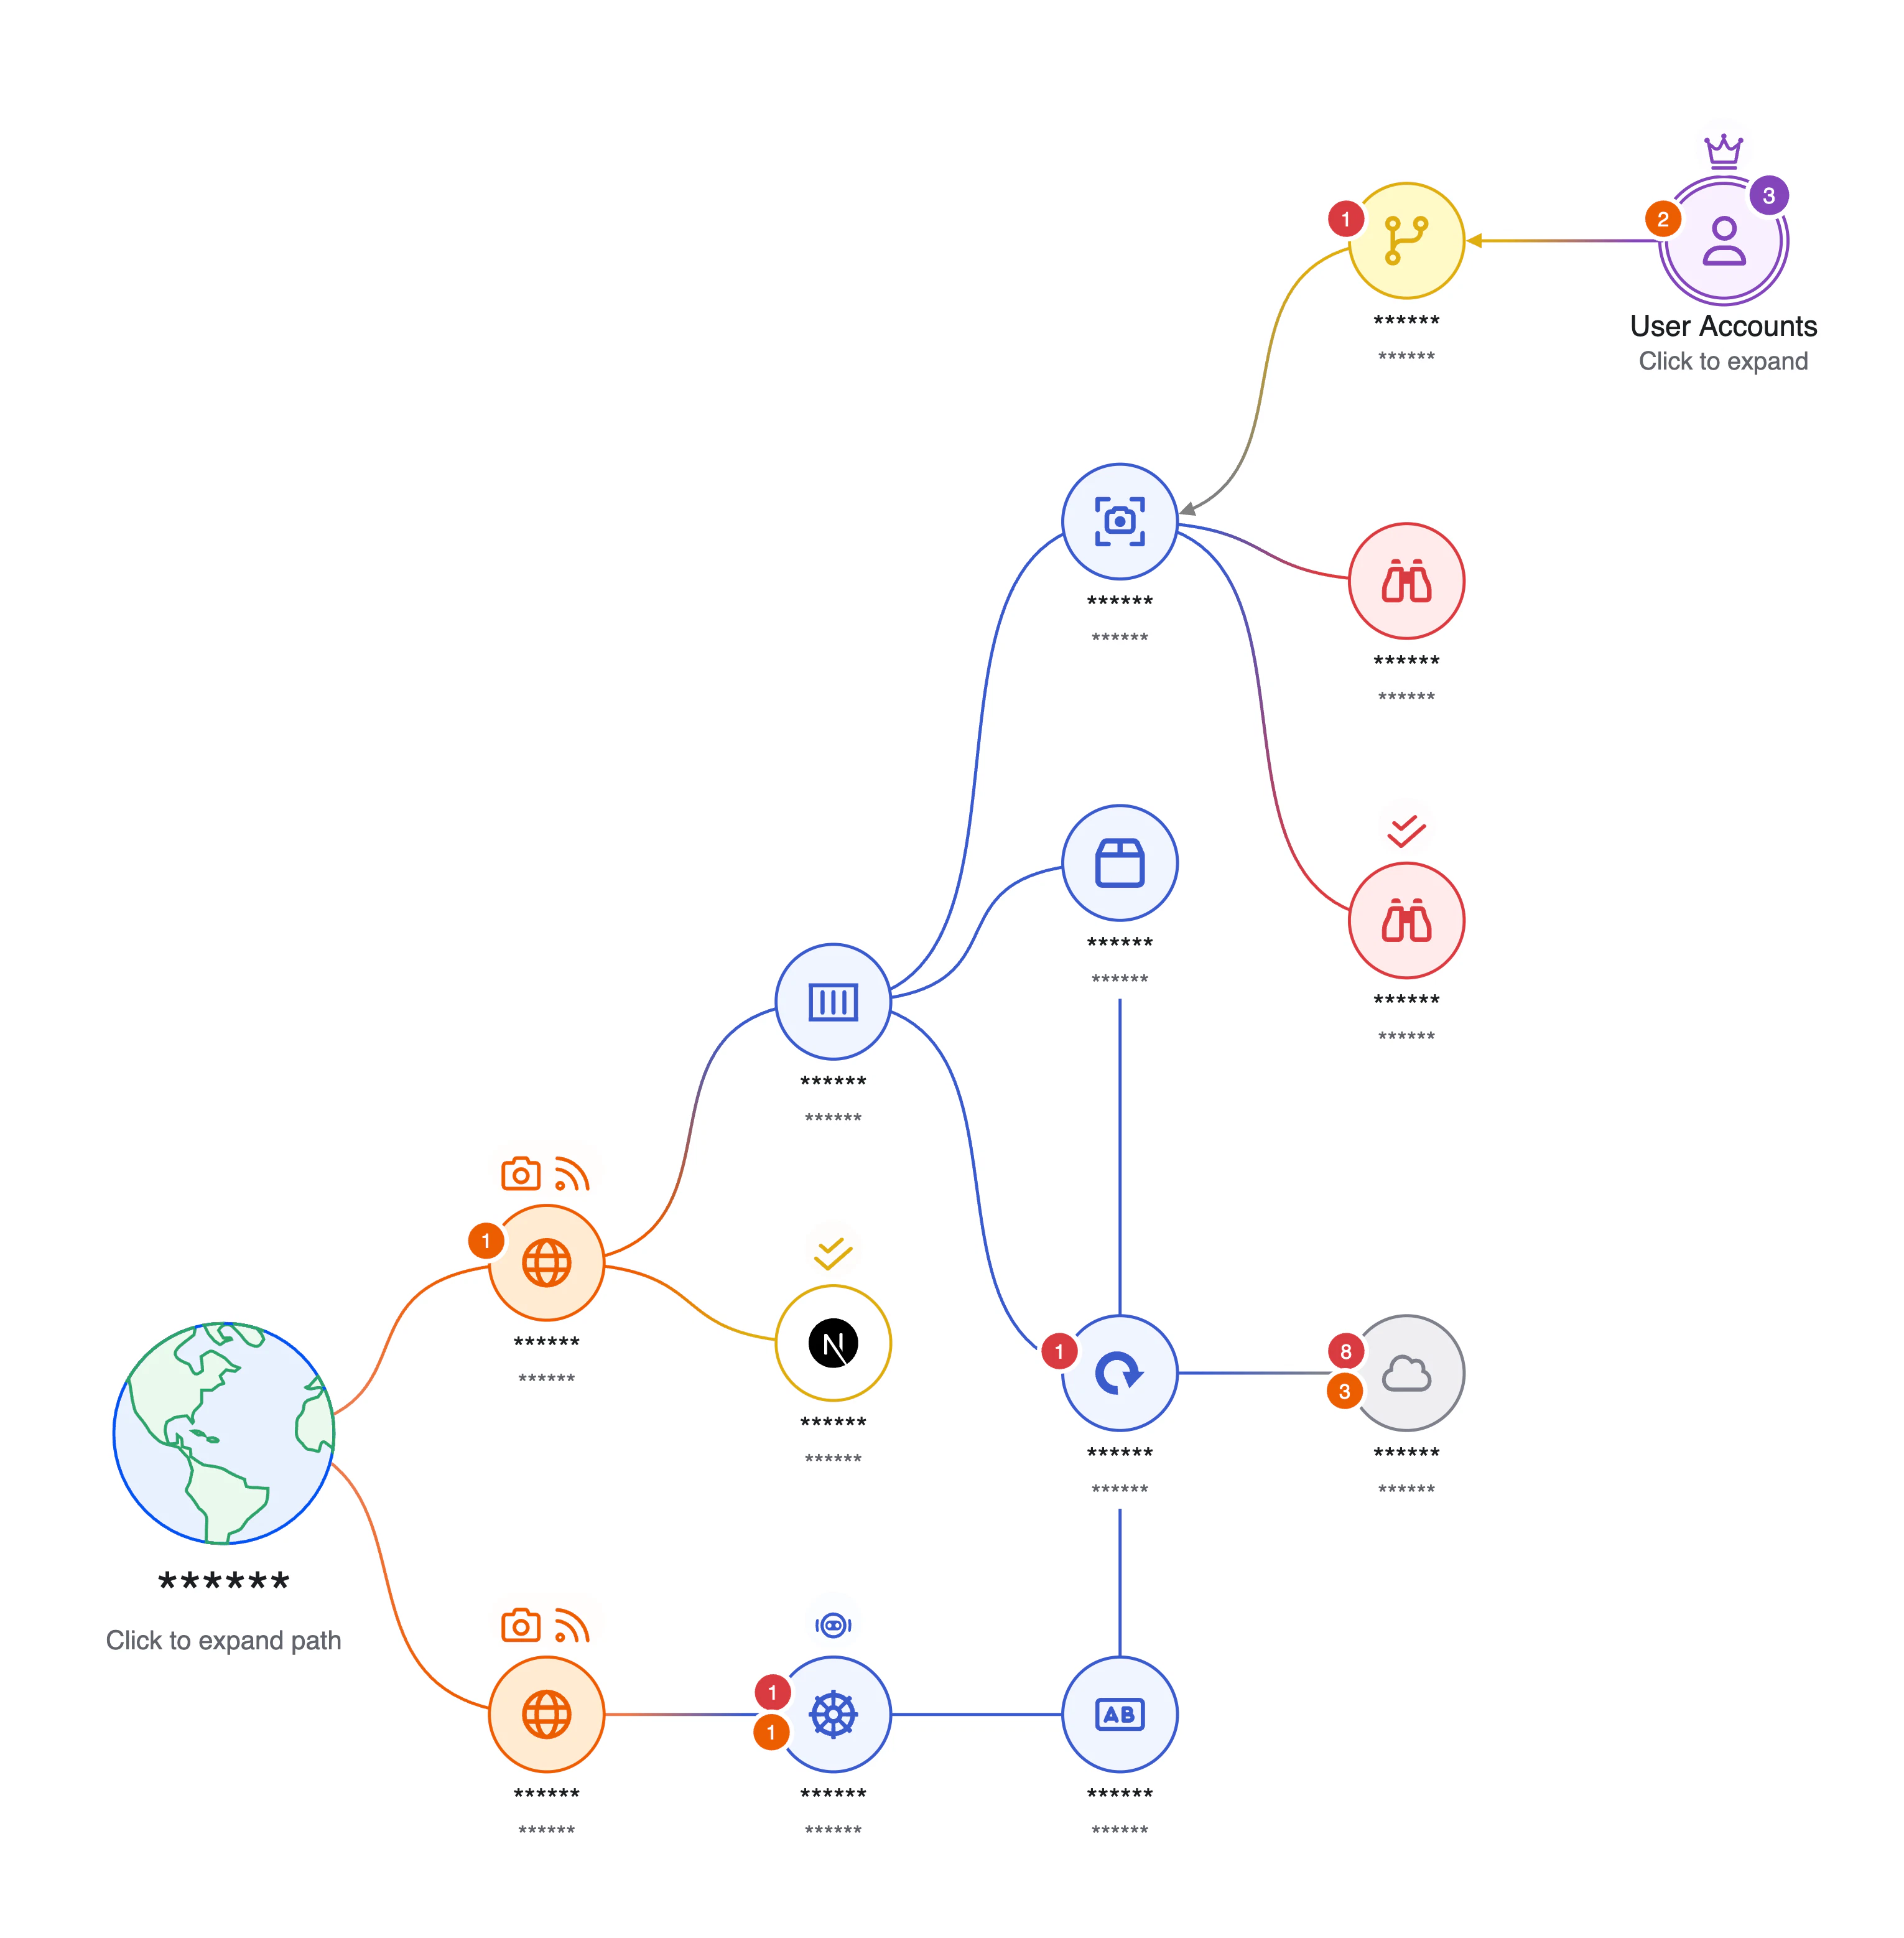
ثم قم بإظهار هذا السياق من خلال لوحات المعلومات الخاصة بالأدوار. سواء كانت لوحة Code Security لـ AppSec أو لوحة Data Security لـ CloudSec، يحصل الجميع على العرض الذي يحتاجون إليه – المتجذر في مصدر واحد للحقيقة.
ب. سير العمل المشترك
رمي التذاكر على الحائط لا يجدي نفعاً. التقدم الحقيقي يأتي من رسم خرائط الملكية الآلية، وتحليل السبب الجذري، والإصلاحات التي تصل مباشرة إلى سير عمل المطورين – سواء كان ذلك يتعلق بالعلاقات العامة أو IDE أو Slack.
لا يتعلق الأمر بحجم التنبيه. إنه على وشك تقصير الوقت بين الكشف والحل.
ج. السياسات المشتركة
لا تعمل حواجز الحماية إلا عند تطبيقها بشكل متسق عبر الفرق والبيئات.
وهذا يعني تضمين عمليات التحقق من أشياء مثل الأسرار، وتكوينات IaC الخاطئة، ونقاط النهاية المكشوفة مباشرةً في مسارات CI/CD، دون إبطاء عمل المطورين. دليل الدرابزين الجيد، وليس كتلة.
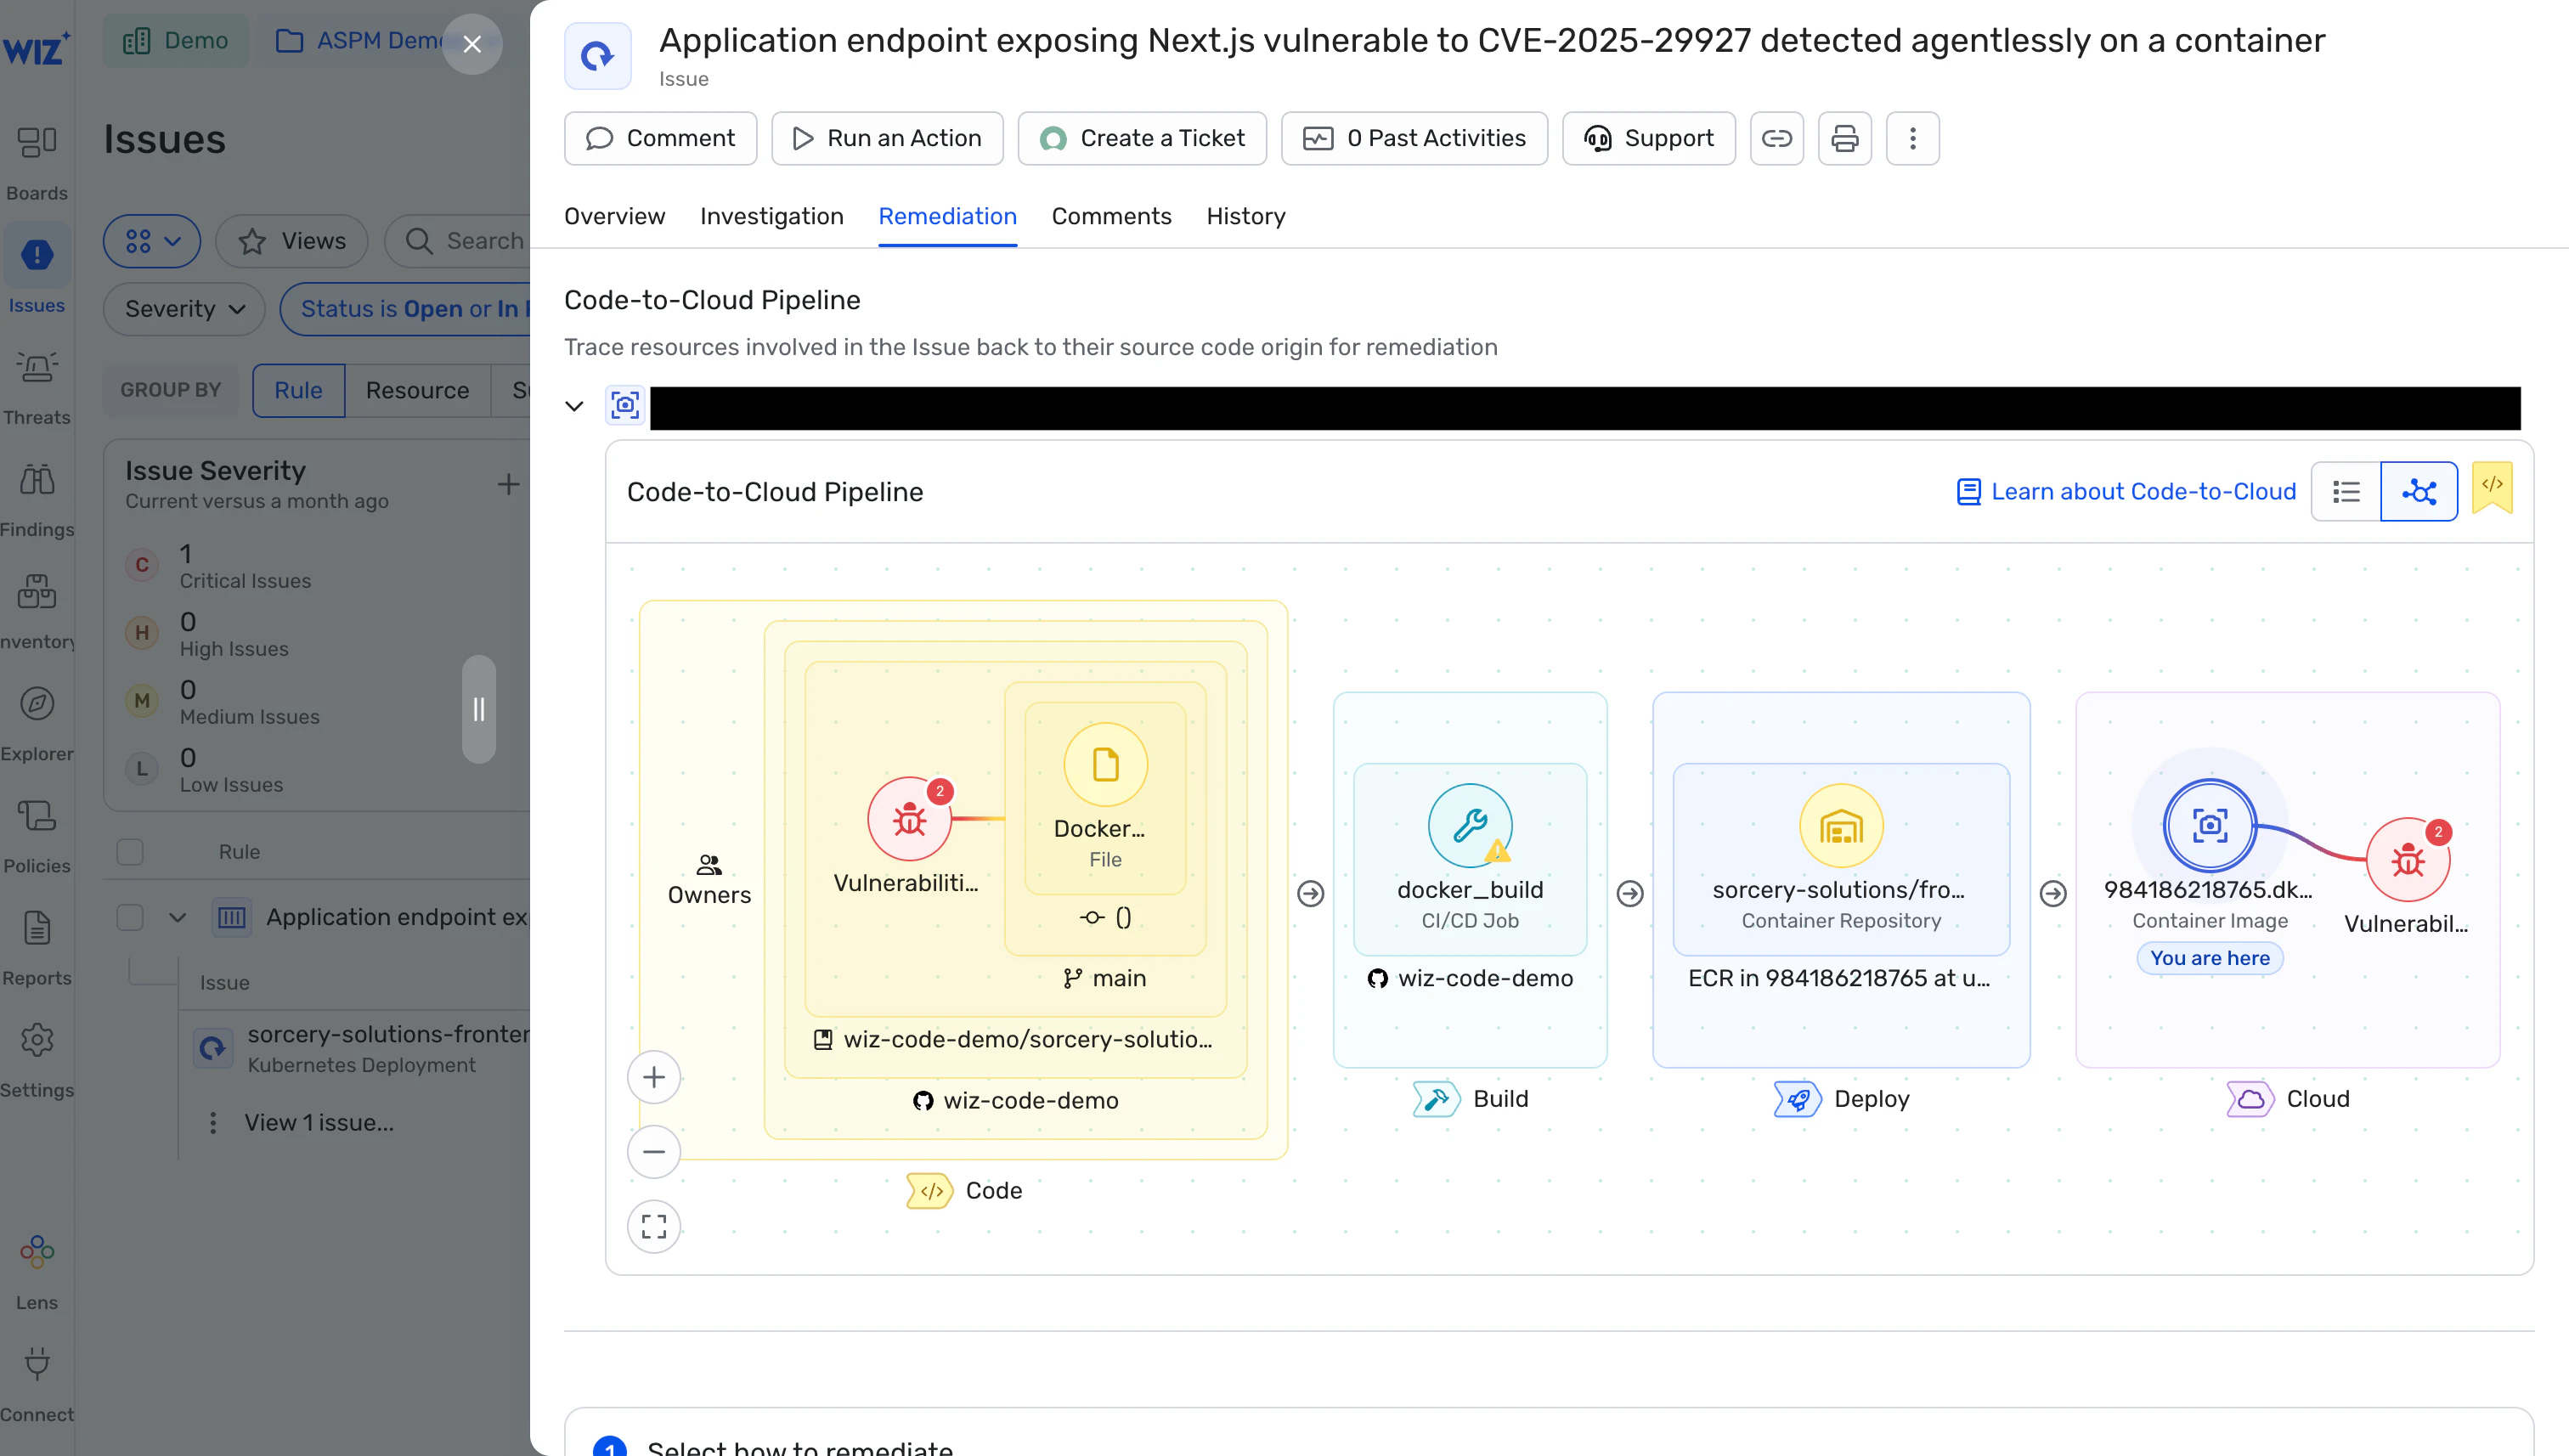
يجمع Wiz Code بين AppSec وCloudSec مع فهم مشترك للمخاطر – من المصدر إلى وقت التشغيل. يمنح الفرق:
-
تحليل السبب الجذري الآلي (RCA) ونقل الملكية، حتى يحصل الشخص المناسب على السياق المناسب دون تأخير.
-
تم تسليم الإصلاحات مباشرة إلى سير العمل الحالي، لذلك يحدث العلاج بشكل أسرع.
يعكس Wiz Code التحول من الرؤية السلبية إلى الرؤية السلبية عمل استباقي– مساعدة الفرق على تقليل المخاطر الحقيقية ومنع المشكلات من الوصول إلى الإنتاج.
عندما تتماشى فرق AppSec وCloudSec على نظام أساسي مشترك:
-
يتم إصلاح المشكلات الحرجة بشكل أسرع.
-
الملكية واضحة بشكل افتراضي.
-
تختفي عمليات التسليم والارتباك.
-
تنتقل الفرق من الرد إلى المنع.
وهذا النوع من التعاون يبني الثقة، ليس فقط بين الفرق، بل في جميع أنحاء الشركة. ويؤدي إلى تسليم برامج أسرع وأكثر أمانًا وموثوقية.
