

فالأمن، كمفهوم، يجب أن يتردد صداه باعتباره شيئًا إيجابيًا، أي شيئًا يوفر الحماية. ولسوء الحظ، فقد أصبح مرادفا لحاجز للعديد من المطورين. هل تتذكر آخر مرة اضطر فيها فريقك إلى بذل جهد كبير لإصلاح مشكلات الأمان قبل الإصدار مباشرة؟ على الرغم من أن فكرة “Shift Left” كانت تهدف إلى حل هذه المشكلة، إلا أنها غالبًا ما تؤدي إلى تقديم العديد من الأدوات والتنبيهات والعمليات الجديدة، غالبًا دون التحدث مع بعضها البعض.
يقوم المطورون بالفعل بالموازنة بين السرعة والابتكار والآن الأمان، وهو أمر لم يتم تدريب الكثيرين عليه. وعندما يضطرون إما إلى إصلاح العيوب الأمنية بعد أن يتم شحن الكود الخاص بهم بالفعل أو التدقيق في جبال من النتائج الإيجابية الكاذبة، فلا عجب أنهم يشعرون بالإحباط.
ما يحتاجه المطورون ليس المزيد من البوابات أو الضوضاء. إنهم بحاجة إلى نظام يوفر إرشادات حقيقية وقابلة للتنفيذ دون إضاعة وقتهم أو التأثير على إنتاجيتهم.
تجربة أمنية موحدة – من التعليمات البرمجية إلى السحابة والعودة
السياق السحابي يغير كل شيء
يعيد Wiz Code تعريف كيفية تكامل الأمان في عملية التطوير من خلال ربط كل خطوة من دورة حياة البرنامج: بدءًا من التعليمات البرمجية الموجودة في IDE وحتى البيئة السحابية. لا يقتصر الأمر على اكتشاف المشكلات مبكرًا أو “التحول إلى اليسار”. باستخدام Wiz Code، يمكن للمطورين توقع مدى تأثير قراراتهم البرمجية على البنية التحتية السحابية بأكملها.
على سبيل المثال، خذ مفتاح وصول AWS المشفر. لا يشير Wiz Code إلى هذا المفتاح باعتباره خطرًا فحسب، بل يوضح إلى أين يمكن أن يؤدي هذا المفتاح. باستخدام Wiz Code، يمكن للمطورين معرفة ما إذا كان هذا المفتاح موجودًا في بيئة إنتاج أو اختبار، وأي حسابات مستخدمين تمتلكه، وما هي الأذونات المرتبطة به، وما إذا كان يفتح مسارات للحركة الجانبية في السحابة.
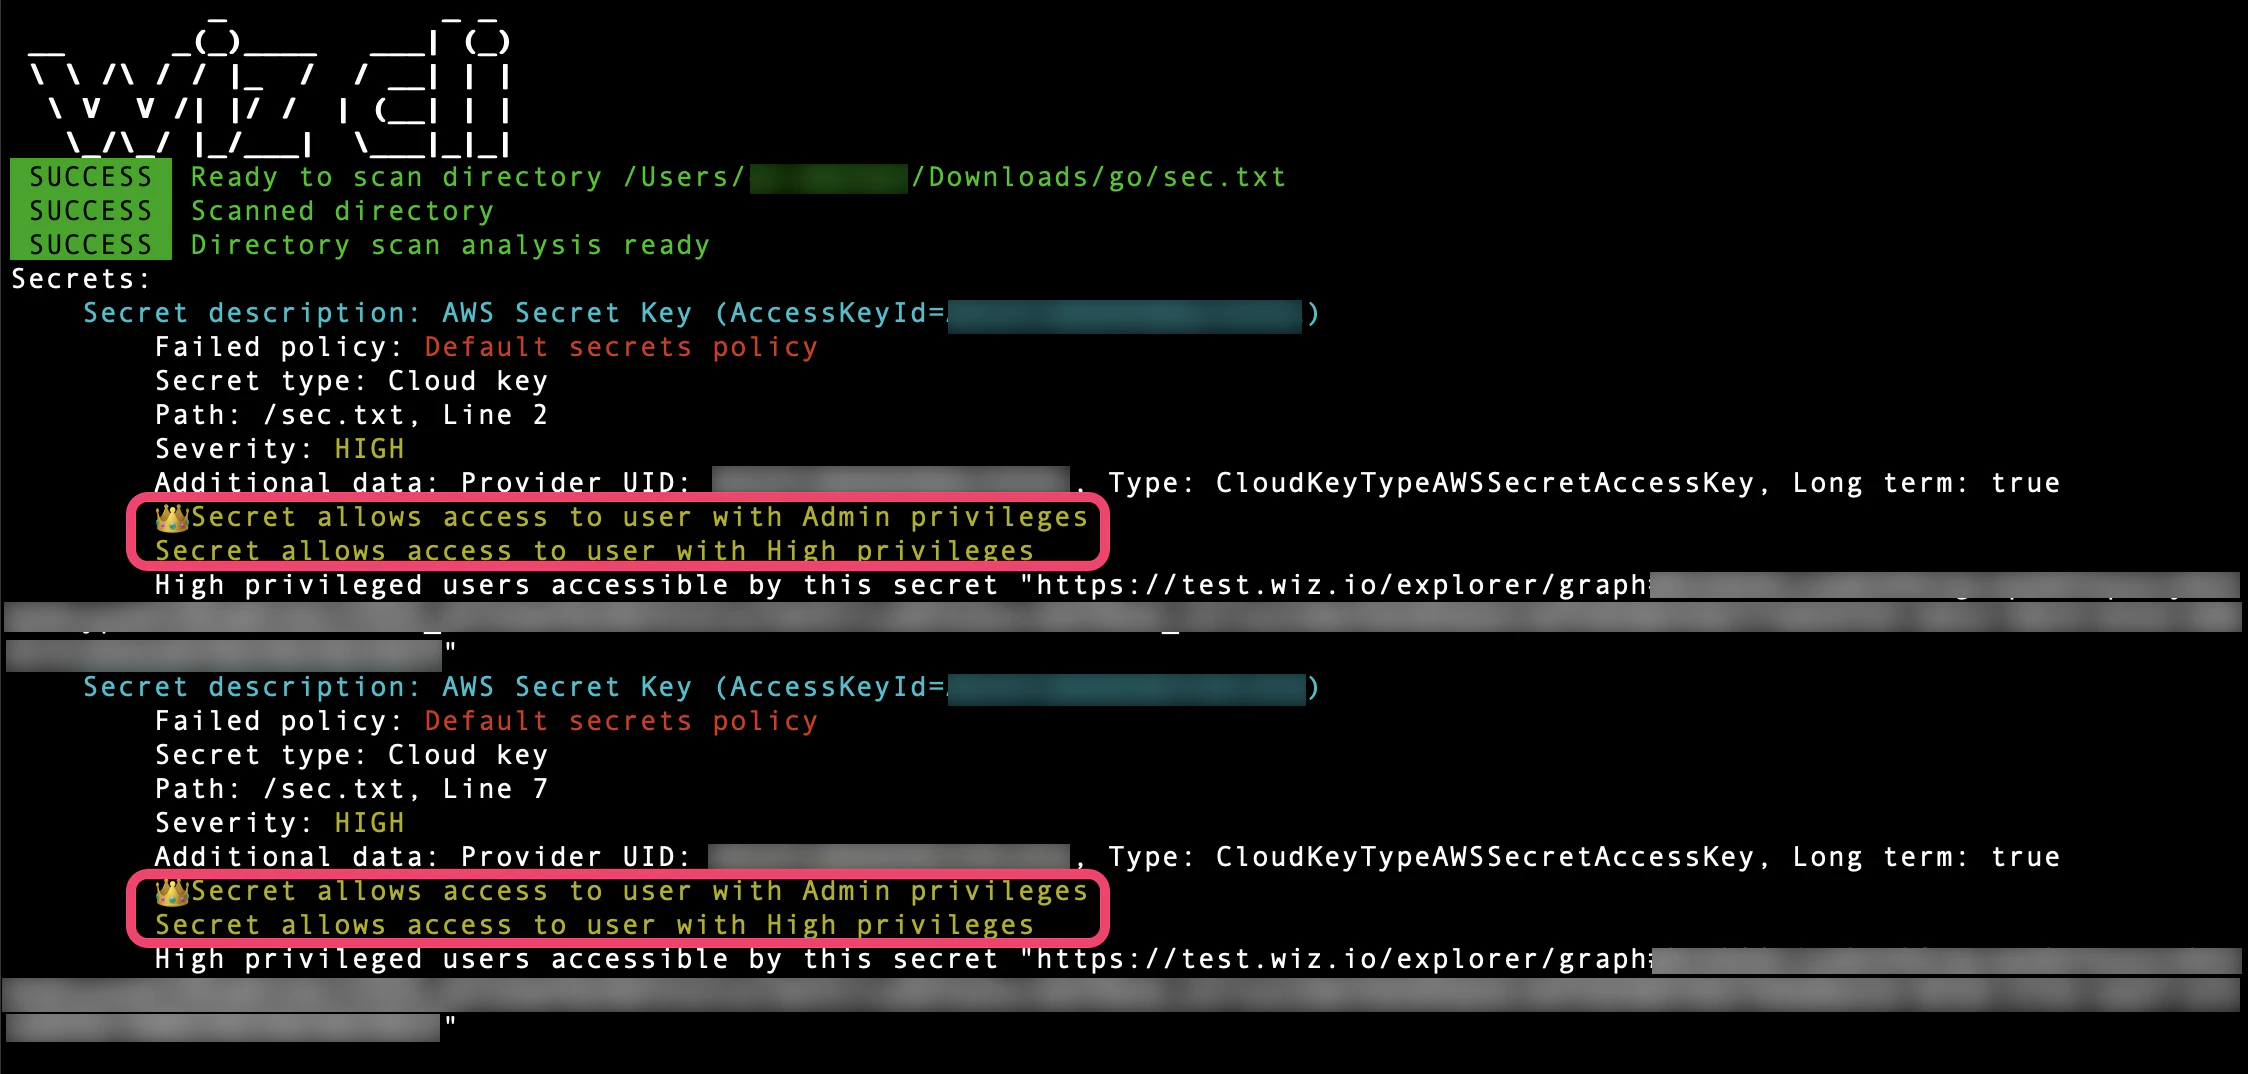
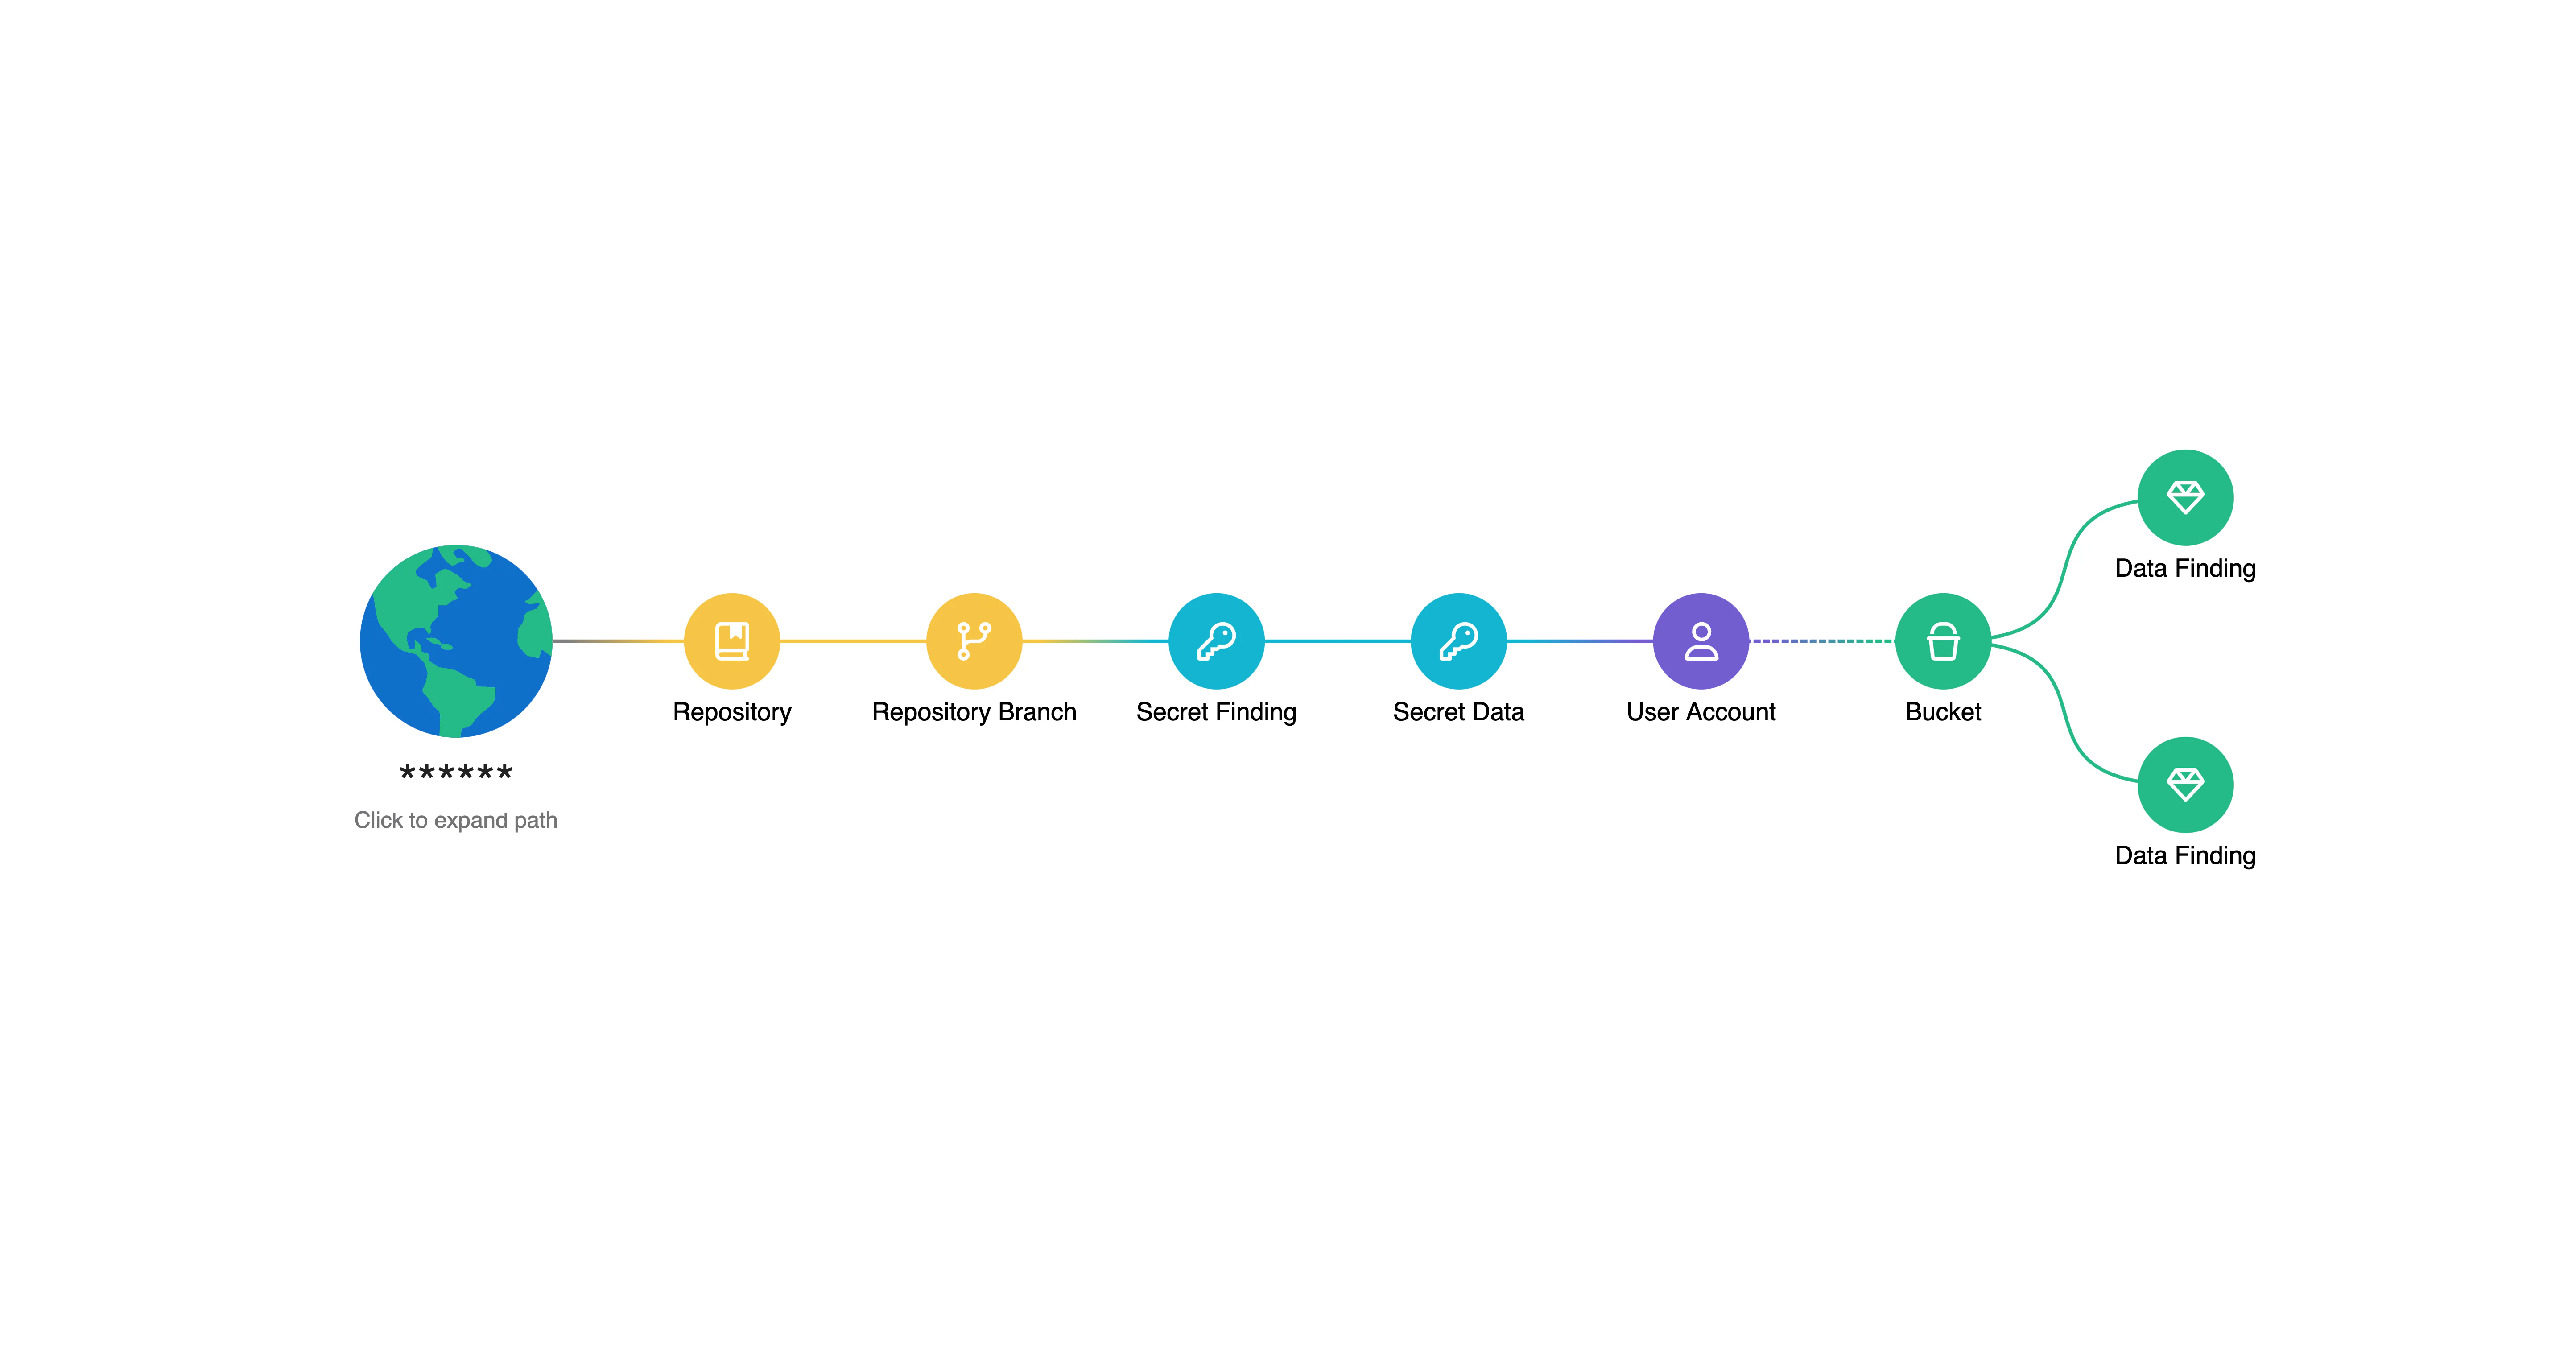
يمكن للمطورين الآن أن يفهموا كيف يمكن لخطأ صغير في التعليمات البرمجية أن يخلق مخاطر بعيدة المدى في الإنتاج. هذا المستوى من الرؤية لم يكن ممكنا من قبل.
كيف يعمل Wiz Code عبر سلسلة الأدوات
تم إنشاء Wiz Code مع وضع المطورين في الاعتبار، حيث تم دمجهم في أدواتهم الحالية وسير العمل دون إجبارهم على التوقف أو تبديل التروس.
إليك كيفية ملاءمة Wiz Code لنقاط الاتصال الرئيسية في عملية التطوير:
-
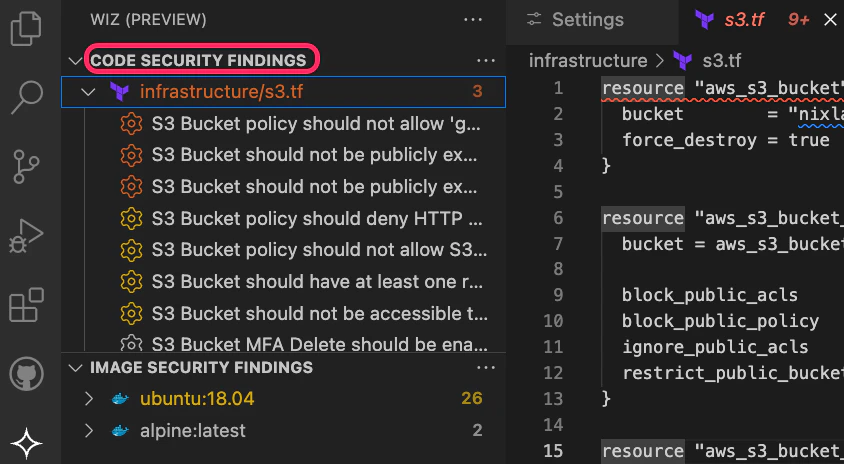
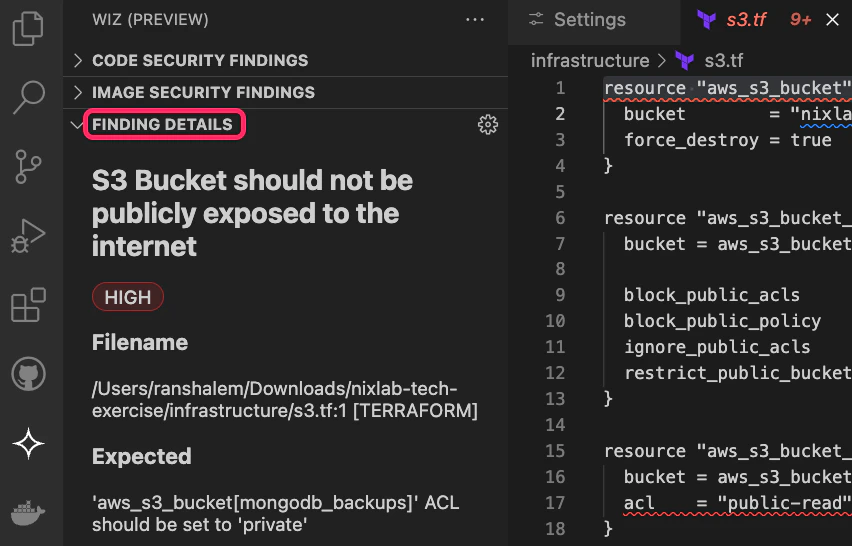
ملحق Wiz IDE: يوفر رؤى أمنية في الوقت الفعلي واقتراحات إصلاح تلقائية مباشرة في Visual Studio Code، مما يساعد المطورين على اكتشاف المشكلات وإصلاحها قبل الالتزام الأول، دون أي تبديل للسياق.
-
مسح طلب السحب: يضمن أن تكون عمليات التحقق من الأمان جزءًا من عملية مراجعة النظراء، مما يمكّن الفرق من اكتشاف المخاطر وإصلاحها قبل دمج التعليمات البرمجية في الفرع الرئيسي.
-
WizCLI في CI/CD: يوفر طبقة إضافية من الدفاع عن طريق مسح عناصر البناء مثل صور الحاوية أو صور VM في مسار CI/CD (بالإضافة إلى التعليمات البرمجية)، مما يوفر طبقة دفاع قوية للعناصر التي سيتم نشرها قريبًا.
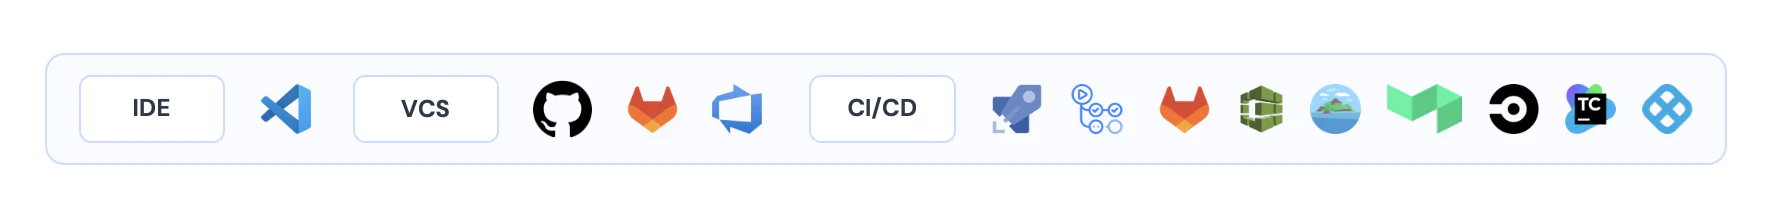
خلال كل هذه المراحل، تستفيد Wiz Code من محرك سياسة موحد لضمان تطبيق قواعد الأمان نفسها بشكل متسق من السطر الأول من التعليمات البرمجية إلى الإصدار النهائي. سواء كان ذلك يتعلق باكتشاف الثغرات الأمنية، أو تكوينات IaC الخاطئة، أو الأسرار المشفرة، أو البيانات الحساسة.
النتائج، وليس التنبيهات فقط – قم بالإصلاح والمضي قدمًا
آخر شيء يريده المطورون هو إعادة النظر في مشكلة الأمان بعد ستة أشهر من الإصدار. يضمن Wiz Code عدم حدوث ذلك من خلال تقديم علاج فوري وقابل للتنفيذ. عندما يقوم Wiz بوضع علامة على مجموعة أمان EC2 على وشك أن يتم تزويدها بوصول غير مقيد إلى SSH، فهذا ليس مجرد تنبيه – إنه حل.
-
إصلاحات بنقرة واحدة. يمكن للمطورين تصحيح تكوينات IaC الخاطئة أو حل الثغرات الأمنية في التبعيات القديمة ضمن سير العمل الخاص بهم. يقوم ملحق Wiz IDE أيضًا بسحب الصور الأساسية من Dockerfiles ومسحها ضوئيًا، مما يضمن إنشاء المطورين بشكل آمن بشكل افتراضي.
-
التوقف عن النظر إلى الوراء. يمكن للمطورين حل المشكلات أثناء تقدمهم، لذلك لن يحتاجوا إلى تحمل ديون الضمان في سباقهم التالي.
توسيع نطاق اعتماد المطور
قد يكون تأهيل المطورين على نطاق واسع أمرًا صعبًا، وغالبًا ما يتضمن تكوينات وتأخيرات معقدة. يعمل Wiz على تبسيط ذلك من خلال التزويد في الوقت المناسب (JIT) عبر تسجيل الدخول الموحد (SSO) وتعيين الأدوار، مما يؤدي إلى إنشاء حسابات المطورين تلقائيًا من أول تسجيل دخول.
يستخدم ملحق Wiz IDE وWizCLI أيضًا مصادقة الويب المستندة إلى OAuth، مما يضمن للمطورين إمكانية تسجيل الدخول بشكل آمن ببضع نقرات فقط ودون إدارة أسرار حساب الخدمة.
الحفاظ على المطورين في الحركة
لا يريد المطورون أدوات أمنية تؤدي إلى إبطائهم (أو إيقاف عملهم بالكامل)، لكنهم يفهمون المخاطر عندما تسوء الأمور. تتفهم Wiz Code هذا التوازن، وتقدم للمطورين الدرابزين دون منعهم عند كل منعطف:
-
سواء أكان الأمر يتعلق بمرحلة IDE أو طلب السحب أو CI/CD، يوفر Wiz Code سياسات قابلة للتكوين تنبه الإجراءات الخطرة أو تمنعها بناءً على خطورتها. قضايا حرجة؟ منع البناء. القاصرين؟ أبلغهم لإصلاحه لاحقًا.
-
لا ينبغي أن يبدو الأمن وكأنه حارس البوابة. يحدد المطورون السرعة من خلال اختيار حل النتائج أو تأجيلها لمواصلة المضي قدمًا، مع رؤية كاملة لفرق الأمان (يتم تسجيل كل حدث/قرار في بوابة Wiz).
بالإضافة إلى ذلك، يتم تكوين حواجز الحماية والسياسات مسبقًا بواسطة فرق الأمان. وعند الحاجة، لا يزال لدى المطورين خيار ضبط الإعدادات لمشاريع أو اتفاقيات إعادة شراء محددة.
يبدأ يحول غادر
يوفر Wiz Code أكثر من مجرد الأمان، فهو يقدمه أيضًا راحة البال. هذه ليست مجرد أداة DevSecOps أخرى، فهي عبارة عن أداة أمان مصممة لاستعادة ثقة المطورين لديك. لقد حان الوقت لمنحهم ما يحتاجون إليه للبدء بأمان في التعليمات البرمجية والبقاء آمنًا في السحابة.
هل أنت مستعد لمنح التحول فرصة أخرى؟ اقرأ أحدث مستندات Wiz Code وملاحظات الإصدار (يتطلب تسجيل الدخول) أو اطلب منا رؤيتها أثناء العمل.
ابدأ بالتأمين في التعليمات البرمجية باستخدام Wiz.
