

نحن متحمسون لتقديم إضافة مراقبة سلامة الملفات (FIM) في وقت التشغيل إلى حلنا الحالي بدون وكيل، مما يؤدي إلى إنشاء نهج مختلط قوي. وهذا يمنح عملائنا رؤية شاملة وسياقًا عميقًا، لتمكين المراقبة الدقيقة والفعالة للملفات الهامة عبر بيئاتهم.
مراقبة سلامة الملفات هي عملية أمنية مهمة تقوم بتتبع التغييرات التي يتم إجراؤها على الملفات وتكوينات النظام والكشف عنها، مما يضمن عدم تغييرها دون إذن. يعمل FIM من خلال إنشاء خط أساس للملفات الهامة ومراقبتها باستمرار بحثًا عن أي تغييرات. يعد هذا ضروريًا لأن الجهات الفاعلة الضارة غالبًا ما تتلاعب بملفات النظام الرئيسية أثناء الهجوم، مما يؤدي إلى تعريض الأنظمة للخطر وربما التسبب في حدوث اختراق.
يساعد FIM على تحقيق العديد من تأثيرات الأمان والامتثال:
-
الكشف المبكر عن الخرق: يقوم FIM بمراقبة ملفات النظام الأساسية بشكل مستمر (مثل قواعد بيانات كلمات المرور) ويضع علامة على التغييرات غير المصرح بها، مما يساعد على اكتشاف الانتهاكات مبكرًا.
-
استجابة أسرع للتهديدات: يوفر FIM رؤى قابلة للتنفيذ من خلال إظهار الملفات التي تم تغييرها بالضبط ومتى تم تغييرها، مما يسمح للفرق بالاستجابة السريعة وتخفيف التهديدات.
-
كشف الثغرات الأمنية: بالإضافة إلى اكتشاف الهجمات، يحدد FIM التغييرات غير المصرح بها أو غير المقصودة في تكوينات النظام، ويكشف عن نقاط الضعف التي تحتاج إلى معالجة.
-
تبسيط الامتثال: تتطلب اللوائح مثل PCI-DSS وHIPAA مراقبة صارمة للملفات. يضمن FIM سلامة الملف ويبسط الامتثال من خلال الاحتفاظ بسجلات لعمليات التدقيق.
توفر حلول FIM التقليدية مراقبة أساسية ولكنها تتطلب نشر الوكلاء عبر البيئة، مما يزيد من تعقيد التغطية الشاملة. منذ أكثر من عام، قامت Wiz بتحويل FIM من خلال تقديم مراقبة سلامة الملفات بدون وكيل، وتوفير تغطية كاملة للبيئة بأكملها ومساعدة المؤسسات على تلبية متطلبات الامتثال لـ PCI في دقائق معدودة. ومن خلال إزالة الحاجة إلى الوكلاء، قامت Wiz بتبسيط العملية، مما جعل مراقبة سلامة الملفات أسهل والقضاء على تعقيد النشر.
ومع ذلك، يوفر FIM وقت التشغيل المستند إلى الوكيل رؤية أعمق لأحداث الملف، مما يوفر سياقًا مهمًا مثل تحديد الممثل المسؤول عن تعديل الملفات. على سبيل المثال، تتطلب مراقبة ملفات السجل بحثًا عن التلاعب معرفة ما إذا كان التغيير قد تم بواسطة عملية النظام العادية أو بواسطة جهة مشبوهة. في هذه الحالات، توفر مراقبة وقت التشغيل باستخدام جهاز استشعار رؤى قد تفوتها المراقبة بدون وكيل. بالإضافة إلى ذلك، يعد FIM في وقت التشغيل ضروريًا لمراقبة أنظمة ملفات الحاويات المؤقتة، والتي تكون مؤقتة وقد لا تتم تغطيتها بشكل كافٍ بالمراقبة بدون وكيل.
في Wiz، نسعى جاهدين لتعزيز النتائج الأمنية لجميع عملائنا. يمكّن نهجنا المختلط المستخدمين من إنشاء سياسة FIM واحدة يمكن تطبيقها على المراقبة بدون وكيل ومراقبة وقت التشغيل، مما يوفر تغطية مثالية. عندما يكون وكلاء وقت التشغيل ممكنين، فإنهم يقدمون رؤية وتحكمًا محسّنين، بينما يضمن حلنا بدون وكيل تغطية شاملة. يمنح هذا النهج ثنائي الطبقات المؤسسات المرونة لتحقيق التوازن بين الكفاءة والمراقبة المتعمقة لتلبية احتياجاتها الأمنية.
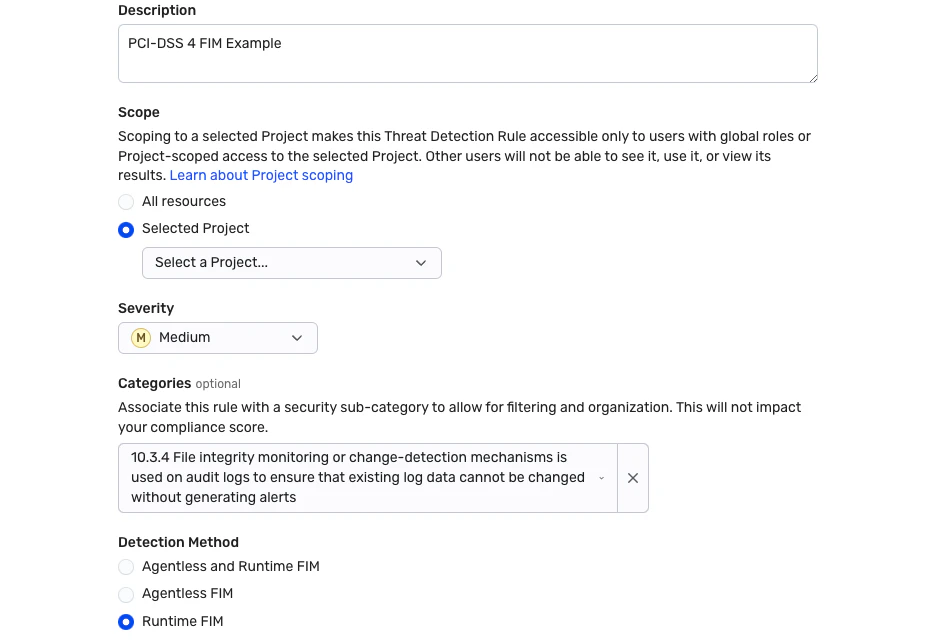
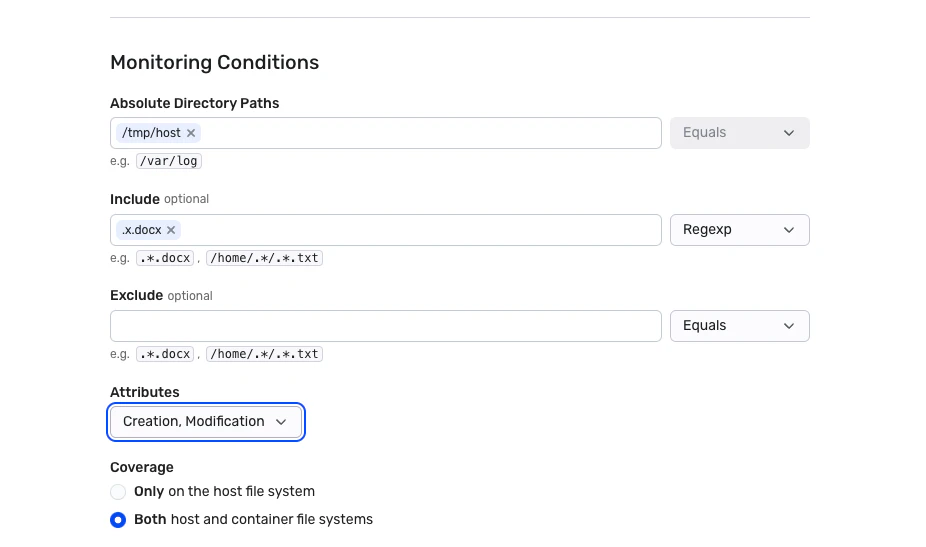
جانب آخر مهم لتلبية معايير الامتثال مثل PCI DSS هو القدرة على مراقبة الملفات الحساسة الخاصة بالمؤسسة. قد لا يتم تضمين هذه الملفات في سياسات FIM القياسية ولكنها ضرورية لتشغيل الأعمال وأمانها. من خلال تمكين إنشاء قواعد FIM مخصصة، يمكن لفرق الأمان توسيع نطاق المراقبة لتغطية أي ملف حساس. تسمح القواعد المخصصة باتباع نهج مخصص لمراقبة سلامة الملفات، مما يضمن حماية الملفات والأدلة المحددة – سواء كانت تحتوي على بيانات العميل أو الملكية الفكرية أو غيرها من المعلومات الهامة – من التغييرات غير المصرح بها. يعد هذا التخصيص ضروريًا للمؤسسات لمراقبة الملفات الهامة والحفاظ على الامتثال للمتطلبات التنظيمية المتطورة.
يدعم Wiz إجراءات الاستجابة المخصصة لـ FIM في وقت التشغيل، ويمكن للمستخدمين إنشاء سياسات استجابة مخصصة لاتخاذ إجراءات فورية بشأن التهديدات المكتشفة. على سبيل المثال، باستخدام قواعد الكشف عن تهديدات Runtime FIM (TDR)، يمكنك تكوين سياسة لإنهاء العمليات غير المصرح بها التي تعدل الملفات الهامة تلقائيًا. بالإضافة إلى ذلك، يمكن تطبيق قواعد التشغيل الآلي لإرسال الإشعارات عبر البريد الإلكتروني أو Slack أو أنظمة إصدار التذاكر الأخرى على اكتشافات FIM بدون وكيل وفي وقت التشغيل. يمكّن هذا النهج الاستباقي المؤسسات من تقليل المخاطر من خلال الاستجابة السريعة لاكتشافات FIM، مما يعزز الأمان العام دون تدخل يدوي.
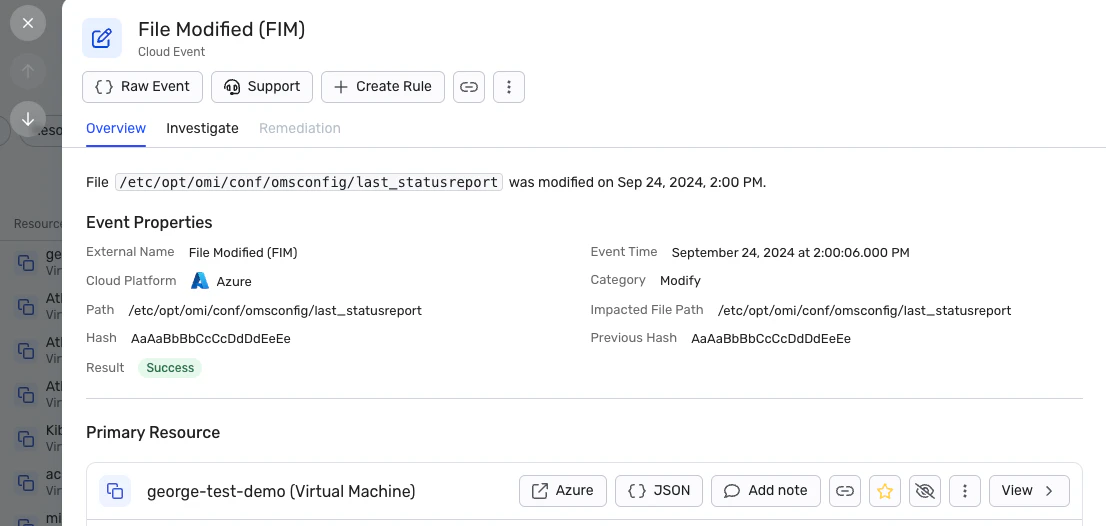
لقد أصبح FIM مكونًا أساسيًا لاستراتيجيات الأمان والامتثال الحديثة. يمنح نهج Wiz المختلط المؤسسات الثقة في التغطية الشاملة بالسياق اللازم لفهم من يقوم بإجراء التغييرات، موحدة تحت سياسة واحدة. بالإضافة إلى ذلك، تمنح قواعد المراقبة المخصصة الفرق المرونة التي يحتاجونها لمراقبة أي ملفات مهمة يرونها مهمة عبر البيئات السحابية الخاصة بهم.
