

** تحديث: قمنا بنشر خدمة تسمح لك بالتحقق مما إذا كانت مؤسستك معرضة للخطر هنا
اليوم في Black Hat، نعرض أنا و Wiz CTO Ami Luttwak فئة جديدة من الثغرات الأمنية التي اكتشفناها والتي تكشف بيانات DNS الديناميكية القيمة من ملايين نقاط النهاية حول العالم. تعد DNS (خدمة اسم المجال) أحد أسس الإنترنت، وهو نظام معقد للغاية ولامركزي يقوم، في جوهره، بترجمة أسماء النطاقات القابلة للقراءة (مثل nytimes.com) إلى عناوين IP رقمية.
هناك تقليد فخور لأبحاث نظام أسماء النطاقات (DNS) في Black Hat، وأشهرها في عام 2008 عندما منع الراحل العظيم دان كامينسكي هرمجدون الإنترنت من خلال الكشف عن بعض عيوبه الأساسية. بشكل عام، أصبح DNS أكثر أمانًا منذ ذلك الحين. ومع ذلك، عادةً ما تكون ثغرات نظام أسماء النطاقات (DNS) حرجة لأنها تعرض مليارات الأجهزة حول العالم للخطر.
واليوم، يؤدي ظهور موفري خدمة DNS المُدارة (مثل Amazon Route53 وGoogle Cloud DNS وAkamai، على سبيل المثال لا الحصر) وانتشار العمل عن بعد في كل مكان إلى توسيع وإحداث ثغرات جديدة في نسيج هذا البروتوكول الذي يبلغ عمره عقودًا من الزمن والمصمم لعالم حيث كان الموظفون والخوادم جميعهم “محليين”.
بحثنا باختصار
لقد وجدنا ثغرة بسيطة سمحت لنا باعتراض جزء من حركة مرور DNS الديناميكية في جميع أنحاء العالم والتي تمر عبر موفري DNS المُدارين مثل Amazon وGoogle. في الأساس، قمنا بالتنصت على حركة مرور الشبكة الداخلية لـ 15000 مؤسسة (بما في ذلك شركات Fortune 500 والوكالات الحكومية) وملايين الأجهزة. لقد كان بئرًا لا نهاية له من المعلومات القيمة – أسماء أجهزة الكمبيوتر، وأسماء الموظفين ومواقعهم، وتفاصيل حول نطاقات الويب الخاصة بالمؤسسات بما في ذلك نقاط الدخول التي تتعرض للإنترنت.
ليس لدينا أي وسيلة لمعرفة ما إذا كانت الثغرة قد تم استغلالها بالفعل: فمن الممكن أن يكون أي شخص قد جمع بيانات دون أن يتم اكتشافها لأكثر من عقد من الزمان.
نحن نعلم أن هذا لا يزال يمثل ناقل تهديد نشطًا – في حين قام اثنان من موفري DNS الرئيسيين (Amazon وGoogle) بإصلاح المشكلة، إلا أن الآخرين قد لا يزالون معرضين للخطر. ونتيجة لذلك، من المحتمل أن تكون ملايين الأجهزة معرضة للخطر.
كيف يعمل موفرو DNS المُدارون – وكيف نستغله
ولأغراضنا، هناك لاعبان رئيسيان يشرفان على DNS: مسجلو النطاق ومقدمو استضافة DNS. مضيف DNS الخاص بك هو الخدمة المعتمدة لاستضافة سجلات DNS الخاصة بك. مسجل النطاق هو المكان الذي يمكنك فيه شراء أسماء النطاقات. هناك موفرو استضافة DNS يقدمون خدمة تسجيل النطاق والعكس، ولكن لا ينبغي الخلط بين الخدمتين.
يمتلك موفرو استضافة DNS نظامًا أساسيًا للخدمة الذاتية سهل الاستخدام يسمح للعملاء بإجراء تحديثات على اسم المجال الخاص بهم وخوادم الأسماء التي يشير إليها. يمكن للعملاء إضافة أي اسم نطاق يريدونه (على سبيل المثال، amazon.com أو ami.is.the.greatest.com) لأنه ليس من المفترض أن يكون له أي تأثير على حركة مرور الويب (فهم ليسوا مسجلي النطاق المعتمدين). الافتراض الأساسي هو وجود عزلة كاملة بينك وبين العملاء الآخرين. لا يتحقق Route53 من أنني أملك موقع amazon.com لأنه لا يوجد أي شيء أسجله في DNS الخاص بي من المفترض أن يكون له أي تأثير على العملاء الآخرين.
ما وجدناه هو أن تسجيل نطاقات “خاصة” معينة، وتحديدًا اسم خادم الأسماء نفسه، له عواقب غير متوقعة على جميع العملاء الآخرين الذين يستخدمون خادم الأسماء. يكسر العزلة بين المستأجرين. لقد نجحنا في تسجيل نوع واحد من النطاقات الخاصة، ولكننا نشك في وجود العديد من النطاقات الأخرى.
ماذا فعلنا بالضبط؟
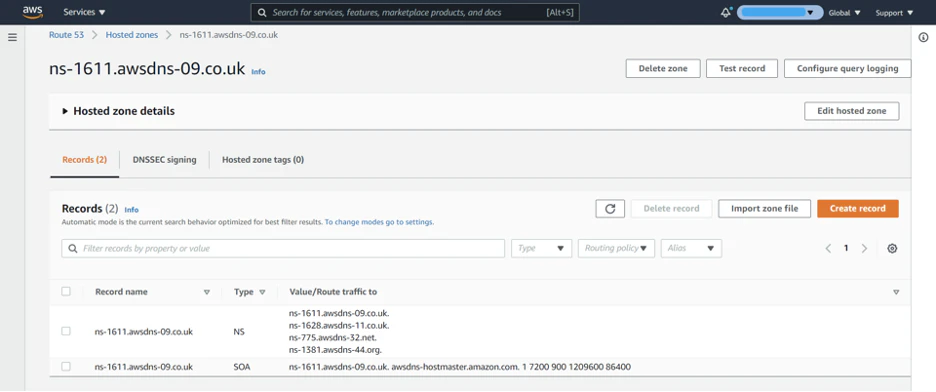
يحتوي AWS Route 53 على حوالي 2000 خادم DNS يتم استخدامها ومشاركتها بين جميع عملائها. لقد قمنا بتسجيل نطاق جديد على منصة Route53 بنفس اسم خادم DNS الرسمي الخاص بهم. (من الناحية الفنية، أنشأنا “منطقة مستضافة” جديدة داخل خادم أسماء AWS ns-1611.awsdns-09.co.uk وأطلقنا عليها اسم “ns-852.awsdns-42.net”.)
كلما تمت إضافة مجال إلى Route53، يتم تحديد أربعة خوادم DNS مختلفة لإدارة المجال. لقد تأكدنا من أن أي خادم أسماء نقوم بتسجيله على المنصة يقع تحت إدارة نفس الخادم. في الواقع، قمنا بتكرار هذه العملية على حوالي 2000 خادم أسماء على AWS وحدها ( ns-1611.awsdns-09.co.uk مجرد مثال واحد).
نحن الآن نتحكم جزئيًا في المنطقة المستضافة، حتى نتمكن من توجيهها إلى عنوان IP الخاص بنا. عندما يستعلم عميل DNS عن خادم الاسم هذا عن نفسه (وهو ما تفعله آلاف الأجهزة تلقائيًا لتحديث عنوان IP الخاص بها داخل شبكتها المُدارة – المزيد عن ذلك في دقيقة واحدة)، تنتقل حركة المرور هذه مباشرةً إلى عنوان IP الخاص بنا.
ما هي حركة المرور التي تلقيناها؟
عندما سجلنا هذا النطاق الجديد لأول مرة بنفس اسم خادم الأسماء Route53، بدأنا على الفور في تلقي سيل من حركة المرور من أكثر من مليون نقطة نهاية فريدة حول العالم. بعد تحليلها، علمنا أنها كانت حركة مرور ديناميكية لنظام أسماء النطاقات (DNS) من أجهزة Windows التي كانت تستعلم عن خادم الأسماء المختطف عن نفسه. يحافظ DNS الديناميكي على تحديث سجلات DNS تلقائيًا عندما يتغير عنوان IP. يتم استخدامه تقليديًا في الشبكات الكبيرة التي تستضيف الخدمات الداخلية، وتستخدم خوادمها الداخلية. باختصار، كانت حركة المرور التي تلقيناها تحتوي على معلومات حساسة لم يكن من المفترض أبدًا أن تغادر الشبكة الداخلية للمؤسسة.
جاءت حركة مرور DNS الديناميكية التي “قمنا بالتنصت عليها” من أكثر من 15000 مؤسسة، بما في ذلك شركات Fortune 500، و45 وكالة حكومية أمريكية، و85 وكالة حكومية دولية. وتضمنت البيانات ثروة من المعلومات القيمة مثل عناوين IP الداخلية والخارجية وأسماء أجهزة الكمبيوتر وأسماء الموظفين ومواقع المكاتب.
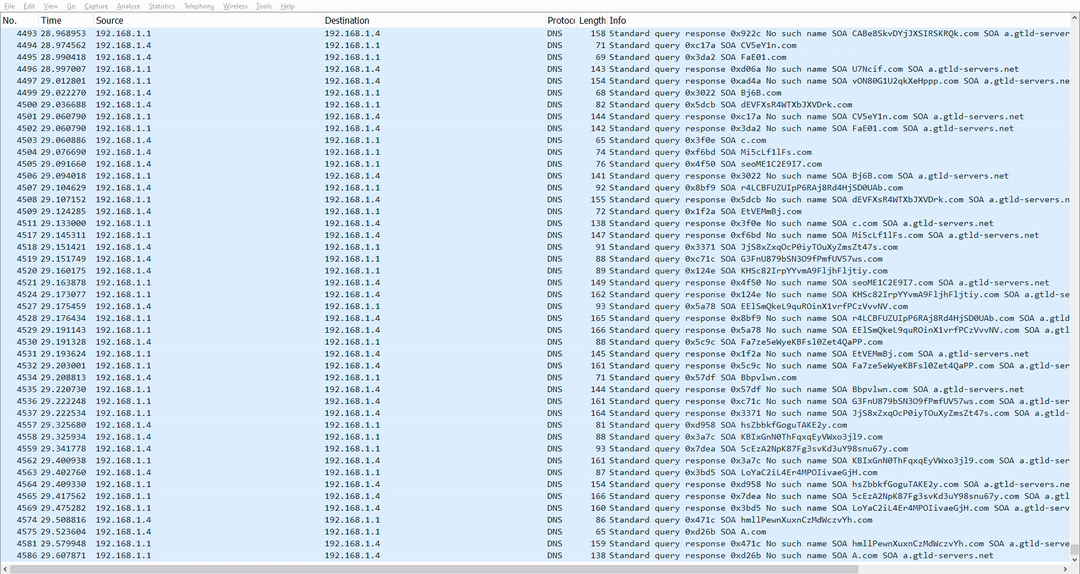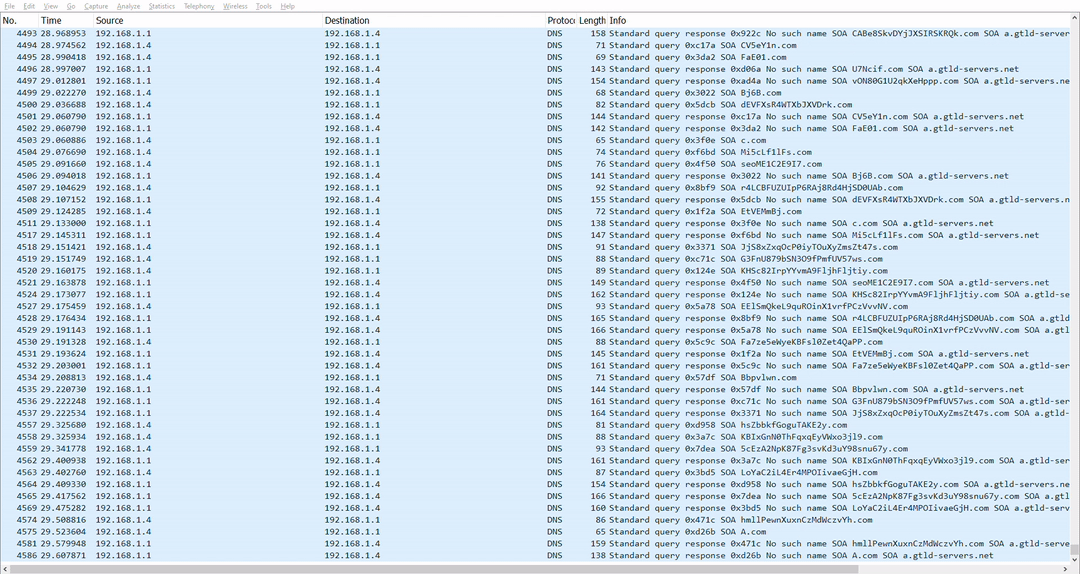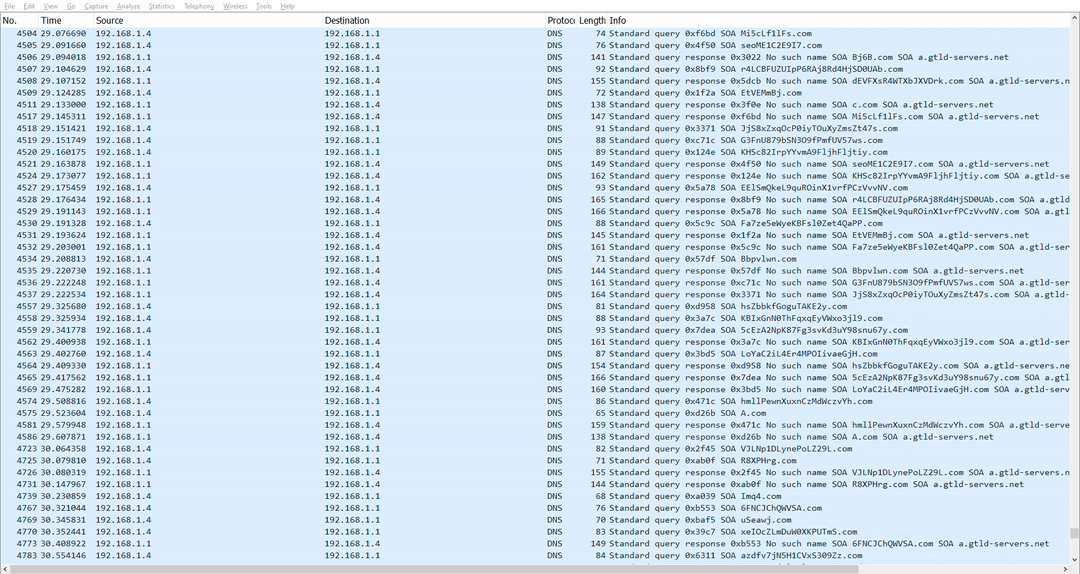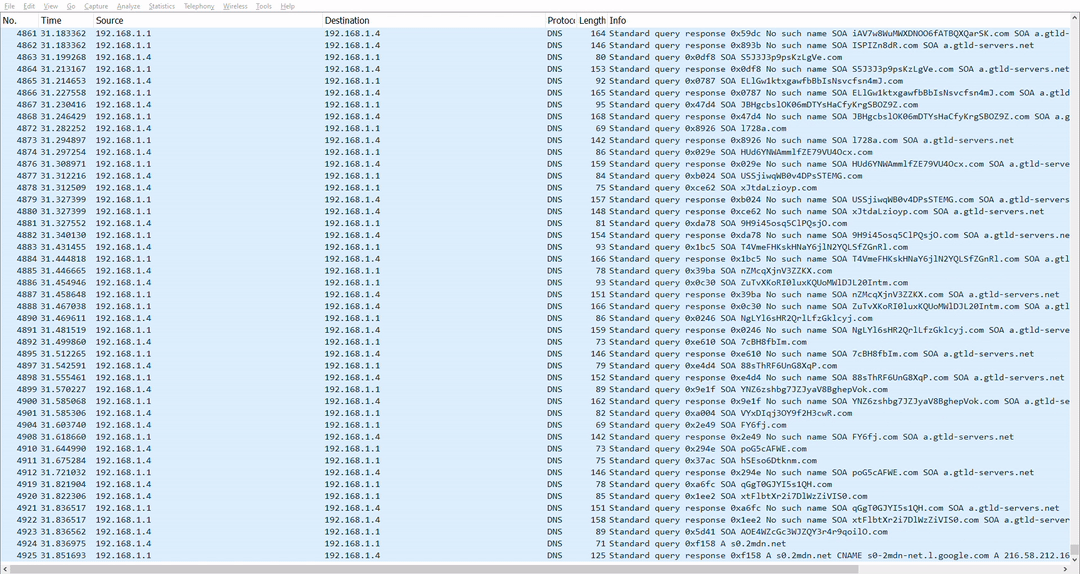
لماذا تلقينا هذه الحركة؟
الإجابة المختصرة هي أن أجهزة Microsoft تستخدم خوارزمية فريدة للعثور على خادم DNS الرئيسي وتحديثه عند تغيير عنوان IP. في النهاية، ستقوم الخوارزمية بالاستعلام عن خادم الأسماء المختطف للحصول على عنوانه الخاص. النتيجة؟ وبما أننا قمنا بتوجيه ذلك الخادم إلى عنوان IP الضار الخاص بنا، فإننا نبدأ في تلقي كل حركة مرور الاستعلام.
لفهم ذلك بشكل أفضل، تخيل أن أحد موظفي Wiz قرر العمل من المنزل – مثل معظمنا مؤخرًا – واتصل بشبكة WiFi المنزلية الخاصة به. يحصل الكمبيوتر المحمول الخاص بالعمل على عنوان IP داخلي من جهاز التوجيه المنزلي الخاص بهم، وسيحاول العثور على الخادم الرئيسي المحلي للشركة لتحديثه بهذا العنوان الجديد.
في النهاية، ستحاول نقطة النهاية تحديث الخادم الرئيسي، وهو خادم AWS مشترك يدير آلاف العملاء. لا تدعم خوادم أسماء AWS تحديثات DNS الديناميكية، لذا سيفشل طلب التحديث.
حتى الآن تعمل خوارزمية Microsoft تمامًا كما هو متوقع، وعند هذه النقطة يجب أن تتوقف وتتخلى عن تحديث الخادم الرئيسي. ولكن هذا ليس ما يحدث – وهنا تظهر المشكلة. بدلاً من الاستسلام، تحاول Microsoft العثور على خادم DNS الرئيسي بطريقة أخرى. ستكون الخطوة التالية هي التحقق مما إذا كانت خوادم أسماء Wiz تحتوي على سجلات للخادم الرئيسي.
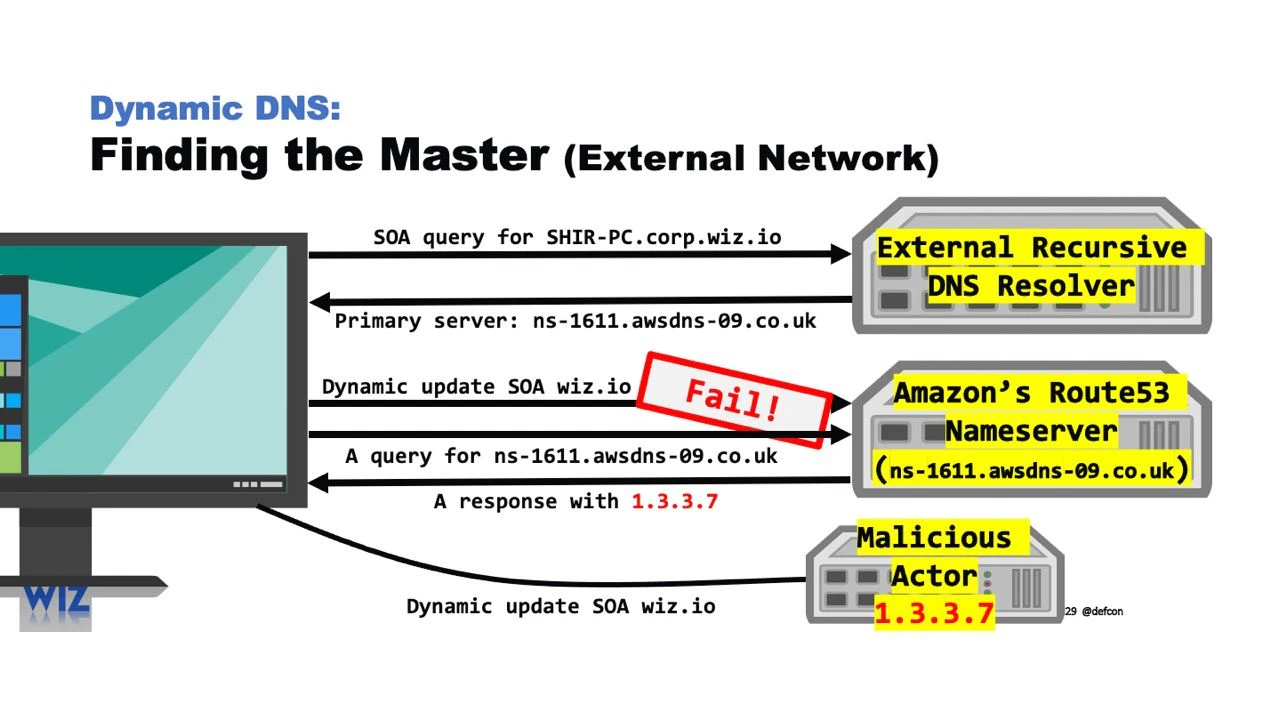
يستجيب خادم أسماء AWS بعنوان IP الذي قدمناه، في هذه الحالة 1.3.3.7. هذا هو المكان الذي سترسل فيه نقطة نهاية Windows التحديث الديناميكي… مما يؤدي عن غير قصد إلى تسريب عنوان IP الداخلي الخاص به واسم الكمبيوتر والمعلومات الأخرى إلى خادم DNS الضار الخاص بنا.
كيف يمكن استخدام هذه البيانات؟
هنا تصبح الأمور مخيفة. إن حركة المرور التي تسربت إلينا من حركة مرور الشبكة الداخلية توفر للجهات الفاعلة الضارة كل المعلومات التي قد تحتاجها لشن هجوم ناجح. وأكثر من ذلك، فهو يعطي أي شخص نظرة شاملة على ما يحدث داخل الشركات والحكومات. نحن نشبه هذا بامتلاك القدرة على التجسس على مستوى الدولة – وكان الحصول عليها سهلاً مثل تسجيل النطاق.
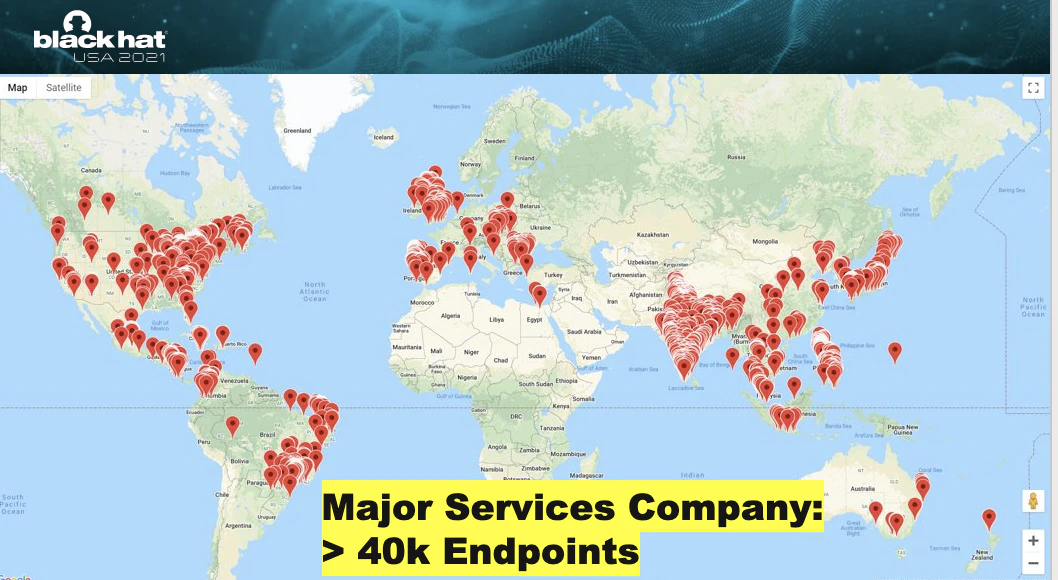
على سبيل المثال، فيما يلي إحدى أكبر شركات الخدمات في العالم. لقد قمنا بتعيين مواقع موظفيهم ومكاتبهم بناءً على حركة المرور التي تلقيناها من 40.000 نقطة نهاية.
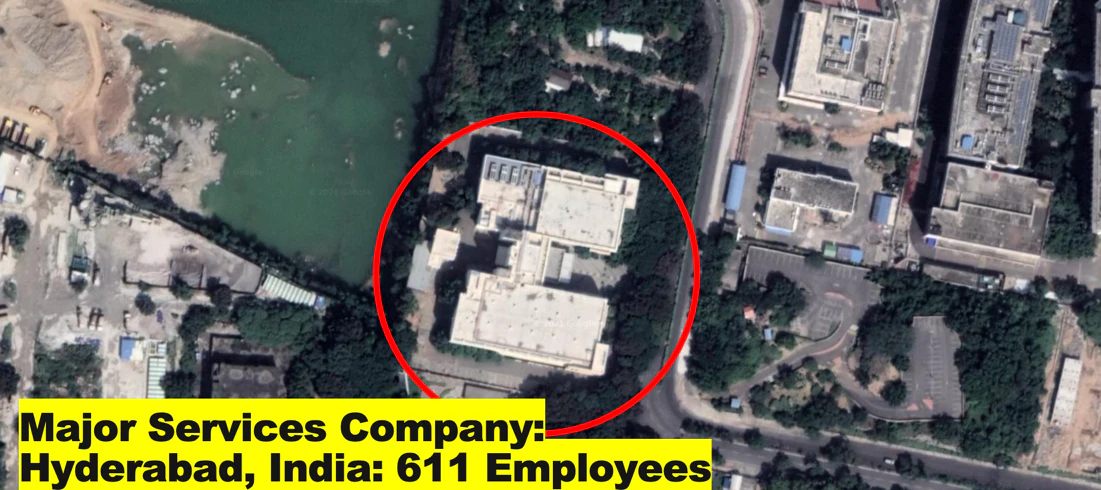
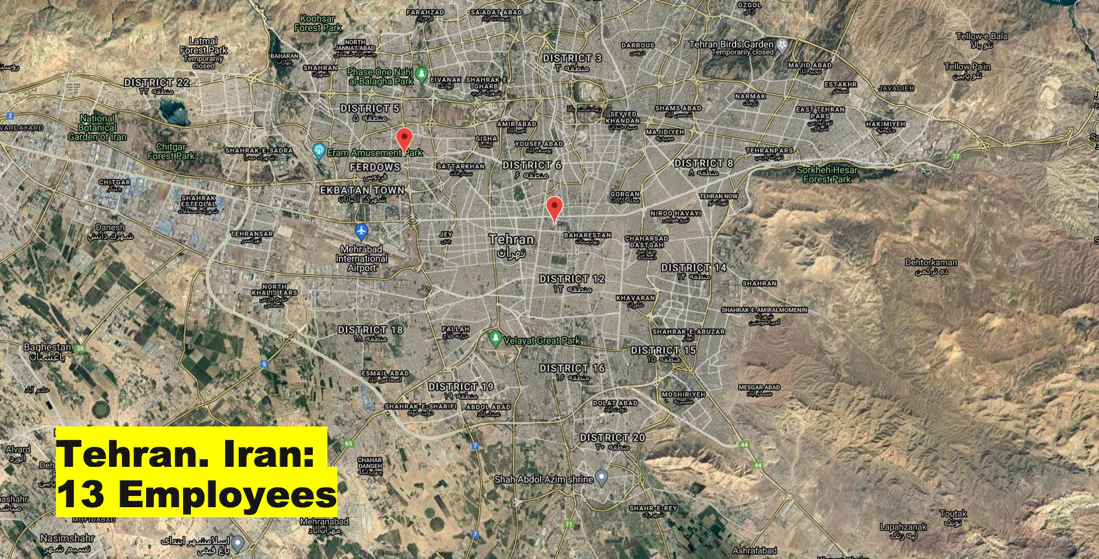
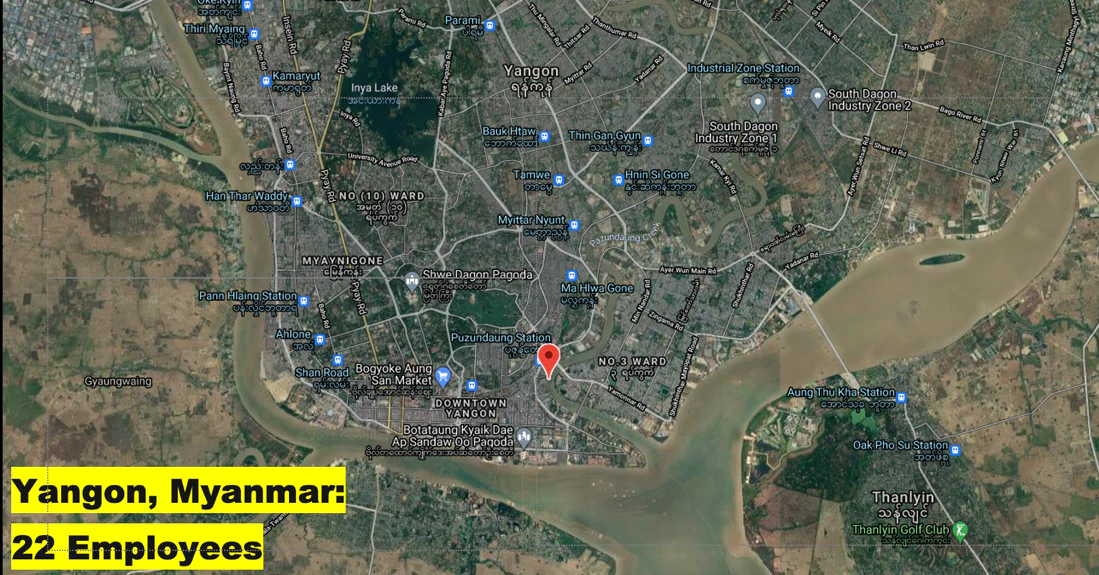
لم يتوقف تطفلنا عند هذا الحد: فقد تمكنا من تحديد الشركات التي يبدو أنها تعمل بشكل ينتهك عقوبات مكتب مراقبة الأصول الأجنبية. كان لدى إحدى الشركات الكبرى لتجارة السلع الأساسية موظفون يعملون في ساحل العاج وميانمار، وشركة تابعة لاتحاد ائتماني كبير له فرع في إيران.
ومن المسؤول عن حل المشكلة؟
تقع ثغرة DNS التي اكتشفناها في “المياه الدولية” الغامضة – وليس من الواضح من الذي يجب أن يكون مسؤولاً عن إصلاحها. مايكروسوفت؟ خدمات DNS المدارة؟ المنظمات الفردية؟
يمكن لشركة Microsoft توفير حل عالمي من خلال تحديث خوارزمية DNS الديناميكية الخاصة بها. ومع ذلك، عندما أبلغنا Microsoft باكتشافنا، أخبرونا أنهم لا يعتبرونه ثغرة أمنية، بل يعتبرونه خطأً معروفًا في التكوين يحدث عندما تعمل إحدى المؤسسات مع محللي DNS الخارجيين.
يمكن لموفري DNS المُدارين أيضًا إجراء تغييرات لمساعدة عملائهم على العمل بشكل آمن. على سبيل المثال، يمكنهم البدء في التحقق من ملكية النطاقات قبل السماح للعملاء بتسجيلها.
ولكن في الوقت الحالي، يجب على كل مؤسسة اتخاذ خطوات لمنع تسرب بياناتها. في النهاية، يتحمل العملاء مسؤولية تكوين محللات DNS الخاصة بهم بشكل صحيح حتى لا تترك تحديثات DNS الديناميكية الشبكة الداخلية.
