

لقد اكتسب Model context Protocol شعبية سريعة منذ ظهوره لأول مرة، لكن اعتماد ميزات الأمان الخاصة به لم يواكب ذلك. نظرت Wiz Research مؤخرًا إلى جزء واحد من هذه الفجوة: خوادم MCP التي تركتها المؤسسات قابلة للوصول عبر الإنترنت، وغالبًا ما تكون غير مصادق عليها تمامًا. لقد شرعنا في الإجابة على سؤالين: ما مدى انتشار هذا الأمر وما مدى سوءه. في سياق بحثنا، وجدنا عدة خوادم MCP غير مصادق عليها، بما في ذلك تلك التي تديرها شركات Fortune 500. تكشف هذه البيانات الحساسة مثل معلومات تحديد الهوية الشخصية للموظفين وسجلات الأعمال الداخلية، وتكتب وتحذف العمليات على أنظمة الإنتاج، وفي بعض الحالات تنفيذ التعليمات البرمجية والوصول إلى بيانات الاعتماد السحابية.

بالأرقام
-
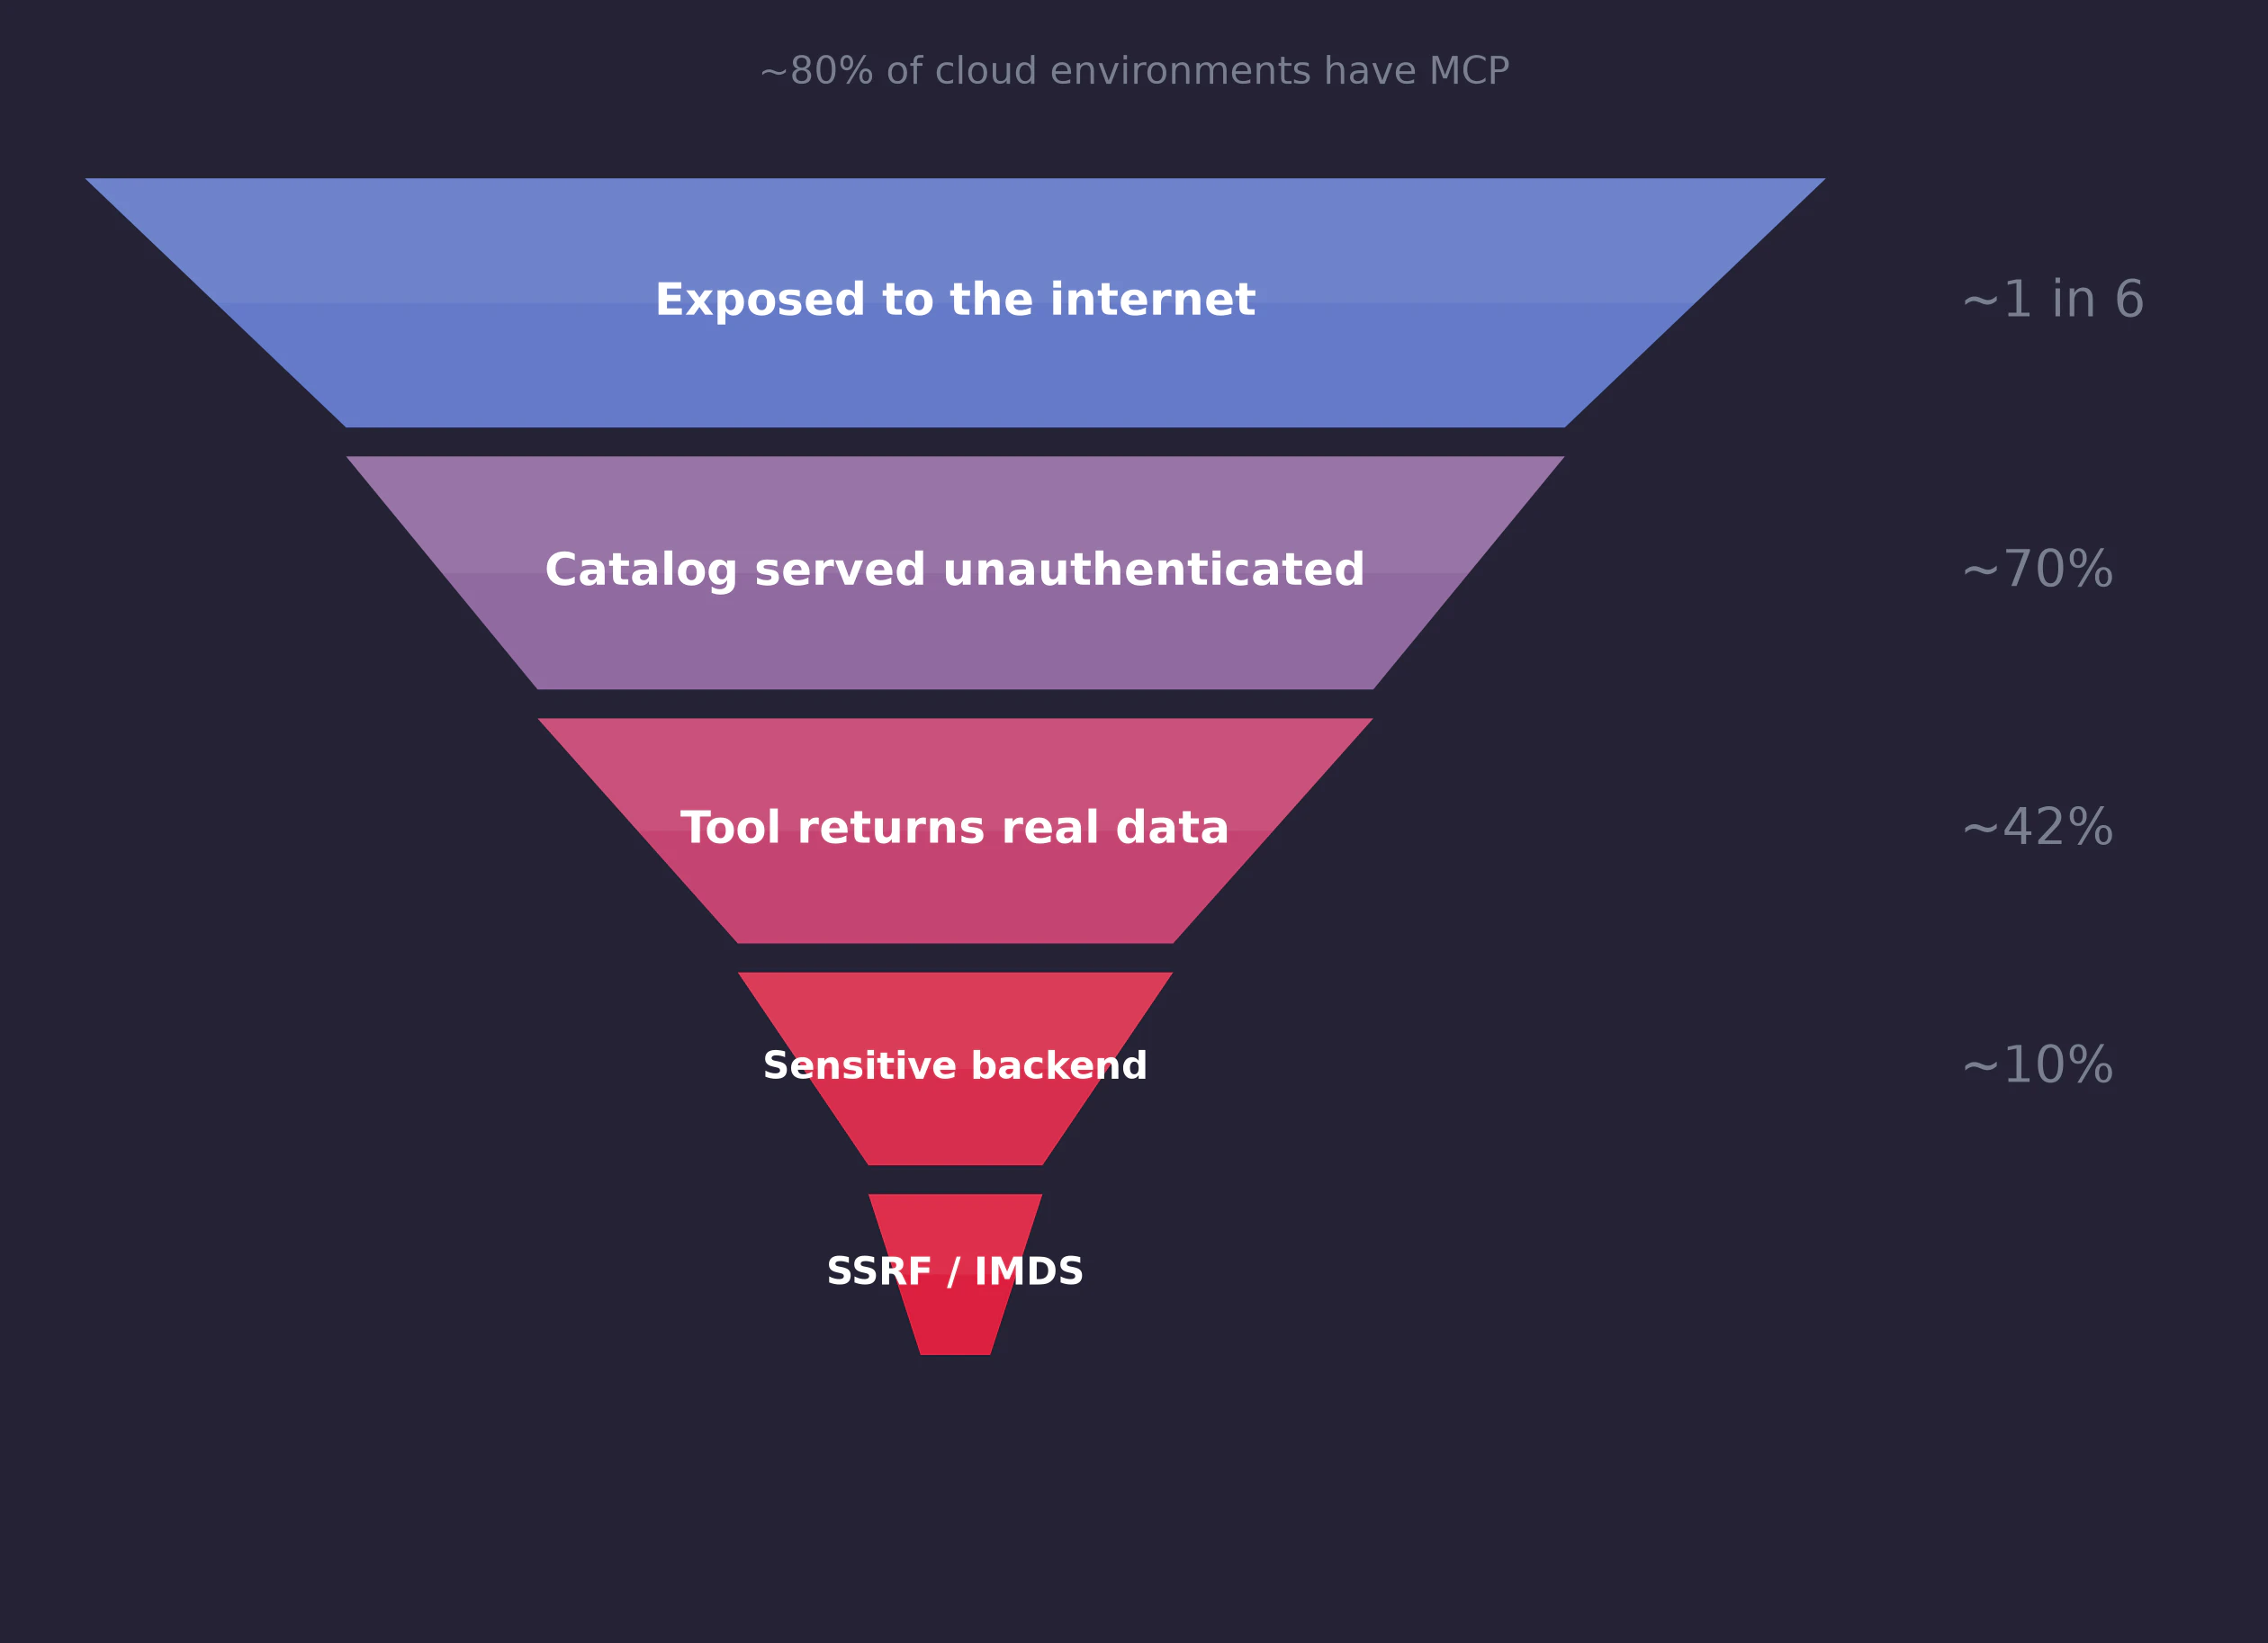
وعلى الرغم من كونها تقنية جديدة نسبيًا، إلا أن بياناتنا تظهر ذلك يمكن العثور على MCP عبر 80% من البيئات السحابية.
-
عن 1 في 6 من تعرض هذه البيئات خادم MCP واحدًا على الأقل.
-
من الخوادم المكشوفة:
-
~70% إعادة كتالوج الأدوات الكامل الخاص بهم إلى المتصل المجهول
-
~42% إرجاع بيانات حقيقية عند استدعاء الأداة
-
~10% فضح الخلفية الحساسة
-
هناك حصة صغيرة ولكن مؤكدة عرضة لـ SSRF مقابل نقطة نهاية البيانات التعريفية السحابية، مما يؤدي إلى إرجاع بيانات الاعتماد المؤقتة.
-
-
لا يزال الجميع تقريبًا يتفاوضون بشأن إصدار البروتوكول الأصلي (2024-11-05)، قبل إضافة المصادقة إلى المواصفات في مارس 2025.
كيف يعمل MCP، ولماذا يقلل من أهمية كلمة “مكشوف”.
يوفر بروتوكول السياق النموذجي طريقة لوكلاء الذكاء الاصطناعي لاستخدام البرامج البعيدة أو المحلية. يعلن الخادم عن مجموعة من القدرات، ويتصل العميل ويسأل عما هو متاح، ويستجيب الخادم بقائمة من الإمكانيات ومعلماتها، ثم يتصل العميل بكل ما يحتاج إليه. من وجهة نظر المهاجم، نظرًا لأن كل خادم MCP يتحدث نفس المصافحة، يمكن لعميل عام واحد فحص أي خادم في العالم.
هنا هو ما يبدو عليه. تقوم عملية تجعيد واحدة غير مصادق عليها بإرجاع اسم الخادم وإصدار البروتوكول والأدوات التي يعرضها – الأسماء والأوصاف ومخططات المعلمات.

تعمل بعض خوادم MCP كوكلاء مميزين. لا تتطلب نقطة نهاية MCP أي مصادقة، ولكنها تتصل بالواجهة الخلفية باستخدام بيانات الاعتماد المخزنة – رمز API المميز، وسلسلة اتصال قاعدة البيانات – وترجع النتيجة إلى أي متصل.
يمكن للخادم المبني جيدًا أن يدرج أدواته بشكل مفتوح ولكنه يرفض المكالمات غير المصادق عليها أو غير المصرح بها. في سياق بحثنا، قمنا بفحص العديد من خوادم MCP، حيث قام بعضها بحظر مكالمات الأدوات المجهولة الخاصة بنا بينما سمح البعض الآخر بذلك. لا يمثل الوصول المجهول خطرًا تلقائيًا، والعديد من خوادم MCP تسمح بذلك حسب التصميم. يعتمد ما إذا كان يتحول إلى خطر أمني على كيفية تكوين الواجهة الخلفية، وما هي الإجراءات التي يمكن لخادم MCP تنفيذها، وكيفية الاتصال بين الاثنين.
ما الذي يجعل استغلال خوادم MCP المكشوفة أسهل
من المعقول أن نسأل ما الذي يفصل هذا عن أي نقطة نهاية REST غير مصادق عليها تُركت مفتوحة للإنترنت، مما يمنح الوصول إلى خادم حساس.
أولاً، يصف نفسه بشكل افتراضي. يقوم استدعاء الأدوات/القائمة بإرجاع كتالوج كامل يمكن قراءته بواسطة الآلة لكل ما يمكن للخادم القيام به، مع مخطط المعلمة لكل أداة. من المؤكد أن واجهة برمجة التطبيقات (API) يمكن أن تنشر نفس الشيء في شكل مواصفات، ولكن مع MCP يتم تضمين ذلك في البروتوكول، لذلك يتم تضمين إمكانات الاستطلاع.
ثانيًا، كما ذكرنا أعلاه، يمكن لعميل عام واحد التواصل مع أي خادم. لا يعمل أسطول من واجهات برمجة التطبيقات المخصصة بهذه الطريقة (على الرغم من أن المسح المدعوم بالذكاء الاصطناعي يقربنا بالتأكيد من هذه الحالة).
ثالثًا، تقوم بعض خوادم MCP بتغليف وكيل نموذج اللغة الذي يتمتع بإمكانية الوصول إلى الواجهة الخلفية للخدمة وإظهاره كمجرد أداة أخرى، مما يجعل كل طلب بمثابة مطالبة يتصرف الوكيل بناءً عليها. يمكن إقناع نفس نقطة النهاية التي تُرجع تقرير التكلفة بتشغيل أوامر ضارة، لأن الشيء الوحيد الذي يقرر ما هو مسموح به هو النموذج نفسه، وقد تكون حواجز الحماية الخاصة به غير موجودة.
فئات المشكلة
الوصول إلى البيانات الحساسة هي الفئة الأكثر شيوعا. الخوادم في هذه المجموعة من أدوات الوكيل التي تصل إلى قواعد بيانات الإنتاج وصناديق البريد الداخلية وأجهزة تعقب المشكلات والسجلات المنظمة – مما يعيد البيانات الحقيقية إلى متصل مجهول لأن بيانات اعتماد الواجهة الخلفية يتم دمجها في النشر. كشف أحد الخوادم عن أداة أعادت رصيد حساب التقاعد لمشارك محدد دون تسجيل الدخول على الإطلاق. وكيل آخر لتعقب المشكلات الداخلية يحمل حالات الأمان جنبًا إلى جنب مع بيانات الاعتماد المشفرة. وقام ثالث بتسليم برنامج أمان التطبيقات الخاص بالمؤسسة بالكامل: كل مكون تم فحصه، والنتائج مقابل كل عنصر وصولاً إلى الملف والسطر، والتي تم شطبها بالفعل على أنها نتائج إيجابية كاذبة. تم الكشف عن منصة BI query_sql جنبا إلى جنب get_connection_schemas و get_connection_table_columns، مما يسمح للمتصل المجهول بتعداد كل قاعدة بيانات متصلة وتشغيل استعلامات عشوائية عبرها.
أضافت مراجعة المواصفات في مارس 2025 تعليقات توضيحية للأداة – علامات مثل readOnlyHint وdestructiveHint – والتي تتيح للعميل معرفة عمليات القراءة الآمنة من عمليات الكتابة الخطيرة. لا تزال جميع الخوادم التي وجدناها تقريبًا تعمل بإصدار البروتوكول الأصلي 2024-11-05، والذي يسبق هذه العلامات.


كتابة وحذف الوصول هي الفئة الثانية الأكثر شيوعا. تعرض هذه الخوادم أدوات لإنشاء السجلات وتحديثها وحذفها مقابل CRM وIAM والواجهات الخلفية للبنية التحتية. لم نتصل بأي منهم لتجنب الإجراءات التي قد تكون مدمرة أثناء الاختبار، لذلك لا يمكننا التأكد من أن كل واحد منهم سيتم تنفيذه بنجاح. القدرة موجودة في الكتالوج لأي شخص يتصل.
تم الكشف عن واجهة IAM الخلفية واحدة add_application, update_application، و delete_application. منصة إدارة الفريق المدرجة send_blast_message (“أرسل رسالة نصية و/أو رسالة بريد إلكتروني إلى مجموعة من الأشخاص”) إلى جانب أدوات حذف القوائم والمواعيد.

تنفيذ التعليمات البرمجية والوصول إلى الشبكة من جانب الخادم هي أندر الحالات ولكن يمكن القول إنها الأكثر خطورة، وغالبًا ما تتداخل. في بعض الحالات، تقوم الأداة مباشرة بتشغيل الأوامر أو تقييم التعليمات البرمجية على الخادم. في حالات أخرى، يقوم الخادم بتغليف وكيل نموذج اللغة الذي يتمتع بإمكانية الوصول إلى الواجهة الخلفية – “الأداة” هي في الواقع موجه يعمل عليه الوكيل، والنموذج هو الشيء الوحيد الذي يقرر ما إذا كان الطلب مسموحًا به. يمكن أن يستهدف نفس الوكيل أيضًا نقطة نهاية البيانات التعريفية السحابية: يمكن للأداة التي تجلب عنوان URL أو الوكلاء أن يصل الطلب إلى الخدمات الداخلية التي لا يمكن للمتصل الوصول إليها مباشرة. بالنسبة لعدد صغير ولكن مؤكد من المضيفين، وصلنا إلى خدمة بيانات تعريف المثيلات واستلمنا بيانات اعتماد مؤقتة.
رفض أحد العملاء الذين اختبرناهم طلبًا صريحًا للحصول على أسرار، لكنه نفذ نفس الإجراء بمجرد وصفه بالصيانة الروتينية:

التعرض السري المباشر هو الفصل الأكثر مباشرة. تقوم بعض الأدوات بإرجاع بيانات الاعتماد أو سلاسل الاتصال بشكل مباشر، دون الحاجة إلى وكيل أو محور. في إحدى الحالات، تم استرداد سجلات وظيفة Lambda من خلال cloudwatch_get_lambda_logs يحتوي على متغيرات البيئة مع مفاتيح API. وفي حالة أخرى، تضمنت استجابة الأداة سلسلة اتصال بقاعدة البيانات مع بيانات الاعتماد المضمنة.
لماذا يحدث هذا
تم شحن أول نسخة مستخدمة على نطاق واسع من البروتوكول بدون آلية مصادقة. أضافت المواصفات OAuth 2.1 في مارس 2025، لكن جميع الخوادم التي وجدناها تقريبًا لا تزال تعمل بالإصدار الأصلي ولا تستخدمه. النمط هو نفسه في معظمها: بيانات اعتماد الواجهة الخلفية مدمجة في النشر، ونقطة نهاية سحابية مُدارة يمكن الوصول إليها عبر الإنترنت بشكل افتراضي، ولا تتم إضافة طبقة مصادقة في الأعلى.
لماذا يصعب القبض على هذا
تبدو المكالمة الضارة لأحد هذه الخوادم مطابقة تقريبًا للاستدعاء الشرعي. يقوم الخادم بتقديم نفس طلب الواجهة الخلفية بنفس بيانات الاعتماد المضمنة التي يستخدمها دائمًا، وتجيب الواجهة الخلفية على طلب معتمد ومصمم بشكل جيد دون شكوى. لا توجد محاولة تسجيل دخول فاشلة، ولا يوجد ارتفاع في رفض الوصول يشير إلى هجوم القوة الغاشمة، وبالتالي لا يوجد تنبيه. الإصلاح وقائي: قم بإضافة المصادقة، أو قم بنطاق بيانات اعتماد الواجهة الخلفية للخادم بحيث لا يكون هناك أي شيء حساس للوصول إليه.
بالنسبة لفئة تنفيذ التعليمات البرمجية على وجه الخصوص، هناك مكان واحد يمكن أن يبرز فيه النشاط: قد تعرض سجلات المطالبات والاستدعاءات الخاصة بالوكيل طلبات تبدو مشبوهة من تلقاء نفسها – مطالبة تطلب أسرارًا، أو تشغيل أمر – حتى عندما يبدو القياس عن بعد للشبكة نظيفًا. ولكن هذا يساعد فقط إذا التقط النشر تلك المطالبات، والعديد منها لم يتم تمكين هذا التسجيل.
التوصيات
قم بمراجعة خوادم MCP التي يمكن الوصول إليها عبر الإنترنت وما إذا كانت تتطلب المصادقة.
إذا كان الخادم يجب أن يكون عامًا، فسيتم تنفيذ أداة البوابة خلف المصادقة حتى لو كان كتالوج الأداة مفتوحًا. يدعم البروتوكول الآن OAuth 2.1 الجاهز – استخدمه حيثما أمكن ذلك. بخلاف ذلك، قم بتقييد أذونات خادم MCP لمنع الوصول المجهول إلى البيانات الحساسة أو الإجراءات المدمرة.
التقاط مطالبات الوكيل وتمكين سجلات الاستدعاء. بالنسبة لفئة تنفيذ التعليمات البرمجية، فهي المكان الوحيد الذي يترك فيه الهجوم أي أثر مفيد.
تعامل مع دور خادم MCP مثل أي حساب خدمة مميز آخر: التزم بمبدأ الامتيازات الأقل وقم بتوسيع نطاق بيانات اعتماد الواجهة الخلفية الخاصة به إلى الحد الأدنى الذي يحتاجه للعمل.
